
Threat Stack heißt jetzt F5 Distributed Cloud App Infrastructure Protection (AIP). Beginnen Sie mit Ihrem Team noch heute mit der Nutzung von Distributed Cloud AIP.
Während Kunden neue Formen verwalteter Container-Architekturen evaluieren und konzipieren, bietet Threat Stack detaillierte Einblicke in laufende Systeme, die anspruchsvolle Compliance- und Threat-Hunting-Anwendungsfälle beschleunigen können. Heute geben wir die allgemeine Verfügbarkeit von Threat Stack Container Security Monitoring für AWS Fargate bekannt und erweitern damit unseren Einblick in den gesamten Cloud-Sicherheits-Stack.
In diesem Artikel erläutern wir, wie die neue Fargate-Unterstützung von Threat Stack Ihre bestehenden AWS-Sicherheitskontrollen ergänzen kann. Außerdem werfen wir einen kurzen Blick darauf, wie Warnmeldungen und die Ereignissuche für Fargate-Metadaten innerhalb der Threat Stack Cloud Security Platform® funktionieren.
Neuer Threat Stack Fargate-Agent
Als Kunde können Sie die grundlegenden Abläufe Ihrer Threat Stack-Workflows auch auf AWS Fargate-Metadaten anwenden, etwa für die Generierung von Warnmeldungen, die Anpassung von Regeln, die Bedrohungssuche und vieles mehr. Stellen Sie einfach den Agent bereit und sorgen Sie für Netzwerkkonnektivität. Anschließend fließen die Sicherheitsdaten in Ihre Threat Stack-Plattform.
Unser Fargate-Agent wird als Sidecar ausgeführt und ist als Teil Ihrer Fargate-Aufgabendefinition in Amazon ECS definiert. Der Agent überwacht zwei zentrale Aspekte Ihrer Fargate-Laufzeitumgebung:
- Prozessaktivität innerhalb von Fargate-Containern
- Netzwerkflussdaten innerhalb und außerhalb von Fargate-Tasks
Threat Stack bietet mit einem vollständigen Echtzeit-Einblick in AWS CloudTrail-Protokolle zusätzlichen Kontext zu Fargate. Anwendungen, die von Fargate-Tasks unterstützt werden, erhalten zusätzlichen Laufzeitschutz durch Threat Stack Application Security Monitoring für Node.js-, Python- und Ruby-Code. Die konsolidierte Darstellung dieser Daten auf der Threat-Stack-Plattform ergänzt die nativen AWS-Sicherheitskontrollen für Ihre Amazon VPC- und AWS IAM-Berechtigungen.
Fargate-Metadaten auf der Threat Stack-Plattform
Threat Stack bietet standardmäßige Erkennungsregeln für Fargate-Aktivitäten, darunter:
- Interaktive Sitzungen
- SSHD-Binärdateien
- Versuche zur Datenexfiltration
- Unerwartete Netzwerkverbindungen
Diese Erkennungsregeln lösen Echtzeitwarnungen aus, wie etwa die folgende bei einer unerwarteten eingehenden Netzwerkverbindung:
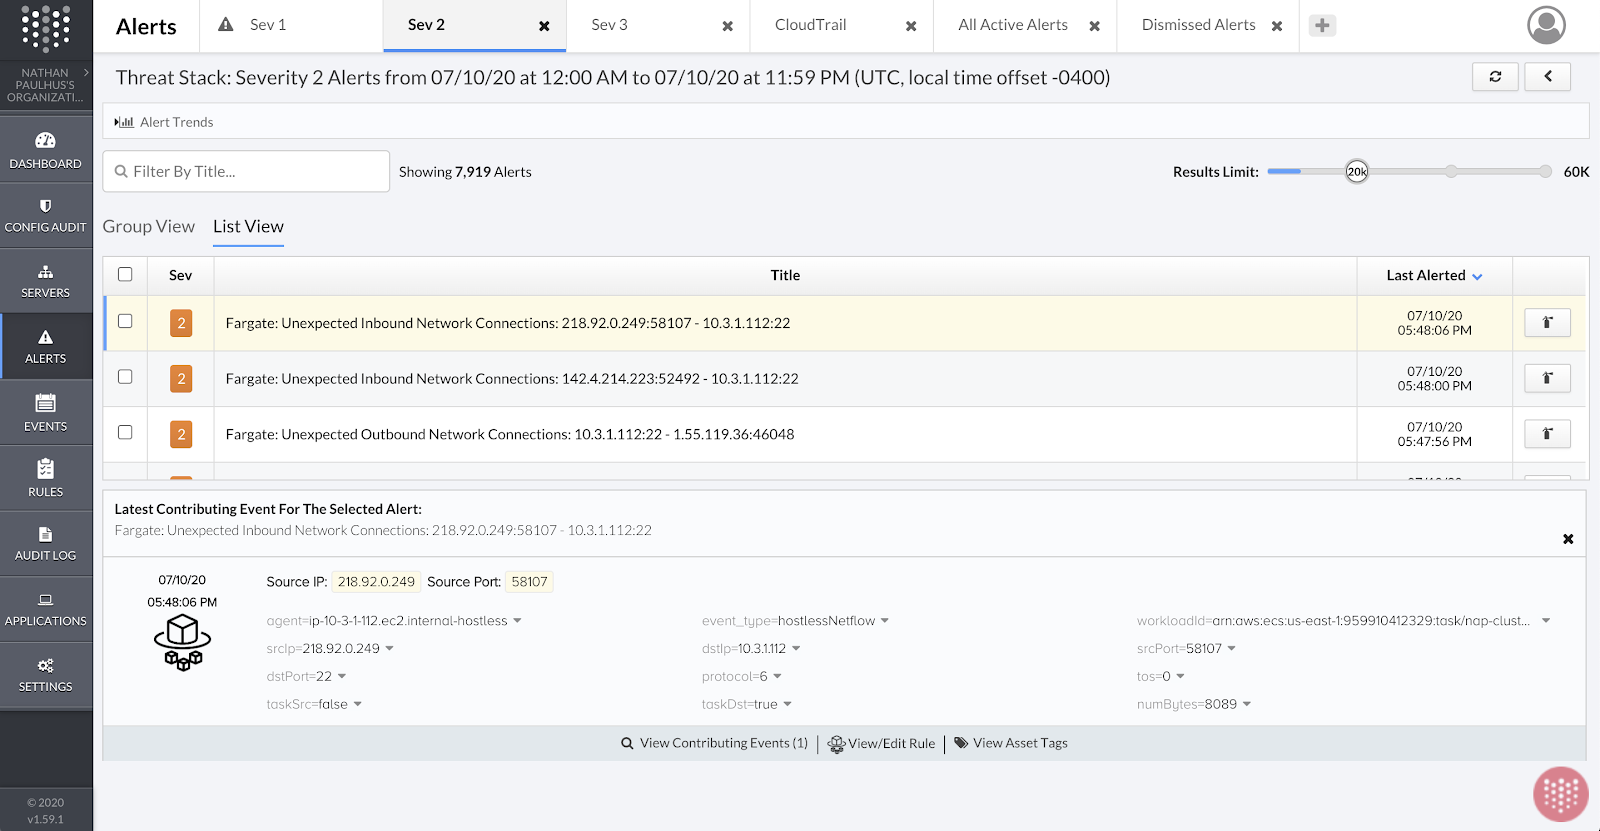
Die zugrunde liegende Logik dieser Regel lässt sich leicht anpassen. Hier ist ein vereinfachtes Beispiel:
event_type = "hostlessNetflow" and taskDst = "true" and srcIp != "10.0.0.0/8"
Threat Stack bietet außerdem einen detaillierten Einblick in sämtliche Ereignisdaten und unterstützt so forensische Untersuchungen. Kunden können beispielsweise Suchanfragen ganz einfach verfeinern, um alle Prozessaktivitäten für eine bestimmte Aufgabe innerhalb eines festgelegten Zeitraums anzuzeigen:
event_type = "hostlessProcess" AND agent_id = "7dd63b2d-a41d-11ea-92f9-2741263fc82a" AND event_time <
"1594402575809" AND event_time > "1594402565610"
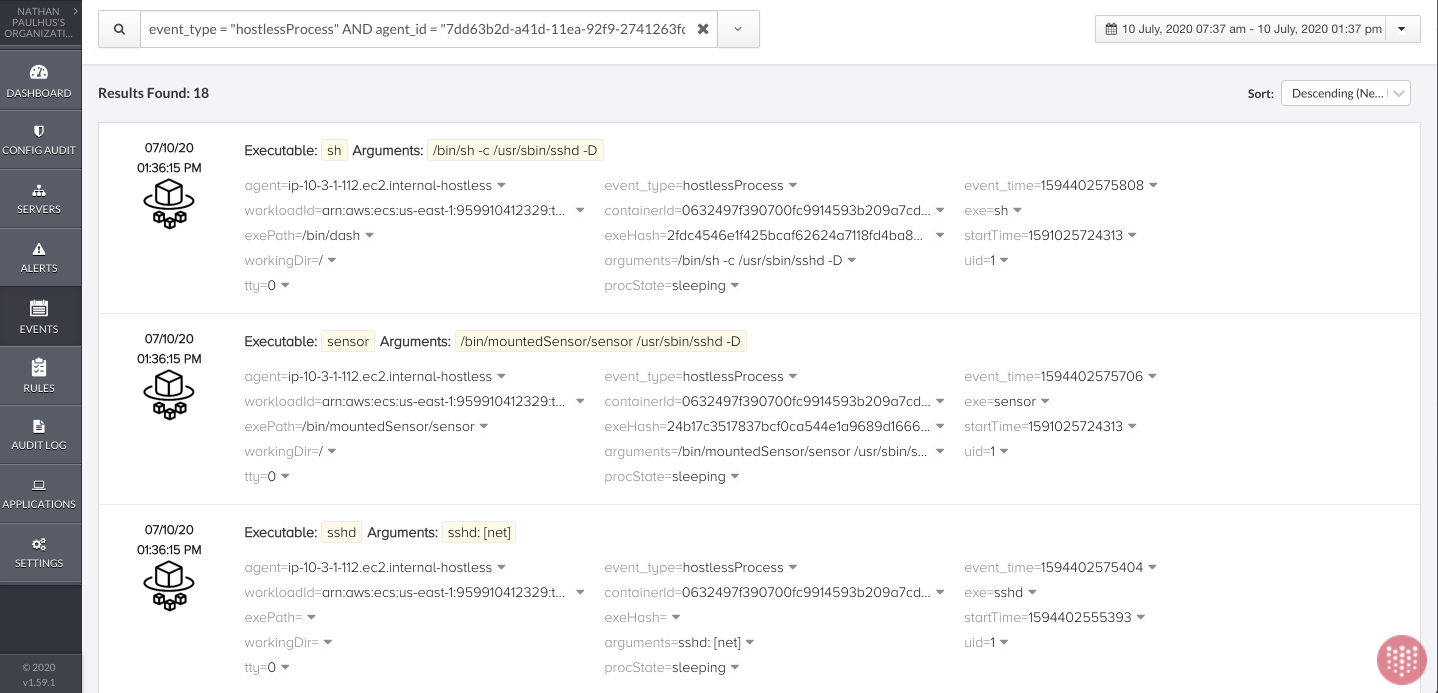
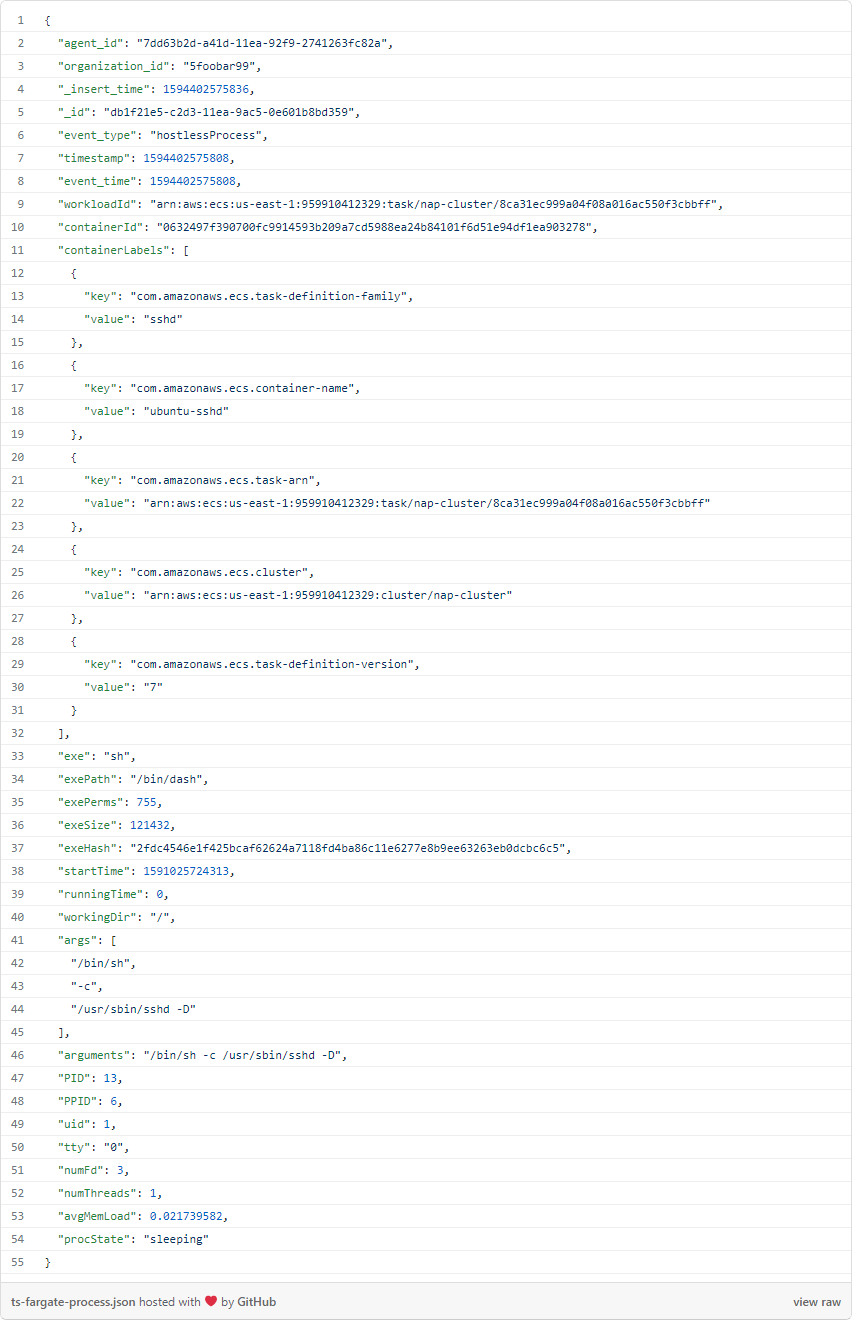
Zu jedem Ereignis sind zusätzliche Details verfügbar, die Benutzer in der Benutzeroberfläche anzeigen können. Sie können beispielsweise das erste Ereignis in der obigen Abbildung genauer untersuchen, um das vollständige Ereignis-JSON anzuzeigen:
Probieren Sie es selbst aus
Bitte wenden Sie sich an Ihren Customer Success Manager oder Vertriebsmitarbeiter bei Threat Stack, um einen Demotermin zu vereinbaren. Bestandskunden können den Fargate Agent außerdem für einen begrenzten Zeitraum testen, indem sie über https://registry.hub.docker.com/u/threatstack darauf zugreifen.
Threat Stack heißt jetzt F5 Distributed Cloud App Infrastructure Protection (AIP). Beginnen Sie noch heute gemeinsam mit Ihrem Team mit der Nutzung von Distributed Cloud AIP.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...