
Der aktuelle Stand des IoT
Gartner prognostiziert, dass es bis 2020 weltweit 20,8 Milliarden vernetzte Geräte geben wird. Die wachsende Zahl vernetzter Geräte im Internet der Dinge (IoT) bietet Dienstanbietern die Möglichkeit, neue Einnahmequellen zu erschließen. Für Endnutzer birgt das IoT das Potenzial für Lösungen, die Produktivität und Qualität in den Bereichen Sicherheit, Gesundheit, Bildung und vielen weiteren Bereichen erheblich steigern können. Um diese Chance zu nutzen, müssen Dienstanbieter ein optimales Kundenerlebnis bieten und zugleich umfassenden Datenschutz, den Schutz der Privatsphäre und die Sicherheit der Nutzer gewährleisten.
Diese große Zahl unterschiedlicher Geräte erhöht jedoch auch die Anfälligkeit des Netzwerks, da viele Geräte potenzielle Ziele für Hacker und Denial-of-Service-Angriffe darstellen. IoT-Geräte verfügen häufig nur über begrenzte Arbeitsspeicher-, Speicher- und Rechenressourcen. Diese Einschränkungen erschweren die Unterstützung komplexer und sich weiterentwickelnder Sicherheitsalgorithmen, da diese eine höhere Rechenleistung bei geringer CPU-Auslastung erfordern. Zudem könnten vernetzte Geräte länger in Betrieb bleiben, als die eingesetzte Verschlüsselung wirksam ist.
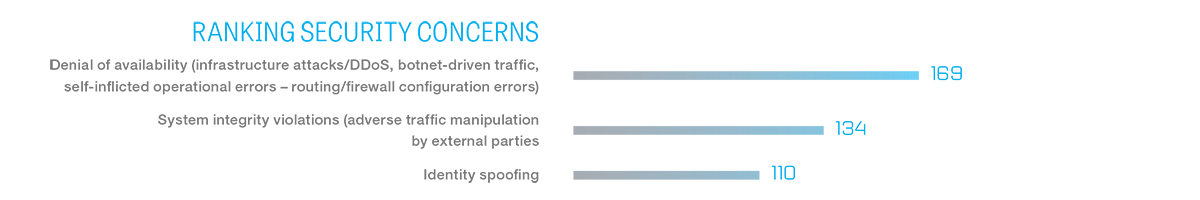
In einer im Februar 2016 durchgeführten Umfrage und dem dazugehörigen Bericht „The Future of Mobile Service Delivery“ wies Jim Hodges, Senior Analyst bei Heavy Reading, darauf hin, dass durch Distributed-Denial-of-Service-Angriffe (DDoS) und Botnet-Angriffe verursachte Ausfälle für Dienstanbieter das größte Sicherheitsrisiko darstellen. An zweiter Stelle folgen Bedrohungen der Systemintegrität, bei denen externe Angreifer den Datenverkehr manipulieren und sich dabei als ein Benutzer ausgeben.
Drei Konzepte sind für die IoT-Sicherheit von grundlegender Bedeutung: Identität, Authentifizierung und Autorisierung. Bei der Identität geht es darum, den Client zu benennen und ihm eine Berechtigung zu erteilen. Authentifizierung bedeutet, die Identität des Clients nachzuweisen, während sich Autorisierung auf die Verwaltung der dem Client gewährten Rechte bezieht. Damit Gerätedaten für Echtzeitanalysen erfasst werden können, müssen zudem einheitliche IoT-Kommunikationsprotokolle vereinbart werden.
IoT-Nachrichtenprotokolle sollten die folgenden übergeordneten Funktionen umfassen:
- Validierung von Nachrichtenprotokollen und Abwehr von DDoS-Angriffen
- Protokollvermittlung mit Übersetzung verschiedener IoT-Protokolle
- Interoperabilität von IoT-Nachrichtenprotokollen
- Erkennung und Vermeidung von IoT-Signalisierungsstürmen
Das heute bevorzugte und weitverbreitete Nachrichtenprotokoll für das IoT ist MQTT (Message Queue Telemetry Transport). MQTT wird branchenübergreifend als primäres Transportprotokoll eingesetzt, unter anderem in der Fertigung, beim Versand und bei der Nachverfolgung von Gütern, im Energiesektor sowie in vernetzten Haushalten. Unternehmen wie IBM, Microsoft, Amazon Web Services und Facebook Messenger nutzen MQTT für die schnelle Nachrichtenübermittlung und um die Akkulaufzeit von Geräten zu verlängern.
Protokollsicherheit
MQTT-Grundlagen
IoT-Protokolle wie MQTT werden für die sichere und zuverlässige Kommunikation zwischen Geräten eingesetzt. MQTT basiert auf dem Transmission Control Protocol (TCP) und kann mit Transport Layer Security (TLS) abgesichert werden. Das MQTT-Protokoll wurde für geringe Rechen- und Speicheranforderungen konzipiert und ist bei bestimmten IoT-Anwendungen durch wesentlich einfachere und kleinere Pakete als HTTP optimiert.
MQTT wurde ursprünglich 1999 für entfernte Sensoren entwickelt, erlebt jedoch mit verschiedenen IoT-Anwendungen auf Basis eines Publish-Subscribe-Modells eine Renaissance. Geräte bzw. Sensoren „veröffentlichen“ Daten auf einer IoT-Plattform (Broker), und die IoT-Anwendung „abonniert“ anschließend die für ihren Anwendungsfall relevanten Daten. Die veröffentlichten und abonnierten Daten werden als „Topic“ bezeichnet und können anhand von Anwendungsfällen und Datentypkategorien hierarchisch strukturiert werden. Die Konnektivität und Kommunikation zwischen den Geräten und ihrer Plattform beeinflussen die für den jeweiligen Anwendungsfall erforderliche Auslastung, Steuerung und Sicherheit.
Um das Protokoll für ressourcenbeschränkte IoT-Geräte so schlank wie möglich zu halten, bietet MQTT über TCP hinaus nur minimale Sicherheitsmechanismen. MQTT empfiehlt lediglich für Anwendungen, die zusätzliche Authentifizierungsstufen erfordern, die Verwendung des TLS-Protokolls. Daher ist MQTT-Kommunikation, die ausschließlich auf TCP basiert, unverschlüsselt und anfällig für Man-in-the-Middle-Angriffe.
MQTT-Schwachstellen
Das MQTT-Protokoll weist eine Reihe potenzieller Schwachstellen auf. So können beispielsweise offene Ports genutzt werden, um Denial-of-Service-Angriffe (DoS) sowie Pufferüberlaufangriffe über Netzwerke und Geräte hinweg durchzuführen. Je nach Anzahl der verbundenen IoT-Geräte und unterstützten Anwendungsfälle kann die Komplexität der „Topic“-Struktur erheblich zunehmen und zu Skalierbarkeitsproblemen führen. Die Nutzdaten von MQTT-Nachrichten sind binär codiert, und die entsprechenden Anwendungs- bzw. Gerätetypen müssen interoperabel sein. Ein weiterer Problembereich sind Benutzernamen und Passwörter in MQTT-Nachrichten, die im Klartext übertragen werden.
Obwohl dies nicht ausdrücklich Teil der MQTT-Spezifikation ist, hat es sich bei Brokern für IoT-Plattformen etabliert, die Client-Authentifizierung mithilfe clientseitiger SSL/TLS-Zertifikate zu unterstützen. Eine korrekt implementierte Transportverschlüsselung mit SSL und TLS kann Daten schützen. Zum Schutz vor Bedrohungen sollten sensible Daten wie Benutzer-IDs, Passwörter und alle anderen Arten von Anmeldedaten stets verschlüsselt werden.
Der Nachteil bei der Verwendung von TLS, SSL und anderen Verschlüsselungsverfahren besteht darin, dass sie einen erheblichen Mehraufwand verursachen können. Techniken wie die Wiederaufnahme von TLS-Sitzungen können jedoch einen Teil der Kosten für den TLS-Verbindungsaufbau ausgleichen. Hardwarebeschleunigung ist eine weitere Möglichkeit, den durch die Verschlüsselung verursachten zusätzlichen Ressourcenbedarf zu reduzieren. Bei komplexen Anwendungen auf Geräten mit begrenzten Ressourcen kann eine optimierte Verschlüsselungsbibliothek sehr nützlich sein. Bei umfangreichem Anwendungscode kann eine Verschlüsselungsbibliothek den Arbeitsspeicherbedarf verringern und die Leistung steigern.
Die Architektur von MQTT setzt eine hohe Verfügbarkeit der Broker voraus. Die Verwendung von X.509-Zertifikaten zur Client-Authentifizierung kann Ressourcen auf Broker-Seite einsparen, wenn viele Clients versuchen, Broker-Dienste wie Datenbankabfragen oder Webservice-Aufrufe zu nutzen. Die Kombination von MQTT mit modernen Sicherheitsstandards wie TLS und der Einsatz von X.509-Zertifikaten können zudem dazu beitragen, die Sicherheit und Leistung zu verbessern.
Ende-zu-Ende-Sicherheit für IoT-Anwendungen
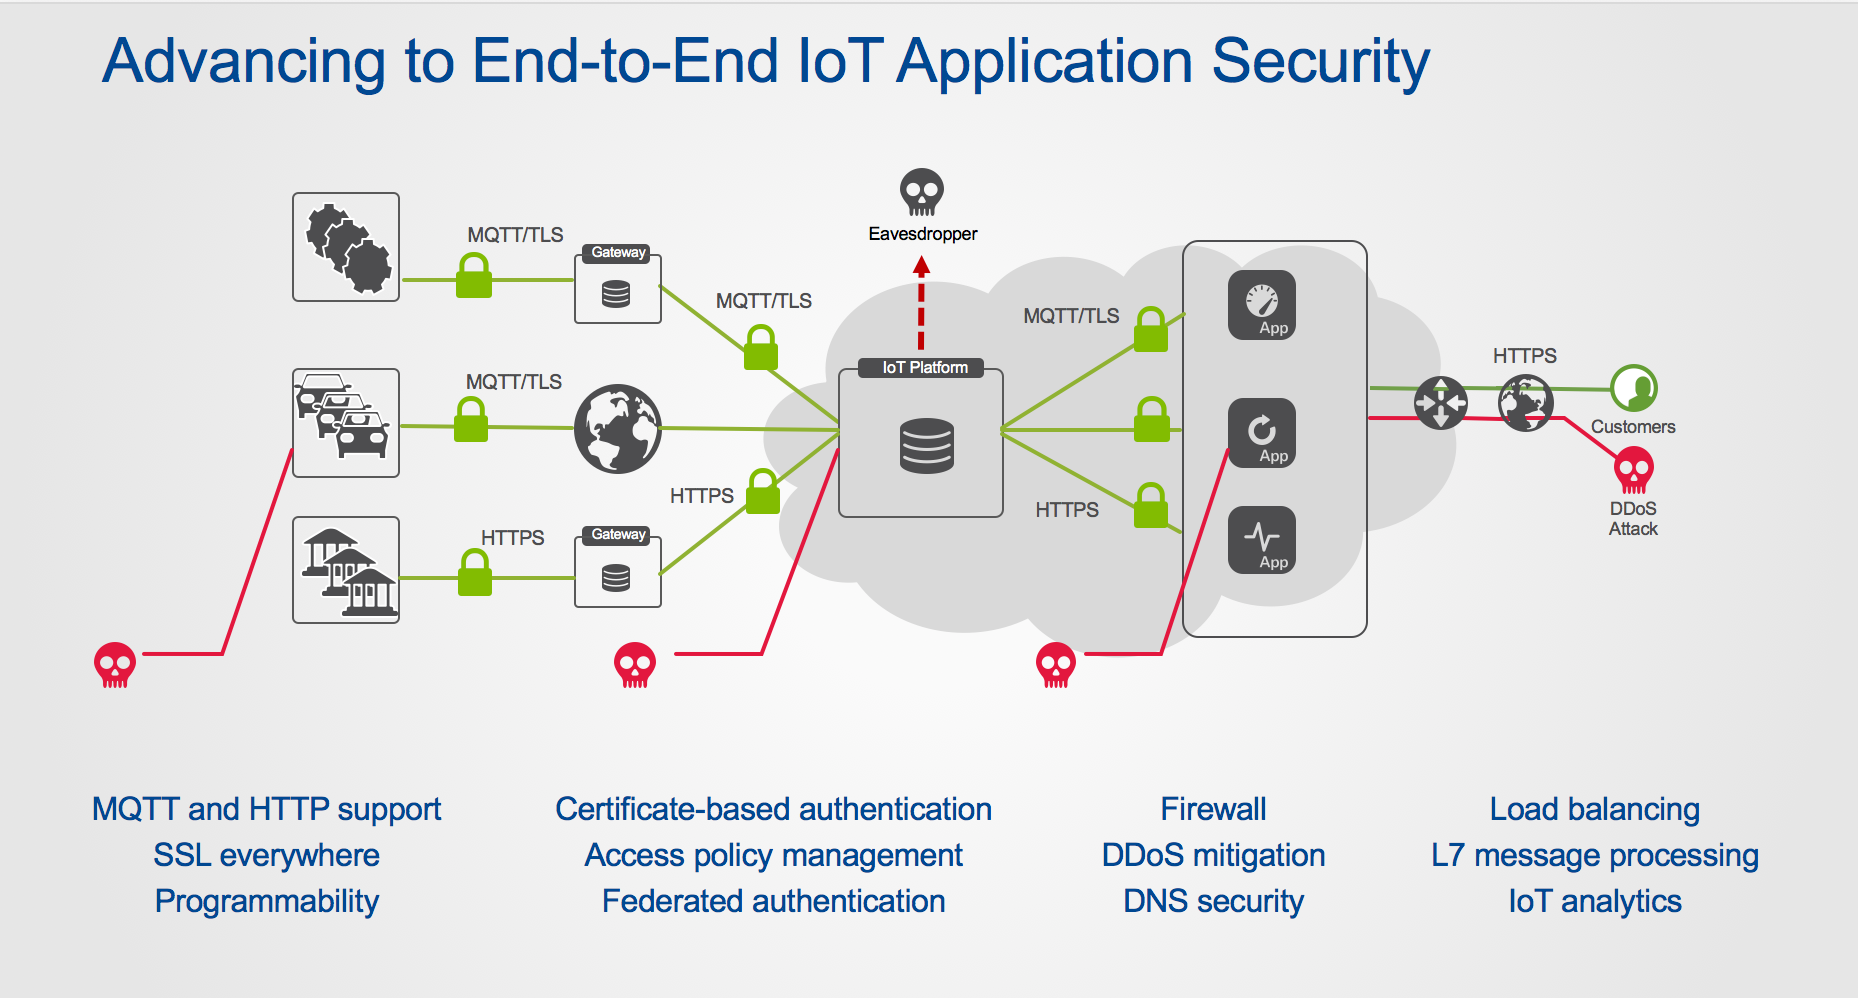
Das IoT eröffnet Dienstanbietern bedeutende neue Geschäftsmöglichkeiten. Die Absicherung des MQTT-Messaging-Protokolls mit TLS ist zwar ein wichtiger Sicherheitsaspekt, doch können auch viele andere Angriffsvektoren ausgenutzt werden. Dienstanbieter müssen eine durchgängige Sicherheit gewährleisten – mit einer strengen Authentifizierung von Geräten, einer entsprechenden Autorisierung und netzwerkseitig durchgesetzten Richtlinien für den Zugriff auf Kommunikationspfade. Auch die Verschlüsselung von Daten zum Schutz von Sicherheit und Privatsphäre ist für die Einnahmequellen von Dienstanbietern und die Bereitstellung eines optimalen Kundenerlebnisses von entscheidender Bedeutung.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...