Das Internet der Dinge (IoT) ist zweifellos ein viel diskutiertes Thema, doch für viele bleibt es ein verbraucherorientierter Trend, der sich noch nicht wirklich auf Unternehmen ausgewirkt hat.
Es sei denn natürlich, Ihr Unternehmen nutzt das Internet der Dinge als Teil seiner Geschäftsstrategie.
Manchmal vergessen wir, dass es jenseits der Verbrauchertechnologie, die für Schlagzeilen sorgt, eine ganze Welt von Sensoren, Geräten, Steuerungssystemen und sogar Spielzeug gibt, die bereits Teil des Internets der Dinge sind.
Und das bedeutet, dass es bereits Sicherheitsprobleme gibt.
Ein aktueller Fall betrifft einen mit dem Internet verbundenen Teddybären von Fisher-Price. Das Sicherheitsproblem? Eine Webanwendung, mit der der Teddybär kommunizierte, enthielt offenbar eine Schwachstelle, durch die die Identitäten von Kindern offengelegt wurden. Kurz zuvor waren bereits mehrere Sicherheitslücken entdeckt worden, durch die sich die internetfähige Hello-Barbie-Puppe potenziell in ein Überwachungsgerät verwandeln ließ.
Sie haben keine Kinder? Dann lesen Sie doch einmal Princetons Sicherheitstests des Belkin WeMo Switch, des Nest Thermostat, eines Ubi-Smart-Lautsprechers, einer Sharx-Überwachungskamera, eines digitalen PixStar-Bilderrahmens und eines SmartThings-Hubs. Dem Bericht zufolge „verwendete Ubi unverschlüsselte Kommunikationsmethoden, durch die sensible Informationen offengelegt werden konnten, etwa ob der Nutzer zu Hause war oder ob es Bewegungen im Haus gab“. Sowohl Sharx als auch PixStar übertrugen unverschlüsselte Daten.
Vielleicht konzentrieren wir uns derzeit etwas zu sehr auf die „Dinge“, weil sie neu sind und jedes neue Gerät, das mit einem Netzwerk verbunden wird, eine Fülle neuer Sicherheitsrisiken mit sich bringt, die bewältigt werden müssen – und weil das Ganze nun einmal neu und spannend ist. Doch wenn Sie darüber nachdenken, „Dinge“ in Ihr Geschäftsmodell zu integrieren – sei es zur Steigerung der betrieblichen Effizienz oder zur Erschließung neuer Märkte –, sollten wir uns auf die Grundlagen besinnen und sicherstellen, dass auch diese Seite der Gleichung abgedeckt ist.
Datenverkehr zu verschlüsseln ist eigentlich ganz einfach. Im Internet hat man in mehr als 15 Jahren – bisweilen auf die harte Tour – gelernt, wie wichtig die ordnungsgemäße Verwaltung von Schlüsseln und Zertifikaten ist. Und dennoch verwenden Millionen von Geräten dieselben Zertifikate und Schlüssel. Und wie sieht es mit der Absicherung von Webanwendungen aus? Auf diese Notwendigkeit weisen wir schon seit der Entstehung des E-Commerce hin – seit das „E“ hinzukam und daraus etwas wurde, das sich ausnutzen ließ.
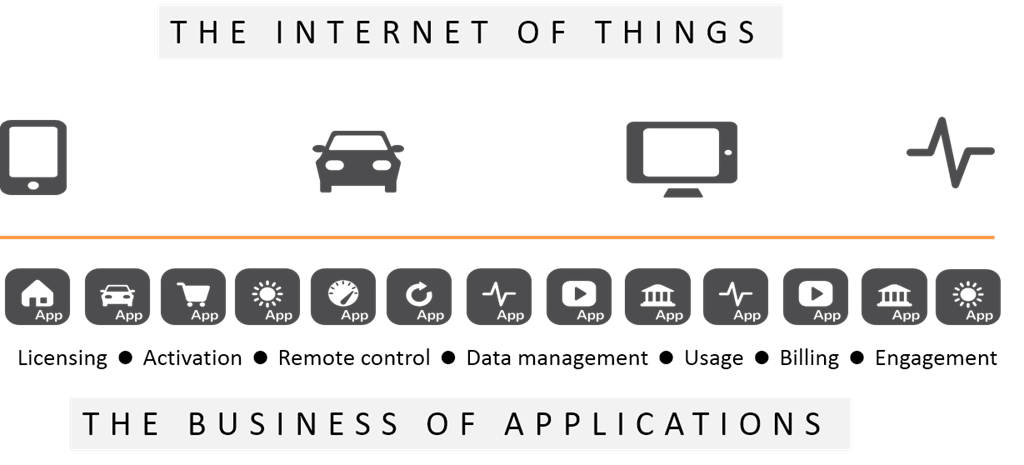
Die Dinge kommen, daran besteht kein Zweifel. Viele sind bereits da, und einige von ihnen scheinen, wie Douglas Adams sagen würde, „größtenteils harmlos“ zu sein. Doch es geht nicht nur um die Dinge selbst. Es geht auch um die Anwendungen und Systeme, mit denen diese Dinge fast immer kommunizieren – sei es, um sich zu registrieren, aktiviert zu werden, neue Inhalte abzurufen, Daten auszutauschen oder verwaltet zu werden.
Auch wenn die App, die Backend-Funktionen für Ihr Gerät bereitstellt, nicht als öffentlich zugänglich beworben wird, muss sie per Definition öffentlich zugänglich sein, damit Geräte von außen über das Internet darauf zugreifen können. Das bedeutet, dass Sie für jede App, auf die das von Ihnen entwickelte Gerät zugreift, auf Sicherheitstests bestehen sollten. Unabhängig davon, ob sie in der Cloud oder im Rechenzentrum betrieben wird, muss sie getestet und geschützt werden.
Beim Internet der Dinge geht es um Anwendungen. Und das bedeutet, dass es bei der Sicherheit des Internets der Dinge ebenso sehr um die Absicherung der Geräte wie um die Absicherung des sie unterstützenden Anwendungsökosystems geht.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...