Manchmal lese ich sehr gern die Kommentare von El Reg zu IT und Technologie. Mit genau der richtigen Portion Biss treffen ihre Spitzen oft ins Schwarze.
Manchmal schießen sie mit ihren bissigen Kommentaren jedoch am Ziel vorbei. In einer Tirade über die Cloud zu Beginn dieses Sommers mit dem Titel „Das Cloud-Rennen wird von sechs Anbietern bestritten, und drei davon wurden bereits überrundet“ beklagen sie die Ergebnisse des jüngsten Gartner MQ. In der aktuellen Analyse wurden mehrere Cloud-Anbieter aufgrund der Marktanforderungen nicht mehr berücksichtigt. Dies veranlasste El Reg zu einer ziemlich vernichtenden Reaktion, obwohl die „Gartner-Magier“ zumindest in diesem Fall vollkommen recht haben.
„Kunden haben heutzutage hohe Erwartungen an ihre Cloud-IaaS-Anbieter. Sie verlangen marktführende technische Fähigkeiten – sowohl einen großen Funktionsumfang als auch umfassende Funktionalität sowie hohe Verfügbarkeit, Leistung und Sicherheit“, schrieben die Magier von Gartner. „Sie erwarten nicht nur ‚Hardware‘-Infrastrukturfunktionen, sondern auch Verwaltungsfunktionen, Entwicklerdienste und Cloud-Software-Infrastrukturdienste, einschließlich vollständig integrierter PaaS-Funktionen.“
Im neuesten MQ wurden acht verschiedene IaaS-Anbieter gestrichen, sodass AWS und Azure die Spitzenposition einnehmen, gefolgt von Google – alle drei als führende Anbieter –, während Alibaba Cloud, Oracle und IBM als Nischenanbieter eingestuft werden. Keine Herausforderer. Keine Visionäre. Nur führende Anbieter und, nun ja, nicht führende Anbieter.
Was mich auf die Palme brachte, war nicht Gartners Analyse. Es war vielmehr, dass El Reg die zugrunde gelegten Kriterien abtat und sich dabei stark auf etwas stützte, das unter vielen Bezeichnungen bekannt ist, sich aber teilweise als „Anwendungsdienste“ sowie Entwicklerdienste und Integrationsfunktionen zusammenfassen lässt.
Ach du Schreck! Wer hätte gedacht, dass Unternehmen IaaS-Anbieter verlangen – und auswählen –, die Funktionen und Möglichkeiten auf Unternehmensniveau bieten? Unvorstellbar!
Kehren wir kurz ins Jahr 2013 und zu einer Diskussion zurück, die durch einen Artikel angestoßen wurde und in der es darum ging, was Cloud-Anbieter „falsch machten“. Einer dieser Fehler, den manche noch immer begehen, besteht darin, sich nicht durch Anwendungsdienste und Integration von der Konkurrenz abzuheben.
Aus meiner Tirade von 2013:
Eine Differenzierung im IaaS-Bereich wird weder durch eine größere Vielfalt an Instanzgrößen und -konfigurationen noch durch Preiskämpfe erreicht werden. Unternehmenskunden verstehen den Wert – den geschäftlichen und betrieblichen Nutzen – von Services, und die Preisgestaltung ist weniger ein ausschlaggebender Faktor als vielmehr nur ein weiterer Aspekt in der Gesamtbetrachtung. Der Nutzen vorintegrierter Services, die den Aufbau einer Hybrid Cloud einfacher und schneller machen und zugleich eine höhere Zuverlässigkeit und Stabilität des Dienstes gewährleisten – wie es solche Services ermöglichen würden –, wiegt schwerer als die Frage: „Ist es günstig?“
Anwendungsdienste und integrierte Angebote (wie zum Beispiel AWS Rules oder die schnelle und einfache Integration der Protokollierung) entscheiden heute über Erfolg oder Misserfolg eines Cloud-Anbieters.
Bei der Anwendungsbereitstellung geht es heute vor allem um Anwendungsdienste
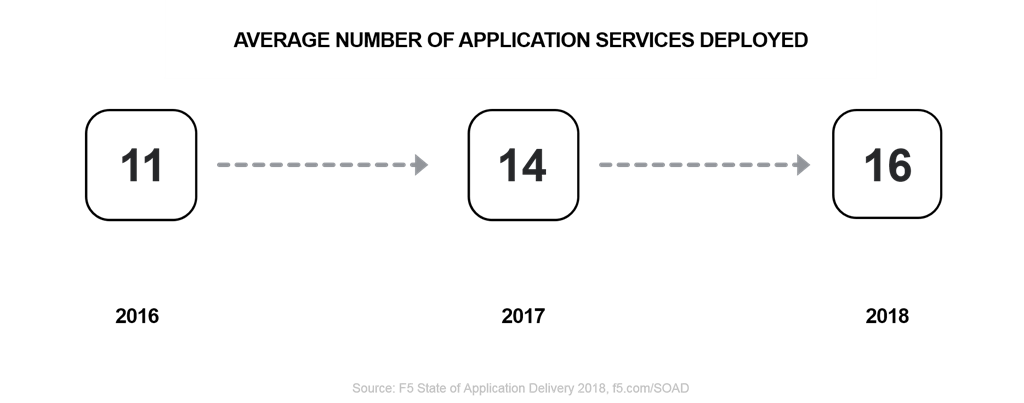
Wenn Sie eine Unternehmensanwendung in die Cloud verlagern, verschieben Sie nicht nur eine App. Sie verlagern eine Architektur. Diese Architektur besteht aus vielen verschiedenen Diensten – im Durchschnitt sechzehn. Einige dieser Dienste können (und sollten) durch cloudnative Anwendungsdienste der Ziel-Cloud ersetzt werden. Dazu gehören die naheliegenden Dienste: Alle Dienste, die im Unternehmensnetzwerk gemeinsam genutzt worden wären, sollten am besten vom Cloud-Anbieter bereitgestellt werden. Das betrifft in erster Linie Ihre Netzwerk- und Anwendungsinfrastruktur, schließt aber auch die Protokollierung ein.
Andere Anwendungsdienste können (und sollten) migriert werden, um die Einhaltung und Konsistenz von Richtlinien zu gewährleisten – insbesondere bei Richtlinien, die für jede Anwendung individuell auf die Sicherheitsanforderungen des Unternehmens zugeschnitten sind. Web Application Firewall -Richtlinien sind bekanntermaßen anwendungsspezifisch und werden daher am ehesten von lokalen Systemen in die Cloud migriert. Allein die Investition in die Richtlinienverwaltung rechtfertigt den Migrationsaufwand.
Unabhängig davon setzt diese Vorgehensweise voraus, dass in der Ziel-Cloud vergleichbare Anwendungsdienste (und Integrationen) verfügbar sind. Alternativ müssen die lokal eingesetzten Anwendungsdienste ohne übermäßigen Zusatzaufwand in die Cloud migriert werden können.
Dieser flexible À-la-carte-Ansatz bei Anwendungsdiensten ist einer der Gründe dafür, dass anwendungsspezifische Dienste immer mehr an Bedeutung gewinnen. Denn Cloud-Anbieter brauchen Unternehmen, um ihr Wachstum aufrechtzuerhalten, und die Kosten sind nicht mehr der entscheidende Faktor, der sie einmal waren. Durch Differenzierung mittels Integration und Anwendungsdiensten werden Cloud-Anbieter Unternehmen gewinnen und langfristig binden.
Aber sie werden nicht alle davon anbieten, und die durchschnittliche Anzahl der von Unternehmen eingesetzten Services steigt weiter. Das bedeutet, dass Unternehmen die monolithischen Bereitstellungsarchitekturen herkömmlicher Rechenzentren aufbrechen und ein anwendungsspezifisches Modell einführen müssen das einen Plug-and-Play-Ansatz bei der Auswahl der Anwendungsservices ermöglicht, die zur Aufrechterhaltung der Verfügbarkeit, zur Verbesserung der Leistung und zur Gewährleistung einer sicheren Umgebung erforderlich sind.
Leider muss ich sagen, dass El Reg hier kurzsichtig am Thema vorbeigegangen ist. Die Analyse trifft ins Schwarze und erkennt die Nachfrage von Unternehmen nach Differenzierung lediglich beiläufig an. Es war schon immer eine plausible Annahme, dass die Kosten irgendwann nicht weiter sinken könnten und Cloud-Anbieter gezwungen wären, neue Wege zur Kundengewinnung zu finden. Anwendungsdienste waren für Anbieter schon immer die beste Möglichkeit, sich vom Wettbewerb abzuheben.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...