Die meisten von uns haben als Menschen schon einmal erlebt, was gemeinhin als „Kampf oder Flucht“ bezeichnet wird – eine häufig intensive, unwillkürliche körperliche Reaktion, die sich durch Herzrasen, angespannte Muskeln und schweißnasse Handflächen äußert. Die Reaktion kann von einem Gefühl der Panik sowie einer Entscheidungsstarre begleitet werden, die unsere Fähigkeit zu logischem Denken praktisch außer Kraft setzt.
Unternehmen haben ihre eigene Variante dieser Reaktion entwickelt und über Jahre hinweg durch den Umgang mit bedrohlichen digitalen Situationen verfeinert.
Das Risiko für Unternehmen ähnelt dem für Menschen. Beim Menschen wird eine übermäßig häufige, intensive oder unangemessene Aktivierung der Kampf-oder-Flucht-Reaktion mit einer Reihe klinischer Krankheitsbilder in Verbindung gebracht. Kurz gesagt: Sie kann echte körperliche Schäden verursachen. Bei Unternehmen kann die häufige, intensive oder möglicherweise unangemessene Aktivierung einer digitalen Kampf-oder-Flucht-Reaktion der Gesundheit des Unternehmens schaden – insbesondere im Bereich der Sicherheit.
Ähnlich wie bei den bekannten „Phasen der Trauer“ haben wir im Laufe unserer jahrzehntelangen Arbeit zur Eindämmung von Bedrohungen für Anwendungen und Infrastrukturen die Entstehung verschiedener „Phasen der Sicherheitsreaktion“ beobachtet.
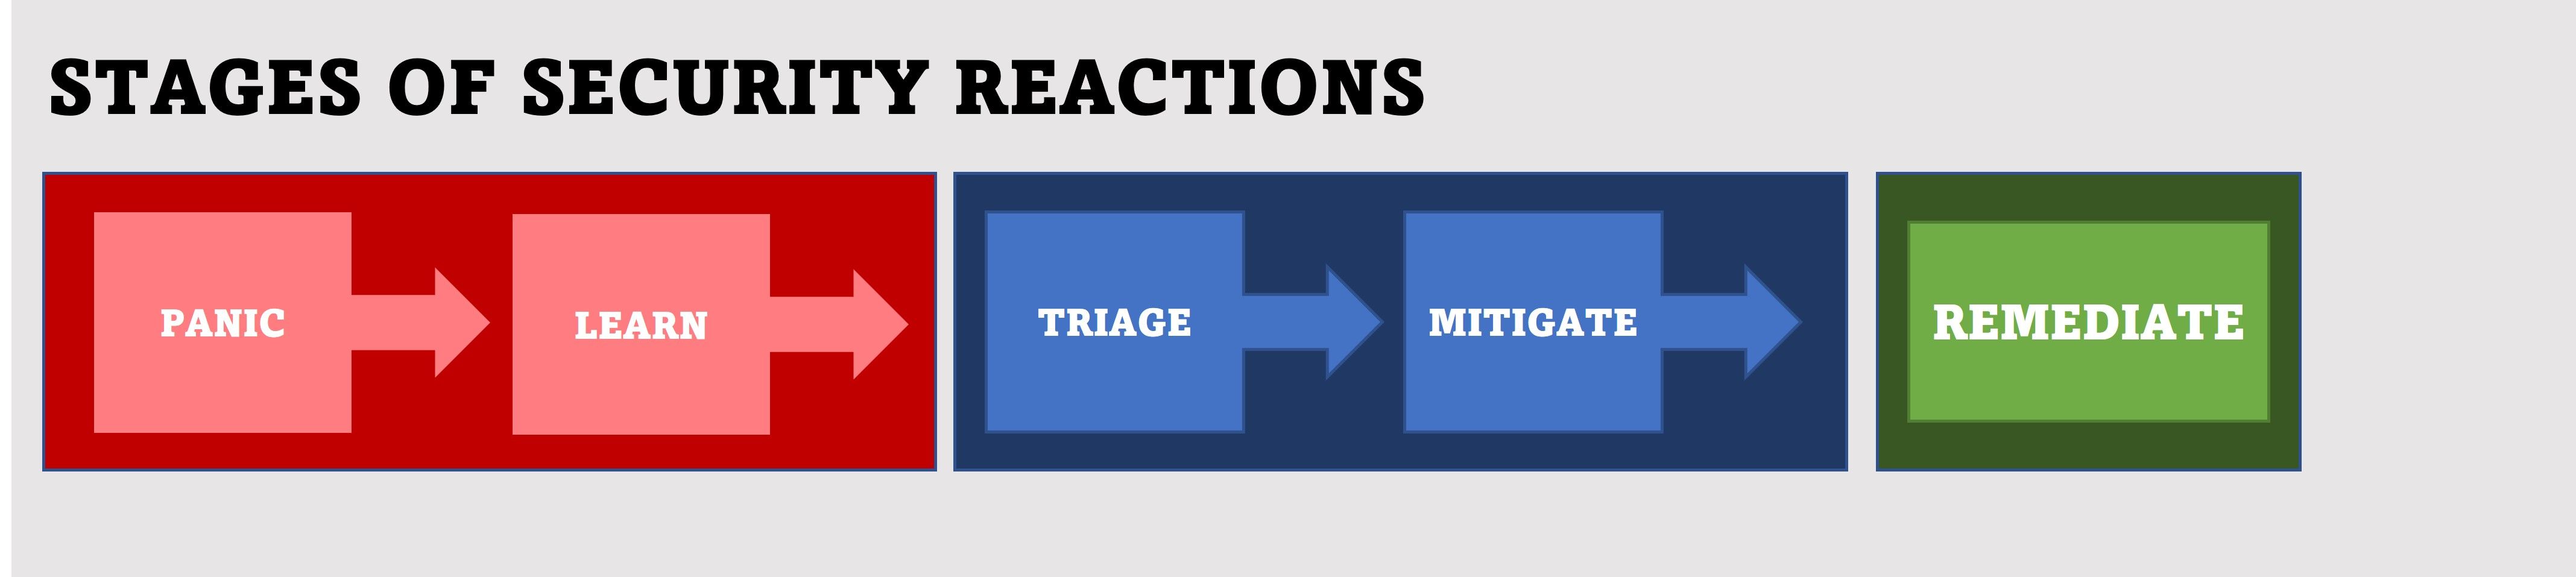
Wie wichtig es ist, die richtige Reaktion zu wählen
Eine übereilte Fehlerbehebung kann zu den Reaktionen gehören, die sich langfristig nicht als die beste Vorgehensweise erweisen. Bedenken Sie, dass der erste von Apache veröffentlichte Patch für Log4j ebenfalls anfällig war, sodass Unternehmen, die die Fehlerbehebung überstürzt angingen, im Grunde von vorn beginnen und alle ihre Systeme erneut patchen mussten.
An dieser Stelle möchte ich innehalten und ausdrücklich betonen, dass der Verzicht auf übereilte Abhilfemaßnahmen nicht bedeutet, das Risiko zu ignorieren oder im Zweifel untätig zu bleiben.
Dies ist besonders wichtig, weil ein unverantwortlicher Umgang mit den Daten, die einem digitalen Unternehmen zugrunde liegen, reale Konsequenzen hat. Nach Log4j warnte die US-amerikanische Federal Trade Commission (FTC), sie werde gegen Unternehmen des privaten Sektors vorgehen, die es versäumt hätten, infolge von Log4j offengelegte Verbraucherdaten zu schützen. (ZDNet)
Warum Schadensbegrenzung an erster Stelle steht
Die Schadensbegrenzung erfolgt aus gutem Grund vor der Behebung, nicht zuletzt, um dem menschlichen Drang entgegenzuwirken, „etwas zu unternehmen“ und die Behebung zu überstürzen. Eine schnelle Schadensbegrenzung trägt außerdem der Verantwortung für den sorgfältigen Umgang mit Kundendaten Rechnung, indem sie diese vor der Ausschleusung schützt, während der richtige Maßnahmenplan zur Behebung ausgearbeitet wird.
Als Erstes sollten Maßnahmen zur Risikominderung ergriffen werden, insbesondere bei einer derart weitverbreiteten Schwachstelle, die eine eingehende Untersuchung der Software-Lieferkette erfordert. Dass anfällige Pakete und Komponenten allgegenwärtig und nur schwer aufzuspüren sind, dürfte der Grund für die Feststellung sein, dass „Downloads anfälliger Versionen von #log4shell am 4. Januar noch immer 46 % aller Downloads ausmachten“. (Sonatype)
Die Realität einer Welt, in der digitale Lösungen der Standard sind, besteht darin, dass neue und schwerwiegende Sicherheitslücken auch weiterhin Geschäftsabläufe beeinträchtigen und bereits überlastete Ressourcen zusätzlich beanspruchen werden. Da das Anwendungsportfolio eines Unternehmens in der Regel sehr umfangreich ist und sich häufig über fünf Generationen von Anwendungsarchitekturen erstreckt, die auf Rechenzentrum, Cloud und Edge verteilt sind, müssen wir davon ausgehen, dass die Behebung den Großteil der Zeit und Energie in Anspruch nehmen wird. Deshalb ist eine schnelle Risikominderung so wichtig. Sie verringert den Druck und ermöglicht ein überlegteres und umfassenderes Vorgehen bei der Behebung. Dazu gehört, zu überprüfen, ob veröffentlichte Patches sicher sind, und Entwicklern zu ermöglichen, Aktualisierungen, Patches und Tests im Einklang mit den bestehenden Release-Zyklen durchzuführen.
Unternehmen sollten sicherstellen, dass sie in allen Umgebungen über Kontrollpunkte verfügen, die Maßnahmen zur Risikominderung unterstützen. Der Schutz von Webanwendungen und APIs, die Überprüfung von Inhalten sowie Blockierungsfunktionen an strategischen Kontrollpunkten bilden eine Art „Plattform“, um angesichts derart weitverbreiteter Schwachstellen Risiken zu mindern. Dieselben Kontrollpunkte können zudem wertvolle Informationen liefern, indem sie Versuche aufdecken, solche Schwachstellen auszunutzen.
Fazit
Die meisten von uns erinnern sich wahrscheinlich an die Feueralarmübungen aus ihrer Kindheit, bei denen wir geübt haben, wie man die Schule im Brandfall sicher verlässt. Ich habe auch Tornadoübungen mitgemacht, und vermutlich gibt es weltweit Kinder, die sich in Übungen auf Erdbeben oder Tsunamis vorbereitet haben. Ein Plan und das Wissen, wie man ihn umsetzt, können entscheidend dazu beitragen, die Zeit zu verkürzen, die man in Panik verbringt, wenn die Nachricht von einer schwerwiegenden Sicherheitslücke bekannt wird.
Also keine Panik. Nutzen Sie strategische Kontrollpunkte und konzentrieren Sie sich auf eine schnelle Schadensbegrenzung, damit Sie eine gezielte Fehlerbehebung durchführen können.
Und denken Sie daran: Übung reduziert Panik. Es ist durchaus eine gute Idee, einen eigenen „Sicherheits-Feueralarm“ zu planen und durchzuführen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...