Die Cloud ist, darin sind sich die meisten einig, erwachsen geworden. Unter unseren wachsamen, bisweilen auch skeptischen Augen ist sie so weit gereift, dass eine im Herbst 2015 durchgeführte Umfrage der Harvard Business Review ergab, dass die Mehrheit der Befragten angab, ihre Unternehmen hätten zumindest für einige neue Anwendungen eine Public-Cloud-First-Strategie eingeführt. Tatsächlich hielten nur 22 % der Befragten eine Cloud-First-Strategie für unwichtig.
Unsere eigenen Umfragen bestätigen dies. In unserer Umfrage „State of Application Delivery“ aus dem Jahr 2016 bezeichneten sich 67 % der Befragten als „Cloud-First“-Unternehmen, und die drei Cloud-Modelle (Private Cloud, Public Cloud und SaaS) dominierten die fünf wichtigsten strategischen Trends.
Sie werden jedoch feststellen, dass beim Thema Cloud nach wie vor Zurückhaltung herrscht. Während SaaS – das praktisch den Großteil der standardisierten Unternehmenssoftware ablöste, die lange Zeit als Softwarepaket gekauft und lokal installiert worden war – ein erstaunliches Wachstum verzeichnete, hinkte die Public Cloud weiterhin hinterher. Nicht nur unsere eigene Umfrage zeigt: Wenn bei der Nutzung zwischen Public Cloud (AWS, Azure, Google, Rackspace), Private Cloud (lokal) und SaaS unterschieden wird, dominieren SaaS und Private Cloud die Einführung der „Cloud“ – nicht die Public Cloud.
Dafür gibt es eine Vielzahl von Gründen. Die bereits erwähnte Umfrage der Harvard Business Review streift einige der Ursachen dafür, dass Unternehmen zögern, geschäftskritische, langlebige Anwendungen vorschnell in die Public Cloud zu verlagern, und nennt dabei die Integration als eine wesentliche Herausforderung.
Doch es ist nicht nur die Integration von Anwendungen und Datenquellen, die Führungskräfte davon abhält, „in die Cloud zu gehen“. Oft steht vielmehr die Einbindung – die Abhängigkeit – von Anwendungsdiensten im Weg, die für die Geschwindigkeit, Sicherheit und Skalierbarkeit dieser Anwendungen sorgen.
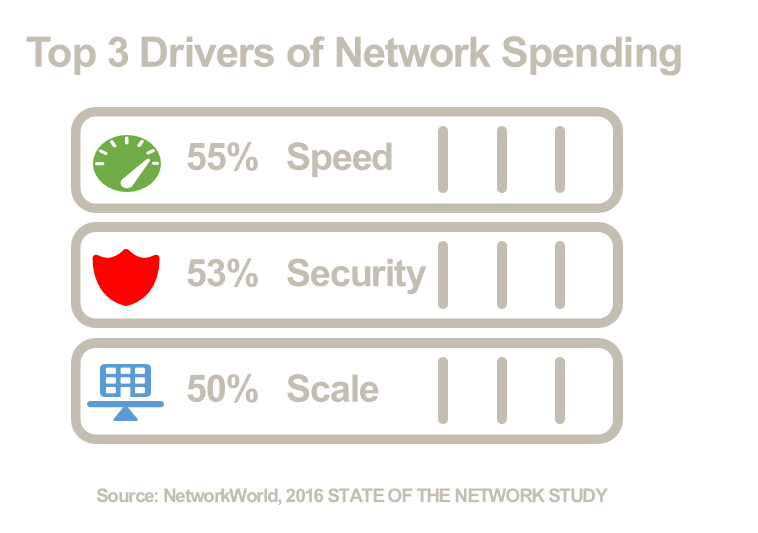
Die Public Cloud wird zunehmend ausgereifter und erreicht nun endlich einen Wendepunkt, an dem Anbieter fortschrittlichere Dienste als auf IP-Tabellen basierende Firewalls und herkömmliches Load Balancing bereitstellen müssen, um ihr Wachstum aufrechtzuerhalten. Das war unvermeidlich. Nachdem die Preiskämpfe vorüber waren und Rechenleistung günstiger geworden war als ein 8-TB-Flash-Laufwerk, mussten die Anbieter nach anderen Möglichkeiten suchen, sich vom Wettbewerb abzuheben und überzeugende Gründe für die Einführung ihrer Plattform zu liefern. Es ist nicht unbemerkt geblieben, dass sich Investitionen in Netzwerke auf Geschwindigkeit, Skalierbarkeit und Sicherheit konzentrieren. Die Befragten der „State of the Network“-Umfrage von Network World gaben an, dass die „wichtigsten Gründe für Investitionen in Netzwerke die Verbesserung der Netzwerkgeschwindigkeit und -leistung (55 %), die Verbesserung der Datensicherheit (53 %), die Gewährleistung der Verfügbarkeit (50 %), die Sicherstellung der Geschäftskontinuität (46 %), die Steigerung der Effizienz von IT-Prozessen (43 %) und die Steigerung der Effizienz von Geschäftsprozessen (41 %) sind.“
Geschwindigkeit. Sicherheit. Skalierbarkeit.
Das Problem besteht nicht darin, dass Anbieter diese Dienste nicht anbieten – sie tun es bereits und werden es auch weiterhin tun. Doch diese Dienste sind nach wie vor nicht in die Betriebssysteme, Modelle und Prozesse von Rechenzentren integriert und erfordern erhebliche Veränderungen – nicht nur beim Personal, sondern auch bei den Kompetenzen. Richtlinien müssen von einem Dienst auf einen anderen übertragen werden. Prozesse und Systeme müssen angepasst werden, um Cloud-Konsolen, Dashboards, Protokolle und APIs einzubeziehen und so die Transparenz zu schaffen, die der IT-Betrieb benötigt, um das zunehmend digitale Geschäft im Alltag zu steuern.
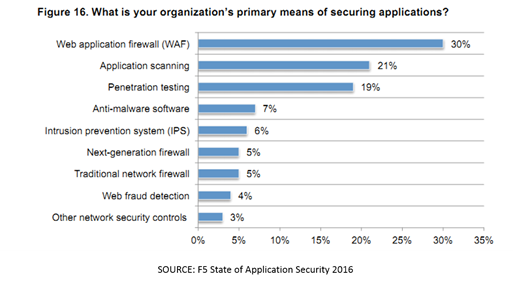
Vorausgesetzt, Sie finden ergänzende Dienste, die in der Cloud verfügbar sind. In unserem ersten jährlichen Bericht „State of Application Security“ geben die Befragten an, dass sie sich auf eine Vielzahl von Sicherheitsdiensten verlassen, um sich vor der sich ständig weiterentwickelnden Bedrohungslandschaft zu schützen und Angriffe abzuwehren.
Web Application Firewalls, Anti-Malware-Lösungen, IPS, Firewalls, Erkennung von Webbetrug. All das ist in unterschiedlichem Umfang verfügbar. Ebenso wie Dienste, die Skalierbarkeit und Geschwindigkeit ermöglichen.
Wenn Unternehmen über die Migration in die Cloud sprechen, stehen ihnen nur wenige Optionen zur Verfügung. Eine Anwendung neu zu schreiben, kann enorm teuer und zeitaufwendig sein, insbesondere angesichts des bereits bestehenden Anwendungsrückstands. Ein Rückstand, der laut Angaben des PaaS-Anbieters OutSystems 85 % der befragten Unternehmen betraf. Mehr als die Hälfte gab an, einen Rückstand von 10 bis 20 Anwendungen zu haben.
Der Lift-and-Shift-Ansatz wirft jedoch berechtigte Bedenken hinsichtlich der unterstützenden Infrastruktur einer Anwendung auf. Die Notwendigkeit, die gesamte Architektur und nicht nur die Anwendungskomponenten zu verlagern, dämpft häufig die Begeisterung der IT-Abteilungen für solche Migrationsvorhaben. Die daraus resultierenden Betriebskosten für ein uneinheitliches Gefüge aus Tools, Konsolen, Dashboards und Richtliniensprachen können einen erheblichen Teil der Zeit- und Kosteneinsparungen zunichtemachen, die das Unternehmen erzielen möchte.
Deshalb ist es wichtig, nicht nur die Funktionen und Leistungsmerkmale der sich rasant entwickelnden, von Cloud-Anbietern bereitgestellten Anwendungsdienste zu berücksichtigen, sondern auch die betriebliche Konsistenz, die Lösungen möglicherweise bieten – oder eben nicht. 80 % des Funktionsumfangs mögen akzeptabel und 50 % der Kosten wünschenswert sein, doch unter Berücksichtigung der Verwaltungskosten werden diese Einsparungen durch neues Personal, neue Tools und den zusätzlichen Zeitaufwand für die Integration, den Betrieb und die Verwaltung neuer Dienste schnell wieder aufgezehrt.
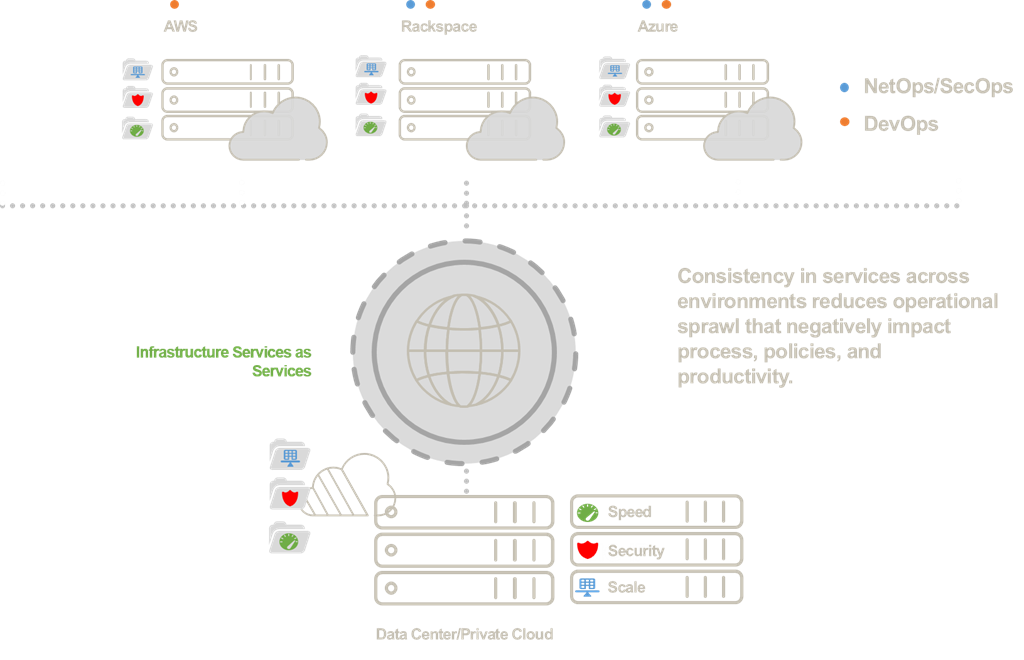
Das ist eine Zersplitterung der Betriebsabläufe – und das ist nichts Gutes.
Eine Lift-and-Shift-Migration in die Cloud lässt sich zuverlässig durchführen. Indem Unternehmen sicherstellen, dass die Infrastrukturdienste sowohl hinsichtlich ihrer Funktionen als auch ihres Betriebs gleichwertig sind, können sie selbst komplexere Anwendungen in die Cloud migrieren.
Um Lift-and-Shift-Migrationen zuverlässig durchführen zu können, sollten Sie Folgendes berücksichtigen:
1. Dienste. Die Beibehaltung einer vergleichbaren Architektur ist von entscheidender Bedeutung, insbesondere bei der Migration sicherheitsrelevanter Dienste mit klar definierten Richtlinien. Die Einführung neuer Dienste erfordert erhebliche Investitionen.
2. Verwaltung. Bevorzugen Sie Dienste, die unabhängig von ihrem Bereitstellungsort verwaltet werden können. Ein einziges Dashboard ist mehreren vorzuziehen, auch wenn die Mitarbeiter darin möglicherweise eine plausible Rechtfertigung für den dritten Monitor sehen.
3. Automatisierung. Bewerten Sie APIs und programmatische Methoden zur Automatisierung und Orchestrierung, um sicherzustellen, dass sie zu den betrieblichen Kompetenzen passen. Die Notwendigkeit, eine weitere Sprache, ein weiteres Framework oder ein weiteres Richtlinien-Toolset einzusetzen, bringt eine Lernkurve mit sich, die zu Fehlern, weniger strengen Richtlinien und unbeabsichtigten Folgen führen kann.
Sie wechseln (laut jeder Umfrage) in die Cloud. Zwar gibt es sicherlich einige Anwendungen, die niemals in die Public Cloud verlagert werden, doch bei vielen anderen wird dies der Fall sein. Der Schlüssel zum künftigen Erfolg liegt in der architektonischen und betrieblichen Gleichwertigkeit.
Wenn Sie das im Hinterkopf behalten, können Sie Ihre Workloads schon bald mit Zuversicht per Lift-and-Shift in die Cloud verlagern.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...