Während wir das Rechenzentrum weiter aufgliedern, indem wir Anwendungen und die Netzwerke, von denen sie abhängen, aufteilen, bleibt eine geschäftliche Maxime bestehen: Geschwindigkeit ist das A und O. Performance bleibt ein geschäftskritisches Thema, das sich auf alles auswirkt – vom Vertrieb bis zur Produktivität – und das Geschäftsergebnis mal mehr, mal weniger stark schmälert.
Ein kürzlich auf DZone erschienener Artikel mit dem Titel Wie schnell sind Webanwendungen im Jahr 2016? befasste sich eingehender mit einigen konkreten Leistungsaspekten und stellte fest, dass „bei einer typischen Webanwendung 4,2 % der Transaktionen abgebrochen werden“. Diese Aussage basiert auf „fünf Milliarden Benutzerinteraktionen mit 500 verschiedenen webbasierten Anwendungen“.
Wie sich das in Dollarbeträgen niederschlägt und auf Gewinn oder Produktivität auswirkt, hängt natürlich vom Geschäftsmodell ab. Es könnte um Millionen oder Milliarden Dollar gehen – oder um verlorene Arbeitsstunden und verärgerte Kunden aufgrund längerer Anrufzeiten.
Ungeachtet dessen bleibt die Performance sowohl für Entwickler als auch für den IT-Betrieb ein wichtiger Aspekt. Und mit IT-Betrieb meine ich den gesamten Betrieb – Infrastruktur, Netzwerk, Speicher und Sicherheit. Unsere jüngste Umfrage zum State of Application Delivery bestätigte erneut die in allen IT-Funktionen verbreitete Auffassung, dass Performance entscheidend ist. Sie war der Aspekt, auf den zugunsten einer besseren Sicherheit am wenigsten verzichtet werden würde (nur 9 % würden einen solchen Kompromiss eingehen), und wurde von 14 % der Befragten als eine wesentliche Herausforderung bei Multi-Cloud-Implementierungen genannt.
Trotzdem gaben nur 38 % an, derzeit Dienste zur Anwendungsbeschleunigung einzusetzen, und lediglich 22 % planten deren Implementierung im kommenden Jahr. Etwas überraschend erklärten 40 %, dass sie weder die Bereitstellung noch die Nutzung von Anwendungsbeschleunigung planten.
Das könnte daran liegen, dass die Vorstellung davon, was „App-Beschleunigung“ umfasst, etwas unklar ist. Und das liegt nicht etwa an „der Cloud“, sondern daran, dass sie sich im Laufe der Jahre weiterentwickelt und gewandelt hat: von QoS über browserbasierte Delta-Aktualisierungen und Caches bis hin zu sogenannten Application Front Ends (AFE), bei denen es sich in Wirklichkeit um spezialisierte Proxys mit stark auf Performance ausgerichteten Funktionen handelt.
Wenn wir an „App-Beschleunigung“ denken, kommen uns meist Komprimierung und Caching, Minifizierung und Bildoptimierung in den Sinn. Protokolloptimierungen betrachten wir dagegen nicht als Teil der heute in Unternehmen und bei Nutzern allgegenwärtigen „Wir brauchen Warp 9, Scotty“-Mentalität. Das sollten wir aber.
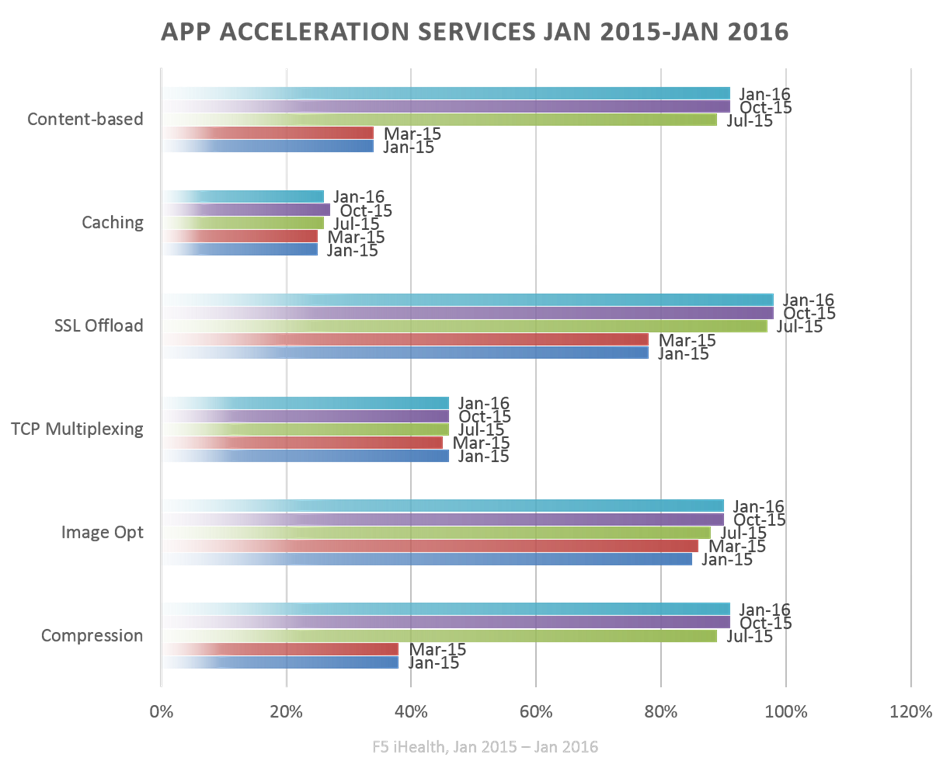
Oh, wir sehen heutzutage sehr häufig, dass Protokoll-Offloading eingesetzt wird. Im Laufe des Jahres 2015 stieg die Nutzung des clientseitigen SSL-Offloadings (also auf der Seite, die sich um die sichere HTTP-Kommunikation mit den Nutzern kümmert) von knapp 80 % auf nahezu 100 %. Das ist angesichts der gestiegenen Aufmerksamkeit für sichere Kommunikation durch Initiativen wie „Let’s Encrypt!“ und „SSL Everywhere“ nicht überraschend. SSL/TLS beeinträchtigt die Leistung (und zwar nicht gerade positiv), insbesondere bei zunehmender Last. Das Offloading auf einen leistungsfähigen Proxy ist daher sinnvoll, und wir beobachten, dass Unternehmen genau das tun, um die Leistungseinbußen auszugleichen, die mit der Absicherung sämtlicher Kommunikation einhergehen.
Auf der Backend- bzw. Serverseite ist jedoch kein vergleichbarer Anstieg zu verzeichnen. Die Nutzung von TCP-Multiplexing zur Leistungssteigerung (und gleichzeitigen Erhöhung der Ressourcenkapazität) hat sich im vergangenen Jahr kaum verändert. Knapp die Hälfte der Unternehmen (durchgehend etwa 46 %) setzt diese wenig beachtete Optimierungstechnik ein.
Das ist beängstigend, wenn man bedenkt, dass viele dieser Unternehmen derzeit dem Container-Fieber verfallen sind.
Warum ist das beängstigend? Ich erkläre Ihnen, warum … Es ist zwar durchaus möglich, dass Unternehmen dank Virtualisierung den TCP-Stack jeder Instanz so fein abstimmen konnten, dass jede Anwendung die bestmögliche Leistung erzielt, doch das Aufkommen von Containern gefährdet dieses Modell. Denn Container nutzen gemeinsam einen einzigen Netzwerk-Stack. Die Abstimmung für eine Anwendung, die in einem Container bereitgestellt wird, gewährleistet nicht die optimale Konfiguration für eine andere Anwendung in einem anderen Container auf demselben Host.
Da TCP-basierte Optimierungen wie TCP-Multiplexing auf der Protokollebene arbeiten, sind sie wie Honigdachse. Es ist ihnen egal, ob sich die App in einem Container, auf einer virtuellen Maschine oder ganz ohne Abstraktionsschicht auf einer Webplattform befindet. Sie optimieren diese Verbindung bis ins Letzte und verbessern die Leistung – unabhängig davon, wie oder wo die App bereitgestellt wird. Solche Dienste interessieren sich ausschließlich für das Protokoll und nutzen die Trennung von Client- und Serverseite, um zusätzlich sicherzustellen, dass die Clientseite für den Client und die Serverseite für die App optimiert ist. Das bedeutet eine doppelte Leistungssteigerung.
Herkömmliche Dienste und Techniken zur Anwendungsbeschleunigung sind großartig, verstehen Sie mich nicht falsch. Und wie Sie dem mehrfarbigen Diagramm oben entnehmen können, nutzen Unternehmen alle davon, um die Leistung ihrer Anwendungen zu verbessern. Doch es lässt sich noch mehr tun – und wie die zuvor genannten Leistungsdaten zeigen, sollte sogar noch mehr getan werden.
Es ist sinnvoll, sich Ihren Proxy (den Sie wahrscheinlich nur für den Lastausgleich verwenden) genauer anzusehen und herauszufinden, ob er mehr zur Performance Ihrer App beitragen kann, als Sie derzeit nutzen.
Erfahren Sie, wie F5 Apps schneller, intelligenter und sicherer macht.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...