Wir (also die Branche) wissen, dass Multi-Cloud nur eine griffige Bezeichnung für das ist, was Unternehmen schon seit geraumer Zeit tun. Cloud-Angebote gab es schon immer in vielen Formen – IaaS, PaaS, SaaS – und Unternehmen haben schon immer mehr als eines davon genutzt. North Bridge, das die Entwicklung der Cloud bereits seit Jahren verfolgt, stellte in seinem Bericht von 2016 fest dass „SaaS in fast 7 von 10 Unternehmen eingesetzt wird“. Sowohl unsere eigenen Daten als auch die von RightScale kommen zu dem Schluss, dass Unternehmen im Durchschnitt mehr als eine Cloud nutzen. Multi-Cloud ist keine Prognose, sondern eine Beobachtung.
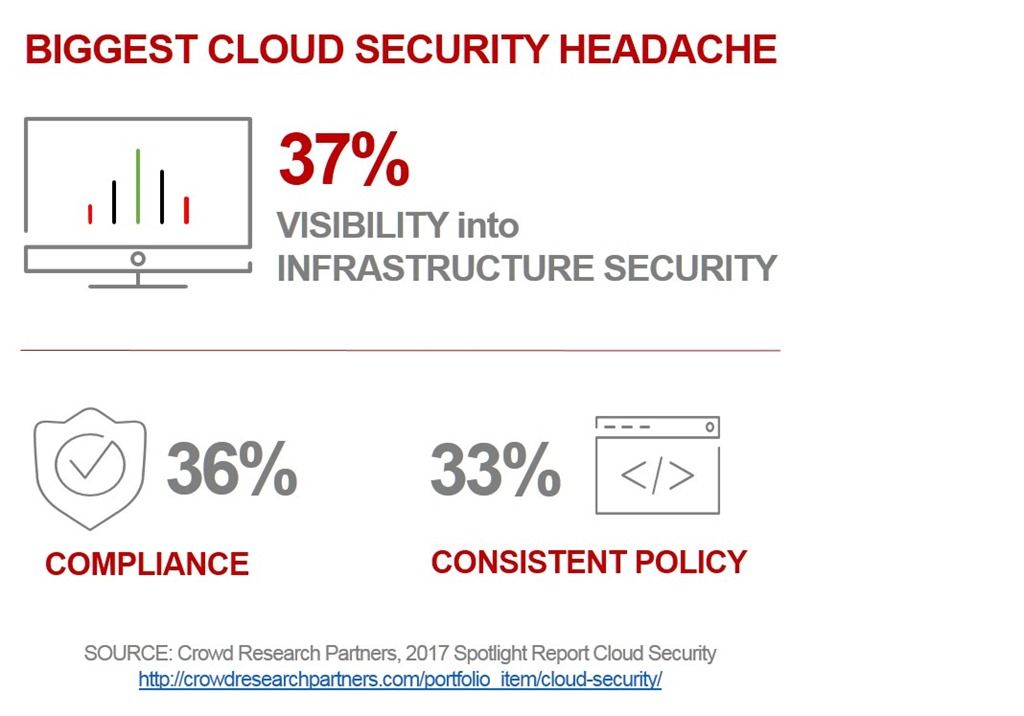
Wir beobachten jedoch Veränderungen bei den von Unternehmen bevorzugten Modellen. In unseren Umfragen zum „State of Application Delivery“ dominierte bislang die lokale Private Cloud, doch alle Anzeichen deuten auf eine stetige Verlagerung hin zur extern betriebenen Public Cloud hin. Mit dieser Entwicklung stehen Unternehmen zunehmend vor Herausforderungen. Diese betreffen vor allem die Einheitlichkeit von Sicherheit, Leistung und Verwaltung. Eine schlüssige Strategie zu entwickeln, wenn sich dieselben Richtlinien nicht einheitlich auf alle genutzten Cloud-Umgebungen anwenden lassen, kann zum Verzweifeln sein.
Dies ist einer der Gründe für das zunehmende Interesse an Cloud-Interconnects (manchmal auch als „Colo Cloud“ bezeichnet).
Ein Cloud Interconnect ist eine extern betriebene Verbindung, die blitzschnelle Konnektivität zu allen großen Cloud-Anbietern mit Colocation-Diensten kombiniert. Der Colocation-Aspekt ermöglicht es Unternehmen, zentrale Kerndienste mithilfe vorhandener Technologien und Kompetenzen zu bündeln. Dies wiederum gewährleistet einheitliche Richtlinien – insbesondere im Bereich Sicherheit –, ohne die Möglichkeit einzuschränken, die Public Cloud aufgrund ihrer flexiblen, kosteneffizienten Skalierbarkeit und Speicherkapazität zu nutzen.
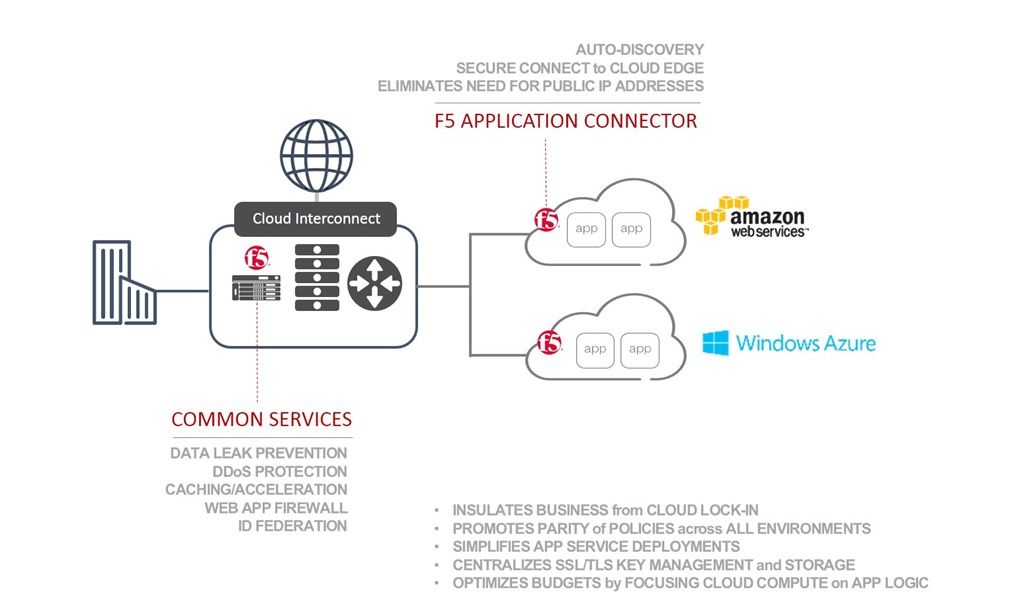
Dies trägt dazu bei, den Bedarf des für den sicheren Ingress zuständigen Teams an der Bereitstellung von Anwendungen zu untermauern. Gleichzeitig fördert es die Nutzung einer Multi-Cloud-Umgebung, um durch den Einsatz der jeweils kostengünstigsten und am besten geeigneten Technologie für jede Anwendung einen geschäftlichen Mehrwert zu erzielen. Die Notwendigkeit, die Verwaltung zu vereinfachen, wird dabei jedoch nicht berücksichtigt.
Sobald Sie mehrere Public Clouds zum Hosten von Anwendungen nutzen, müssen Sie diese Anwendungen weiterhin verwalten und an einen sicheren eingehenden Zugriffspfad anbinden. Die unkontrollierte Ausbreitung von Clouds (oder Anwendungen) ist ein reales Problem, das nicht nur Geld verschwendet, sondern auch Risiken anhäuft.
Das ist einer der Gründe, warum Wir (damit ist jetzt das Unternehmen gemeint) den F5 Application Connector entwickelt haben. Sein einziger Zweck besteht darin, in einer Public Cloud gehostete Anwendungsinstanzen automatisch zu erkennen und sie mit dem richtigen sicheren Eingangspfad zu verbinden, damit Sie nicht selbst nach ihnen suchen müssen.
Application Connector ist ein schlanker Proxy, der sich in der öffentlichen (oder privaten bzw. lokalen) Cloud befindet und als Bindeglied zwischen BIG-IP (auf der Colocation-Seite) und den Anwendungen in der öffentlichen Cloud fungiert. Er erkennt die Anwendungen automatisch und hilft Betreibern und Administratoren so dabei, deren Schutz und Hochverfügbarkeit sicherzustellen. In den meisten Cloud-Umgebungen erfolgt dieser Prozess noch manuell. Da wir wissen, wie wichtig Automatisierung ist, arbeiten wir intensiv daran, dass Application Connector Anwendungen nicht nur automatisch erkennt, sondern sie auch automatisch zu BIG-IP hinzufügt und so einen sicheren eingehenden Zugriffspfad zu diesen Anwendungen bereitstellt. Unsere erste Version unterstützte die Automatisierung in Amazon AWS. Heute freuen wir uns, die Verfügbarkeit von Application Connector 1.1 bekannt zu geben, das in Microsoft Azure bereitgestellte Anwendungen unterstützt.
Das bedeutet, dass Sie Anwendungen in jeder beliebigen Cloud mit denselben Sicherheitsrichtlinien schützen können, die Sie bereits im Rechenzentrum eingesetzt haben. Anwendungen in AWS oder Azure lassen sich dabei zusätzlich weitgehend automatisch verwalten. Sie können Anwendungen in jeder Cloud-Umgebung vor DDoS-Angriffen schützen und sicherstellen, dass Anwendungen in der Public Cloud keine sensiblen Daten preisgeben. All das lässt sich zentral umsetzen, ohne Leistungseinbußen in Kauf nehmen zu müssen.
Mit den richtigen Tools und Technologien lässt sich eine Multi-Cloud-Umgebung gut verwalten.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...