Hören wir auf, uns etwas vorzumachen: Das Model Context Protocol (MCP) ist nicht einfach nur eine weitere API. Es ist weder ein etwas schickerer Message-Bus noch bloß ein neuer Anstrich für Ihre bestehende Automatisierung. MCP entsteht, wenn Sie Ihre Agenten in rasantem Tempo hinter Ihrem Rücken über alles sprechen lassen, was Ihnen wichtig ist. Sie wissen schon: Live-Kontext, Systemzustände, wer was tut und warum.
Das ist nicht nur ein Produktivitätsschub. Es öffnet einer völlig neuen Risikokategorie Tür und Tor. Die meisten Schlagzeilen über KI-Risiken sind lediglich aufgewärmte Geschichten aus den API-Sicherheitsblogs von gestern, in denen „Endpunkt“ einfach durch „Agent“ ersetzt wurde. MCP verändert die Spielregeln.
Klären wir, was längst bekannt ist, was sich jetzt verschärft hat und was völliges Neuland ist:
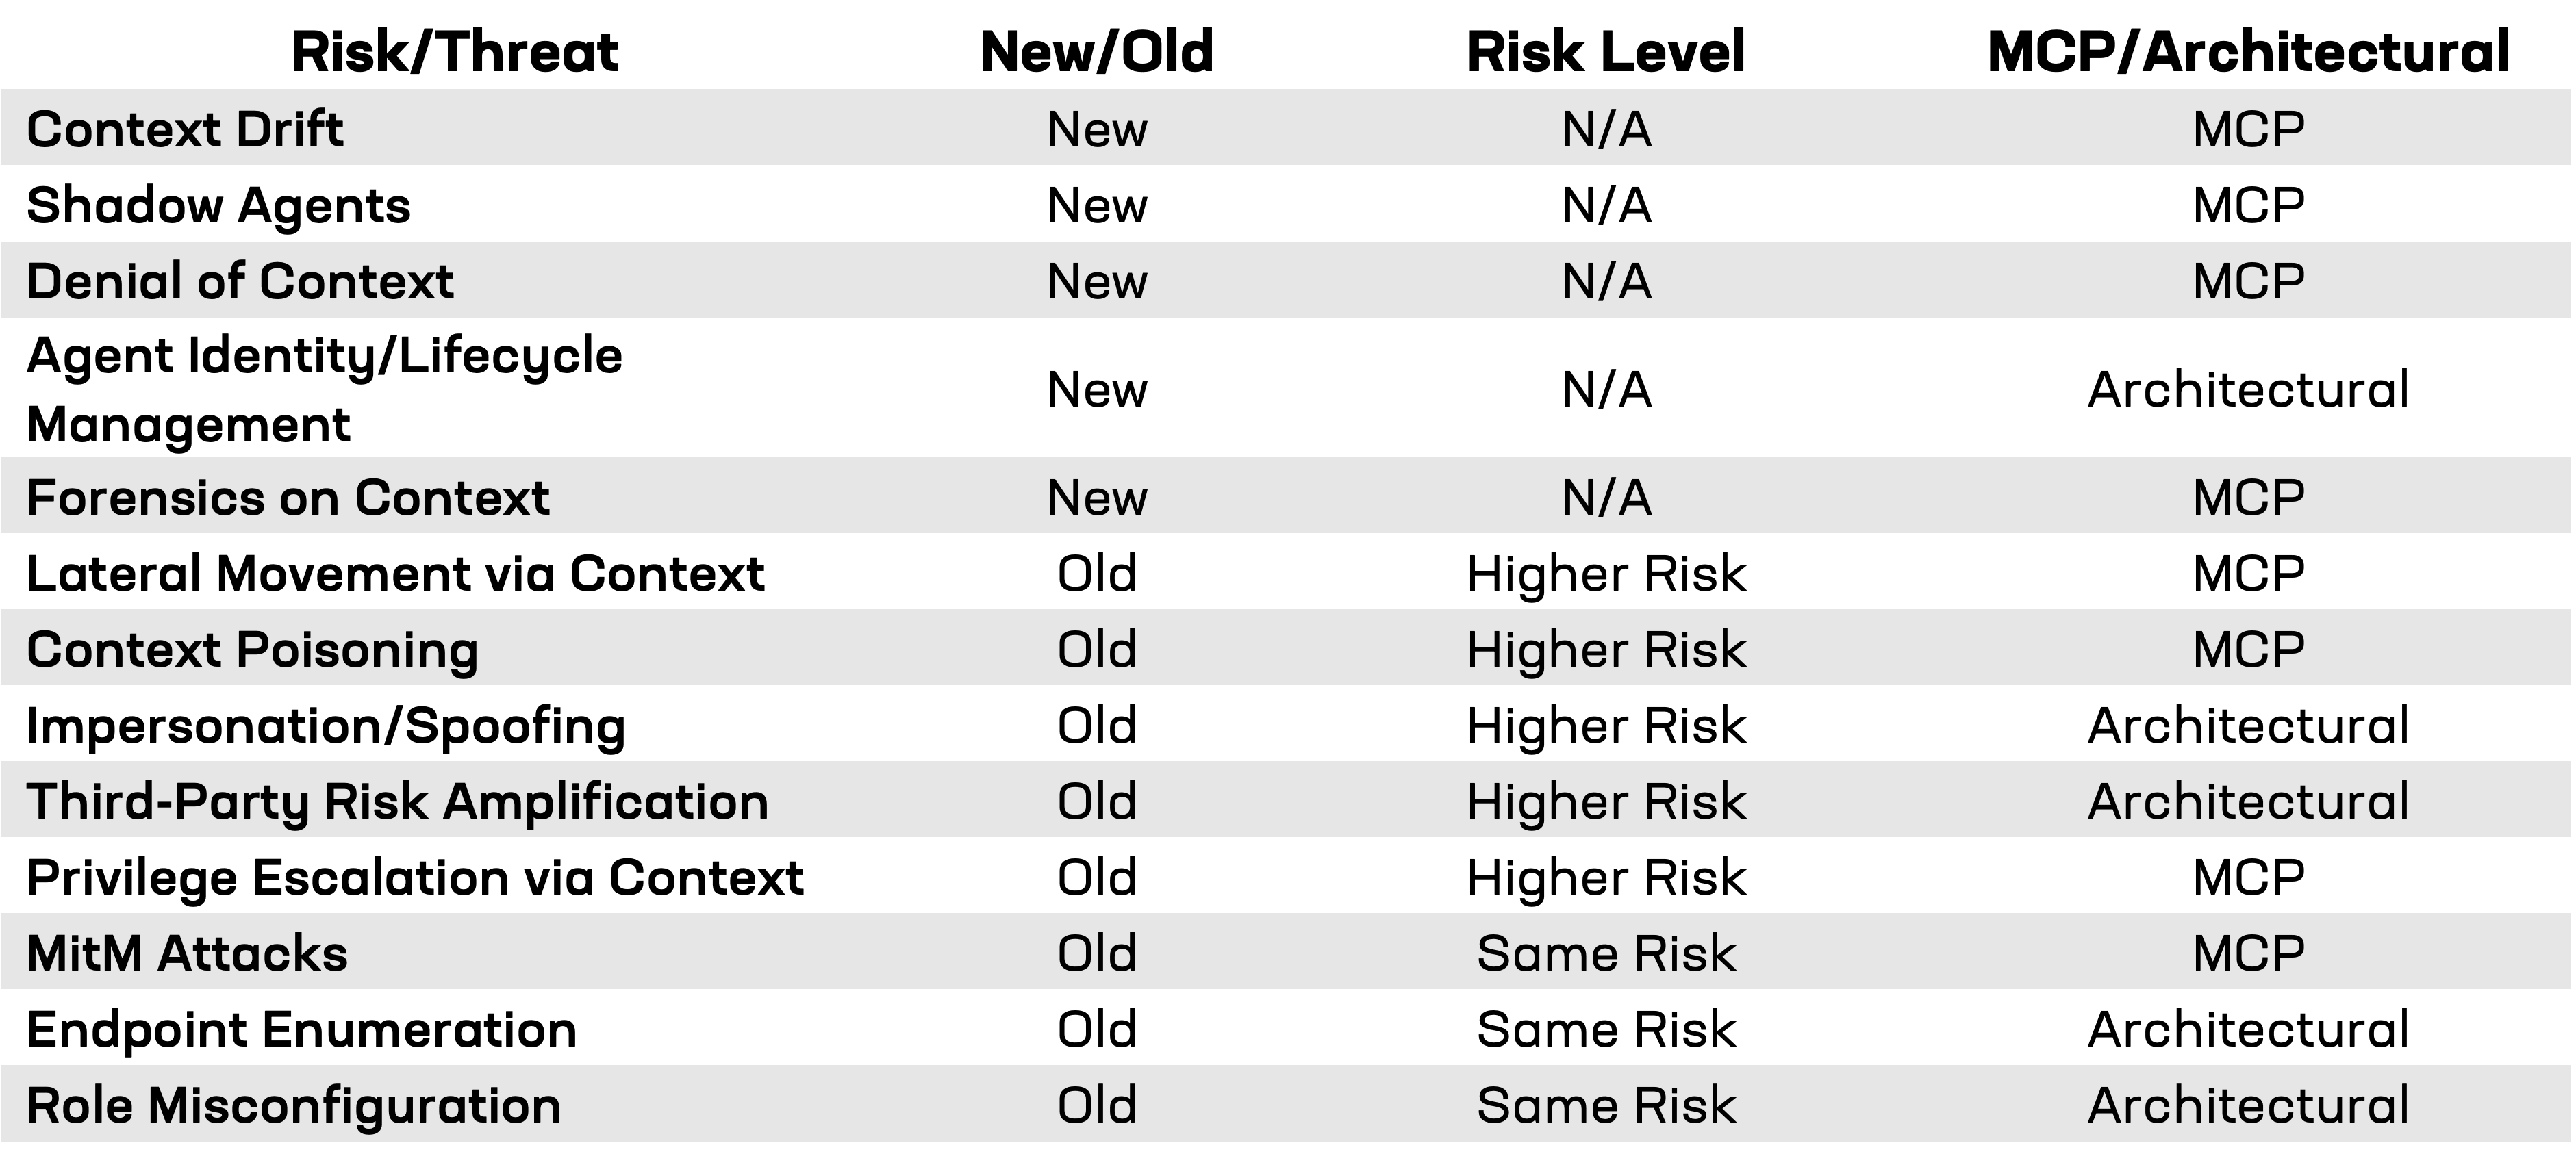
Kommen wir nun zum eigentlichen Kernthema. Das lässt sich nicht einfach mit einem „Patch“ beheben oder ignorieren, sondern erfordert möglicherweise einen konkreten Lösungsplan.
1. Kontextdrift: Wenn Ihre Agenten aus der Spur geraten
Bei MCP ist der Kontext nicht einfach nur ein statischer Datenblock, sondern ein lebendiges Gedächtnis. Agenten stützen sich auf diesen gemeinsamen Zustand, um Entscheidungen zu treffen, zu eskalieren oder sich zurückzuziehen. Gehen Kontextaktualisierungen jedoch verloren, treffen verspätet ein oder werden beschädigt, kommt es zu einer „Kontextdrift“. Das ist wie bei einem Staffellauf, bei dem jeder Läufer eine andere Karte hat und niemand es bemerkt, bis alle bereits auf halber Strecke von der Bahn abgekommen sind. Bei MCP bedeutet Kontextdrift, dass Agenten auf Grundlage widersprüchlicher Informationen agieren. Das Ergebnis ist nicht nur Verwirrung, sondern regelrechtes Chaos: Kritische Entscheidungen werden auf Basis fehlerhafter Daten getroffen, und niemand bemerkt es, bis etwas schiefgeht. Zwei Agenten sind sich uneinig darüber, was gerade passiert ist? Das ist keine Debatte, sondern ein potenzieller Vorfall.
Herkömmliche Systeme haben dieses Problem in großem Maßstab nicht, da der Kontext in der Regel zentralisiert oder statisch ist und entweder in Cookies oder Sitzungstabellen gespeichert wird. Bei MCP ist eine solche Abweichung nicht nur möglich, sondern sogar wahrscheinlich – es sei denn, strikte Synchronisierung, Integritätsprüfungen und eine automatisierte Konfliktlösung sind von Anfang an fest integriert. Viel Erfolg bei der Fehlersuche, wenn Ihr Incident-Response-Team alarmiert wird.
2. Schattenagenten: Der Feind im Inneren
Jeder hat schon von Schatten-IT gehört – jetzt lernen Sie Schatten-Agenten kennen! Mit MCP können Agenten dynamisch einem gemeinsamen Kontext beitreten, ihn verlassen und aktualisieren. Das bietet Leistungsfähigkeit und Flexibilität, ist aber auch eine ideale Gelegenheit für bösartige oder falsch konfigurierte Agenten, sich unbemerkt in die Kommunikation einzuschleichen.
Wenn Sie nicht nachverfolgen, wer beteiligt ist, welche Berechtigungen die Beteiligten haben und wann sie hinzugekommen sind, können Sie ihnen genauso gut gleich Ihre Schlüssel aushändigen. Schattenagenten können Daten abgreifen, schädliche Anweisungen einschleusen oder Abläufe unbemerkt sabotieren. Ihr Inventar ist ständig veraltet, und Sie merken es erst, wenn etwas schiefläuft.
3. Denial of Context (DoC): Neue Waffe, gleiche Motivation
Denial of Service war gestern. In der MCP-Welt müssen Angreifer keine Server lahmlegen – es genügt, die Kontextkanäle zu überfluten oder zu manipulieren. Wenn Agenten keinen verlässlichen Kontext austauschen oder darauf zugreifen können, bleiben sie hängen, fallen aus oder geraten außer Kontrolle. Ihre Workflow-Automatisierung stockt, und Geschäftsprozesse kommen zum Erliegen. Das ist keine Theorie, sondern der logische nächste Schritt für jeden Angreifer, der versteht, wie Ihre Agenten ihre Aufgaben tatsächlich erledigen.
4. Agentenidentitäts- und Lebenszyklusmanagement: Wie ein digitaler Sack Flöhe
Früher haben Sie Benutzer, Dienstkonten und vielleicht einige Geräte verwaltet. Mit MCP und autonomen Agenten müssen Sie nun eine ganze Herde (manchmal verwilderter) digitaler Katzen im Blick behalten, jede mit eigener Authentifizierung, eigenem Lebenszyklus und eigenen Berechtigungen. Das Einrichten, Rotieren und Außerbetriebnehmen von Agenten muss genauso konsequent erfolgen wie bei jeder Benutzer- oder Dienstidentität. Vernachlässigen Sie das, stehen Sie Identitätsmissbrauch, schleichender Ausweitung von Berechtigungen und Zombie-Agenten Tür und Tor – Agenten, die noch lange nach dem Ende ihrer Nutzungsdauer aktiv bleiben. Ja, ich weiß. In den meisten Unternehmen gibt es immer noch verwaiste Konten, die seit 1998 nicht bereinigt wurden. Aber zumindest können sie nicht selbstständig handeln. Zombie-Agenten schon.
5. Kontextforensik: Die Spur verliert sich schnell
Wenn doch einmal etwas schiefgeht (und das wird es), dürfte es schwierig werden, den Hergang zu rekonstruieren. Der MCP-Kontext ist flüchtig und so konzipiert, dass er verschwindet, sobald er nicht mehr relevant ist. Das ist effizient für den Betrieb, aber ein Albtraum für die nachträgliche Analyse von Vorfällen. Wenn Sie nicht jede Aktualisierung, jeden Beteiligten und jede Interaktion protokollieren, werden Sie nie erfahren, welcher Agent Ihnen den vergifteten Apfel zugesteckt oder welche Kontextänderung den ersten Dominostein ins Wanken gebracht hat.
Dies ist einer der Gründe, warum semantische Protokollierung und umfassendere Telemetrie zunehmend in Observability-Stacks Einzug halten. Hier werden nicht nur Verbindungen mit Zeitstempeln erfasst; vielmehr ist eine vollständige Protokollierung des Kontexts erforderlich, um nachvollziehen zu können, was schiefgelaufen ist.
Fazit: Wenn Sie diese Aspekte nicht bereits bei der Entwicklung berücksichtigen, hinken Sie schon hinterher
MCP bietet Ihnen Leistungsfähigkeit, Geschwindigkeit und Flexibilität – aber machen Sie sich nichts vor. Es bringt auch eine Risikokategorie mit sich, die von Ihren bisherigen Strategien kaum abgedeckt wird. Teilweise handelt es sich lediglich um altbekannte Bedrohungen in extremer Ausprägung. Doch Kontextdrift, Schattenagenten und Kontextverweigerung? Die sind neu – und sie werden Sie treffen, ob Sie daran glauben oder nicht.
Die Frage lautet also nicht: „Ist MCP riskant?“, sondern: „Was bin ich bereit zu tun, damit meine Agenten nicht das ganze Haus abfackeln?“ Berücksichtigen Sie diese Risiken schon jetzt bei der Entwicklung – oder machen Sie sich darauf gefasst, ein Chaos zu beseitigen, das Sie nie haben kommen sehen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.