Beginnen wir mit einem kleinen Exkurs über den weltweit beliebtesten Video-on-Demand-Dienst Netflix. Zwischen 2009 und 2016 verzeichnete Netflix einen beeindruckenden Anstieg der Abonnentenzahl von 12 Millionen auf knapp über 48 Millionen. Allein in den letzten drei Monaten des Jahres 2016 kamen 1,43 Millionen Neukunden hinzu. Wenn Sie in diesem Zeitraum zu den Hauptanteilseignern von Netflix gehörten, konnten Sie sich vermutlich über satte Gewinne freuen. Waren Sie hingegen Teil des IT-Teams, das die für dieses explosive Wachstum erforderliche Infrastruktur bereitstellen musste, dürften Sie sich so manches Mal ratlos am Kopf gekratzt haben.
Das eigene Rechenzentrum entsprechend der steigenden Nachfrage zu skalieren, war aufgrund der damit verbundenen Investitions- und Betriebskosten schlicht nicht realisierbar – ganz zu schweigen vom Verwaltungsaufwand, der dadurch entstanden wäre. Daher wagte Netflix etwa zur selben Zeit den Schritt ins Ungewisse und startete ein siebenjähriges Projekt, in dessen Rahmen sämtliche Betriebsabläufe in die AWS-Cloud verlagert wurden. So konnte das Unternehmen die scheinbar unbegrenzte Skalierbarkeit des Cloud-Anbieters nutzen. Und wie Sie vielleicht wissen, hat Netflix dieses Vorhaben vor Kurzem erfolgreich abgeschlossen.
„Aufgabe erledigt“ mögen manche denken … doch damit lägen sie falsch. Die Kapazitäten langfristig an eine steigende Nachfrage anpassen zu können, ist eine Sache. Doch was passiert, wenn diese Nachfrage kurzfristig stark schwankt? Eine aktuelle Studie ergab, dass Netflix während der Hauptnutzungszeiten des Internets (19–23 Uhr) für 35,2 % des gesamten Downstream-Datenverkehrs in den USA verantwortlich war. Außerhalb dieser Zeiten war der Anteil erwartungsgemäß deutlich geringer, was zu zyklischen Nachfrageschwankungen führte, wie unten in Abbildung 1 dargestellt, die aus diesem Beitrag übernommen wurde.
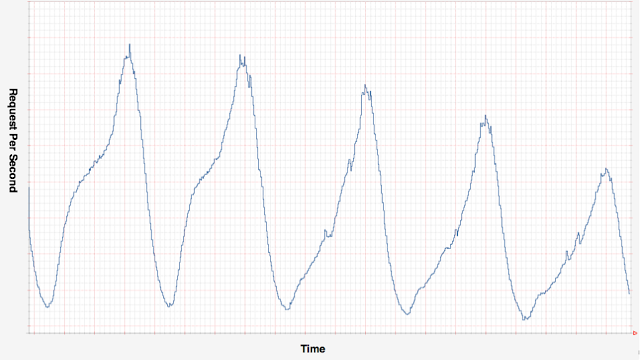
Um diese enormen Nachfrageschwankungen zu bewältigen, implementierte Netflix einen eigenen Algorithmus zur automatischen Skalierung namens Scryer, mit dem das Unternehmen genügend AWS-EC2-Instanzen bereitstellen konnte, um die Nachfrage zu Spitzenzeiten zu bewältigen, und zugleich alle nicht mehr benötigten Instanzen wieder freigeben konnte. So wurde den Nutzern während der Spitzenzeiten eine erstklassige Servicequalität geboten und gleichzeitig der Rechenaufwand außerhalb der Spitzenzeiten minimiert.
Auch wenn dies nur ein Beispiel ist und keinen direkten Bezug zu den Lösungen von F5 hat, verdeutlicht es doch, wie wichtig Lösungen zur automatischen Skalierung heutzutage sind, und führt uns zum Kern dieses Beitrags: der neuen automatisch skalierenden Web Application Firewall (WAF) von F5.
Wussten Sie in diesem Zusammenhang, dass rund 40 % der Datenschutzverletzungen im Jahr 2016 auf Angriffe auf Anwendungsebene zurückzuführen waren? Auch wenn die Nachfrage nach einer Anwendung von Tag zu Tag und von Stunde zu Stunde schwanken kann, bleibt eines konstant: die Notwendigkeit, ihren Schutz zu gewährleisten. Was nützt eine Lösung, die sich an unterschiedliche Durchsatzanforderungen anpassen lässt, wenn dabei die Sicherheit der Anwendung und ihrer Daten gefährdet wird? Die neue automatisch skalierende WAF-Lösung von F5 für AWS bietet Anwendungen unabhängig vom Datenverkehrsaufkommen die erforderliche Sicherheit auf Enterprise-Niveau und stellt gleichzeitig sicher, dass Sie nur die tatsächlich benötigten Public-Cloud-Ressourcen bereitstellen und bezahlen.
Im Kern basiert die WAF-Lösung auf dem branchenweit bewährten und ICSA-zertifizierten BIG-IP ASM sowie BIG-IP LTM. Zusammen bieten sie umfassenden Schutz vor ausgefeilten Angriffsvektoren, darunter L7-DDoS-Angriffe, die zehn größten OWASP-Bedrohungen und Angriffe durch bösartige Bots. Mithilfe automatisierter Lernfunktionen, dynamischer Profilerstellung und risikobasierter Richtlinien kann BIG-IP ASM zudem zusätzliche Sicherheitsvorkehrungen treffen, um zu verhindern, dass selbst die komplexesten Angriffe die Anwendungsserver erreichen.
Doch wie sieht es mit der Auto-Scaling-Komponente aus? Alles, was für den Betrieb der Lösung erforderlich ist, wurde in einer AWS CloudFormation-Vorlage gebündelt – von BIG-IP Virtual Editions und S3-Buckets bis hin zu Auto-Scaling-Gruppen und CloudWatch-Alarmen –, sodass diese Dienste nahtlos miteinander interagieren und eine vollständig autonome Lösung bereitstellen. Vor dem Start erfordert die Vorlage einige Parametereingaben durch den Benutzer, beispielsweise die Mindestanzahl der VE-Instanzen, die jederzeit in Betrieb sein sollen, oder die Durchsatzschwellenwerte, bei deren Über- bzw. Unterschreitung die Auto-Scaling-Gruppe Instanzen startet oder entfernt (üblicherweise 80 % bzw. 20 % des maximalen Instanzdurchsatzes). Neu gestartete VE-Instanzen werden, wie in Abbildung 2 dargestellt, auf mehrere AWS-Verfügbarkeitszonen verteilt, um die Verfügbarkeit weiter zu erhöhen.
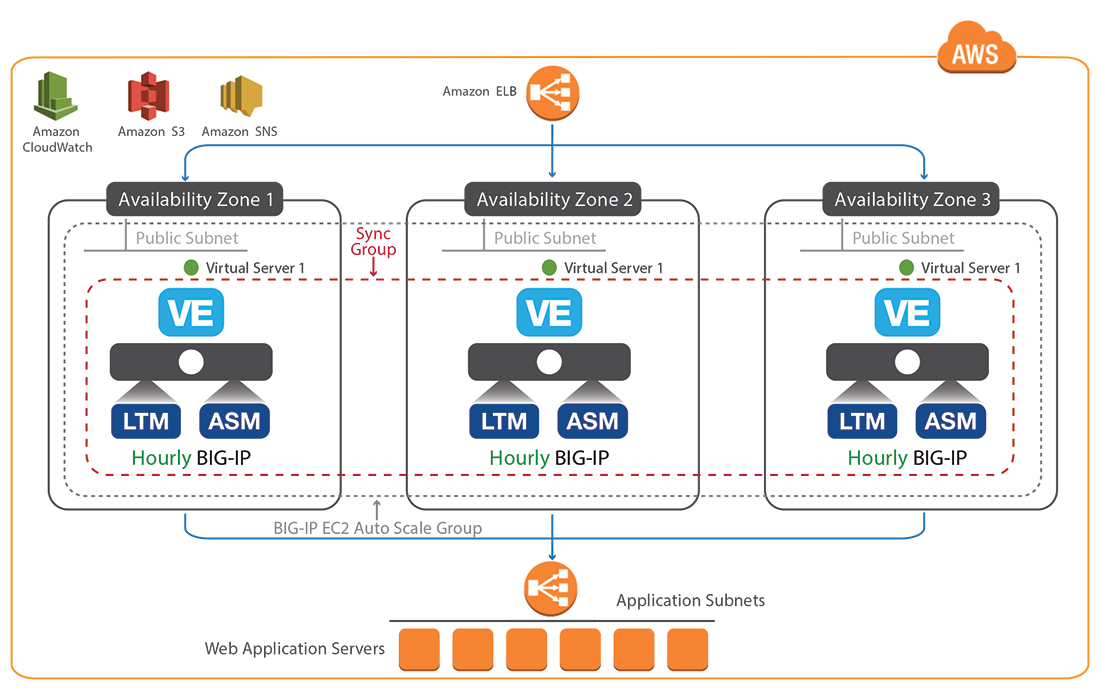
Die Lösung wurde von F5-Experten gemäß den Best Practices für BIG-IP und AWS entwickelt und umfassend getestet, um die Bereitstellung zu vereinfachen und Benutzern die zuverlässige Bereitstellung ihrer F5-Plattformen zu ermöglichen. BIG-IP ASM-Instanzen innerhalb der Lösung werden entweder mit von F5 erstellten, vorkonfigurierten Sicherheitsrichtlinien oder mit benutzerdefinierten Richtlinien bereitgestellt, die auf einzelne Anwendungen zugeschnitten sind.
Und das ist im Grunde schon alles: eine vollständige WAF-Lösung, die sich entsprechend den Anforderungen einer Anwendung skalieren lässt und so deren kontinuierlichen Schutz vor selbst den komplexesten Angriffen auf Layer 7 gewährleistet. Die Lösung kann mit wenigen Klicks direkt über den AWS Marketplace bereitgestellt werden, sodass die gesamte Konfiguration innerhalb von weniger als einer Stunde in einer AWS VPC implementiert und in Betrieb genommen werden kann.
An dieser Stelle möchte ich ergänzen, dass wir uns hier zwar in erster Linie auf die automatisch skalierende WAF-Lösung konzentrieren, über dasselbe Angebot im AWS Marketplace jedoch auch eigenständige WAF-Images bereitgestellt werden können, um Anwendungen mit besser vorhersehbaren und gleichmäßigeren Datenströmen zu schützen. Sowohl die automatisch skalierende als auch die eigenständige Lösung nutzen PAYG-VE-Instanzen (Pay-as-you-go) mit flexiblen Durchsatzoptionen von 25 Mbit/s, 200 Mbit/s oder 1 Gbit/s pro Instanz.
Weitere Informationen finden Sie im Autoscale-WAF-Repository auf GitHub, das detailliertere technische Einblicke in die Funktionsweise der CloudFormation-Vorlage bietet. Alternativ können Sie die Marketplace-Seite hier aufrufen.
Verwandte Ressourcen
AWS Marketplace – F5-WAF-Lösung
Azure Marketplace – F5 WAF-Lösung
Cloud-Lösungsvorlagen – DevCentral-Artikel
Aktualisieren einer Auto-Scale-WAF-CFT für AWS – DevCentral-Artikel
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...