Dies ist der erste Beitrag einer zweiteiligen Reihe über den API Connectivity Manager:
- 5 Wege zur Bekämpfung der API-Ausbreitung (und warum Sie das interessieren sollte) – dieser Beitrag
- Warum die API-Entwicklererfahrung wichtig ist
APIs sind das verbindende Element des modernen Internets und verknüpfen Daten vom Netzwerkrand mit der Cloud und lokalen Rechenzentren. Laut dem 2021 State of Application Strategy Report von F5 ist die Nutzung von APIs die beliebteste der verschiedenen Methoden, mit denen Unternehmen ihre Modernisierung vorantreiben:
- 58 % der Unternehmen fügen eine API-Schicht hinzu, um moderne Benutzeroberflächen zu ermöglichen
- 51 % fügen moderne Anwendungskomponenten hinzu (zum Beispiel Kubernetes)
- 47 % führen ein Refactoring durch (sie ändern den Anwendungscode selbst)
- 40 % migrieren in die Public Cloud (Lift-and-Shift), ohne zu modernisieren
In einer API‑gesteuerten Wirtschaft müssen APIs zu 100 % zuverlässig sein. Doch mit der Skalierung von Unternehmen und Anwendungen nimmt die betriebliche Komplexität um ein Vielfaches zu. Cloudnative Anwendungen sind zunehmend von Grund auf verteilt und dezentral konzipiert – und bestehen aus Dutzenden, Hunderten oder sogar Tausenden von APIs, die in Cloud-, On-Premises- und Edge-Umgebungen bereitgestellt werden.
Aktuelle Untersuchungen des Office of the CTO von F5 haben die kontinuierliche Ausbreitung von APIs als erhebliche Bedrohung für Unternehmen im digitalen Wandel identifiziert. Doch was bedeutet das?
Was ist API-Wildwuchs?
API-Wildwuchs bezeichnet zwei miteinander verknüpfte Herausforderungen, die entstehen, wenn Unternehmen die digitale Transformation umsetzen: das exponentielle Wachstum der Anzahl von APIs und die physische Verteilung von APIs über mehrere Architekturen und Teams hinweg.
Die vier wichtigsten Ursachen für API-Wildwuchs sind:
- Hybride Infrastruktur – Heute betreiben 81 % der Unternehmen drei oder mehr Architekturen – darunter Public Clouds, lokale Rechenzentren und Edge-Infrastrukturen.
- Microservices-Architekturen – Die zunehmende Verbreitung von Microservices-Architekturen führt dazu, dass mit der Inbetriebnahme neuer Services immer mehr API-Endpunkte entstehen.
- Kontinuierliche Softwarebereitstellung – Entwickler können innerhalb kurzer Zeit Dutzende APIs oder zahlreiche Versionen einer einzelnen API erstellen.
- Verwaiste APIs – Wenn Entwickler sich anderen Projekten zuwenden, um diese zu unterstützen und daran zu arbeiten, verwalten und pflegen sie die von ihnen erstellten APIs nicht mehr.
Die unkontrollierte Ausbreitung von APIs stellt eine erhebliche Bedrohung dar
Viele Unternehmen erkennen die unkontrollierte Ausbreitung von APIs noch nicht als erhebliches Problem – doch genau das ist sie. Unternehmen, die die Ursachen dieser unkontrollierten API-Ausbreitung verstehen und angehen, werden im kommenden Jahrzehnt erfolgreich sein.
Die unkontrollierte Ausbreitung von APIs stellt Unternehmen vor erhebliche betriebliche und sicherheitsbezogene Herausforderungen. Da sich API-Endpunkte über mehrere Teams und Umgebungen hinweg vervielfachen, wird die Absicherung und Verwaltung von APIs zu einer enormen Herausforderung. Für Unternehmen führt die unkontrollierte Ausbreitung von APIs häufig zu versteckten Kosten – geringerer Entwicklerproduktivität, erhöhtem Nacharbeitsaufwand und langsameren Prüfprozessen –, die sich oft erst messen lassen, wenn es bereits zu spät ist.
Zu den größten Herausforderungen der API-Ausbreitung gehören:
- Mangelnde Transparenz – Hybride Architekturen erschweren es erheblich, einen einheitlichen Überblick über den API-Datenverkehr und die Konfigurationen zu erhalten
- Keine eindeutige zentrale Informationsquelle – Entwickler haben Schwierigkeiten, APIs und aktuelle Dokumentationen zu finden
- Geringere Zuverlässigkeit – Fehlkonfigurationen treten häufiger auf und führen zu Ausfällen
- Erhöhte Sicherheitsrisiken – Ungesicherte API-Endpunkte sind leichte Angriffsziele
Wie können Sie der unkontrollierten Ausbreitung von APIs entgegenwirken?
Der erste Schritt beim Aufbau einer resilienten API-Infrastruktur besteht darin, die unkontrollierte Ausbreitung von APIs mithilfe einer ganzheitlichen API-Strategie in den Griff zu bekommen. Diese sollte Best Practices für eine dauerhafte API-Verantwortung sowie einen zentralen API- oder Servicekatalog umfassen. Ergänzen Sie dies anschließend durch eine API-Governance, um das API-Lebenszyklusmanagement praxisnah und skalierbar zu optimieren.
Bei NGINX haben wir eine Management-Plane-Lösung entwickelt, um die Komplexität der API-Verwaltung zu reduzieren. Der API Connectivity Manager, ein Bestandteil der F5 NGINX Management Suite, bietet eine zentrale Oberfläche, über die Sie Ihre APIs verbinden, verwalten und absichern können – unabhängig davon, wo sie sich befinden oder wer sie entwickelt.
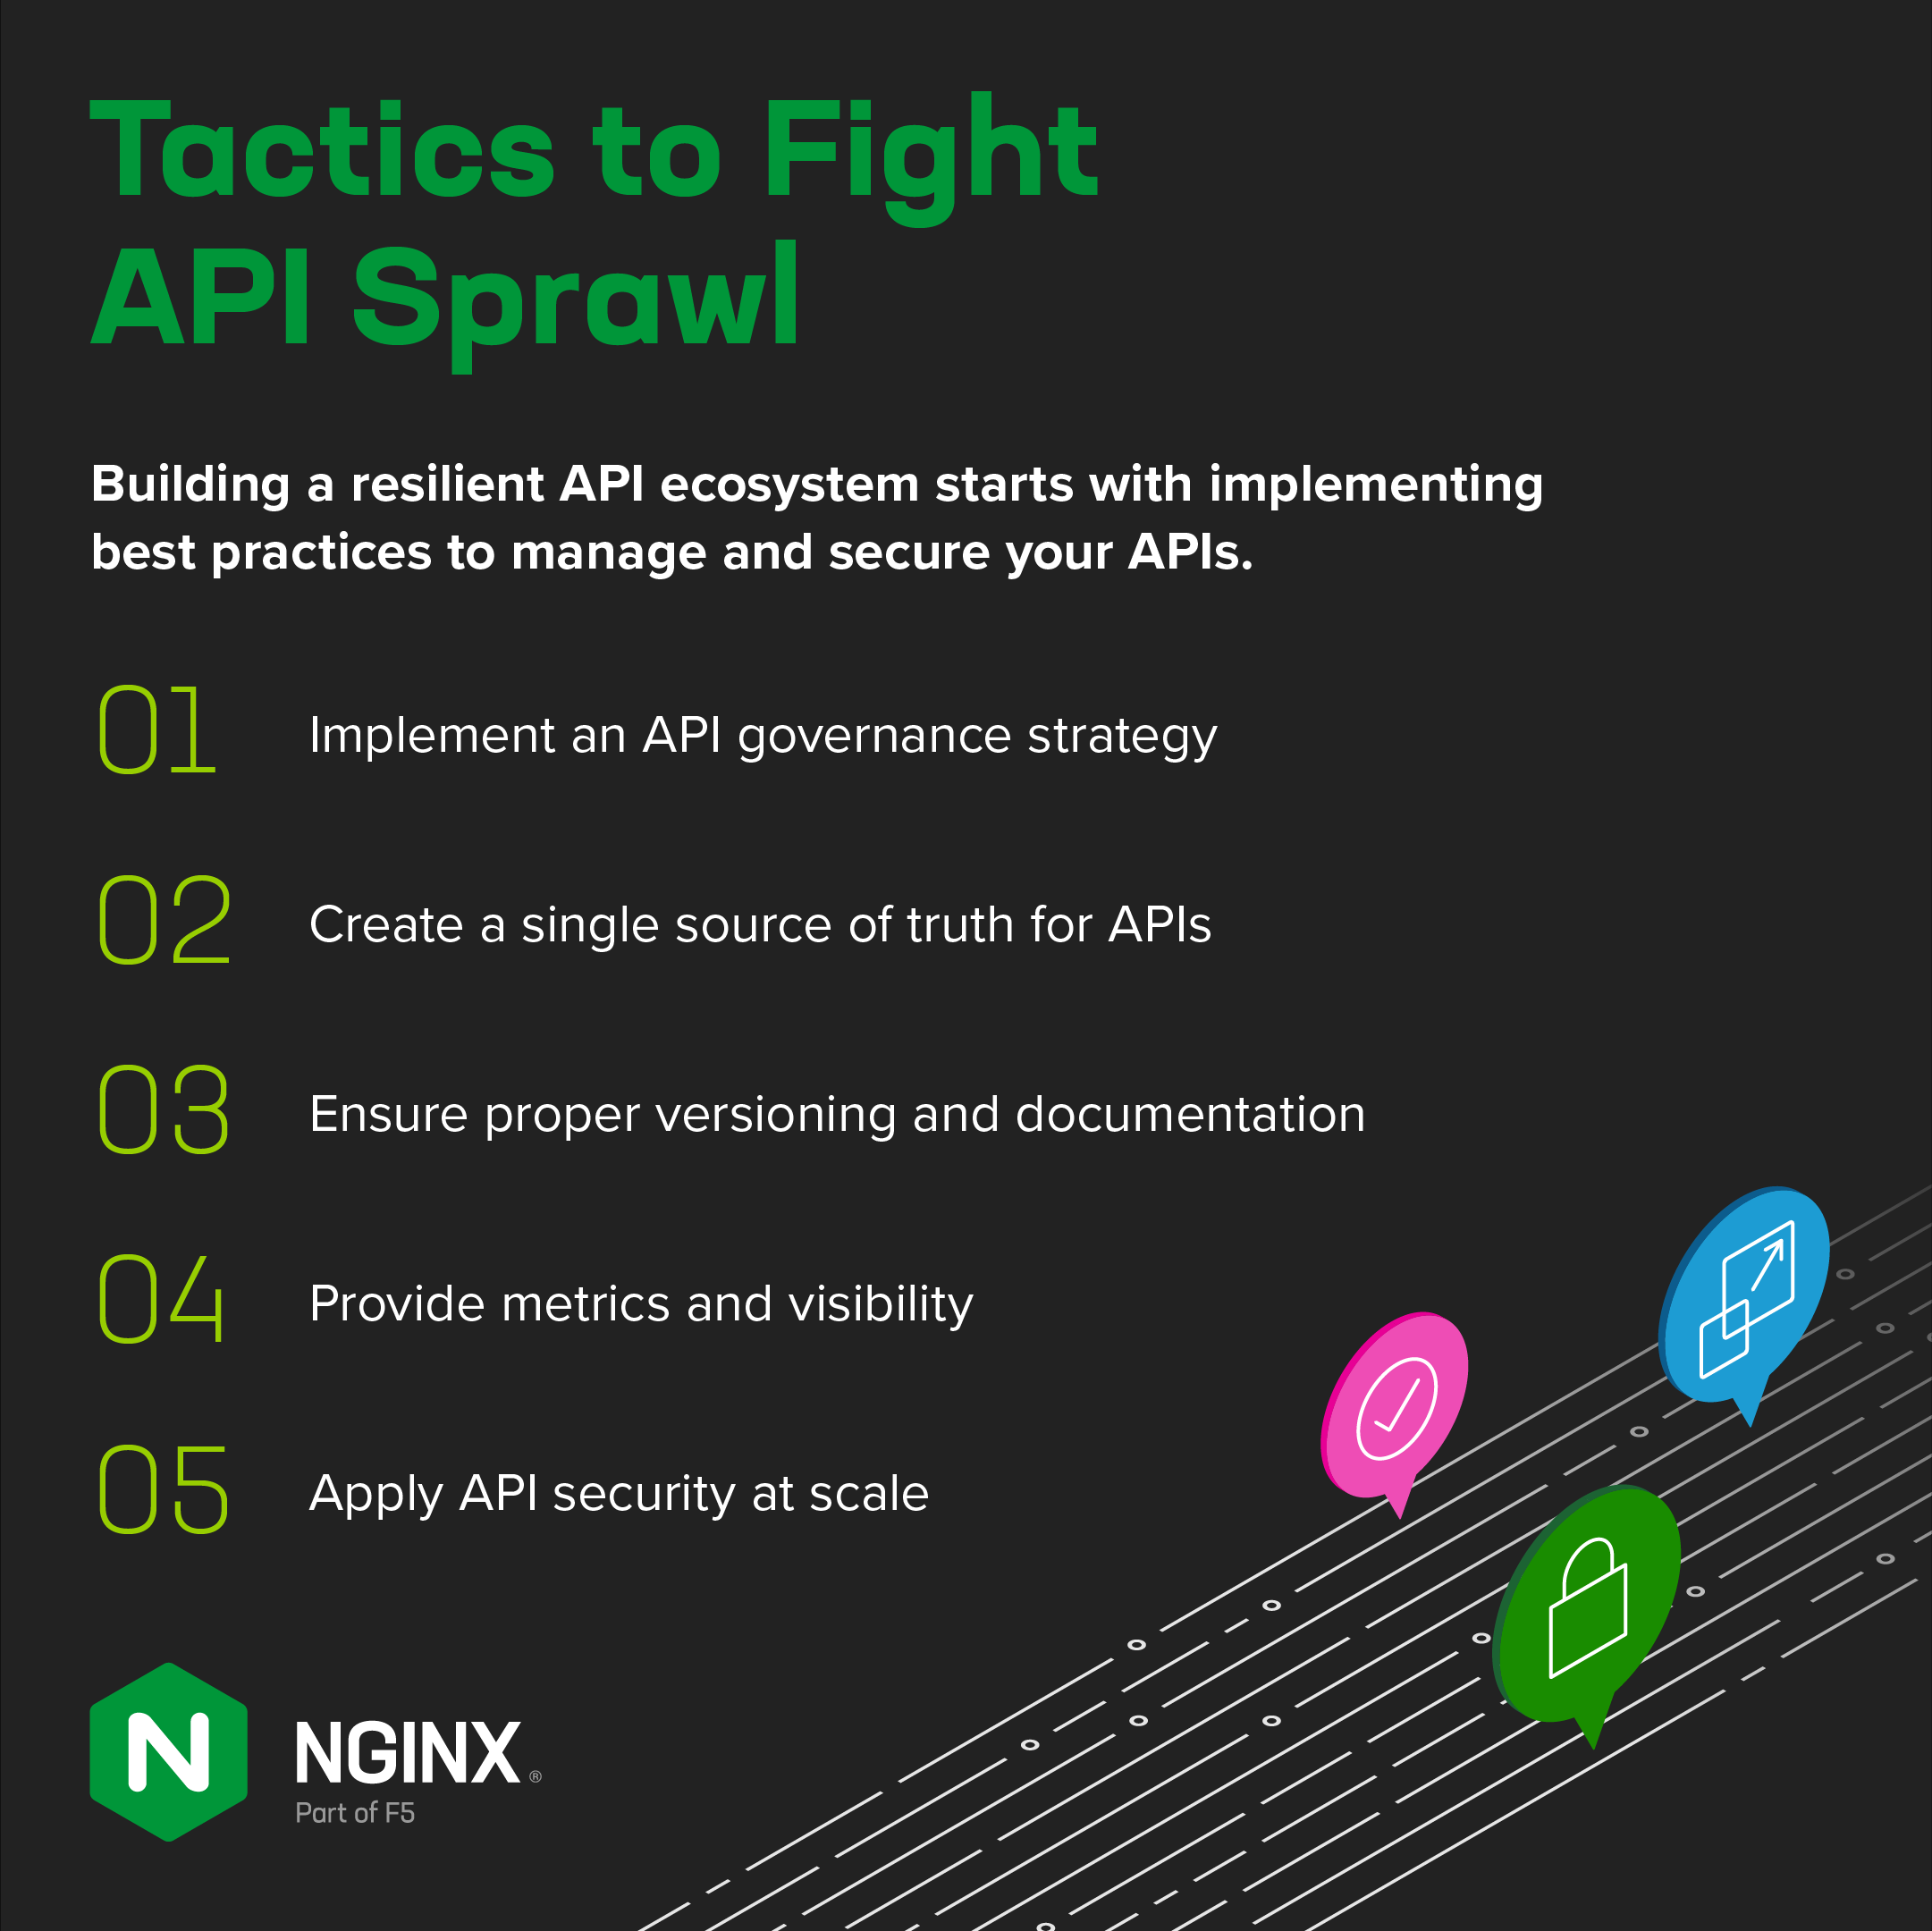
API Connectivity Manager unterstützt Sie bei der Umsetzung der fünf entscheidenden Maßnahmen, um der unkontrollierten Ausbreitung von APIs entgegenzuwirken und APIs in großem Umfang zu verwalten:
- Eine API-Governance-Strategie implementieren
- Eine zentrale Informationsquelle für APIs schaffen
- Eine ordnungsgemäße Versionierung und Dokumentation sicherstellen
- Metriken und Transparenz bereitstellen
- API-Sicherheit skalierbar anwenden
Taktik Nr. 1: Implementieren Sie eine API-Governance-Strategie
Eine zentralisierte Verwaltung und Steuerung erleichtert es, APIs innerhalb einer einzelnen Architektur oder eines Clusters zu erkennen, zu verbinden und abzusichern. Die unkontrollierte Ausbreitung von APIs zwingt Sie zu einem Umdenken – weg von einem rein hierarchischen Modell hin zu einem verteilten und autonom skalierenden Modell.
So hilft NGINX – Mit API Connectivity Manager können Sie ein flexibles Governance-Modell implementieren, das globale Richtlinien mit granularen Kontrollen in Einklang bringt, sodass API-Verantwortliche lokale Richtlinien verwalten können. Dies verkürzt die Markteinführungszeit, ohne die einheitliche Überwachung von Sicherheit und Compliance zu beeinträchtigen.
Plattform- und Infrastrukturteams können mit globalen Richtlinien für Protokollierung, Fehlerantwortcodes, TLS-Konfiguration und mehr die unternehmensweite Konsistenz von APIs sicherstellen. Entwickler, die APIs erstellen und verwalten, behalten die Kontrolle über Richtlinien auf Serviceebene, etwa für Ratenbegrenzung, Authentifizierung und Autorisierung.
Taktik Nr. 2: Eine zentrale Informationsquelle für die API-Ermittlung schaffen
Mit der zunehmenden Anzahl von APIs und der wachsenden Komplexität von Apps wird es immer schwieriger, herauszufinden und nachzuverfolgen, welche APIs verfügbar sind und wo sie sich befinden. Wenn APIs in der Infrastruktur eines bestimmten Microservices verborgen und nicht registriert sind, können die für andere Microservices zuständigen Teams diese APIs nicht finden und in ihre Projekte integrieren.
So hilft NGINX – Mit API Connectivity Manager können Sie Servicekataloge und API-Portale erstellen, in denen Entwickler Ihre APIs finden und nutzen können. Ein benutzerfreundliches Entwicklerportal fördert die Nutzung Ihrer APIs, indem es an zentraler Stelle Informationen zu den verfügbaren APIs und ihrer Verwendung sowie Tools zum Erstellen von Zugangsdaten bereitstellt.
Taktik Nr. 3: Sorgen Sie für eine ordnungsgemäße Versionierung und Dokumentation
API-Portale sind ein guter erster Schritt. Probleme entstehen jedoch, wenn sich API-Spezifikationen während der Entwicklungszyklen ändern. Das bedeutet, dass auch der Remote-Dienst, der eine API aufruft, angepasst werden muss. Dieser Ansatz mag funktionieren, wenn alle Microservices vom selben Team für dieselbe Anwendung entwickelt werden, nicht jedoch, wenn APIs zur Nutzung durch Dritte veröffentlicht werden.
Gleichzeitig ist die Pflege der Dokumentation für Entwickler eine lästige Aufgabe. Nach einer anfänglichen Phase reger Aktivität werden API-Portale häufig nicht mehr aktualisiert und verkommen zu Geisterstädten voller nicht mehr unterstützter APIs und veralteter Dokumentation, sodass Stakeholder und API-Nutzer orientierungslos und frustriert zurückbleiben.
So hilft NGINX – Mit API Connectivity Manager können Sie die Veröffentlichung und Dokumentation von APIs in einen nahtlosen Workflow für API-Entwickler integrieren. API-Verantwortliche können APIs gleichzeitig veröffentlichen und mithilfe der OpenAPI-Spezifikation Dokumentation erstellen. Das spart Zeit und stellt sicher, dass die Dokumentation für alle stets aktuell bleibt.
Taktik Nr. 4: Metriken und Einblicke in den API-Datenverkehr bereitstellen
Zu verstehen, wo sich APIs befinden und wie sie konfiguriert sind, ist eine der größten Herausforderungen für Unternehmen. Ohne einen einheitlichen Überblick über den API-Datenverkehr in allen Umgebungen ist es schwierig, wenn nicht gar unmöglich, Leistungsprobleme und Sicherheitsbedrohungen zu erkennen.
So hilft NGINX – Mit API Connectivity Manager können Sie eine zentrale Plattform schaffen, die Zugriff auf wichtige Kennzahlen bietet. So können Sie Best Practices durchsetzen und Leistung sowie Zuverlässigkeit gewährleisten. Infrastrukturverantwortliche können den API-Datenverkehr und die Konfigurationen überwachen, standardisierte Protokollformate durchsetzen und Daten in die von ihnen bevorzugten Monitoring-Lösungen exportieren.
Taktik Nr. 5: API-Sicherheit in großem Maßstab umsetzen
Mehr als 90 % der Unternehmen waren im Jahr 2020 von einem API-Sicherheitsvorfall betroffen. Mit jedem neuen API-Endpunkt, der online geht, wächst die Angriffsfläche Ihres Unternehmens. In großem Maßstab darf Sicherheit keine Zusatzfunktion sein – sie muss über den gesamten Lebenszyklus hinweg integriert werden, von der Spezifikation über den Code bis zur Bereitstellung.
So hilft NGINX – Mit API Connectivity Manager können Sie APIs durch zwei zentrale Komponenten für die API-Sicherheit schützen: API-Zugriffskontrolle und API-Schutz. Setzen Sie die API-Zugriffskontrolle durch, indem Sie die Authentifizierung und Autorisierung mit JSON Web Tokens (JWTs), API-Schlüsseln oder OAuth2/OpenID Connect verwalten. In den kommenden Monaten wird API Connectivity Manager Unterstützung für NGINX App Protect WAF bieten, sodass Sie Ihre API-Gateways absichern und sich dank sofort einsatzbereiter Unterstützung für die OWASP API Security Top 10, Schemavalidierung und weitere Funktionen gegen gängige und komplexe Bedrohungen schützen können.
Mit API Connectivity Manager die Markteinführungszeit verkürzen
Indem Sie die Herausforderungen der API-Ausbreitung bewältigen, können Sie die Komplexität unterschiedlicher Architekturen in einen Wettbewerbsvorteil verwandeln. API Connectivity Manager unterstützt Sie beim Aufbau eines resilienten API-Ökosystems, das eine skalierbare Governance mit der von Ihren Entwicklern benötigten Geschwindigkeit und Flexibilität ermöglicht.
In unserem nächsten Beitrag befassen wir uns eingehend mit der API-Entwicklererfahrung und behandeln Themen wie die CI/CD-Integration, Self-Service-Workflows und das API-Lebenszyklusmanagement.
Erste Schritte
Starten Sie eine 30-tägige kostenlose Testversion der NGINX Management Suite, die API Connectivity Manager und Instance Manager umfasst.
Weiterführende Ressourcen
- Blog: Apps und APIs mit der F5 NGINX Management Suite vernetzen, skalieren und absichern
- Lösungsübersicht: NGINX Management Suite API Connectivity Manager
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.