Mit der zunehmenden Zahl von Anwendungen in hybriden und Multi-Cloud-Unternehmensumgebungen wird eine effektive Verwaltung, Sicherheit und Beobachtbarkeit dieser Anwendungen dringlicher denn je. F5 NGINX One wurde entwickelt, um diese Herausforderungen zu bewältigen. Dafür bietet es eine einheitliche Lösung zur Überwachung, Verwaltung und Absicherung moderner Anwendungsinfrastrukturen. Indem es die Verwaltung von NGINX-Instanzen (sowohl F5 NGINX Plus als auch Open-Source-Instanzen) vereinfacht, stellt NGINX One sicher, dass alle Teams im Unternehmen – einschließlich Plattform-, Sicherheits-, NetOps- und DevOps-Teams – in Echtzeit Einblick in Leistung, Sicherheit und Compliance in allen Umgebungen erhalten. Dies steigert letztlich die Effizienz und reduziert die betriebliche Komplexität.
Optimierte Abläufe
NGINX One revolutioniert die Verwaltung von NGINX-Bereitstellungen in Unternehmen durch eine zentrale, SaaS-basierte Webkonsole. Dadurch entfallen manuelle Konfigurations- und Aktualisierungsaufgaben, etwa E-Mails an Teams zu senden, auf Antworten zu warten oder Netzwerkscans durchzuführen, um sich einen Überblick über die Nutzung und die Versionen von NGINX zu verschaffen. Vor NGINX One mussten Benutzer erst umständlich IP-Adressen, SSH-Zugriff und Root-Berechtigungen beschaffen, nur um Konfigurationen einzusehen oder zu ändern.
NGINX One vereinfacht das Staging von Konfigurationsaktualisierungen durch eine visuelle Gegenüberstellung der Unterschiede (Diff-Ansicht). Benutzer können die Auswirkungen ihrer Änderungen vor der Veröffentlichung klar erkennen, ohne die Konsole verlassen zu müssen. Dadurch entfällt die Notwendigkeit eines direkten Serverzugriffs und der gesamte Prozess der Konfigurationsverwaltung wird vereinfacht. NGINX One ist zwar kein vollständiger Ersatz für GitOps, speichert jedoch eine begrenzte Anzahl von Diffs der Konfigurationsänderungen und ermöglicht so bei Bedarf ein einfaches Rollback. Die API von NGINX One ermöglicht programmgesteuerte Konfigurationsänderungen und erleichtert damit die Integration in bestehende Pipelines und Workflows.
Einheitliche Verwaltung und Zusammenarbeit
NGINX One verbessert die Zusammenarbeit durch eine Konsole mit grafischer Benutzeroberfläche, die komplexe textbasierte NGINX-Konfigurationsdateien visuell und leicht verständlich darstellt. Diese intuitive Oberfläche vereinfacht die funktionsübergreifende Zusammenarbeit und erleichtert es Führungskräften und Entwicklern, Sachverhalte zu verstehen und Entscheidungen zu treffen. Entwickler können weiterhin über die Konsole auf detaillierte textbasierte Konfigurationen zugreifen. So behalten sie die volle Kontrolle, ohne auf die Vorteile einer einheitlichen Benutzeroberfläche verzichten zu müssen.
Die Clustering-Funktion, auch als Synchronisierungsgruppen bezeichnet, vereinfacht die Verwaltung mehrerer NGINX-Instanzen hinter einem Load Balancer. Durch das Hinzufügen von NGINX-Instanzen zu einer Synchronisierungsgruppe können Benutzer Konfigurationsänderungen gleichzeitig auf alle Instanzen anwenden. Dies gewährleistet Konsistenz und macht eine manuelle Synchronisierung oder externe Automatisierungstools überflüssig. Dadurch wird Zeit gespart und das Risiko von Fehlkonfigurationen reduziert.
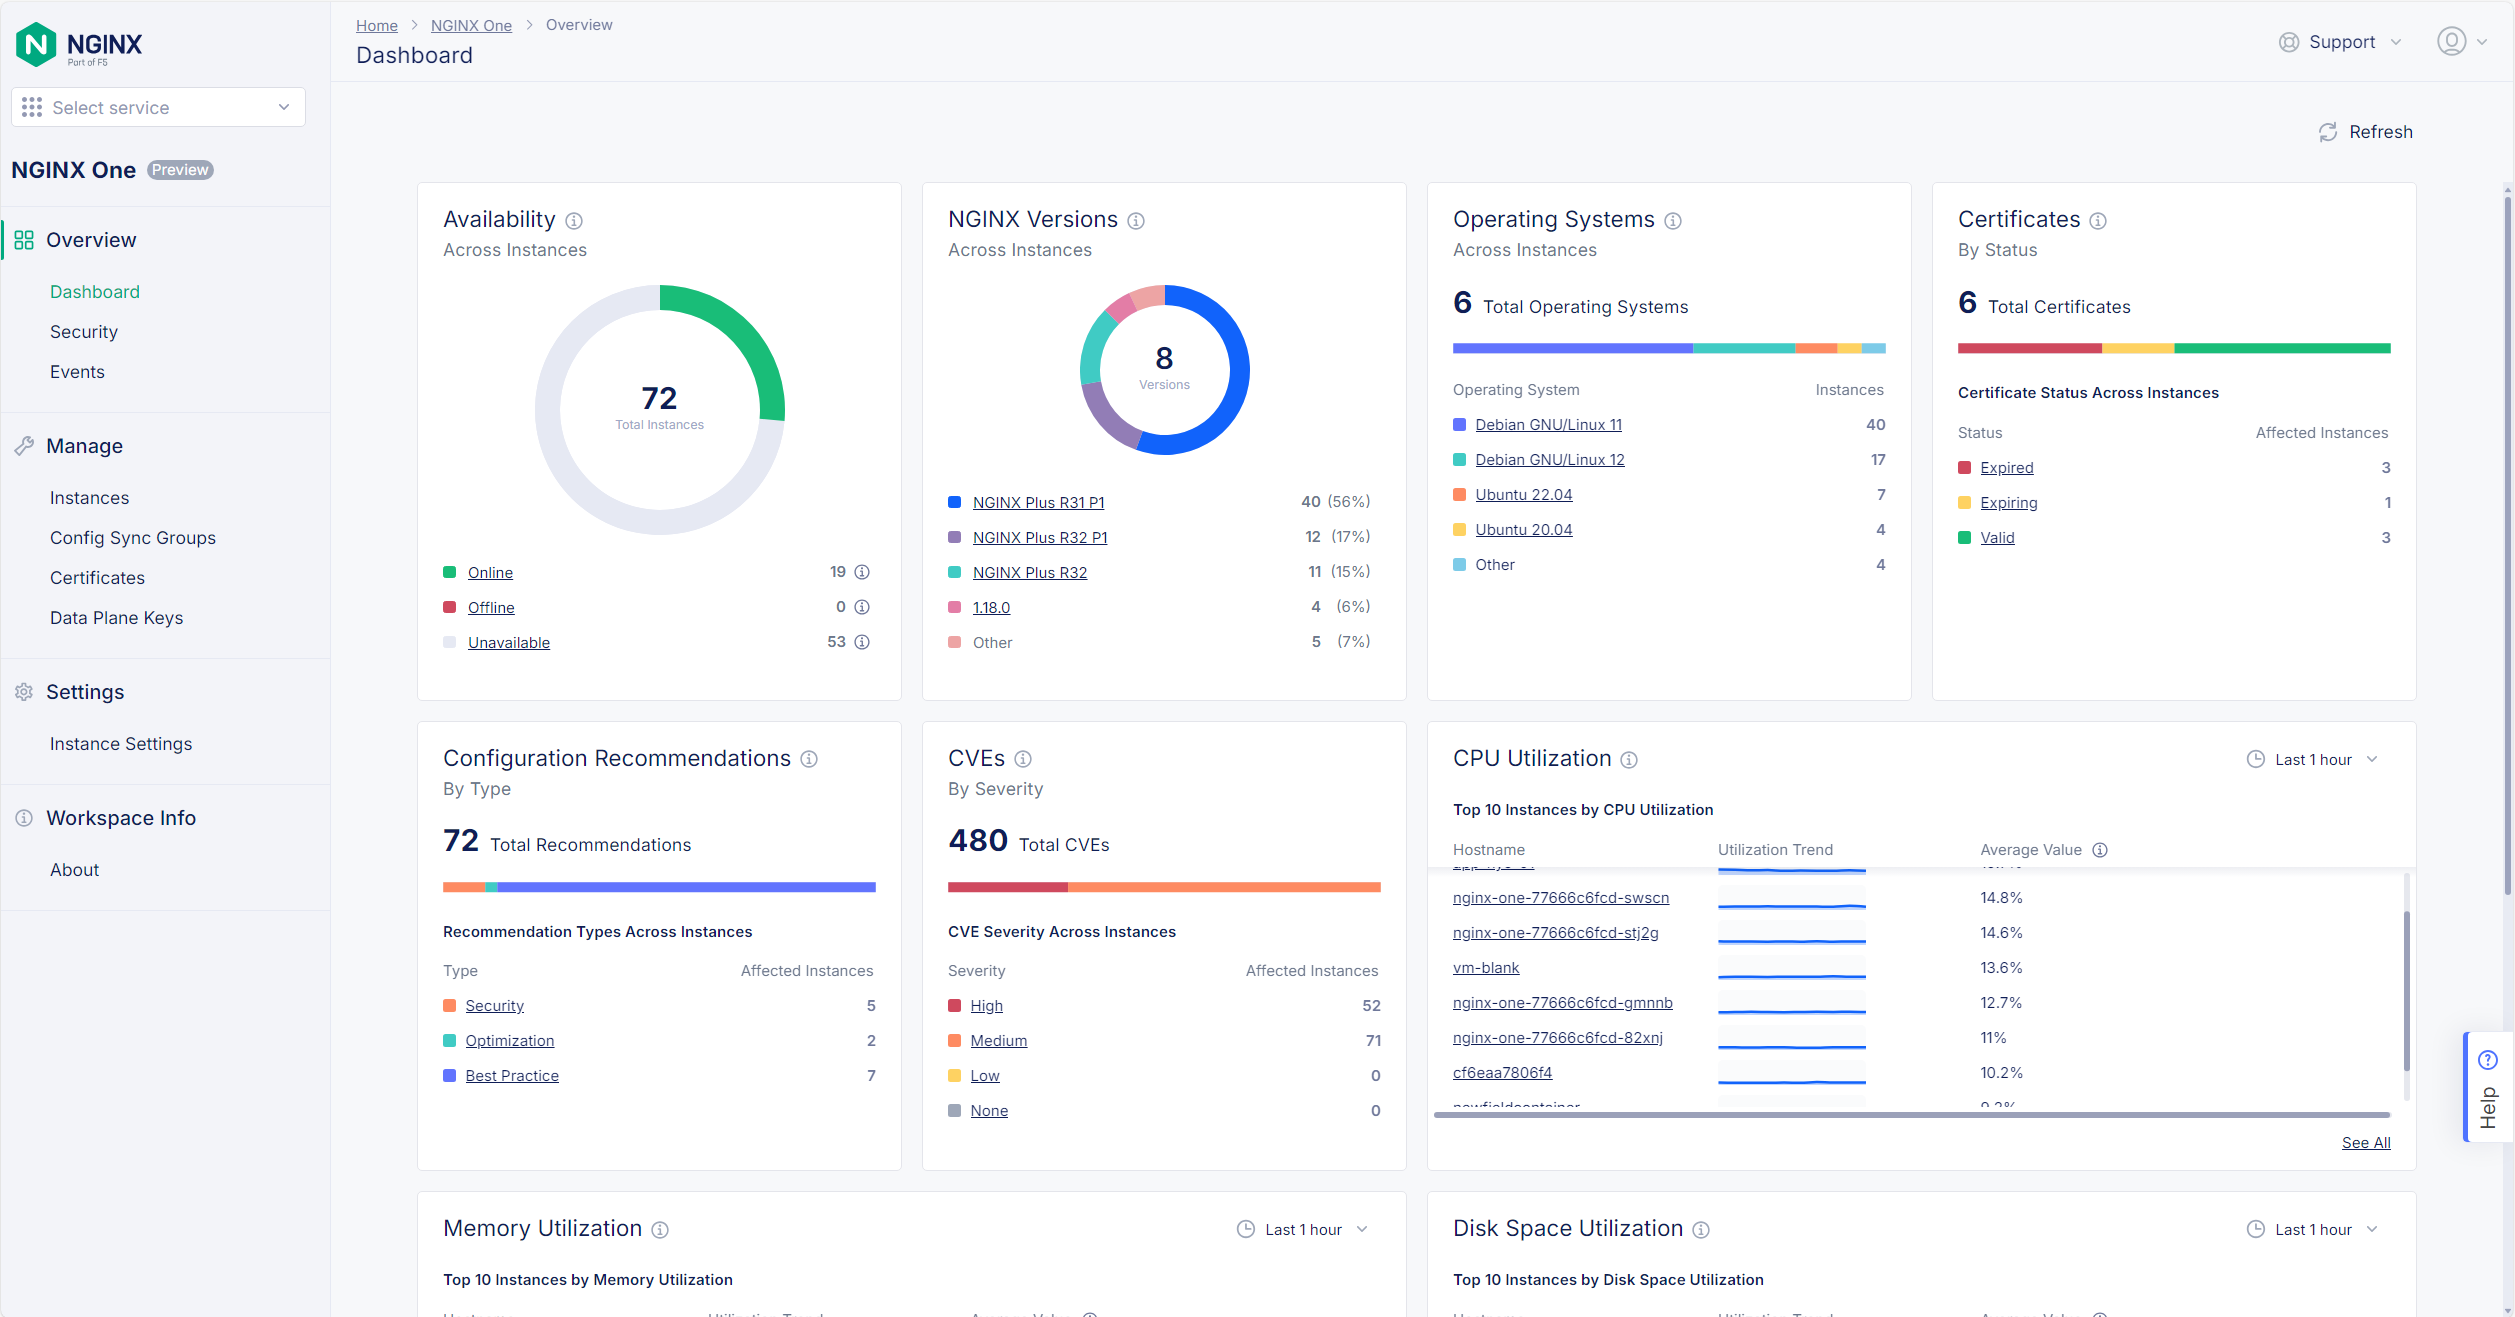
Echtzeit-Transparenz und Einblicke
NGINX One bietet sofortige Einblicke in wichtige Anwendungs- und Systemmetriken wie CPU-Auslastung, Arbeitsspeicher, Festplattenspeicher und Netzwerkverkehr, sodass keine Investitionen in separate Überwachungssysteme erforderlich sind. Einblicke auf Layer 7, einschließlich der Anzahl fehlgeschlagener HTTP-Verbindungen, stehen ohne manuelle Protokollanalyse oder benutzerdefinierte Dashboards direkt zur Verfügung. Zuvor mussten Benutzer für solche Einblicke auf jede Instanz einzeln zugreifen. NGINX One stellt diese Informationen zentral und leicht zugänglich bereit.
Für die gesamte NGINX-Flotte werden Empfehlungen auf Grundlage bewährter Verfahren für Konfiguration, Leistung, Sicherheit und Betrieb bereitgestellt. Die Gesamtzahl der Empfehlungen sowie die Anzahl der sicherheitsspezifischen Empfehlungen werden im ersten Dashboard deutlich hervorgehoben. So erhalten Führungskräfte einen leicht zugänglichen Überblick über mögliche Probleme. Derzeit werden die Empfehlungen anhand einer statischen Liste bewährter Verfahren erstellt. NGINX arbeitet jedoch aktiv an der Implementierung KI-gestützter Empfehlungen. Durch die Analyse leistungsstarker Instanzen und den Vergleich mit leistungsschwächeren Instanzen wird die Plattform maßgeschneiderte Optimierungsvorschläge bereitstellen.
Automatisierte Compliance und Sicherheit
NGINX One entlastet Teams und Teamleiter bei der Einhaltung von Vorschriften und der Gewährleistung der Sicherheit. Es automatisiert Compliance-Prüfungen, indem Schwachstellen und Schritte zu deren Behebung direkt in der Konsole angezeigt werden. Dadurch entfällt die Notwendigkeit kostspieliger Schwachstellenscanner von Drittanbietern, und Upgrades sowie Patches lassen sich einfacher durchführen. So können Unternehmen sicherstellen, dass sie stets die aktuellen Best Practices für Sicherheit einhalten.
In Zukunft wird NGINX One die automatisierte Durchsetzung von Richtlinien mithilfe von Vorlagen ermöglichen. Superadministratoren können Vorlagen mit vordefinierten Optionen und eingeschränkten Anpassungsmöglichkeiten erstellen. Diese Funktion gewährleistet unternehmensweit einheitliche und regelkonforme Konfigurationen, reduziert das Risiko menschlicher Fehler und verbessert die Sicherheitslage des Unternehmens.
Vereinfachte Lizenzierung und Unterstützung
NGINX One vereinfacht den Lizenzierungs- und Supportprozess, indem mehrere SKUs in einem einzigen, einfach zu erwerbenden Angebot zusammengefasst werden. Unternehmen müssen lediglich zwischen Standard- und Premium-Support wählen und entscheiden, ob sie F5 NGINX App Protect WAF nutzen möchten. Dieser optimierte Ansatz reduziert die Komplexität von Beschaffungs- und Verlängerungsprozessen, insbesondere für große Organisationen mit komplexen Beschaffungsabläufen. Kunden erhalten Klarheit darüber, was sie benötigen und was in ihrem Abonnement enthalten ist.
Das vereinfachte Lizenzmodell beschleunigt die Bereitstellung und Einführung, indem es Hürden im Beschaffungsprozess minimiert. Dies ist besonders wertvoll für Großunternehmen, die durch Fusionen und Übernahmen gewachsen sind und in denen möglicherweise mehrere Einkaufsabteilungen beteiligt sind.
Komplexität in hybriden Multi-Cloud-Umgebungen reduzieren
Im heutigen Zeitalter der Anwendungsbereitstellung muss der Schwerpunkt auf flexibleren, softwaredefinierten Ansätzen liegen, die für die Verwaltung komplexer hybrider und Multicloud-Anwendungsumgebungen konzipiert sind. Herkömmliche Application Delivery Controller (ADCs) haben sich von Hardware-Appliances in Rechenzentren zunächst zu cloudnativen Diensten und schließlich zu umfassenden Plattformen für hybride Multicloud-Umgebungen entwickelt, die den komplexen Anforderungen von KI-Workloads gerecht werden. NGINX One verkörpert diesen Wandel mit fortschrittlichen Funktionen für Management, Sicherheit und Observability. Damit können Unternehmen ihre NGINX-Instanzen effizient verwalten, Leistungskennzahlen in Echtzeit einsehen sowie Compliance und Sicherheit in ihrer gesamten Infrastruktur für die Anwendungsbereitstellung gewährleisten. Mit einer zentralisierten SaaS-basierten Webkonsole, einheitlichen Verwaltungsfunktionen und detaillierten Einblicken in das Anwendungsverhalten vereinfacht NGINX One die komplexe Aufgabe, die moderne Anwendungsbereitstellung in hybriden und Multicloud-Umgebungen zu verwalten.
Möchten Sie die Management- und Observability-Funktionen von F5 NGINX One in Aktion sehen? Sehen Sie sich diese Produktdemos auf DevCentral an, um einen schnellen Überblick darüber zu erhalten, wie Teams mit der SaaS-basierten Webkonsole Zertifikate und CVEs überwachen, Konfigurationen bearbeiten und aktualisieren sowie mithilfe der Funktion „Config Sync Group“ Einstellungen über mehrere Instanzen hinweg synchronisieren können.
Über den Autor
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.