

Moderne Anwendungsteams sind sich zunehmend der Bedeutung und der Vorteile des „Shift-left-Ansatzes für Sicherheit“ bewusst – also der frühzeitigen Einbindung von Sicherheitskontrollen in den Entwicklungs- und Bereitstellungszyklus von Anwendungen. In einer Shift-left-Welt wählt jedes Team die Sicherheitslösungen und Parameter aus, die für seine Anwendung am besten geeignet sind. Das ist natürlich sinnvoll; wir bei NGINX empfehlen ein Platform-Ops-Team, das Entwicklern durch die aktive Zusammenstellung geeigneter Sicherheitslösungen „Wahlfreiheit mit Leitplanken“ bietet. Die Entwickler sind dann dafür verantwortlich, die Sicherheit ihrer Anwendungen zu konfigurieren. Dazu gehört in der Regel auch die Bereitstellung einer Web Application Firewall (WAF), selbst für intern genutzte Anwendungen und Microservices.
Doch die Verlagerung der Sicherheit nach links gestaltet sich in Kubernetes – der De-facto-Standardplattform für die Container-Orchestrierung moderner Anwendungsteams – deutlich komplizierter, wobei insbesondere Kommunikation und Koordination große Herausforderungen darstellen. Von Entwicklern zu verlangen, die Kommunikation über mehrere Cluster hinweg zu verwalten, ist unrealistisch. Darüber hinaus müssen bei der Platzierung einer WAF in Kubernetes architektonische und leistungsbezogene Aspekte berücksichtigt werden. Mit NGINX App Protect WAF können Sie die WAF entweder in den NGINX Ingress Controller integrieren oder eine separate WAF vor bestimmten Microservices oder Anwendungen platzieren.
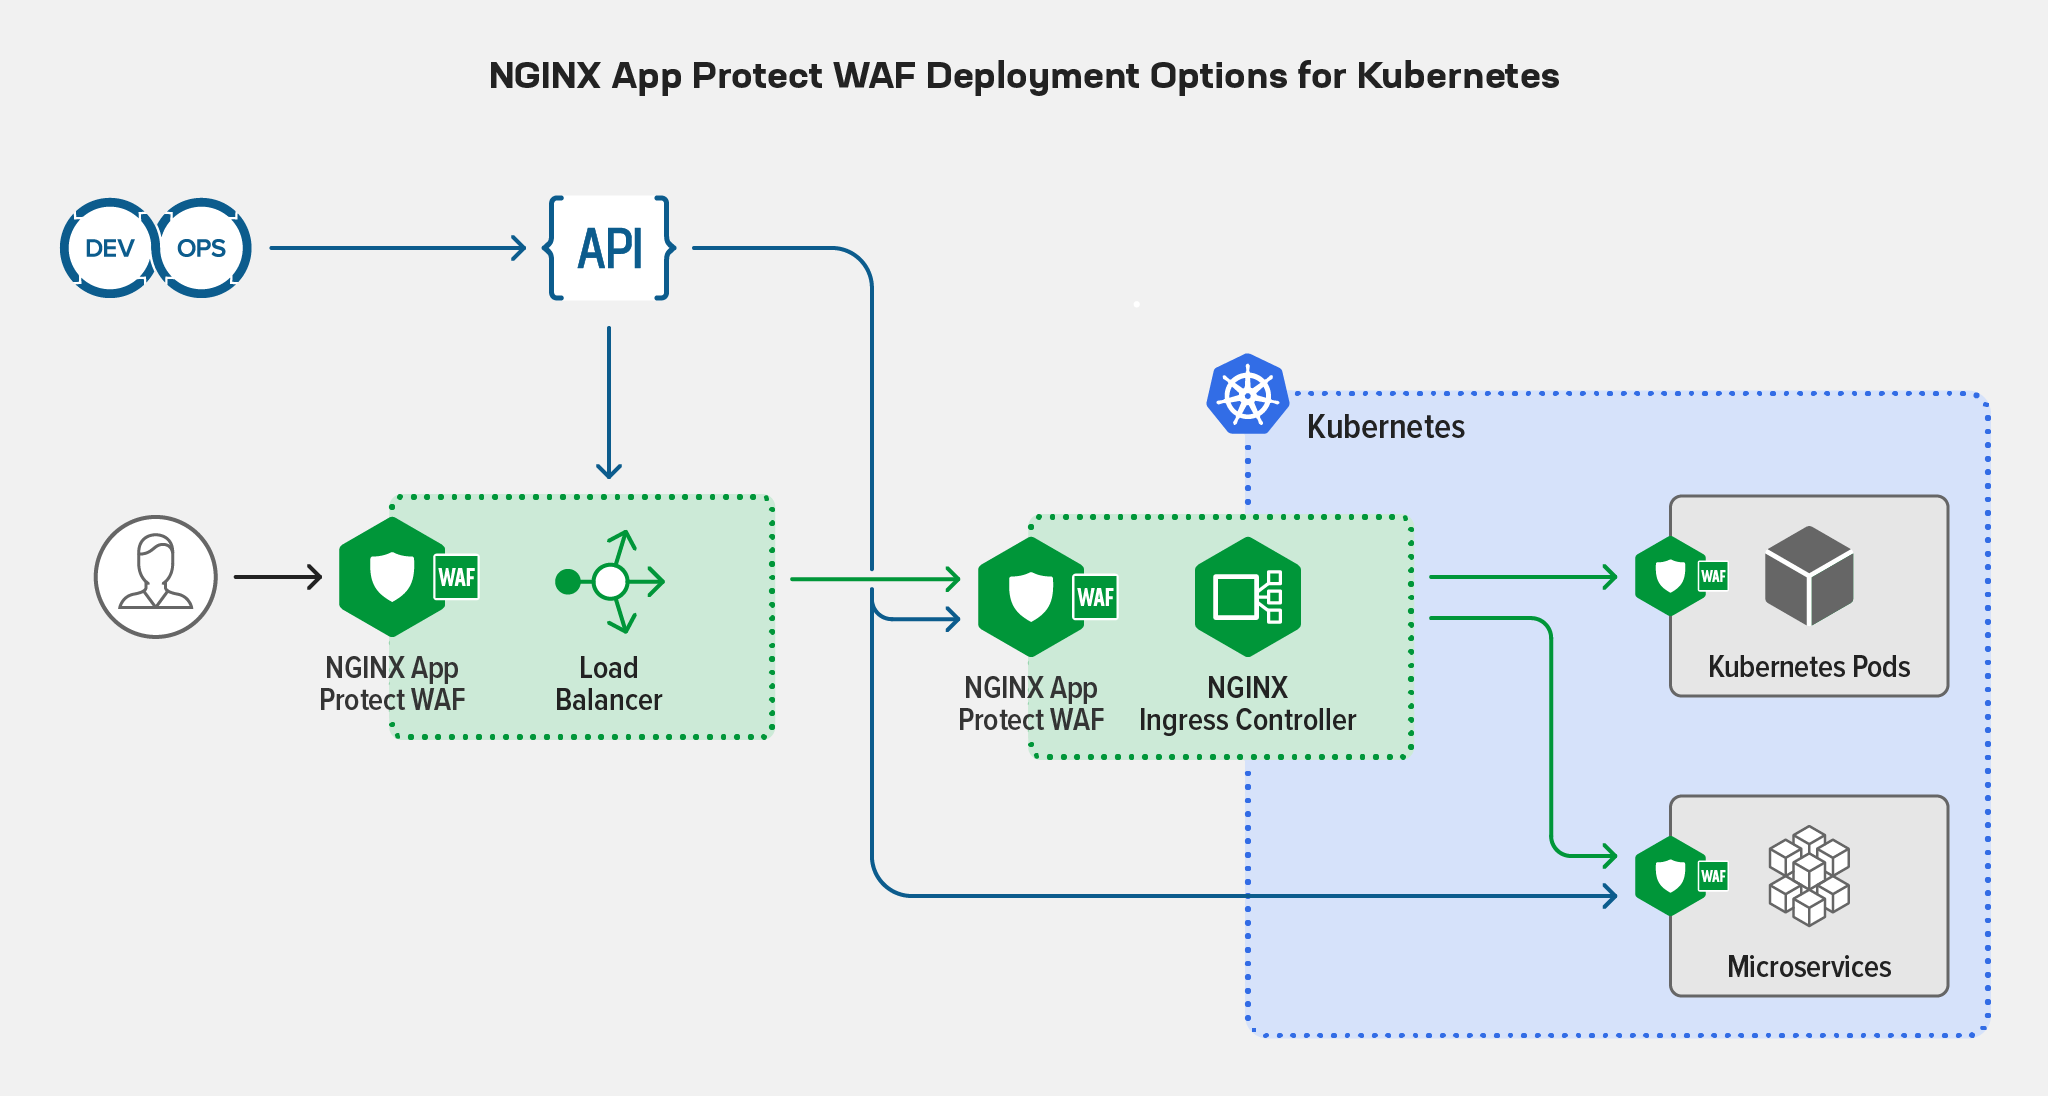
Beide Ansätze sind hervorragend, eignen sich jedoch jeweils am besten für unterschiedliche Anwendungsfälle. Für Entwickler und Anwendungsteams, die sich ausschließlich auf die Verwaltung ihrer eigenen Anwendungen konzentrieren, ist die Bereitstellung von NGINX App Protect WAF auf einem den Anwendungen vorgeschalteten NGINX Plus-Load-Balancer die perfekte Lösung, da sie ihnen Kontrolle und Agilität bietet. Für DevSecOps-Teams, die die Sicherheit auf Pod- oder Service-Ebene für Kubernetes-Cluster und die darin ausgeführten Anwendungen verwalten möchten, ist der Betrieb von NGINX App Protect WAF auf dem NGINX Ingress Controller auf Basis von NGINX Plus optimal, da sie so von allen Vorteilen der Ingress-Steuerung und der nativen Integration in die Kubernetes-API profitieren.
Wie bereits erwähnt, ist es jedoch eine Herausforderung, die Kommunikation zwischen Load Balancern, Ingress-Controllern und WAFs clusterübergreifend und sogar innerhalb einzelner Cluster einzurichten. Dies erfordert fundierte Kenntnisse der Netzwerkkommunikation auf Layer 7 und Layer 4 sowie eine kontinuierliche Feinabstimmung. Eine robuste Kommunikation nahezu in Echtzeit ist jedoch unerlässlich, um ein hohes Sicherheitsniveau aufrechtzuerhalten. Bei ordnungsgemäßer Kommunikation können WAFs, Load Balancer und Ingress-Controller alle Anwendungen und Instanzen schnell über neue Angriffe informieren und Daten über die Art des Angriffs, die betroffenen Protokolle und Softwarekomponenten, relevante IP-Adressblöcke und weitere Details austauschen. Noch leistungsfähiger wird die Kommunikation durch den Einsatz von maschinellem Lernen (ML) zur schnellen Mustererkennung.
Die neue Funktion zur adaptiven Bewertung von Verstößen in NGINX App Protect WAF
NGINX App Protect WAF verfügt über ein leistungsstarkes ML-System, mit dem Platform-Ops-, DevSecOps- und SecOps-Teams Angriffstrends und Daten über alle WAFs hinweg austauschen können, die innerhalb einer Organisation unter NGINX Plus oder dem auf NGINX Plus basierenden NGINX Ingress Controller verwaltet werden. Wir arbeiten an einer neuen Funktion für NGINX App Protect WAF: Adaptive Violation Rating. Diese nutzt ML noch umfassender, um die Sicherheitskonfiguration zu optimieren, indem sie Änderungen im Verhalten eines Microservice erkennt. Dank dieser ML-Funktion kann NGINX App Protect WAF Angriffstrends selbst über Tausende oder Zehntausende weltweit verteilter WAFs hinweg kontinuierlich und automatisch analysieren. Die Ergebnisse dieser Analyse können dazu verwendet werden, die Sicherheitslage nahezu in Echtzeit fortlaufend zu optimieren, ohne dass Entwickler und andere Shift-Left-Teams zu Sicherheitsexperten werden und ihre WAFs manuell anpassen müssen. Und mehr noch: Je mehr Daten zwischen den Instanzen von NGINX App Protect WAF ausgetauscht werden, desto intelligenter werden die WAFs.
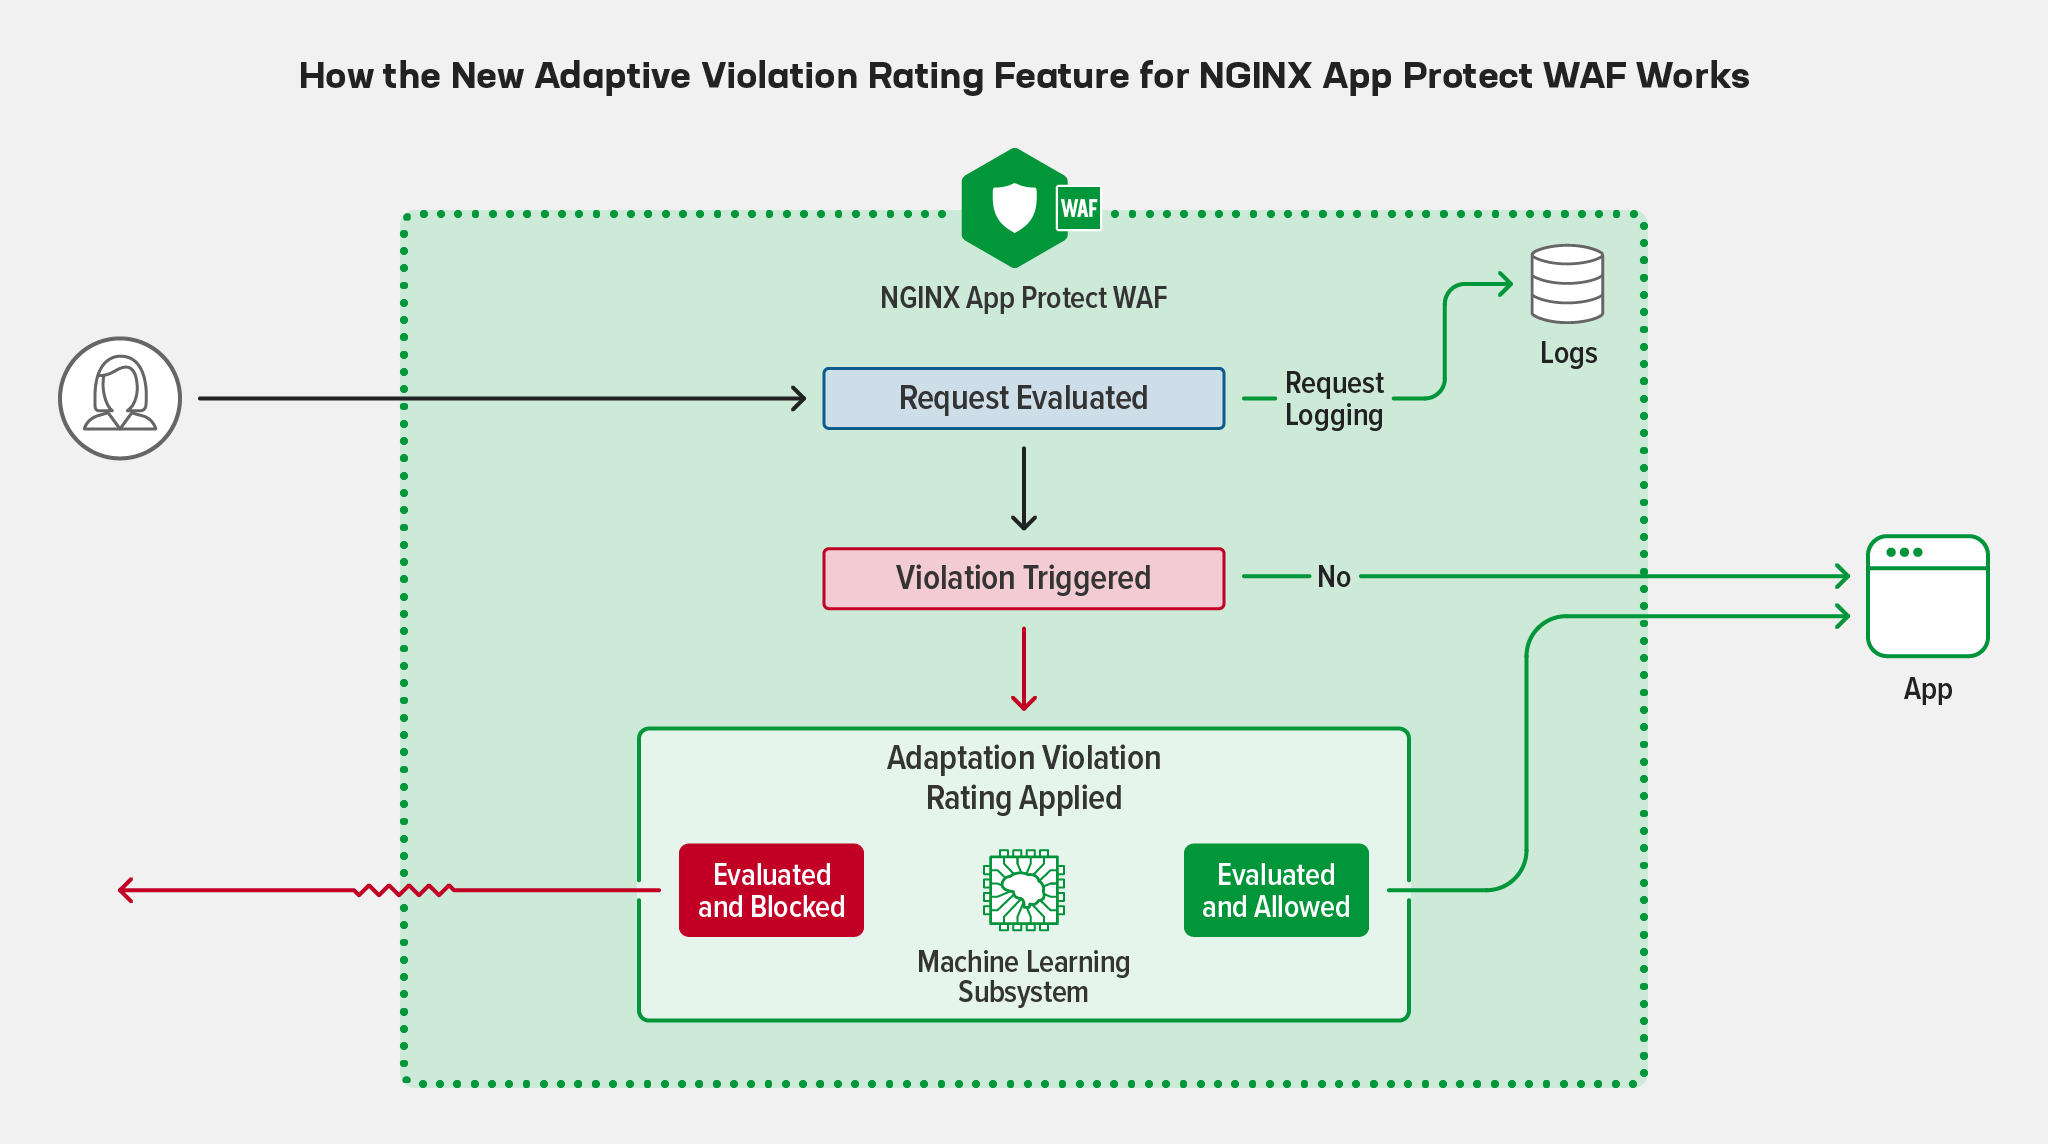
ML-Funktionen werden immer wichtiger und wertvoller, da Unternehmen verstärkt auf Microservices setzen und die Grenzen zwischen internen und externen Anwendungen zunehmend verschwimmen. Bei potenziell Tausenden von Microservices, die jeweils über eine eigene schlanke WAF verfügen, wird die vernetzte und ML-gestützte NGINX App Protect WAF zum Äquivalent eines lebendigen Sicherheitsgehirns, das Ihre Anwendungen überwacht. Moderne Anwendungen müssen intelligenter sein, um Shift-Left-Teams zu unterstützen und ihnen zu ermöglichen, sich weiterhin auf die Bereitstellung von Code und Funktionen zu konzentrieren, ohne selbst zu Sicherheitsexperten werden zu müssen. Auch DevSecOps-Teams profitieren von der Gewissheit, dass selbst ohne manuelle Feinabstimmung alle WAFs in sämtlichen Clustern auf demselben Stand sind.
Kommunikation ist der Schlüssel. Deshalb integrieren wir sie als zentrale Funktion in all unsere Produkte, um auch in dieser sich rasant entwickelnden Ära massiv verteilter Datenverarbeitung und moderner Anwendungen weiterhin die bestmögliche Technologie bereitzustellen.
Weitere Informationen und eine Demo der neuen ML-Funktionen, die wir NGINX App Protect WAF hinzufügen, erhalten Sie an unserem Stand #5771 in der North Hall des Moscone Center auf der RSA Conference 2022 nächste Woche in San Francisco. Alternativ können Sie Kontakt mit uns aufnehmen.
Über die Autoren
Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.