Im F5-Bericht „The State of Application Strategy in 2022“ gaben 90 % der IT-Entscheidungsträger an, dass ihre Unternehmen zwischen 200 und 1.000 Anwendungen verwalten – 31 % mehr als noch vor fünf Jahren. In einer weiteren Umfrage der Enterprise Strategy Group zum Thema „Modern App Security Trends Drive WAAP Adoption“ (Mai 2022, bereitgestellt von F5) erklärte die Mehrheit der IT-Entscheidungsträger, dass die Anwendungssicherheit in den vergangenen zwei Jahren schwieriger geworden sei. Dabei setzen 72 % eine WAF zum Schutz ihrer Webanwendungen ein. Da Unternehmen ihre digitale Transformation weiter vorantreiben und die Zahl der Webanwendungen weiter zunimmt, steigt auch der Bedarf an umfassenderem WAF-Schutz. Doch wie bei den meisten Tools gilt: Je mehr WAFs im Einsatz sind, desto schwieriger ist es, sie einheitlich und effektiv zu verwalten.
Zu den Herausforderungen bei der Verwaltung von WAFs in großem Umfang gehören:
- Unzureichende Transparenz hinsichtlich der Angriffsvektoren und Schwachstellen auf Anwendungsebene, insbesondere angesichts ihrer beträchtlichen Anzahl
- WAF-Konfigurationen so auszubalancieren, dass sie weder zu freizügig noch zu restriktiv sind; die Behebung der daraus resultierenden falsch-positiven oder falsch-negativen Ergebnisse ist zeitaufwendig, insbesondere bei manueller Bearbeitung und in großem Umfang
- Sicherstellung einer konsistenten Verwaltung von Anwendungsrichtlinien bei hohem Datenaufkommen, die erforderlich ist, um verdächtigen Code und Einschleusungsversuche zuverlässig zu erkennen
- Potenzielle langfristige Folgekosten – einige davon äußerst gravierend –, wenn auch nur eine einzige WAF in Ihrer Flotte nicht ordnungsgemäß gewartet wird, darunter finanzielle Verluste, Ruf- und Markenschäden, der Verlust treuer Kunden sowie Strafen wegen Nichteinhaltung gesetzlicher Vorschriften
- Die Notwendigkeit, die WAF-Konfiguration langfristig zu pflegen und zu aktualisieren
WAF-Management in großem Maßstab bedeutet, dass sowohl Sicherheits- als auch Anwendungsteams an der Einrichtung und Wartung beteiligt sind. Um WAFs effektiv zu verwalten und Anwendungen angemessen zu schützen, benötigen sie geeignete Tools, die einen ganzheitlichen Überblick über Angriffe und die WAF-Performance bieten und zugleich die Möglichkeit schaffen, Konfigurationen global zu bearbeiten und zu veröffentlichen. In diesem Blog beleuchten wir die Vorteile einer zentralisierten Visualisierung der Sicherheitslage und eines zentralisierten Konfigurationsmanagements für Ihre WAF-Flotte.
Umsetzbare Sicherheitserkenntnisse im großen Maßstab durch zentralisierte WAF-Transparenz
Um WAFs in großem Umfang einfach zu verwalten und die nötigen Erkenntnisse für fundierte Entscheidungen zu gewinnen, benötigen Sie eine Verwaltungsebene, die Ihnen über eine zentrale Oberfläche Einblick in Ihre gesamte WAF-Flotte bietet. Sie können Informationen zu den häufigsten Regelverstößen und Angriffen, falsch-positiven und falsch-negativen Ergebnissen, angegriffenen Anwendungen und böswilligen Akteuren einsehen. Anhand von Angriffsdiagrammen – einschließlich geografischer Standorte – können Sie ermitteln, wie Sie Ihre Sicherheitsrichtlinien optimieren, und detaillierte WAF-Ereignisprotokolle aufrufen.
Wie NGINX helfen kann: Sicherheitsüberwachung mit der F5 NGINX Management Suite
Wir freuen uns, die allgemeine Verfügbarkeit des Moduls Security Monitoring in der F5 NGINX Management Suite bekannt zu geben. Dabei handelt es sich um die einheitliche Lösung für Traffic-Management und Sicherheit für Ihre NGINX-Flotte, die wir im August 2022 vorgestellt haben. Security Monitoring ist ein sofort einsatzbereites und benutzerfreundliches Visualisierungstool für F5 NGINX App Protect WAF. Es reduziert nicht nur den Bedarf an Drittanbietertools, sondern liefert auch einzigartige, aufbereitete Einblicke in den Schutz Ihrer Anwendungen und APIs. Ihre Teams für Sicherheit, Entwicklung und Platform Ops können Bedrohungen analysieren, Erkenntnisse zum Schutz einsehen und Bereiche ermitteln, in denen Richtlinien optimiert werden können. So können sie Probleme leichter erkennen und schnell beheben.
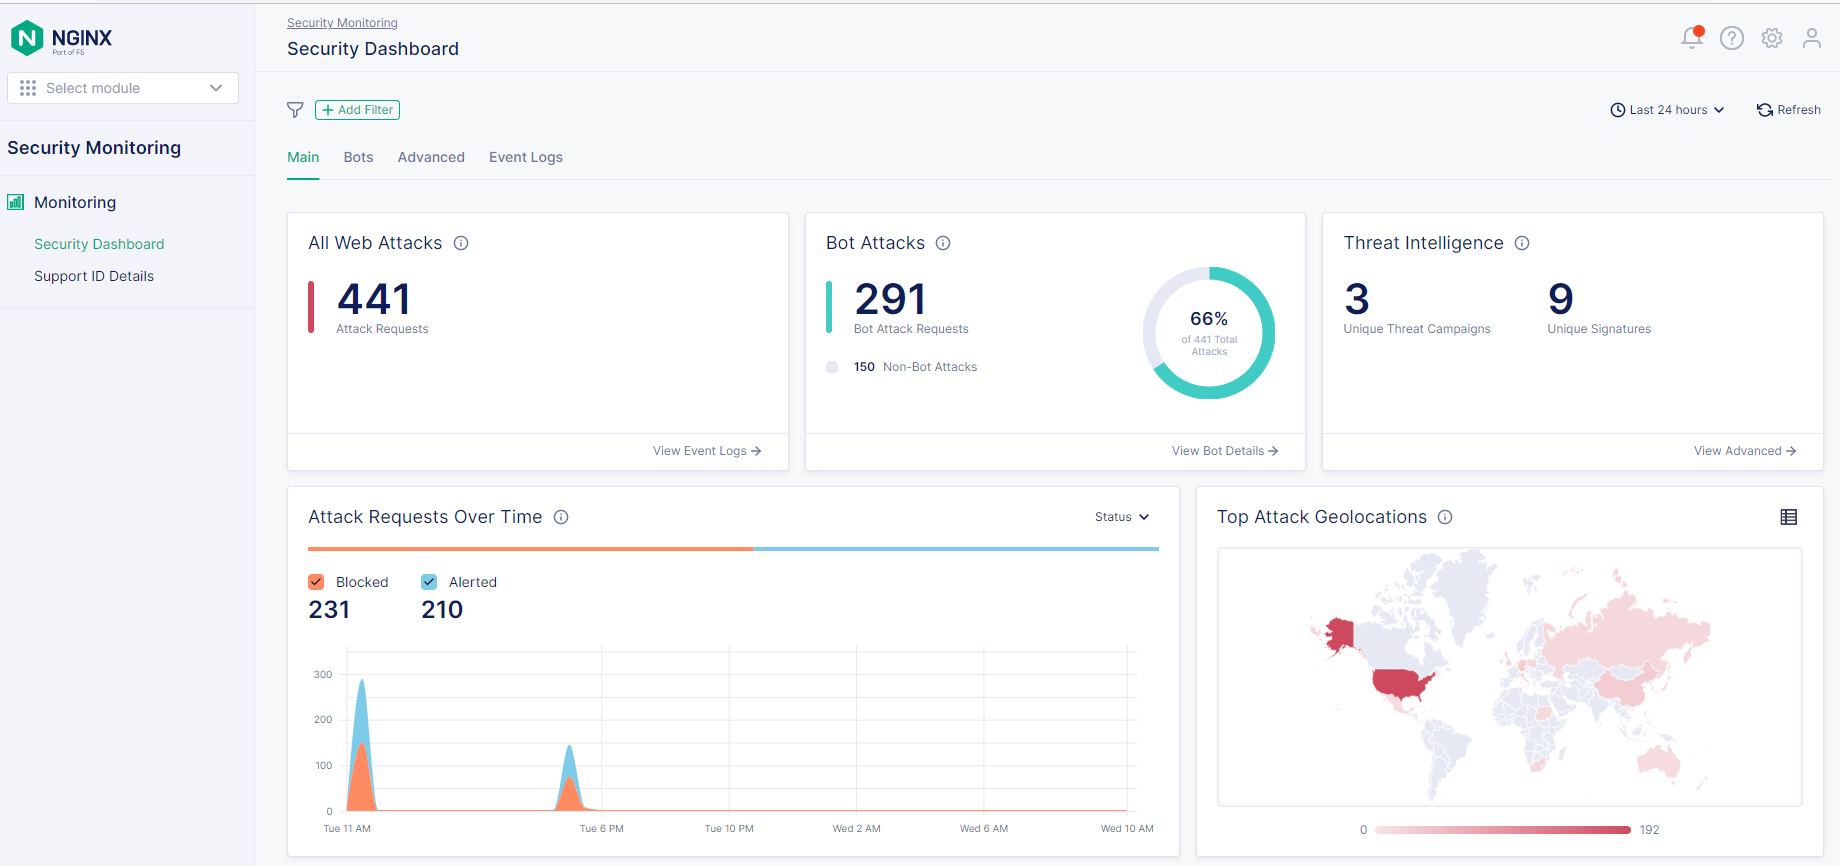
Mit dem Modul „Security Monitoring“ können Sie:
- Verwenden Sie Dashboards, um sich schnell einen Überblick über die häufigsten Verstöße, Bot-Angriffe, Signaturen, angegriffenen Instanzen, CVEs und Bedrohungskampagnen zu verschaffen, die pro App oder insgesamt ausgelöst wurden. Filtern Sie nach verschiedenen Parametern der Sicherheitsprotokolle, um detailliertere Analysen durchzuführen.
- Treffen Sie Entscheidungen zur Feinabstimmung auf Grundlage von Erkenntnissen zu durch Signaturen ausgelösten Ereignissen. Dazu gehören Informationen zur Genauigkeit, zur Risikostufe und dazu, welcher Teil der Anfragenutzlast die Signaturen für die Durchsetzung ausgelöst hat.
- Ermitteln Sie die wichtigsten Angreifer (Client-IP-Adressen), geografischen Angriffsvektoren und Angriffsziele (URLs) pro Anwendung oder in aggregierter Form.
- Zeigen Sie WAF-Ereignisse mit Details zu Anfragen und Verstößen an, die anhand von Anfragekennungen und anderen von NGINX App Protect WAF protokollierten Metriken durchsucht werden können.
 
Konfigurationsmanagement für Ihre gesamte NGINX App Protect WAF-Flotte
Bewusstsein und Transparenz sind zwar entscheidend, um Angriffe auf Anwendungen und Schwachstellen zu erkennen, doch sie sind von geringem Nutzen, wenn Sie die gewonnenen Erkenntnisse nicht auch umsetzen können, indem Sie WAF-Richtlinien implementieren, die Angriffe automatisch erkennen und abwehren. Der tatsächliche Nutzen einer WAF hängt davon ab, wie schnell und einfach Sie Richtlinien für Ihre gesamte WAF-Flotte erstellen, bereitstellen und ändern können. Manuelle Aktualisierungen erfordern enorm viel Zeit und eine sorgfältige Dokumentation, wodurch Sie anfälliger für Angriffe und Schwachstellen werden. Und Tools von Drittanbietern erhöhen – auch wenn sie potenziell effektiv sind – unnötig die Komplexität.
Eine zentrale Verwaltungsebene ermöglicht das Konfigurationsmanagement. So können Sie Sicherheitsrichtlinien aktualisieren und mit nur einem Knopfdruck auf einem, mehreren oder allen Ihren WAFs bereitstellen. Diese Methode bietet zwei klare Vorteile:
- Sie können Richtlinienaktualisierungen als Reaktion auf aktuelle Bedrohungen schnell in Ihrer gesamten WAF-Umgebung bereitstellen und skalieren.
- Ihr Sicherheitsteam kann den Schutz aller Apps und APIs steuern, die Ihre Entwickler erstellen.
So kann NGINX helfen: F5 NGINX Management Suite Instance Manager – Konfigurationsmanagement
Sie können NGINX App Protect WAF jetzt in großem Umfang mit dem Modul „Instance Manager“ in NGINX Management Suite verwalten. Diese Erweiterung bietet Ihnen eine zentrale Benutzeroberfläche zum Erstellen, Ändern und Veröffentlichen von Richtlinien, Angriffssignaturen und Bedrohungskampagnen für NGINX App Protect WAF. Dadurch können Sie schneller auf Bedrohungen reagieren und Lastspitzen besser bewältigen.
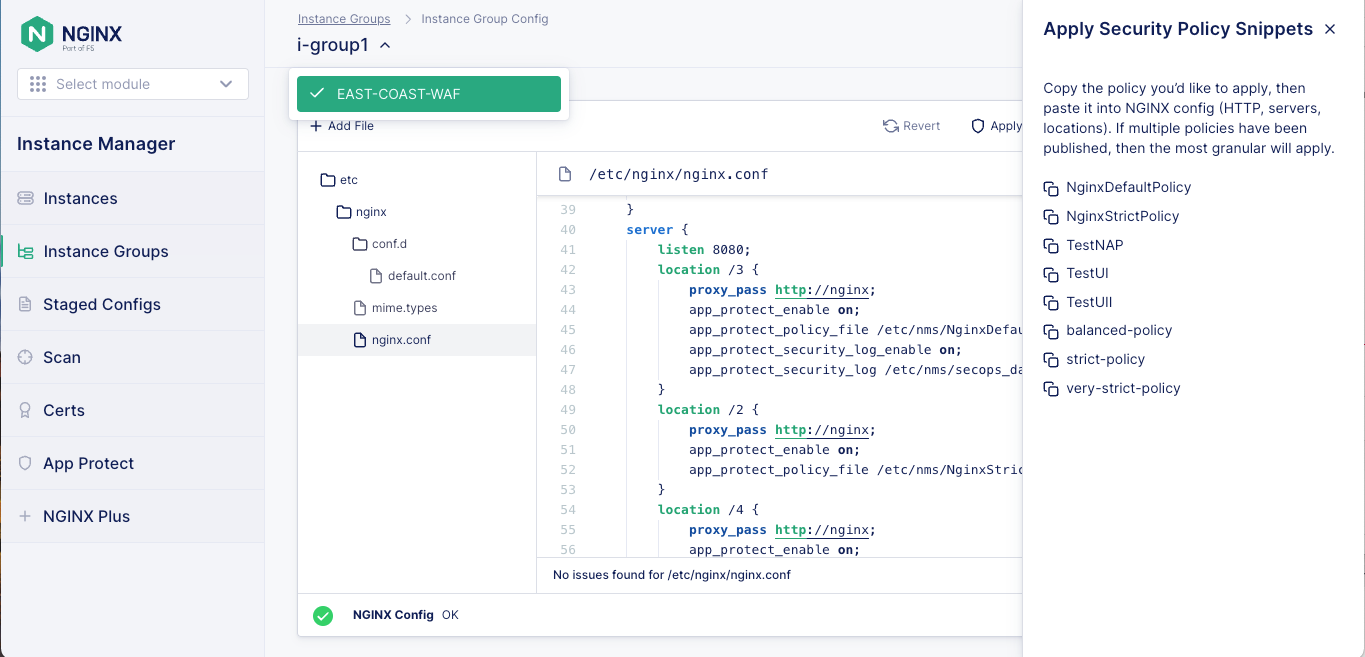
Mit dem Instance Manager-Modul können Sie:
- Definieren Sie Konfigurationsobjekte an einem zentralen Ort und verteilen Sie sie an die gewünschten NGINX App Protect WAF-Instanzen. Zu diesen Objekten gehören Sicherheitsrichtlinien sowie Bereitstellungen von Angriffssignatur-Updates und Bedrohungskampagnenpaketen.
- Wählen Sie für die Konfigurationsverwaltung entweder eine grafische Benutzeroberfläche (GUI) oder eine REST-API. Mit der API können Sie Konfigurationsobjekte in Ihrer CI/CD-Pipeline bereitstellen.
- Sehen Sie, welche Richtlinien und Versionen auf verschiedenen Instanzen bereitgestellt sind.
- Verwenden Sie einen visuellen JSON-Editor, um NGINX App Protect WAF-Richtlinien zu erstellen, anzuzeigen und zu bearbeiten und sie bei Bedarf sofort bereitzustellen.
- Kompilieren Sie NGINX App Protect WAF-Richtlinien vor der Bereitstellung, um den Zeitaufwand für Aktualisierungen auf WAF-Instanzen zu reduzieren.
- WAF-Protokolle und -Metriken über NGINX Management Suite Security Monitoring anzeigen.
 
Übernehmen Sie mit der NGINX Management Suite die Kontrolle über Ihre WAF-Sicherheit
Weitere Informationen finden Sie auf unserer Website unter „NGINX Management Suite“ und „Instance Manager“ oder in unserer Dokumentation:
- Sicherheitsüberwachung der NGINX Management Suite
- Informationen zur Konfigurationsverwaltung für NGINX App Protect WAF
Möchten Sie die NGINX Management Suite zur Verwaltung Ihrer WAFs ausprobieren? Fordern Sie Ihre kostenlose 30-Tage-Testversion an.
Über den Autor

Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.