Let’s Encrypt startete am 12. April 2016 mit dem Ziel, Websites dabei zu unterstützen und dazu zu ermutigen, HTTPS überall zu aktivieren (manchmal auch als „SSL überall“ bezeichnet, obwohl sich das Web zunehmend in Richtung TLS als bevorzugtes Protokoll bewegt). Ende Februar 2017 schätzte die EFF (die die Initiative ins Leben gerufen hatte), dass inzwischen die Hälfte des Webs verschlüsselt ist. Natürlich ist nicht all das der EFF und Let’s Encrypt zuzuschreiben. Schließlich liegen mir Daten aus der Zeit weit davor vor, denen zufolge die Mehrheit der F5-Kunden – etwa 70 % – HTTPS für Dienste mit Kundenkontakt aktiviert hatte. Es ist also klar, dass HTTPS bereits unterstützt wurde, bevor die EFF ihre Initiative startete. Angesichts der beträchtlichen Anzahl ausgestellter Zertifikate* kann der Initiative jedoch ein messbarer Erfolg nicht abgesprochen werden.
Am 11. September 2006 ratifizierte die ICANN „eine globale Richtlinie für die Zuweisung von IPv6-Adressen durch die Internet Assigned Numbers Authority (IANA)“. Der Standard selbst war zwar bereits viele Jahre (etwa ein Jahrzehnt) zuvor ratifiziert worden, doch ohne eine Richtlinie für die Zuweisung dieser Adressen war dies nicht sonderlich bedeutsam. Ab 2006 wurde der Umstieg auf IPv6 jedoch ernsthaft vorangetrieben. Schließlich wuchs das Web, die mobile Nutzung nahm explosionsartig zu und die verfügbaren IPv4-Adressen gingen zur Neige.
Wir brauchten IPv6 – wenn nicht wegen der verbesserten Sicherheit, dann wegen des erweiterten Adressraums, der es uns ermöglichen würde, Milliarden vernetzter Geräte und Objekte zu unterstützen.
Und dennoch ist die Akzeptanzrate erschreckend niedrig. Man bedenke, dass „die Cloud“ zu einer Zeit entstand, als IPv6 bereits verfügbar war. Trotzdem dauerte es bis Ende 2016 , bis Amazon AWS und Microsoft Azure IPv6 in ihren Cloud-Angeboten für Compute-Instanzen aktivierten.
Dies hat einige zu der Klage veranlasst, dass wir HTTPS in so kurzer Zeit fast überall einführen konnten – warum unterstützen dann immer noch so wenige Websites IPv6? Google schätzt dass IPv6 bei 16,06 % der Nutzer aktiviert ist (was im Vergleich zur Unterstützung durch Dienstanbieter interessant ist, wie sie vom World IPv6 Launch erfasst wird); aber nur 10 % der Websites (laut W3C Techs) unterstützen IPv6.
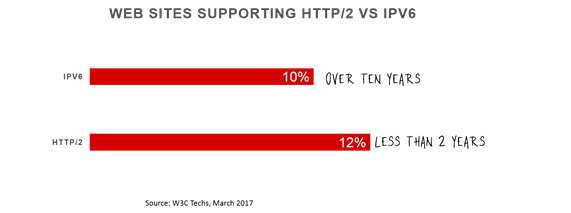
Fairerweise muss man sagen, dass HTTPS nicht neu war. Die EFF ermutigte die Menschen lediglich dazu und versetzte sie in die Lage, das zu aktivieren, was ihnen bereits zur Verfügung stand. HTTPS wird umfassend unterstützt, ist allgemein bekannt und vollständig ausgereift. Daher wäre es vielleicht angemessener, es mit einem neueren Standard zu vergleichen, der ähnliche Nachteile aufweist, etwa die Inkompatibilität mit früheren Standards – wie HTTP/2.
Im Mai 2015 wurde eine neue Version eines bewährten Webstandards verabschiedet: HTTP/2. Wie IPv6 ist sie mit früheren Versionen nicht kompatibel. Anders als bei „SSL Everywhere“ reicht es für die Unterstützung von IPv6 oder HTTP/2 nicht aus, einfach ein Zertifikat zu erwerben und HTTPS auf Ihren Webservern oder in Ihrer Infrastruktur zu aktivieren. Zwar kann die Umstellung von HTTP auf HTTPS mit Beeinträchtigungen verbunden sein – sie kann sich auf Ihre Netzwerkinfrastruktur auswirken –, doch diese sind nicht mit den durch IPv6 oder HTTP/2 verursachten Beeinträchtigungen vergleichbar.
Der Umstieg auf neue grundlegende Protokolle erfordert einen schrittweisen Übergang, bei dem bis zu einem bestimmten Zeitpunkt in der Zukunft sowohl die alten als auch die neuen Protokolle gleichzeitig unterstützt werden müssen. Das bedeutet „Dual Stacks“ für jedes Gerät, über das Datenverkehr fließen könnte. Für manche Unternehmen ist dies eine Herkulesaufgabe, für andere ein architektonischer Albtraum. So wie bei Software technische Schulden entstehen, entstehen bei Netzwerken Architekturschulden. Wahrscheinlich erschweren die „Zinszahlungen“ auf diese Architekturschulden eine überzeugende Begründung für die Einführung von IPv6. Schließlich ist IPv6 ja nicht zwingend erforderlich. Der Geschäftsbetrieb läuft auch ohne Unterstützung für IPv6 weiter.
Oder doch?
Erinnern wir uns daran, dass HTTP/2 ursprünglich TLS/SSL voraussetzen sollte. Nach einigem Unmut wurde diese Voraussetzung schließlich optional. Die Browserhersteller ignorierten das jedoch unbekümmert und unterstützten HTTP/2 ausschließlich über TLS/SSL, wodurch sie diese Voraussetzung faktisch allen aufzwangen. Ende 2015 begann Google, Websites mit aktiviertem HTTPS in den Suchergebnissen höher einzustufen. Und 2016 unternahm Apple ähnliche Schritte und schrieb für alle nativen Apps die Verwendung von App Transport Security vor, wodurch der Umstieg auf HTTPS erneut faktisch erzwungen wurde.
Im Grunde wurde die Unterstützung von HTTPS von den Akteuren auf der Clientseite erzwungen.
Für IPv6 gibt es derzeit keine vergleichbare Anforderung. Wir alle haben mitangesehen, wie die IPv4-Adressen knapp wurden, doch das hatte relativ geringe oder gar keine Auswirkungen. Daher verspürt (noch) niemand einen echten Handlungsdruck, einen potenziell einschneidenden und kostspieligen Umstieg zu vollziehen. Doch da immer mehr Dinge auf den Markt kommen, ist es durchaus möglich, dass sie irgendwann standardmäßig nur noch IPv6 unterstützen. Solche Geräte haben kompakte Bauformen und eine begrenzte Rechenleistung. Im Internet der Dinge ist weniger mehr. Das ist einer der Gründe, warum viele IoT-Geräte auf HTTP verzichten und stattdessen MQTT verwenden: Es ist schlanker, schneller und effizienter als sein schwergewichtiger Verwandter aus dem Web. Ähnlich verhält es sich mit der gleichzeitigen Unterstützung von IPv4 und IPv6. Da beide nicht miteinander kompatibel sind, unterstützen die meisten Geräte entweder das eine oder das andere. Irgendwann werden sie sich für eines entscheiden, und dann werden alle fieberhaft versuchen, es zu unterstützen.
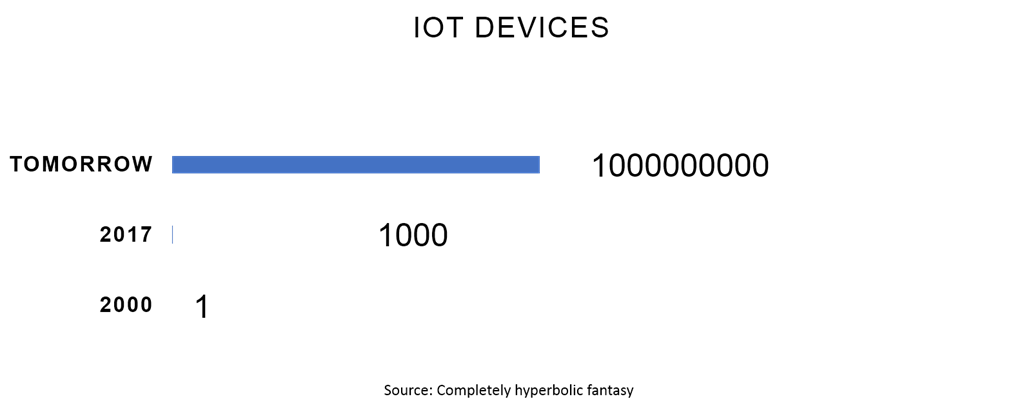
Selbst wenn dies nicht der Fall ist, reichen die heute verfügbaren IPv4-Adressen für weniger als 20 % der 20 Milliarden Geräte aus, die laut Prognosen bis 2020 in Betrieb sein werden (Gartner). IPv6 unterstützt weitaus mehr Geräte als selbst die offensiveren Prognosen von Cisco mit 50 Milliarden Geräten. Und dabei geht es nur um das IoT.
Auch die Cloud steht vor einem Problem, da sie nicht genügend IPv4-Adressen erwerben kann, um ihren wachsenden Kundenstamm zu unterstützen. Wenn IaaS wie prognostiziert wachsen soll, müssen Cloud-Anbieter auf IPv6 umsteigen. Dies ist zweifellos mit ein Grund dafür, dass Amazon und Microsoft diesen Schritt vollziehen.
All dies bedeutet, dass es irgendwann zwangsläufig einen Auslöser geben wird, der IPv6-Unterstützung erforderlich macht. Das könnte das IoT oder die Cloud selbst sein. Es könnte auch die explosionsartig disruptive Wirkung beider auf Ihr Unternehmen sein. So oder so werden wir irgendwann umsteigen müssen, und es ist immer besser, wenn dies nicht unter Zeitdruck geschieht. Wir hatten lange genug Zeit, die Kinderkrankheiten von IPv6 zu beheben, und heute gibt es mehr als genug Lösungen auf dem Markt, die den Dual-Stack-Ansatz unterstützen und so den Übergang ermöglichen. Falls Sie es also noch nicht getan haben, sollten Sie ernsthaft in Erwägung ziehen, IPv6 zu aktivieren, bevor Sie durch die Dinge dazu gezwungen werden, die Ihr Unternehmen für sein weiteres Wachstum benötigt.
* Ja, wir könnten uns mit der Zahl der offenbar betrügerischen Zertifikate befassen und damit, dass es mit erheblichen Risiken verbunden ist, sie blindlings wie Bonbons zu verteilen, aber das ist ein anderes Thema für einen anderen Tag.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...