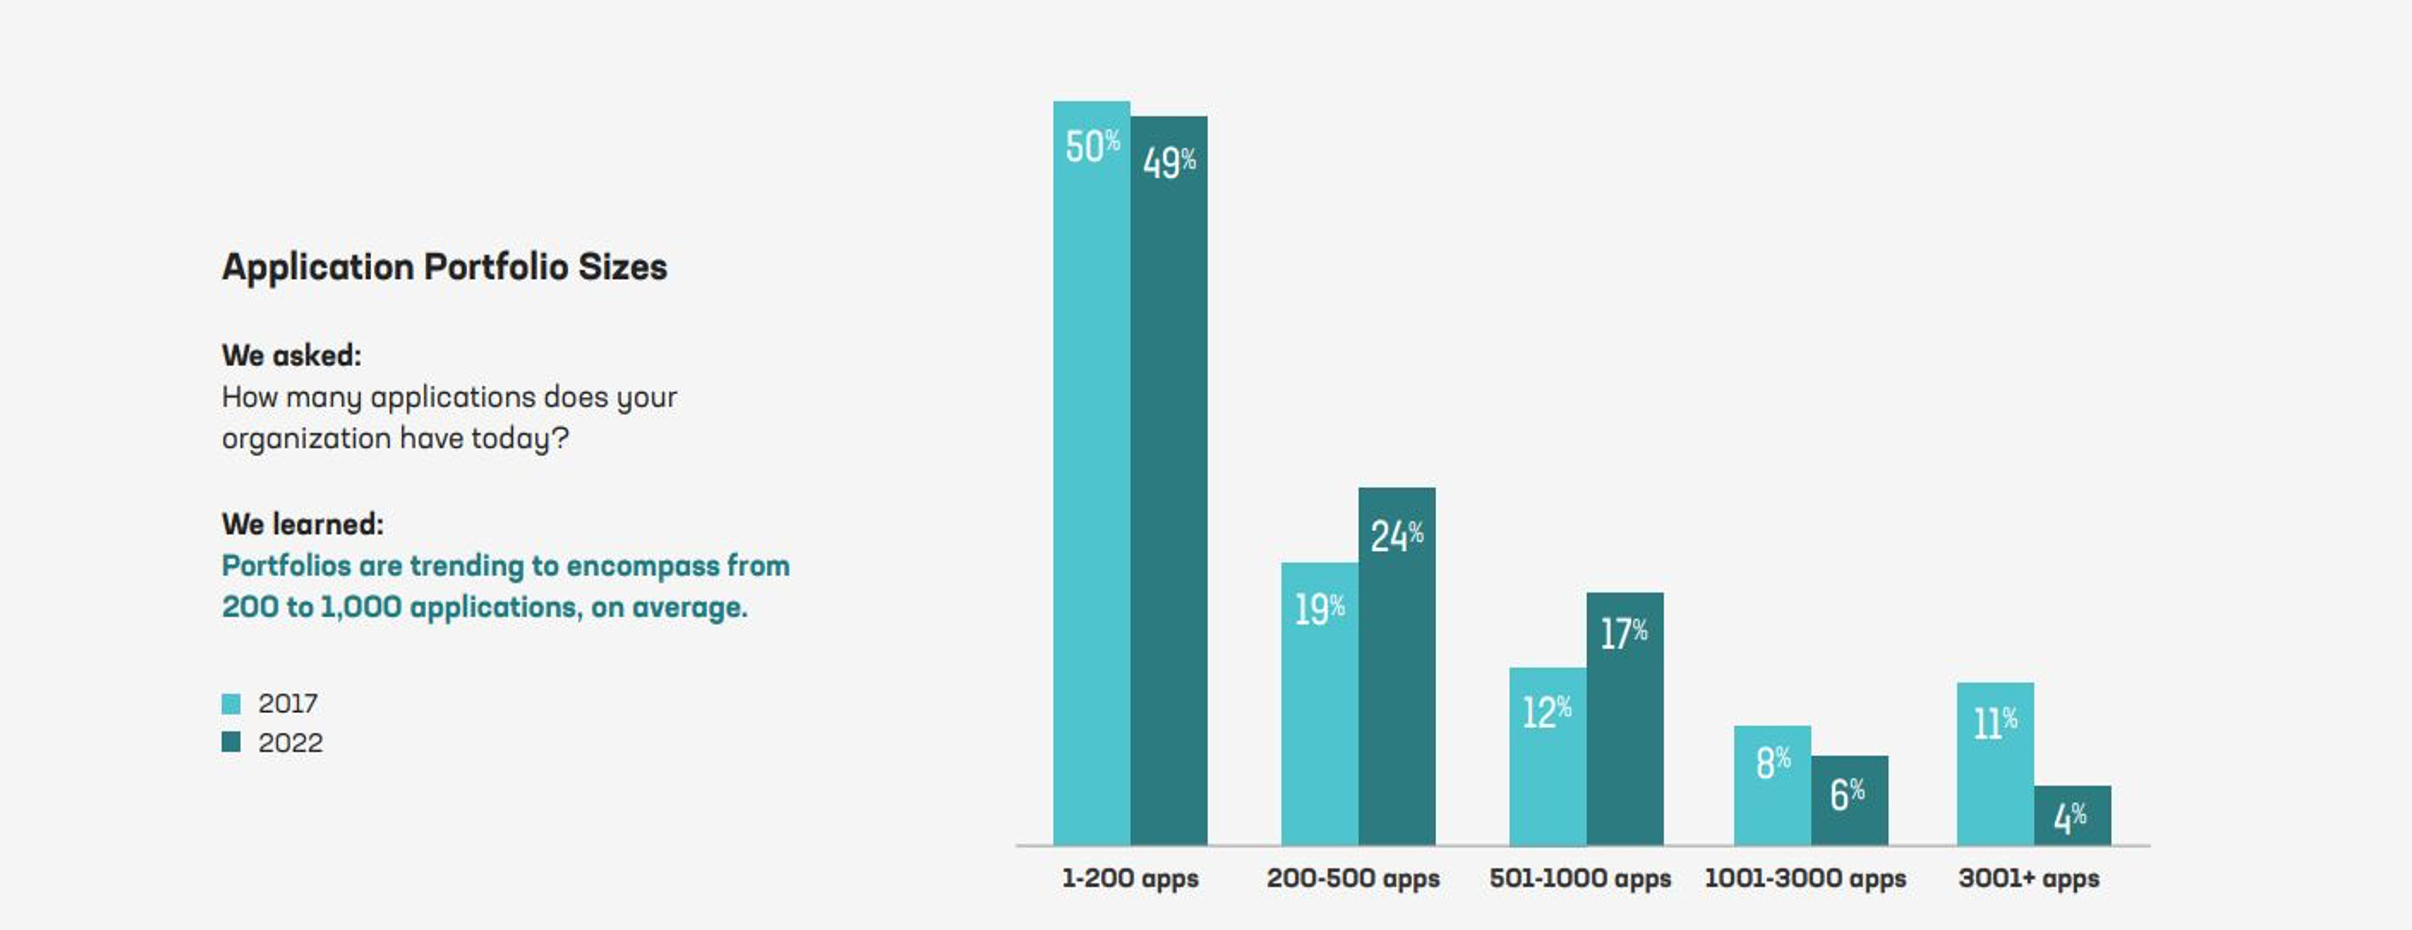
Die meisten Unternehmen nutzen heute durchschnittlich zwischen 200 und 1.000 Anwendungen, wie aus dem F5 State of Application Strategy Report hervorgeht (Abbildung 1, unten). Diese Anwendungen sind wahrscheinlich über mehrere Public und Private Clouds sowie Rechenzentren verteilt, sodass es eine Herausforderung darstellt, ihre Verfügbarkeit und Sicherheit zu gewährleisten.
Allein im vergangenen Jahr waren wir mit weitverbreiteten, massiv ausgenutzten Schwachstellen wie Log4j und Spring4Shell konfrontiert. Sicherheitsteams arbeiteten rund um die Uhr, sieben Tage die Woche, nur um die Schwachstellen in ihren bestehenden Anwendungen aufzuspüren und zu beheben. Gleichzeitig versuchten sie mit allen Mitteln, Angriffe abzuwehren und mögliche Schäden zu begrenzen. Leider erfahren wir nur von den schwerwiegenden Schwachstellen, da nicht alle gemeldet und kategorisiert werden: NIST.gov wies darauf hin, dass 2021 rund 28 % der insgesamt 25.646 Schwachstellen dieses Jahres schlichtweg nicht gemeldet wurden.
Viele Unternehmen verfügen über ausgereifte Programme für das Schwachstellenmanagement, bei denen es üblich ist, Produktionssysteme mindestens einmal im Monat zu patchen. Das große Problem besteht jedoch darin, dass laut einer Studie von F5 Labs alle 9 bis 12 Stunden kritische Schwachstellen veröffentlicht werden. Die Studie weist außerdem darauf hin, dass täglich fast drei kritische Schwachstellen veröffentlicht werden. Das Risiko, dass anfälliger Code ausgenutzt wird, wird sogar in den OWASP Top 10 thematisiert, dem maßgeblichen Leitfaden zur Sensibilisierung von DevOps- und SecOps-Fachleuten. „Anfällige und veraltete Komponenten“ werden in der aktuellen OWASP-Top-10-Liste (2021) ausdrücklich aufgeführt und sind im Vergleich zur vorherigen Liste (2017) in der Rangfolge nach Schweregrad sogar aufgestiegen.
Gezielte Bedrohungskampagnen nutzen häufig bekannte und bereits ausgenutzte Schwachstellen, um Exploits und koordinierte Angriffe zu starten. Diese Bedrohungskampagnen sind ausgeklügelt und mitunter äußerst schwer zu erkennen. In einigen Fällen reagieren Unternehmen über und setzen auf äußerst restriktive Sicherheitsrichtlinien, um Angriffe und Bedrohungskampagnen abzuwehren. Dabei besteht die Gefahr, dass selbst legitime Benutzer keinen Zugriff mehr auf Ressourcen erhalten, die sie für ihre tägliche Arbeit benötigen. Dies kann insbesondere für kleinere oder personell unterbesetzte Sicherheitsteams ein äußerst dringliches Problem darstellen.
Es gibt jedoch Möglichkeiten. Ein hervorragender Ansatz, um die koordinierte Ausnutzung von Anwendungen und APIs über anfälligen Code einzudämmen, ist der Einsatz einer Web Application Firewall (WAF). Selbst wenn Ihr Unternehmen eine bekannte Schwachstelle nur langsam behebt, kann eine WAF Ihre wichtigsten Anwendungen und geschäftskritischen APIs vor Angriffen und Exploits koordinierter Bedrohungskampagnen schützen. Doch natürlich sind die Übeltäter und Kriminellen, die solche Bedrohungskampagnen starten, besonders raffiniert und gerissen. Sie verfügen über Methoden, mit denen sie eine Bedrohungskampagne so verschleiern können, dass sie selbst für eine optimal konfigurierte WAF verborgen bleibt. Wie kann eine WAF also gezielte Angriffe durch diese hochentwickelten Bedrohungen am besten abwehren, ohne legitime Benutzer zu blockieren oder deren Arbeitserlebnis zu beeinträchtigen?
F5 bietet intelligente Services zur Abwehr von Sicherheitsbedrohungen, darunter F5 Threat Campaigns. F5 Threat Campaigns ist ein Abonnement-Add-on für F5 BIG-IP Advanced WAF und ist in F5 Distributed Cloud WAF und NGINX App Protect WAF enthalten. F5 Threat Campaigns nutzt Sicherheitsanalysen mit fortschrittlichem maschinellem Lernen und Honeypots, um Unternehmen vor gängigen Bedrohungen und Exploits zu schützen. F5 Threat Campaigns bietet Einblicke in die Art und den Zweck einer aktiven Bedrohungskampagne. Unternehmen benötigen heute aktuelle und verwertbare Bedrohungsinformationen, die die Wirksamkeit bestehender Sicherheitskontrollen, einschließlich WAFs, durch Mechanismen erhöhen können, die aktive Bedrohungskampagnen automatisch erkennen und blockieren. Und genau das leistet F5 Threat Campaigns.
Mit F5 Threat Campaigns und einer F5-WAF-Lösung kann Ihr SecOps-Team detailliert abgestufte Sicherheitsrichtlinien festlegen, die Ihr Unternehmen, Ihre Anwendungen und APIs schützen. Der Service trägt dazu bei, Anwendungen und die IT-Infrastruktur vor ausgeklügelten Bedrohungskampagnen zu schützen, indem er Angriffe frühzeitig erkennt und blockiert. Mithilfe von maschinellem Lernen kann F5 Threat Campaigns Bedrohungsdaten, die zunächst unzusammenhängend erscheinen, miteinander korrelieren und Gemeinsamkeiten zwischen den verschiedenen Angriffen und Exploits erkennen, bis sich ein klares Bild eines Netzwerks koordinierter Bedrohungskampagnen ergibt. So kann ein Sicherheitsteam gezielt gegen Angriffe und Exploits vorgehen, die bestehende Schwachstellen ausnutzen, und deren Auswirkungen eindämmen.
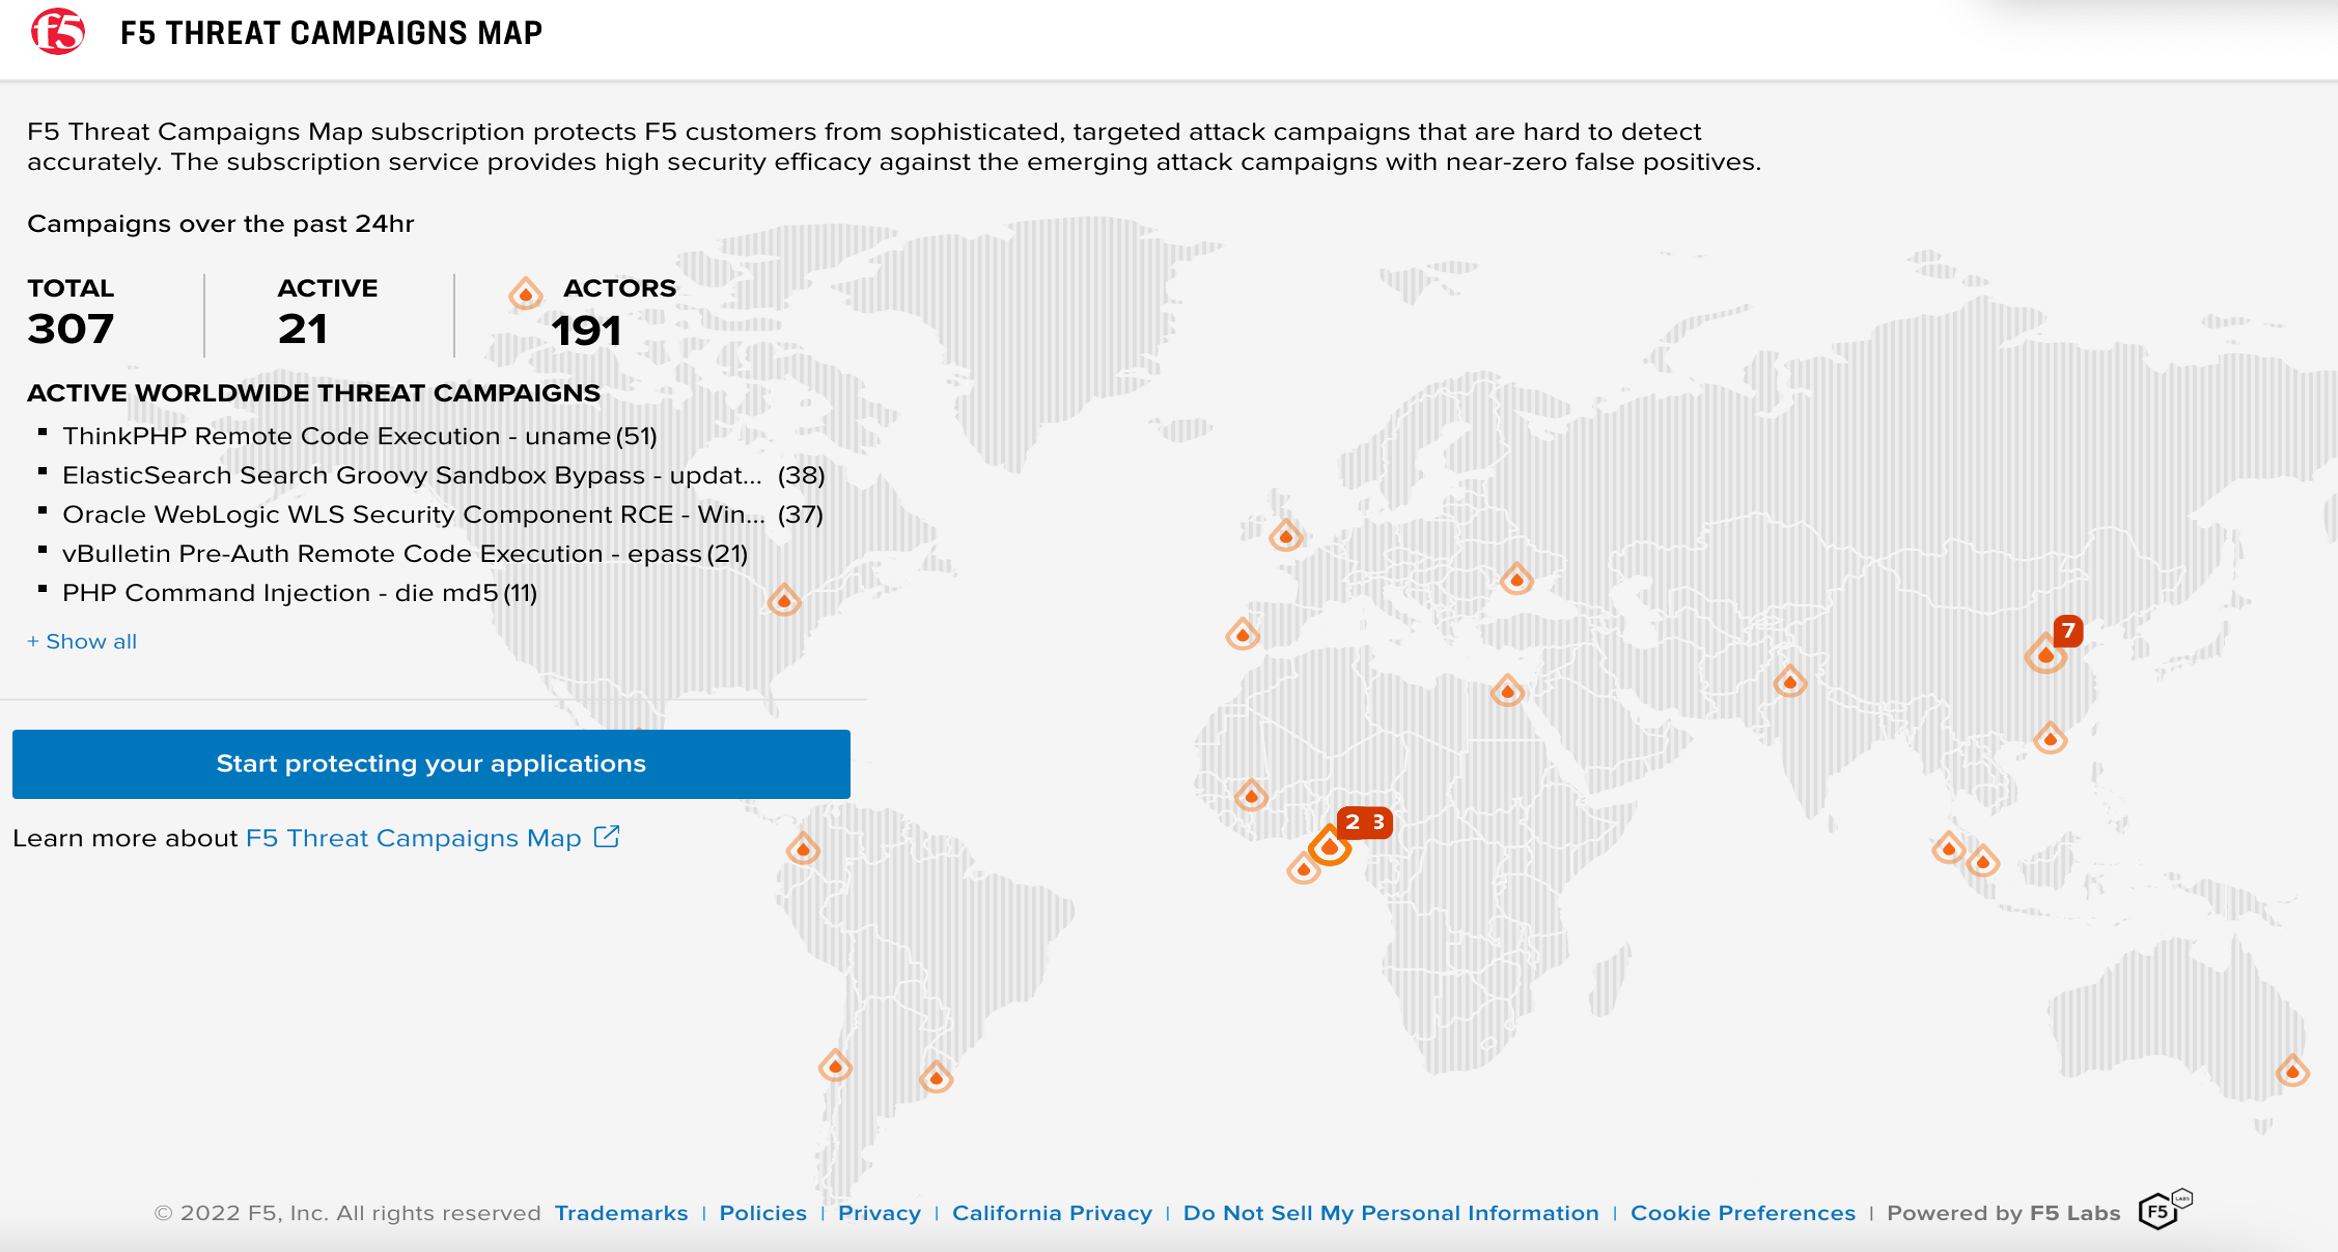
Das neueste Feature im Arsenal von F5 Threat Campaigns, die F5 Threat Campaigns-Weltkarte (Abbildung 2 unten), wurde erst vor wenigen Tagen veröffentlicht. Sie ist auf F5.com öffentlich zugänglich und kann von allen eingesehen und genutzt werden. Durch die gemeinsame Darstellung von Erkenntnissen und Telemetriedaten bietet sie einen besseren Überblick über Cyberangriffskampagnen. Die Karte lässt sich in verschiedenen Maßstäben betrachten, sodass laufende Bedrohungskampagnen bis ins kleinste Detail untersucht werden können.
Zusätzlich zur neuen F5 Threat Campaigns Map umfasst F5 Threat Campaigns Folgendes:
- Live-Updates mit verwertbaren Bedrohungsinformationen von F5
- Verbesserte Sicherheit für Webanwendungen mit nahezu keinen Fehlalarmen
- Zuverlässige Risikominderung mit einem kosteneffizienten Modell
- Keine Bedrohungssuche mehr
- Einblick in präzise, relevante Bedrohungsdaten
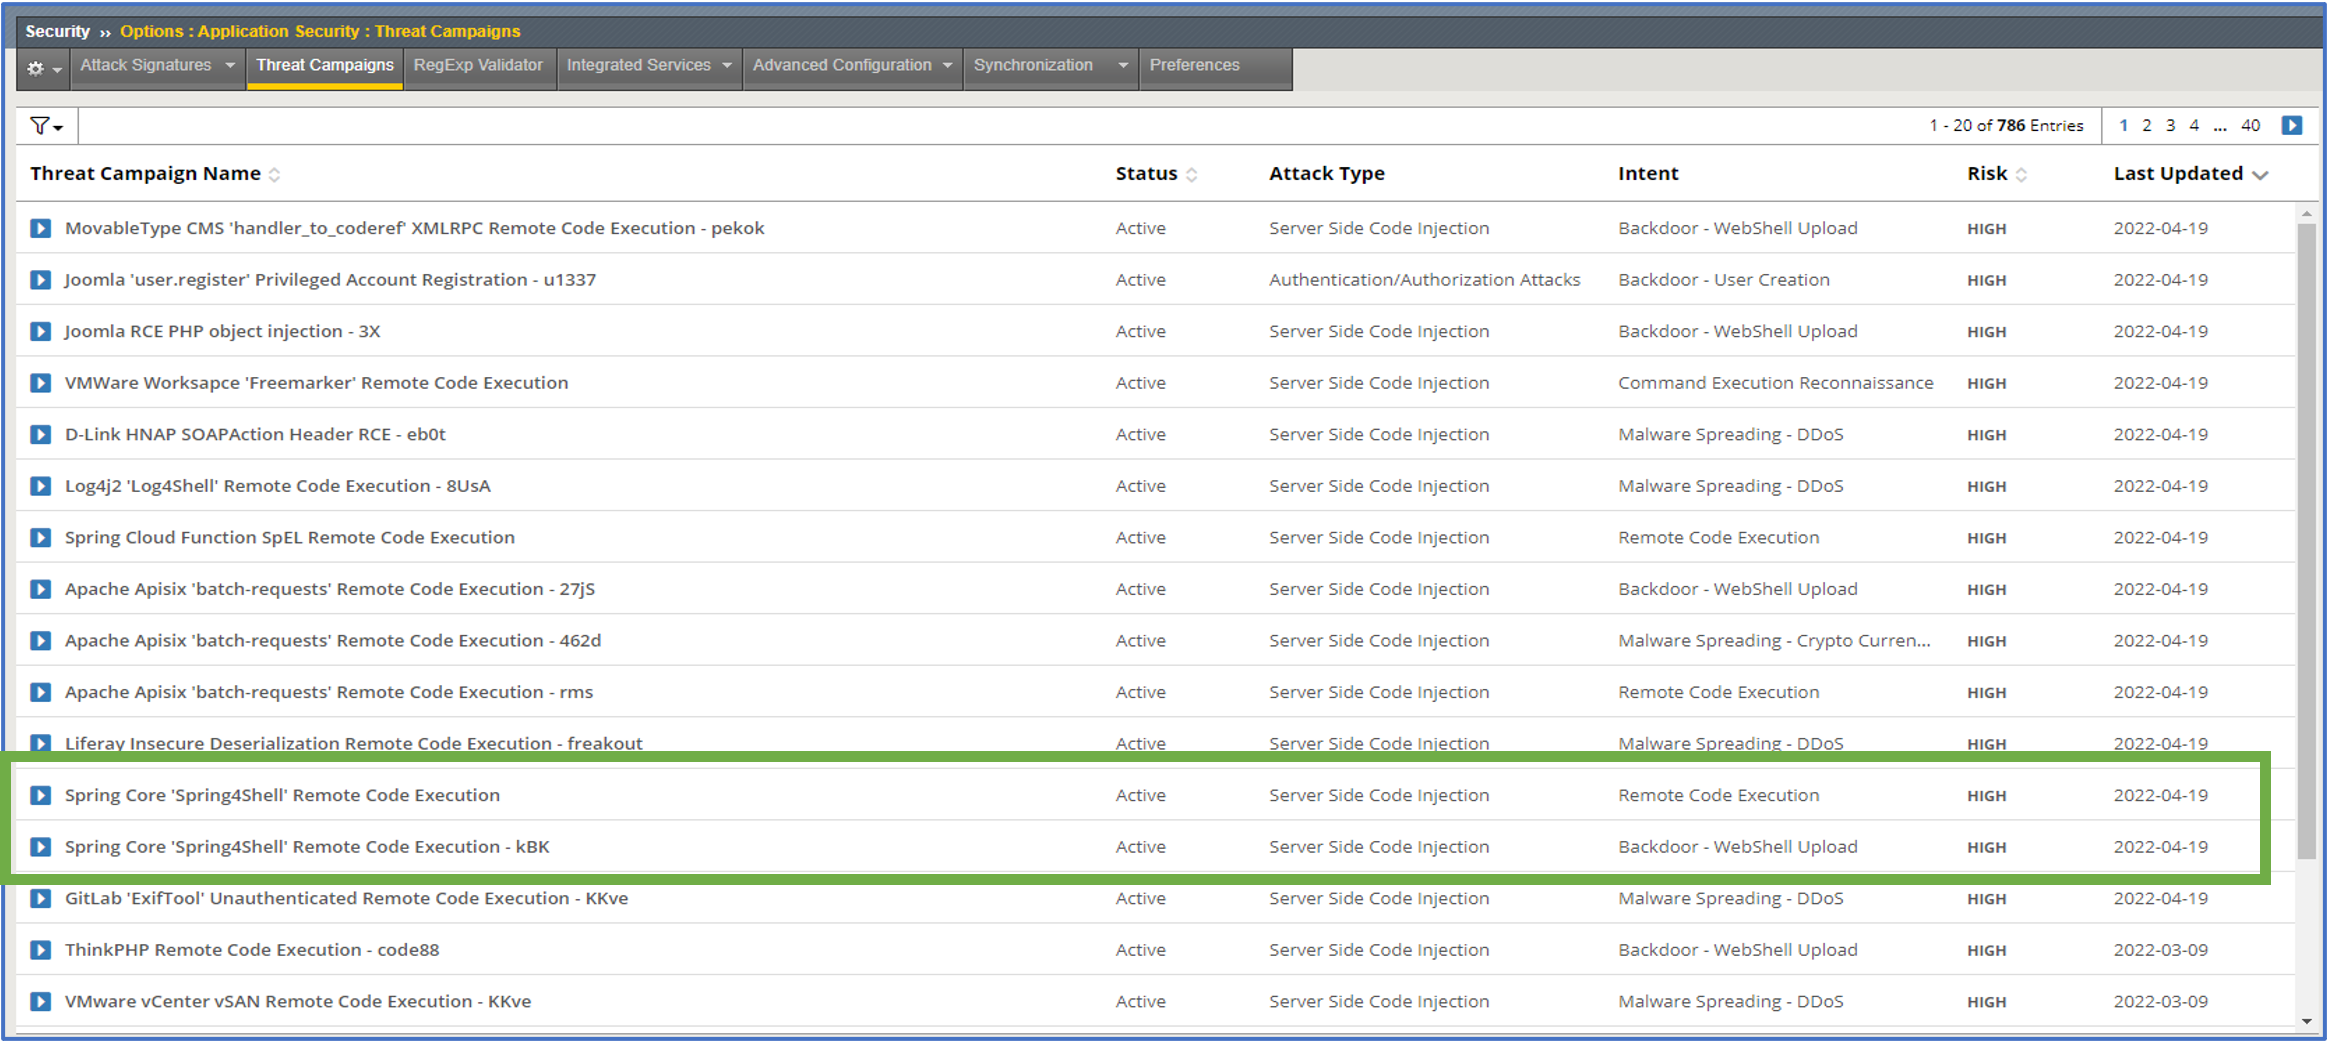
Im Vorfeld der Behebung und letztendlichen Eindämmung des Log4j-Exploits veröffentlichte F5 mehrere Schutzmaßnahmen, Regeln und Richtlinienaktualisierungen und kommunizierte zudem aktiv und regelmäßig mit Kunden und der Öffentlichkeit. In derselben Woche veröffentlichte F5 außerdem F5 Threat Campaigns, um aktive Log4j-Exploits abzuwehren. Kunden von F5 Threat Campaigns konnten darüber hinaus Angriffe, die die Spring4Shell-Schwachstelle ausnutzten, in ihrem Bedrohungs-Feed erkennen und die Bedrohung blockieren und eindämmen (siehe Abbildung 3 unten).
Mit dem Zugriff auf die neu veröffentlichte F5 Threat Campaigns Map, die Live-Feeds zu koordinierten Kampagnen, Angriffen und Exploits bereitstellt, die Schwachstellen wie Log4j und Spring4Shell ausnutzen, können auch Sie Ihre WAF mithilfe der F5 Intelligence Services (einschließlich F5 Threat Campaigns) in die Lage versetzen, gezielte Angriffe abzuwehren und zu bekämpfen.
Bitte wenden Sie sich an Ihren Vertriebspartner oder F5 Account Manager, um weitere Informationen dazu zu erhalten, wie Sie ein Abonnement für F5 Threat Campaigns zu Ihrer BIG-IP Advanced WAF hinzufügen können, oder um F5 Threat Campaigns noch heute mit Ihrer F5 Distributed Cloud WAF- oder NGINX App Protect WAF-Lösung zu nutzen.
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...