- Ansible 2.5 ist jetzt verfügbar
- Neue F5-Module wurden hinzugefügt mit zusätzlichen Sicherheitsprofilen sowie Unterstützung für Lizenzierung und Überwachung
- Weitere Informationen zu unserem Portfolio an F5-Ansible-Modulen finden Sie auf Github
Automatisierung ist ein zentraler Bestandteil des DevOps-Ansatzes für Bereitstellungen, der sich derzeit in der Unternehmens-IT durchsetzt. Zwar gibt es bislang nur wenige Unternehmen – manche würden sie als mutig, andere als verrückt bezeichnen –, die kleinere und größere Änderungen ausschließlich automatisiert in die Produktionsumgebung überführen, doch die Mehrheit setzt bereits heute zumindest teilweise auf Automatisierung. Dieser Einsatz wird weiter zunehmen, da die digitale Transformation den Druck auf die IT erhöht, in einem Tempo zu skalieren, das nur durch Automatisierung erreicht werden kann.
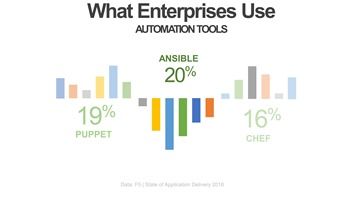
Das bedeutet, dass auch der Netzwerkbetrieb auf Automatisierung setzen und die dafür gängigen Tools nutzen muss. Laut unserem aktuellen Bericht „State of Application Delivery“ sind dies vor allem Ansible, Puppet und Chef.
Doch bevor NetOps dies tun kann, sind diejenigen von uns, die die für eine sichere Bereitstellung von Anwendungen in großem Maßstab benötigten (und häufig unverzichtbaren) Netzwerk- und Anwendungsdienste bereitstellen, gut beraten, diese Toolsets zu unterstützen.
Und genau darum geht es in diesem heutigen Beitrag. F5 unterstützt NetOps bereits seit geraumer Zeit bei der weiteren Automatisierung, indem wir Ansible-Module bereitstellen. Die Veröffentlichung von Ansible 2.5 bildet da keine Ausnahme. Wir freuen uns, dass wir sowohl bestehende F5-Module verbessert als auch neue hinzugefügt haben, um die Unterstützung für Sicherheit auszubauen (und vielleicht sogar SecOps für die Automatisierung zu gewinnen).
Falls Sie mit der Automatisierung mit Ansible noch nicht vertraut sind, hier die Kurzfassung in 30 Sekunden: Ansible ist eine agentenlose Open-Source-Engine, die die Konfiguration eines oder mehrerer Hosts anhand der in einem Playbook festgelegten Anweisungen automatisiert.
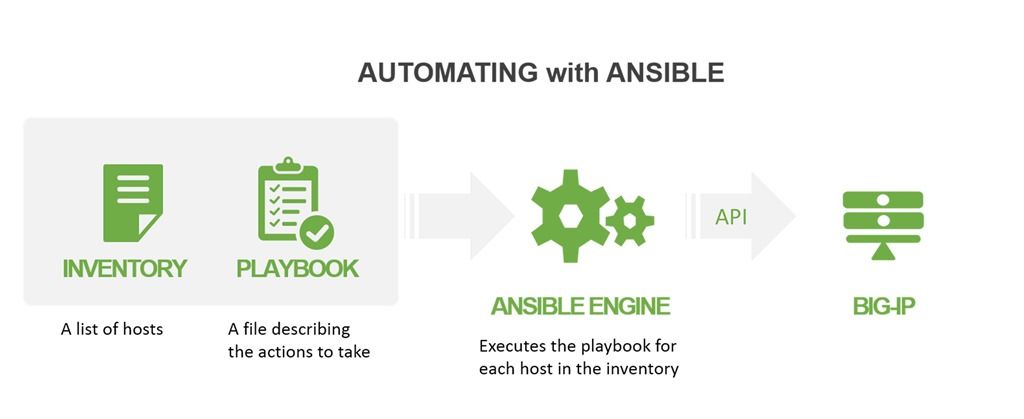
Es handelt sich um ein deklaratives Modell. Das bedeutet, dass das Playbook lediglich Aktionen beschreibt und Werte bereitstellt (z. B. Hostnamen, IP-Adressen oder bestimmte Einstellungen wie einen Lastverteilungsalgorithmus). Ansible-Module lesen das Playbook und führen Befehle aus, um das gewünschte Ergebnis zu erzielen. Die Ansible-Engine kann auf einem Desktop-PC, einem Laptop oder einem Server ausgeführt werden.
Es eignet sich hervorragend für Unternehmen, die bei Bereitstellungen einen Infrastructure-as-Code-Ansatz verfolgen, und schützt Benutzer vor den Auswirkungen späterer Änderungen an Modulen. Selbst wenn sich also bei BIG-IP etwas grundlegend ändert und dadurch eine Aktualisierung des Ansible-Moduls erforderlich wird, sollte dies keine Auswirkungen auf bestehende Playbooks haben. Weitere Informationen zu BIG-IP und Ansible auf DevCentral sowie Playbook-Beispiele und Hilfe zur Verwendung beider Lösungen finden Sie dort ebenfalls.
Ganz gleich, ob Sie gerade erst anfangen oder bereits Ansible-Profi sind: Sie werden wissen wollen, was es in Ansible 2.5 in Bezug auf BIG-IP Neues gibt. Dabei helfe ich Ihnen gerne. Wir haben unter anderem Module zur Unterstützung von Hochverfügbarkeit, BIG-IP ASM-Profilen, BIG-IP AFM-Richtlinien und iApp LX hinzugefügt. Diese ergänzen die vorhandenen Module, die ein breites Spektrum der mit BIG-IP verfügbaren Funktionen für Lastverteilung und Sicherheit abdecken. Die vollständige Liste mit anklickbaren Links finden Sie weiter unten.
Ansible gehört zu den beliebtesten Tools für die Automatisierung von Netzwerk- und Anwendungsdiensten. Wir freuen uns, Teil der Ansible-Community zu sein und NetOps beim Umstieg auf ein stärker automatisiertes, softwaregesteuertes Bereitstellungsmodell mit DevOps zu unterstützen.
Automatisiere einfach alles!
Hier ist eine Auswahl der Neuerungen in Ansible 2.5:
Ansible-Modul | Beschreibung |
Verwaltet die AFM-Adresslisten auf einem BIG-IP | |
Verwaltet die AFM-Portlisten auf einem BIG-IP | |
Importiert ASM-Richtlinien aus einer Datei oder einer vorhandenen Vorlage | |
Verwaltet Lizenzen in einem Registrierungsschlüssel-Pool von BIG-IQ | |
Verwaltet Registrierungsschlüssel-Pools auf BIG-IQ | |
BIG-IP-HA-Kopplung | |
Stellt iApps-LX-Pakete auf dem BIG-IP bereit | |
Verwaltet LTM-Richtlinienregeln auf einem BIG-IP | |
Verwaltet UDP-Monitore von F5 BIG-IP LTM | |
Verwaltet HTTPS-Monitore von F5 BIG-IP LTM | |
Verwaltet Datenverkehrsgruppen auf BIG-IP | |
Verwaltet vCMP-Gäste auf einem BIG-IP | |
Verwaltet Client-SSL-Profile auf einem BIG-IP |
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...