Programmierbare Proxys schützen Ports vor Angreifern – etwa vor jenen, die es derzeit auf SMB abgesehen haben.
Als das Internet noch in den Kinderschuhen steckte, waren meine drei ältesten Kinder Teenager. Schon damals – als das Internet noch viel kleiner war – wollten wir ihnen keinen uneingeschränkten Zugang gewähren. Glauben Sie mir: Kinder geben die unglaublichsten Dinge in die Adresszeile des Browsers ein. Trotz der heutigen Verbreitung von „Kindersicherungen“ mussten wir uns damals unsere eigene Behelfslösung aus Klebeband und Draht zusammenbasteln.
Okay, eigentlich haben wir Squid verwendet, aber das klingt nicht so cool. Trotzdem ist genau das der Punkt dieses Beitrags. Nicht Squid an sich, sondern die Verwendung eines Proxys für etwas anderes als den Lastenausgleich bei Webanwendungen.
Proxys sind heutzutage nämlich nicht nur für Webanwendungen da. Mit ihnen lässt sich nahezu jeder beliebige Datenverkehr über jeden beliebigen Port steuern. Während wir Squid zu Hause hauptsächlich dazu nutzten, den ausgehenden Webverkehr dreier neugieriger Teenager zu kontrollieren, setzten wir es im Büro als zentrale Stelle zur Protokollierung des ausgehenden Datenverkehrs ein, um herauszufinden, warum wir trotz so weniger Mitarbeiter so viel Bandbreite verbrauchten.
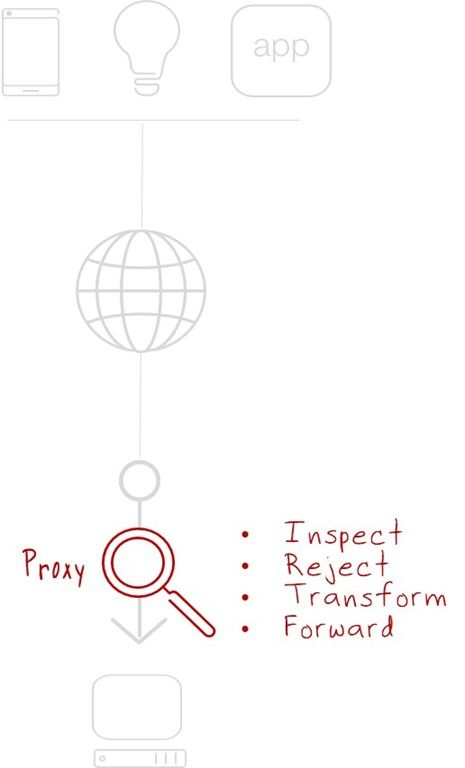
Es gibt zahlreiche Beispiele dafür, wie Proxys eingesetzt werden, um ausgehende Zugriffe auf das Internet zu kontrollieren, und wenig überraschend ebenso viele Beispiele für eingehende Zugriffe.
Proxys bilden die Grundlage für Lastverteilung, Zugriffskontrolle, Übersetzung (Gateways) und eine Vielzahl weiterer „netzwerkbasierter“ Dienste, die den Datenverkehr zu und von wertvollen Ressourcen innerhalb des „Rechenzentrums“ steuern, anreichern und verwalten – unabhängig davon, ob es sich physisch vor Ort oder in einer Public Cloud befindet. Proxys bieten einen strategischen Kontrollpunkt für eingehenden Datenverkehr, der für verschiedene Zwecke genutzt werden kann, darunter die Sicherheit und der Schutz nachgelagerter Ressourcen.
Der jüngste Ausbruch von WannaCry/SambaCry ist ein gutes Beispiel dafür, wie Proxys Schutz vor Angriffen bieten können, die auf andere Ressourcen als Webanwendungen abzielen. Ein kurzer Blick auf unsere neuesten iHealth-Statistiken zeigt eine beträchtliche Anzahl öffentlich zugänglicher SMB-Dienste, die über Port 445 erreichbar sind – genau dort, wo man sie erwarten würde. Mit Stand vom 30. Mai liefert eine shodan.io-Suche nach „port:445“ 1.928.046 Geräte/Systeme. Und während der ursprüngliche WannaCry-Angriff speziell auf Microsoft SMB abzielte, richtet sich die neueste Variante gegen die Linux-Implementierung von samba.org. Dadurch wirken die mehr als 722.000 Unix-Betriebssysteme, deren Port 445 für die ganze Welt offensteht, ausgesprochen beunruhigend.
F5 bietet einen „Blocker“ an, doch entscheidend ist weniger, dass wir einen haben, sondern vielmehr, warum wir einen haben: BIG-IP ist eine programmierbare, proxybasierte Plattform.
Entscheidend ist, dass ein Proxy – insbesondere ein vollständiger Proxy mit einem Dual Stack – Sicherheitsbedrohungen präzise erkennen und abwehren kann, allein dadurch, dass er sich im Datenpfad befindet. Die Überprüfung ist ein wesentlicher Bestandteil eines Proxys; diese Fähigkeit ist eine Voraussetzung dafür, erweiterte und flexible Funktionen wie die Protokollübersetzung zu ermöglichen. Da er den Datenverkehr abfängt und überprüft, hat er vollständige Transparenz. Daher kann er gezielt nach bestimmten Anomalien suchen, die auf eine unmittelbar bevorstehende Bedrohung oder den Beginn eines Angriffs hindeuten.
Das liegt in der Natur eines Proxys: Er fungiert als Vermittler zwischen zwei Parteien, die an einem Austausch beteiligt sind. Im technischen Kontext sind das ein anfragendes und ein antwortendes System. Ein Client und eine Anwendung. Dabei spielt es keine Rolle, ob der Austausch über HTTP auf Port 80 oder über SMB auf Port 445 erfolgt. Ein Proxy kann die erforderliche Transparenz des Datenverkehrs schaffen, um schädlichen Datenverkehr zu erkennen (und hoffentlich anschließend abzuweisen).
Proxys sind nicht nur etwas für Web-Apps oder Teenager. Sie sind für Fachleute gedacht, die Einblick in den gesamten eingehenden Datenverkehr und die Kontrolle darüber benötigen, um Angriffe zu erkennen und zu verhindern, dass sie schwerwiegende (und kostspielige) Schäden an Ressourcen verursachen.
Programmierbare Proxys sind das Allzweckklebeband des Internets. Wenn Sie einen haben, können Sie damit praktisch alles erledigen, was gerade nötig ist.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...