Die sich wandelnde Anwendungslandschaft bringt neue Angriffsflächen und Sicherheitsrisiken mit sich
Die digitale Transformation und die Einführung von Cloud-Technologien schreiten rasant voran. Im Zuge der digitalen Transformation sind Anwendungen zum Lebensnerv von Unternehmen geworden. Während sich Unternehmen an die übergreifenden Trends anpassen, die uns alle betreffen, und die Modernisierung ihrer Anwendungen vorantreiben, entwickeln sich Anwendungsarchitekturen hin zu einem API-First-Ansatz, einer auf Microservices basierenden Struktur und einer starken Abhängigkeit von Automatisierung und Orchestrierung.
Angreifer nutzen diese sich schnell verändernde Anwendungslandschaft mit neuen Angriffsmethoden aus, um die dadurch entstandenen Angriffsflächen zu kompromittieren. Im Gegensatz zu den bisherigen Sicherheitsbedrohungen, mit denen Unternehmenskunden konfrontiert waren, sind diese neuen Angriffskategorien hochgradig organisiert und finanziell motiviert. Angreifer setzen gezielte Taktiken ein oder verfolgen bestimmte Absichten, um konkrete Ressourcen anzugreifen. Die folgende Abbildung zeigt eine Klassifizierung einiger gängiger fortschrittlicher Bedrohungen anhand der „Absicht“ der Bedrohungsakteure. Die jüngsten Ransomware-Aktivitäten sind uns bestens bekannt. Daneben gibt es weitere weitverbreitete Bedrohungsaktivitäten, etwa die Versuche des Bedrohungsakteurs TeamTNT, Workloads in Cloud-Umgebungen zu kompromittieren.
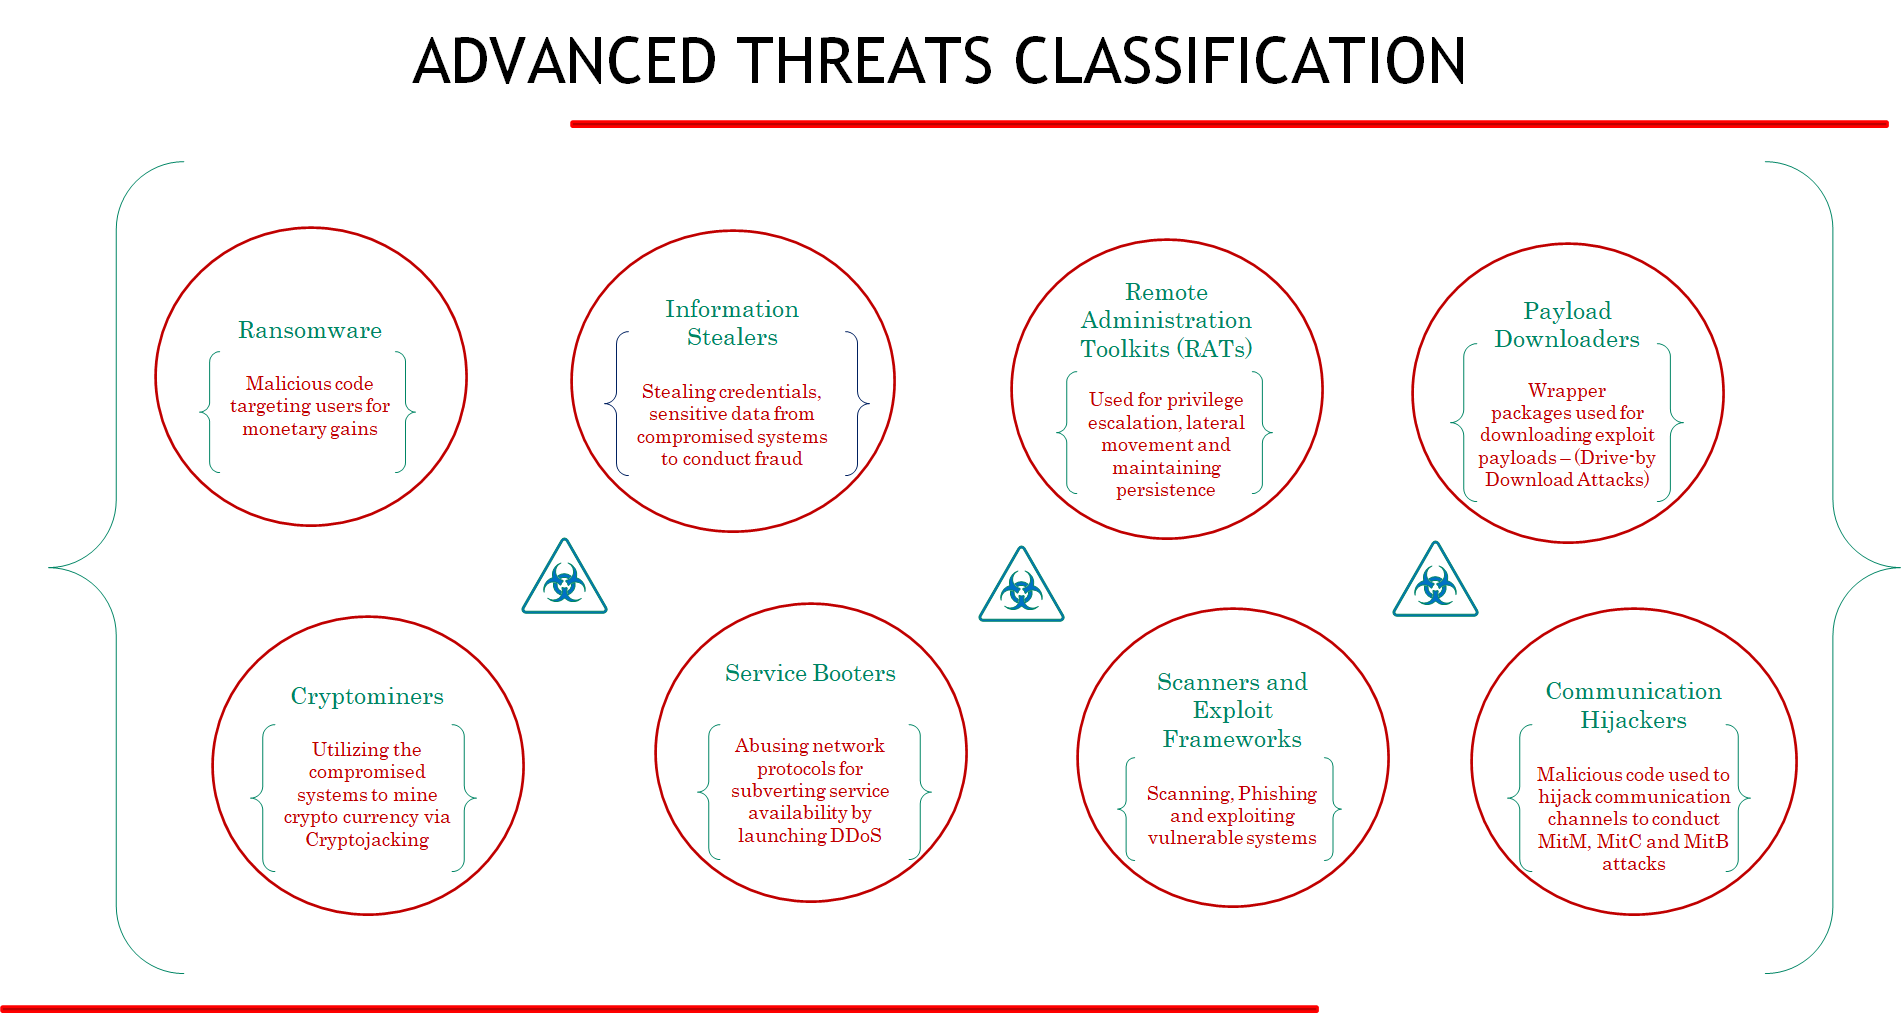
KI-basierte Sicherheit verspricht, Sicherheit mit hoher Geschwindigkeit bereitzustellen
Diese Arten von Angriffen umgehen in der Regel etablierte Sicherheitskontrollen wie Firewalls, Web Application Firewalls usw. Die Erkennung solcher Aktivitäten erfordert eine sehr große Menge an Kontextinformationen, die nahezu in Echtzeit korreliert werden können, um laufende Aktivitäten fortschrittlicher Bedrohungen zu identifizieren. Kurz gesagt: Die Erkennung fortschrittlicher Bedrohungsaktivitäten wird zunehmend zu einem Big-Data-Problem!
Als Ergänzung zu etablierten Sicherheitsmaßnahmen für Webanwendungen, Anwendungen und Firewalls sowie zu Verfahren zur Betrugsbekämpfung erforscht F5 Methoden zur Erkennung solcher komplexen Bedrohungen. Diese erfordern eine kontextbezogene Analyse mehrerer dieser Datenpunkte mithilfe umfangreicher Telemetriedaten und nahezu in Echtzeit. Algorithmen für maschinelles Lernen und künstliche Intelligenz werden eingesetzt, um anomale Aktivitäten in und im Umfeld von Anwendungen sowie in Cloud-Umgebungen zu erkennen und Risiken frühzeitig zu begegnen. Allerdings stehen große Datenmengen und die steigenden Erwartungen der Kunden an eine hohe Leistung im Widerspruch zueinander. Hier kommen die auf der NVIDIA BlueField-2 Data Processing Unit (DPU) basierende Echtzeit-Telemetrie und das durch NVIDIA-GPUs beschleunigte Morpheus-Cybersicherheitsframework ins Spiel.
Cybersicherheit stellt besondere Anforderungen an die KI-/ML-Verarbeitung:
- Aufgrund der schnellen agilen Entwicklung und kurzlebiger Workloads liegt der Schwerpunkt zunehmend auf unüberwachten Methoden wie Clustering oder Anomalieerkennung statt auf Methoden, die eine menschliche Überwachung oder Kennzeichnung erfordern.
- Der zweite wichtige Aspekt ist die Erklärbarkeit. Dies muss zum Teil vor dem Hintergrund betrachtet werden, dass Kunden Vertrauen in eine Lösung entwickeln sollen, bei der ein falsch positives oder falsch negatives Ergebnis zum Verlust eines Kunden oder, allgemeiner gesagt, zu einer Prüfung oder Compliance-Kontrolle führen kann. Erfahrungsgemäß ist eine zu 90 % wirksame und erklärbare Lösung für einen Kunden oft attraktiver als eine zu 95 % wirksame Lösung, die nicht nachvollziehbar ist.
- Der dritte und wichtigste Aspekt ist der „Gegnereffekt“ – also die Tatsache, dass es gut finanzierte, intelligente und aktive Angreifer gibt. Anders als beispielsweise bei der Bilderkennung für autonome Fahrzeuge, bei der die Menge der zu erkennenden Verkehrsschilder unverändert bleibt, hat man es im Sicherheitsbereich mit Menschen zu tun – möglicherweise sogar mit KI-unterstützten Menschen –, die Ihre ML-Lösung analysieren und fortlaufend aktiv zu täuschen oder zu umgehen versuchen.
NVIDIA Morpheus bewältigt neue Herausforderungen in der Cybersicherheit
Mit der Einführung des Morpheus-Cybersicherheits-Frameworks bringt NVIDIA die Leistungsfähigkeit KI-gestützter Datenwissenschaft in die Cybersicherheitsbranche. Die hochoptimierte KI-Pipeline und die vortrainierten KI-Funktionen von Morpheus ermöglichen es Entwicklern, den gesamten IP-Datenverkehr innerhalb der Rechenzentrumsinfrastruktur in Echtzeit zu überprüfen.
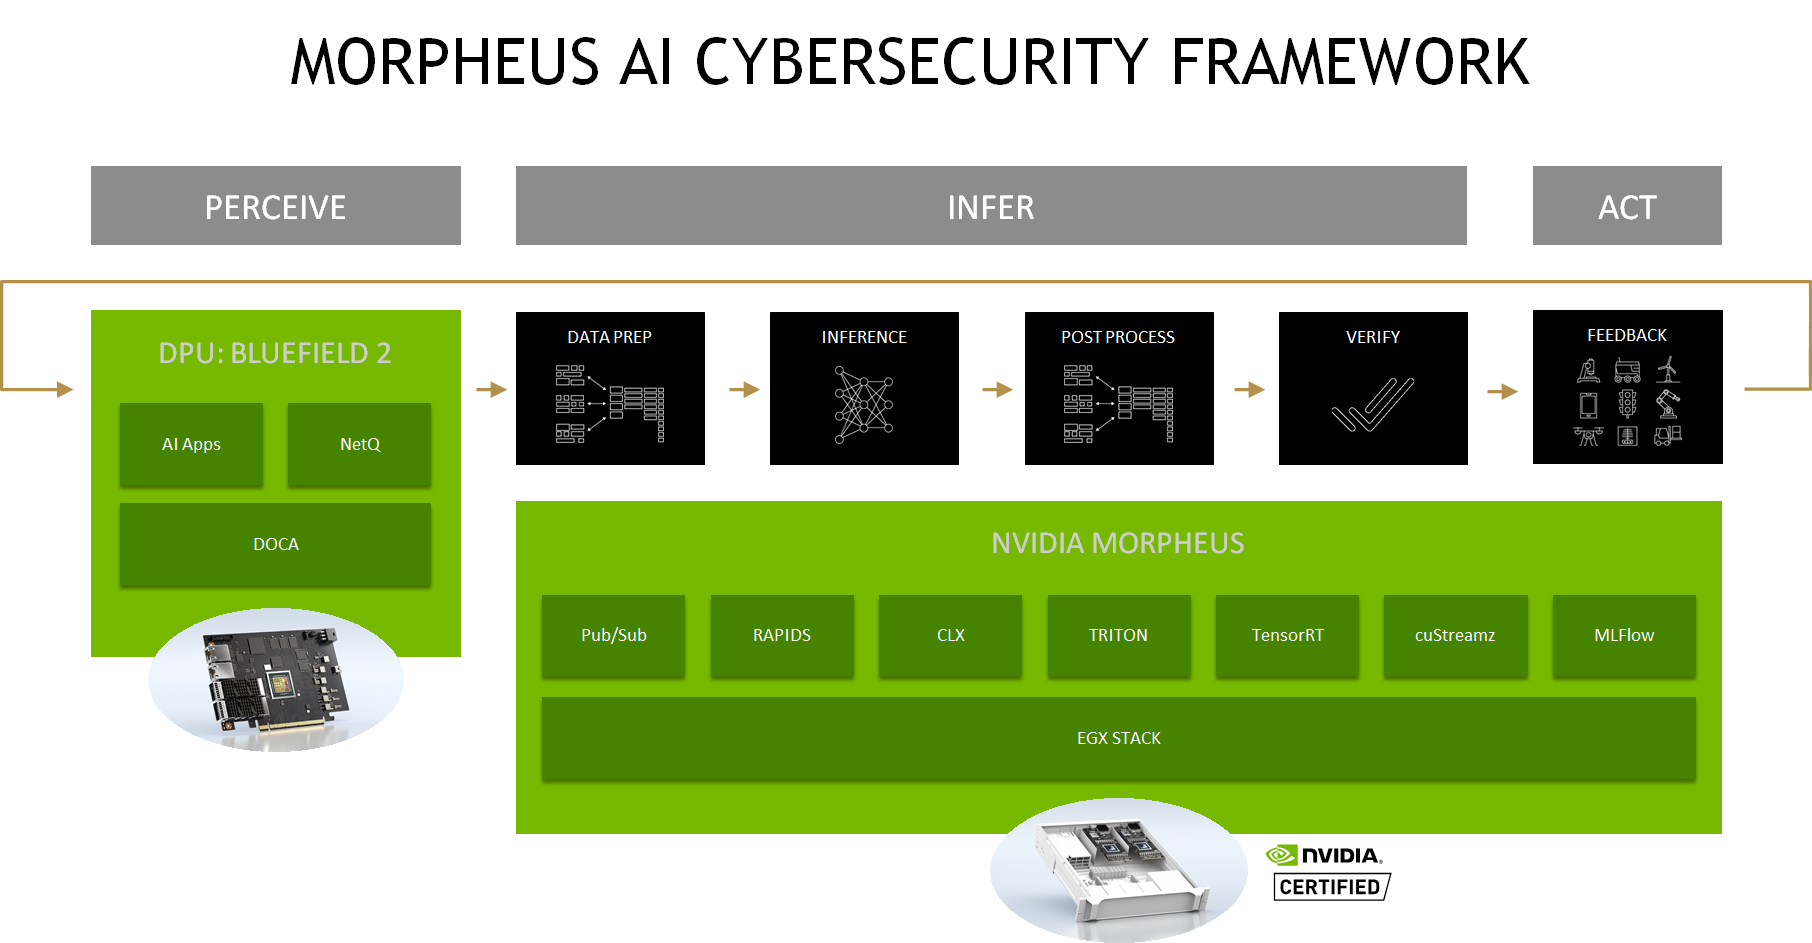
NVIDIA BlueField-2-DPUs beschleunigen Echtzeit-Telemetrie
Morpheus ist die perfekte Lösung für die Aggregation und Analyse von Echtzeit-Netzwerkdaten von jedem DPU-beschleunigten Server. Gleichzeitig lagern BlueField-DPUs geschäftskritische Infrastrukturfunktionen aus, beschleunigen und isolieren sie. Morpheus empfängt riesige Mengen an Netzwerk-Telemetriedaten von den auf der NVIDIA BlueField-DPU ausgeführten Agenten und kann diese Datenmengen in Echtzeit auswerten. Anschließend kann Morpheus aus den Rohdaten der Inferenz Aktionen ableiten, die an die DPU zurückgeleitet werden. Der bidirektionale Datenstrom zwischen Morpheus und den DPUs ermöglicht kontinuierliches Echtzeit-Feedback, um Richtlinien zu beeinflussen, Regeln neu zu formulieren, die Datenerfassung anzupassen und vieles mehr.
Beschleunigte Inferenz erkennt Cyberbedrohungen schnell und effizient
Durch die Integration von GPUs in den Workflow ermöglicht Morpheus die Echtzeit-Inferenz großer Mengen an Telemetriedaten. Die GPUs verarbeiten die Daten von der Erfassung über die Vorverarbeitung und Inferenz bis hin zur Nachverarbeitung und ermöglichen durch Parallelisierung, enorme Datenmengen durch die Pipeline zu schleusen. Indem Daten und Aktionen in überschaubare Batches aufgeteilt und gleichzeitig verarbeitet werden, kann Morpheus mit dem Datenstrom aus heterogenen, dezentralen bzw. verteilten und mobilen Quellen Schritt halten.
Morpheus verwendet Kafka, ein Publisher-Subscriber-Modell, um Daten an die Inferenz-Pipeline zu senden und Ergebnisse von ihr abzurufen. Das Morpheus-Framework basiert auf mehreren Bausteinen, darunter RAPIDS für die Datenverarbeitung, Cyber Log Accelerators für GPU-beschleunigte Open-Source-Cybersicherheitsprimitive, Triton und TensorRT als Inferenzserver, cuStreamz für beschleunigte Kafka-Lese- und -Schreibvorgänge sowie MLFlow, eine Open-Source-Bibliothek zum Laden neuer und aktualisierter KI-Modelle. Diese Technologien arbeiten zusammen, um alle Bereiche des Cybersicherheits-Workflows abzudecken.
Durch die Integration des Morpheus-Frameworks bietet F5 eine leistungsstarke Plattform, die mithilfe von Echtzeit-Telemetrie und KI-gestützten Analysen die Cybersicherheit von Webanwendungen und APIs auf jedem Server beschleunigt – für Anwendungen, die über die Cloud und den Edge-Bereich verteilt sind.
Besuchen Sie uns auf der NVIDIA GTC, um mehr über das mit dem NVIDIA Morpheus Framework beschleunigte Shape-Cybersicherheitsportfolio von F5 zu erfahren und mehr über BlueField-DPUs zu erfahren. Sie können sich hier kostenlos registrieren.
Über die Autoren
Ähnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.