
Multicloud-Networking ist heute ein weit gefasster und oft verwirrender Oberbegriff. Er kann eine Vielzahl von Technologien umfassen, von SD-WAN-Lösungen bis hin zu fortschrittlichen Netzwerksicherheitskonzepten wie NGFW, SASE und Service-Networking. Es gibt zahlreiche unterschiedliche Netzwerktechnologien und Ansätze für das Multicloud-Networking. Daher kann es schwierig sein, genau zu bestimmen, was darunter zu verstehen ist und ob es sich dabei um eine Lösung handelt, die moderne Unternehmen benötigen.
Heute befassen wir uns eingehend mit den Multicloud-Netzwerkfunktionen der F5 Distributed Cloud Services und stellen die zehn wichtigsten Aspekte unseres Ansatzes für Multicloud-Netzwerke in Cloud-, Hybrid- und On-Premises-Szenarien vor.
Der wachsende Bedarf an Multicloud-Netzwerken
Einfach ausgedrückt ist Multicloud-Networking die Infrastruktur, die Anwendungen oder Dienste miteinander verbindet. Ziel der Vernetzung ist es, Unternehmen die Bereitstellung von Anwendungen für Endnutzer zu ermöglichen – unabhängig davon, ob diese Anwendungen in Rechenzentren oder in der Public Cloud bereitgestellt werden.
Laut dem F5 State of Application Strategy Report ist einer der wichtigsten Gründe, warum Kunden bei der Bereitstellung ihrer Anwendungen auf eine hybride Multicloud-Strategie setzen, die Geschäftskontinuität. So stellen sie sicher, dass ihre Dienste auch bei schwerwiegenden Ausfällen eines einzelnen Cloud-Anbieters weiterhin verfügbar sind. Ein weiterer wichtiger Grund besteht darin, die großen Public-Cloud-Anbieter um das Geschäft des Kunden konkurrieren zu lassen. Dadurch kann der Kunde flexibel die kostengünstigste Option wählen, die dennoch seine technischen Anforderungen erfüllt.
Eine Einschränkung: Eine Multicloud-Strategie bringt erhebliche Herausforderungen beim Aufbau einer sicheren, leistungsstarken Netzwerkstruktur mit sich, die sich über unterschiedliche Infrastrukturumgebungen erstreckt. Zu diesen Herausforderungen gehört nicht nur die Vernetzung von Diensten, sondern auch die Gewährleistung von Sicherheit, Transparenz, Automatisierung und betrieblicher Einfachheit.
Hier kommen die F5 Distributed Cloud Services ins Spiel. Sie bieten eine einheitliche Plattform, um Anwendungen zu vernetzen und abzusichern sowie eine zuverlässige, optimierte Performance in hybriden Multi-Cloud-Umgebungen zu gewährleisten. Diese Funktionen sind ein zentraler Bestandteil der F5 Application Delivery and Security Platform und für jedes moderne Unternehmen unverzichtbar.
Multicloud-Netzwerkkomponenten von F5 Distributed Cloud Services
Die Customer Edge (CE)-Site ist die Schlüsseltechnologie, die Multicloud-Netzwerke innerhalb von Distributed Cloud Services ermöglicht. Eine CE-Site ist eine bereitstellbare Software, die in Kundenumgebungen installiert werden kann, darunter lokale Rechenzentren und Public-Cloud-Regionen. Sie kann in jeder Umgebung als VM oder als eigenständiger containerisierter Dienst installiert werden.
Die zweite Multicloud-Netzwerkkomponente der Distributed Cloud Services ist das F5 Global Network. Das Global Network besteht aus einer Reihe von F5-verwalteten Regional Edges (REs), die sich an Points of Presence auf der ganzen Welt befinden. Jede RE ist über F5-eigene Glasfaserleitungen angebunden und bietet modernste physische Sicherheit sowie Netzwerk- und Anwendungssicherheit.
Im Rahmen der CE-Bereitstellung stellt jede CE eine Verbindung zu den beiden nächstgelegenen REs im Global Network her, um die Funktionen der Steuerungs- und Verwaltungsebene bereitzustellen. Für die Datenebenenkonnektivität zwischen CE-Standorten können Kunden ihre eigenen Netzwerke oder das Global Network als Transitnetzwerk verwenden.
Die letzte Komponente ist die F5 Distributed Cloud Console, eine mandantenfähige SaaS-Konsole, die als zentrale Verwaltungs- und Betriebsplattform für Multi-Cloud-Netzwerke dient. Sie bietet umfassende Transparenz im gesamten Netzwerk sowie eine zentralisierte, einheitliche Durchsetzung von Richtlinien.
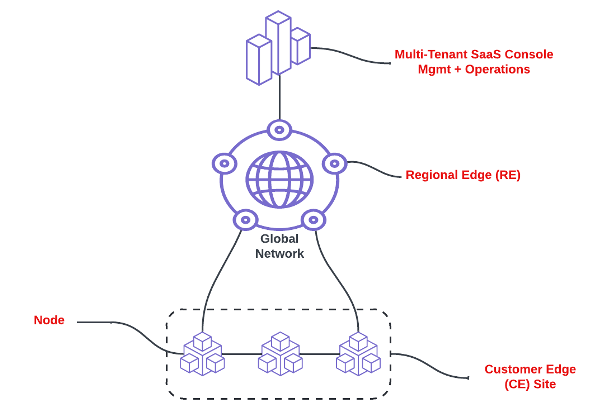
Multicloud-Netzwerkarchitektur von F5 Distributed Cloud Services
Der Multicloud-Networking-Vorteil von F5 Distributed Cloud Services
Das Multicloud-Networking von Distributed Cloud Services bietet ein breites Spektrum an Funktionen für Anwendungsfälle wie Layer-3- und Layer-7-Konnektivität sowie netzwerkzentrierte Segmentierung. Sehen wir uns die einzelnen Funktionen genauer an und erfahren wir, warum sich F5 Distributed Cloud Services damit im Netzwerkbereich abhebt:
1. SaaS-basierte Lösung: Die SaaS-basierte Bereitstellung bietet enorme Vorteile bei der Vereinfachung des Kundenbetriebs. Kunden benötigen lediglich eine cloudbasierte Konsole, um das Multicloud-Netzwerk vollständig zu betreiben, ohne zusätzlichen Aufwand für die Steuerungs- und Verwaltungsinfrastruktur. Kunden stellen ihre Datenebenenkomponenten an den Standorten bereit, an denen sich ihre Anwendungen und Dienste befinden.
2. Flexible Bereitstellung: CEs können in jeder lokalen Umgebung (z. B. VMware, KVM, Nutanix, Red Hat OpenShift) sowie in öffentlichen Clouds wie AWS, Azure und Google Cloud Platform bereitgestellt werden. Ein CE kann auch als Ingress-Controller für Kubernetes bereitgestellt werden. Darüber hinaus unterstützen alle CEs in diesen Umgebungen bis zu acht Schnittstellen und damit verschiedenste Anwendungsfälle.
Verbindungen zu den Regional Edges werden stets für die Funktionen der Steuerungs- und Verwaltungsebene bereitgestellt. Für die Konnektivität auf der Datenebene können Kunden CE-Standorte über ihre eigenen Netzwerke direkt miteinander oder indirekt über das F5 Global Network als Transitnetzwerk verbinden. Direkte Verbindungen zwischen CEs können über IPsec verschlüsselt werden. Dadurch entsteht eine Site Mesh Group (SMG). Alternativ können sie unverschlüsselt über IP-in-IP verbunden werden, wodurch eine Data Center Cluster Group (DCG) entsteht.
3. Cloud-Orchestrierung: Public-Cloud-Anbieter verfügen über zahlreiche Netzwerkkonstrukte, die sich von Anbieter zu Anbieter unterscheiden. Zu den AWS-Konstrukten gehören beispielsweise VPCs, Subnetze, Routingtabellen, Elastic Network Interfaces, Netzwerk-ACLs und Sicherheitsgruppen. Dabei handelt es sich jeweils um eigenständige Dienste, die in AWS konfiguriert und verwaltet werden müssen. Wenn zusätzlich weitere Cloud-Anbieter verwaltet werden, erhöht sich der Aufwand entsprechend.
F5 Distributed Cloud Services bietet einerseits die Möglichkeit, diese Konstrukte vollständig zu orchestrieren. Verwaltet ein Kunde diese CSP-Konstrukte hingegen selbst, kann er mithilfe von manuellem Routing sicherstellen, dass CEs nur innerhalb seiner bestehenden VPCs bereitgestellt werden. Dies bietet bestehenden Kundenumgebungen wiederum ein hohes Maß an Flexibilität.
4. Netzwerkzentrierte Segmentierung: Ein Segment ist ein virtuelles Routing- und Forwarding-Konstrukt, das sich über mehrere CEs erstreckt und es Kunden ermöglicht, vollständig isolierte Umgebungen zu betreiben. Stellen Sie sich dies wie zwei Schiffe vor, die nachts aneinander vorbeifahren. So können beispielsweise Workloads in Produktionsumgebungen nur andere Workloads in der Produktion erreichen. Es gibt keine Route zur Entwicklungsumgebung. Die Netzwerksegmentierung kann auf einzelne Schnittstellen der CE, VPCs oder VNets innerhalb der Cloud-Umgebungen ausgeweitet werden – ebenso wie auf externe Konnektoren, über die Router, Firewalls oder SD-WAN-Lösungen von Drittanbietern mit Ihrem Netzwerk verbunden werden können.
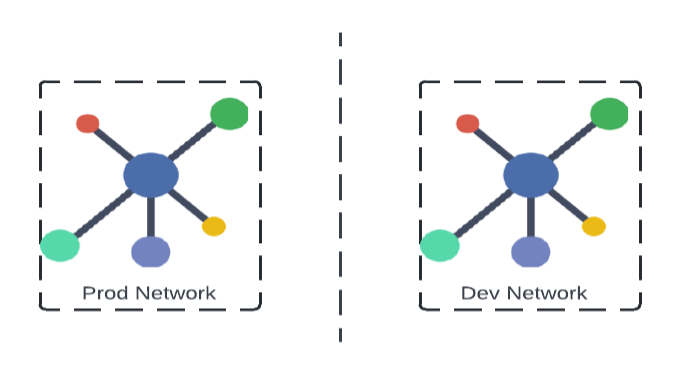
Produktions- und Entwicklungsnetzwerke voneinander isolieren
5. NAT-Unterstützung: Unsere Lösung unterstützt überlappende Adressen mittels statischem NAT (Abbildung 3). Darüber hinaus bieten wir Source-NAT-Funktionen, um die tatsächlichen Adressen von Hosts im Ost-West-Datenverkehr zu verbergen, sowie Source NAT für Anwendungsfälle mit Internetzugriff.
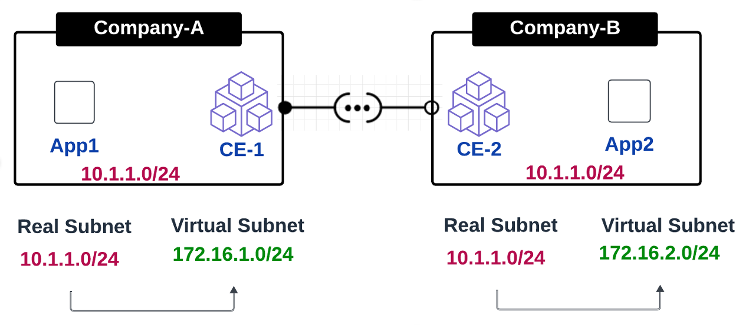
Überlappende Adressen auflösen
6. Service-Vernetzung: Die meisten Menschen denken bei Konnektivität in erster Linie an Netzwerke, beispielsweise an die Verbindung von Netzwerk A mit Netzwerk B, was in vielen Szenarien sinnvoll ist. Dieses Modell stößt jedoch an seine Grenzen, wenn eine Verbindung zu einer einzelnen Anwendung oder einem einzelnen Dienst innerhalb einer Umgebung benötigt wird. Nehmen wir als Beispiel einen externen Partner oder Kunden, der seine Systeme lokal oder in der Cloud betreibt und Zugriff auf einen einzelnen Dienst benötigt. Ein Netzwerktechniker wird dabei zunächst an Segmente, Segmentkonnektoren, Firewallregeln und bei sich überschneidenden Adressbereichen möglicherweise auch an NAT denken.
Das Multicloud-Networking von Distributed Cloud Services ermöglicht die Veröffentlichung einer einzelnen Anwendung oder Komponente, ohne dass sich Kunden um L3-Routing, NAT und Firewall-Regeln kümmern müssen, und bietet zahlreiche Sicherheitsvorteile. Dies ist unerlässlich, wenn ein oder mehrere Customer Edges (CEs) Anwendungen veröffentlichen können, die an entfernten Standorten ausgeführt werden. Das Multicloud-Networking von Distributed Cloud Services kann außerdem sowohl L3-Networking als auch Service-Networking bereitstellen, abgestimmt auf die Anforderungen und das jeweilige Szenario des Kunden.
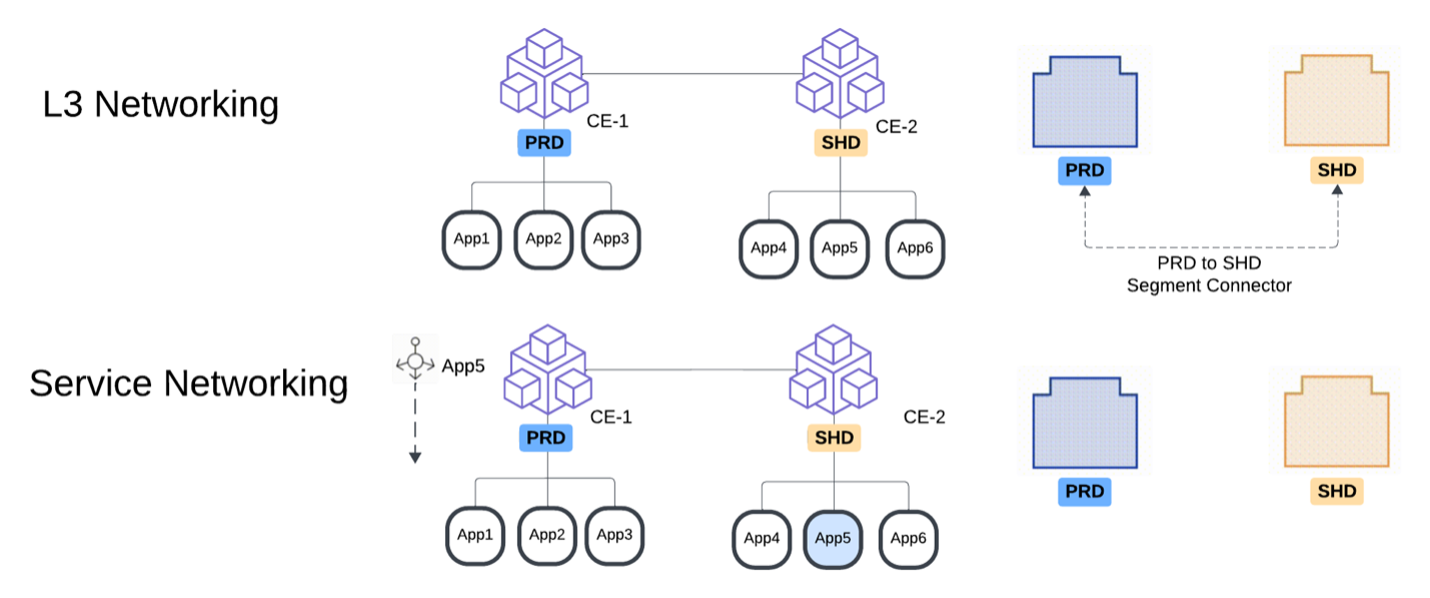
Traditionelle Vernetzung vs. Service-Vernetzung
7. Externe Konnektoren (demnächst verfügbar): Das Multicloud-Networking von Distributed Cloud Services ermöglicht über IPSec-Konnektivität eine standardbasierte Integration mit Komponenten von Drittanbietern wie Routern und Firewalls. Das Routing erfolgt dabei über BGP oder statisches Routing, sodass sich unser Fabric auf Drittanbieter erweitern lässt. Außerdem kann ein externer Konnektor in einem Netzwerksegment platziert werden, wie in der folgenden Abbildung dargestellt.
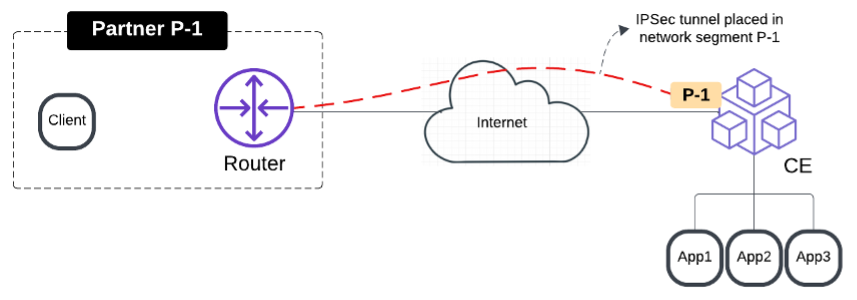
Externe Konnektivität zu Geräten von Drittanbietern mit IPSec
8. F5 Global Network: Unser Netzwerk aus REs und den sie verbindenden Glasfaserleitungen ermöglicht es unseren Kunden, ihre Apps überall auf der Welt unter einer Anycast-Adresse bereitzustellen. Dabei wird für die Kunden die geringstmögliche Latenz gewährleistet, da jeweils die nächstgelegene RE genutzt wird. Das F5 Global Network bietet mit F5 Distributed Cloud Web App and API Protection (WAAP) außerdem umfassenden Schutz vor gängigen Angriffsvektoren wie SQL-Injection, Cross-Site-Scripting (XSS), verteilten Denial-of-Service-Angriffen (DDoS) und Bot-Angriffen, die auf Apps oder APIs von Kunden abzielen können. Es fungiert somit als verwaltete Sicherheitsschicht für eingehenden Datenverkehr und als Anwendungsbereitstellungsschicht.
9. CE-Sicherheit: CEs fungieren als Erweiterungen des F5 Global Network und bringen dieselben robusten WAAP-Funktionen in Ihre Umgebungen, ohne dass Sie deren Architektur neu gestalten müssen. Interne und öffentlich zugängliche Anwendungen, die in Umgebungen mit einer bereitgestellten CE ausgeführt werden, sind vor externen Clients im Internet und/oder vor Ost-West-Datenverkehr geschützt. CEs umfassen eine integrierte L3/L4-Firewall. Darüber hinaus können Kunden eine vollständig orchestrierte NGFW-Lösung von Palo Alto Networks sowohl für den Ost-West- als auch für den Nord-Süd-Datenverkehr nutzen. Schließlich bieten CEs Zero-Trust-Netzwerkzugriff (ZTNA) mit App-zu-App-Authentifizierung über mTLS.
10. Netzwerk- und Anwendungsobservability: Sichere Multicloud-Netzwerke bieten eine breite Palette an Tools und operativen Funktionen, damit NetOps-, DevOps- und Platform-Ops-Teams den Zustand ihres Netzwerks schnell nachvollziehen und Probleme beheben können. Mit Distributed Cloud Network Connect und App Connect bieten wir Einblicke in:
- CE-Routen: Wir helfen Ihnen, CE-Routen in Ihrem gesamten Netzwerk zu visualisieren, um potenzielle Verbindungsprobleme aufzuzeigen.
- Cloud-Routen: Unsere Observability-Tools beziehen auch VPC- und VNet-Routingtabellen bei Cloud-Service-Providern wie AWS, Microsoft Azure und Google Cloud Platform ein und ermöglichen so eine zentrale Verwaltung über eine einzige Konsole.
- Datenflussanalyse: Wir stellen die Datenflüsse, die die CEs durchlaufen, sowohl visuell als auch tabellarisch dar und bieten erweiterte Suchfunktionen sowie einen KI-Assistenten.
- Paketerfassungen: Richten Sie Paketerfassungen auf beliebigen CEs ein und nutzen Sie Wireshark für die Berichterstellung, um sämtliche Paketdetails zu visualisieren.
- Ping-/Traceroute-Tools: Nutzen Sie gängige Tools zur Fehlerbehebung auf der Datenebene vom CE aus über die Distributed Cloud Console, um Probleme mit der Netzwerkkonnektivität zu diagnostizieren.
- Anwendungsleistung: Die Distributed Cloud Console bietet Einblicke in den Zustand der Anwendung, die End-to-End-Latenz, Metriken, Anfragen und Fehler. Ein KI-Assistent kann bei der weiteren Diagnose von Leistungsproblemen helfen – alles über dieselbe Konsole.
- Anwendungssicherheit: Die Distributed Cloud Console bietet zudem eine zentrale Übersicht über die Anwendungssicherheit mit Details zu allen Sicherheitsereignissen (WAF, Bot Defense, API Security, DDoS), Sicherheitsanalysen und Handlungsempfehlungen eines KI-Assistenten.
Starten Sie noch heute
Wie Sie sehen, decken die Multicloud-Netzwerkfunktionen innerhalb der F5 Distributed Cloud Services ein breites Spektrum an Anwendungsfällen und Kundenanforderungen ab. Von der Bereitstellung externer Konnektivität für Partner bis hin zur Erstellung und Verwaltung präziser Netzwerksegmente – jeweils mit durchgängiger Netzwerktransparenz und Sicherheit – unterstützen unsere Multicloud-Netzwerklösungen Sie beim Betrieb und Schutz Ihres Netzwerks. Freuen Sie sich auf ausführliche Einblicke in jede dieser Funktionen.
Kontaktieren Sie uns, um zu erfahren, was Multicloud-Networking innerhalb der Distributed Cloud Services für Sie leisten kann.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...