Auf Apples WWDC (Worldwide Developers Conference) im Juni kündigte der Mobilfunkriese an dass ab dem 1. Januar 2017 alle Apps im App Store ZWINGEND (im Sinne des RFC-Schlüsselworts MUST, für alle Netzwerkexperten, die mitlesen) App Transport Security (ATS) verwenden müssen.
Im Grunde zwingt es Apps dazu, HTTPS statt HTTP zu verwenden.
Für die Betroffenen bedeutet das, dass ihnen nur wenige Monate bleiben, um:
- Ihre mobilen Apps aktualisieren
Das scheint offensichtlich. Schließlich müssen mobile Apps unter iOS HTTPS verwenden. Das wäre also schon mal ein Punkt. - HTTPS im Backend unterstützen
Das ist vielleicht nicht ganz so offensichtlich, aber der Sinn von HTTPS besteht darin, die Kommunikation abzusichern, was voraussetzt, dass mindestens zwei Parteien beteiligt sind. Bei mobilen Apps handelt es sich dabei um eine Art Endpunkt (App, Dienst, API-Gateway), der entweder lokal oder in der Cloud betrieben wird. Auch dieser muss HTTPS unterstützen.
Diese zweite Anforderung ist technisch und betrieblich aufwendiger als die erste, da es nicht damit getan ist, einfach einen Schalter umzulegen. Zertifikate und Schlüssel müssen verwaltet und verteilt, Upgrades durchgeführt und die Konfigurationen von Webservern und API-Gateways geändert werden, die HTTPS bisher nicht unterstützt haben. Möglicherweise sind umfangreiche Anpassungen an der Infrastruktur (und Architektur) erforderlich. Darüber hinaus müssen betriebliche Abläufe geändert werden, etwa um den Ablauf von Zertifikaten zu überwachen und diese rechtzeitig zu ersetzen.
Skalierung im Zeitalter von „Secure Everything“ ist nicht nur eine Frage der Kapazität, sondern auch der betrieblichen Leistungsfähigkeit. Die betrieblichen Auswirkungen der Unterstützung einer sicheren Anwendungsinfrastruktur sind nicht unerheblich. Mit ein paar Kontrollkästchen oder einer neuen Konfigurationsdatei ist es nicht getan.
1. Prozessänderungen
Wenn Sie „DevOps betreiben“ (oder auch nicht), müssen Sie den Prozess Ihrer Bereitstellungspipeline überprüfen und sicherstellen, dass er die erforderlichen Komponenten zur Unterstützung von HTTPS umfasst. Das bedeutet, dass Schlüssel, Zertifikate und Konfigurationen in den Prozess einbezogen werden müssen.
2. Änderungen im Management
Zertifikate laufen ab. Und wenn das passiert, ist das eine schlechte Sache™. Das Betriebsteam muss wissen, wann Zertifikate ablaufen, und sicherstellen, dass ein Prozess vorhanden ist, um diese Zertifikate zu erneuern und anschließend bereitzustellen (was im Grunde GOTO #1 – Prozessänderung entspricht).
3. Kapazitätsänderungen
Ver- und Entschlüsselung sind rechenintensiv. Auch wenn sie nicht mehr so ressourcenhungrig sind wie früher, verbrauchen sichere Verbindungen nach wie vor mehr Ressourcen als unsichere. Bei Anwendungen mit sehr wenigen Benutzern werden Sie möglicherweise keinen erkennbaren Unterschied feststellen. Bei Anwendungen, die (gleichzeitig) stark genutzt werden, müssen Sie jedoch prüfen, welche Kapazitäten für eine horizontale Skalierung zur Verfügung stehen. Dabei geht es nicht nur um Server (virtuelle oder physische), sondern auch um die Infrastruktur. Dazu gehören API-Gateways (oder Geräte/Systeme, die als API-Gateways fungieren) und möglicherweise Service-Registrys (wenn Sie bereits Container und Microservices verwenden).
4. Architektonische Änderungen
Eine durchgängig sichere Verbindung kann sämtliche Sicherheitsdienste zwischen dem Benutzer und der App erheblich beeinträchtigen, sodass sie praktisch nicht mehr verhindern können, dass Malware oder Schadcode Apps und Dienste erreicht, die Zugriff auf sensible Daten haben. Die Möglichkeit, sichere Verbindungen abzufangen und zu überprüfen – sowohl auf dem Hinweg (Anfrage) als auch auf dem Rückweg (Antwort) –, ist ein wichtiger Bestandteil einer erfolgreichen Sicherheitsstrategie. Möglicherweise sind Änderungen an der Architektur erforderlich, damit kritische Sicherheitsinfrastrukturen weiterhin über die nötige Transparenz verfügen, um ihre Aufgabe bei der Verhinderung von Sicherheitsverletzungen und Infektionen zu erfüllen.
Eine zweistufige Architektur, bei der sichere Verbindungen vom Kernnetzwerk verwaltet werden, kann viele der betrieblichen Probleme vermeiden, die durch über die gesamte App-Infrastruktur verteilte Zertifikate und Schlüssel entstehen. Denn die sichere Verbindung kann im Kernnetzwerk durch einen sicheren Proxy terminiert werden. Die Kommunikation mit Backend-Apps kann auf Wunsch weiterhin unverschlüsselt erfolgen oder erneut verschlüsselt werden, um eine durchgängig sichere Kommunikation aufrechtzuerhalten. Unverschlüsselte Daten können zur weiteren Überprüfung an Sicherheitslösungen (wie IDS/IPS) gespiegelt werden, sodass bestehende Infrastrukturinvestitionen erhalten bleiben. Dadurch gibt es einen zentralen Ort, an dem Zertifikate und Schlüssel bereitgestellt, verwaltet und überwacht werden müssen. Zudem entsteht so ein strategischer Punkt im Nord-Süd-Datenpfad, an dem Daten abgefangen und überprüft werden können, ohne die Kommunikation zwischen Mobilgerät <—> App zu beeinträchtigen.
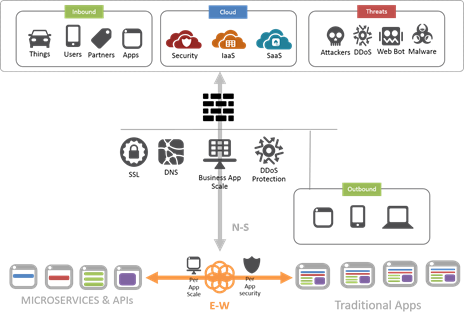
Unabhängig davon wirken sich Secure-Everything-Ansätze für Apps (mobile und andere) bei zunehmender Skalierung nicht nur auf die Rechenressourcen, sondern auch auf den Betrieb aus. Und obwohl Apple diese Veränderungen zweifellos vorantreibt, ist das Unternehmen nicht der einzige Akteur. Bedenken Sie: Obwohl die SSL/TLS-Anforderung für HTTP/2 aus dem offiziellen Standard gestrichen wurde, unterstützt die Webbrowser-Community HTTP/2 ausschließlich über SSL/TLS. Das bedeutet: Je mehr Teile des Webs von HTTP/1.x auf HTTP/2 umsteigen, desto weiter wird sich der Secure-Everything-Ansatz ausbreiten.
Dieser anhaltende Trend zur Abschaffung jeglicher unverschlüsselter Kommunikation zwischen Apps und Nutzern – sei es durch Vorgaben oder technische Funktionen – wird bei einigen Unternehmen erhebliche Änderungen an Prozessen und Produkten erfordern.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...