Die Technologiebranche steuert mit hohem Tempo auf eine KI‑gestützte Zukunft zu. Die Einführung von KI beschleunigt sich, und KI entwickelt sich über den gesamten Stack hinweg zu einer plattformbasierten Funktion. Hybride IT wird uns dauerhaft begleiten, und mandantenfähige Architekturen sind inzwischen die Norm. In dieser Realität trägt SaaS nun die Verantwortung für Kundenerlebnis, Compliance und Innovation.
Signale, die Sie nicht ignorieren können
Für SaaS-Anbieter steht mehr denn je auf dem Spiel: Vertrauen, Verfügbarkeit und Agilität sind die Währung Ihres Geschäfts. Laut dem F5 2025 State of AI Application Strategy Report implementieren 96 % der Unternehmen KI-Modelle, doch nur 2 % geben an, „sehr gut vorbereitet“ zu sein.
Gleichzeitig wandelt sich Compliance von einer Orientierungshilfe zu einer verbindlichen Vorgabe. Vorschriften wie der Payment Card Industry Data Security Standard (PCI DSS) und das KI-Gesetz der Europäischen Union erhöhen die Anforderungen daran, wie mandantenfähige Plattformen Daten isolieren, APIs verwalten und ihre Verantwortlichkeit nachweisen.
Unterdessen ist die Technologie anhaltenden automatisierten Bedrohungen ausgesetzt. Laut dem F5 2025 Advanced Persistent Bots Report entfallen 33,5 % des Authentifizierungsdatenverkehrs auf bösartige Automatisierung. Der Weg in die Zukunft erfordert konvergente Betriebsabläufe (XOps), einheitliche Observability, Sicherheit über die reine Compliance hinaus und einen pragmatischen Plan für Post-Quanten-Kryptografie (PQC). Konsistenz und Programmierbarkeit sind Ihre Hebel für Skalierbarkeit.
“Eine durchdacht konzipierte Infrastruktur für die Anwendungsbereitstellung kann den Unterschied zwischen einem erfolgreichen SaaS-Angebot und einem scheiternden System ausmachen.”
Skalierungsmuster für resiliente SaaS-Anwendungen
Die Application Delivery Fabric bildet die Grundlage moderner SaaS-Angebote. Sie lässt sich als programmierbares Ökosystem verstehen, das Benutzer mit der Anwendungslogik verbindet und die Kommunikation in beide Richtungen ermöglicht. Sie umfasst die technischen Bausteine, die dafür sorgen, dass SaaS-Dienste leistungsfähig, sicher und verfügbar bleiben.
Mit der richtigen Application-Delivery-Infrastruktur sorgen intelligenter Lastausgleich, automatische Skalierung, Zustandsprüfungen und automatisiertes Failover dafür, dass SLAs auch bei Lastspitzen und unerwarteten Vorfällen zuverlässig eingehalten werden. APIs werden nicht nur dokumentiert, sondern kontinuierlich erkannt, anhand ihrer Schemas validiert und zur Laufzeit geschützt, um den Missbrauch der Geschäftslogik zu verhindern. Die Vernetzung von Rechenzentrums-, Cloud- und Edge-Umgebungen wird durch einheitliche Segmentierungsrichtlinien und konsistente Dienstidentitäten vereinheitlicht. Mit der zunehmenden Verbreitung von KI sorgen schnelle und sichere Datenströme für eine kontinuierliche Auslastung der GPUs, während Laufzeitkontrollen Modelle und Inferenzendpunkte schützen.
Die Zukunft von SaaS erfordert, dass DevOps, NetOps, SecOps und MLOps zusammengeführt und als XOps betrieben werden – auf Basis gemeinsamer Telemetriedaten und Policy-as-Code. Dieses einheitliche Modell ermöglicht konsistente Kontrollen, die in Hybrid-, Multi-Cloud- und Edge-Umgebungen durchgesetzt werden. XOps ermöglicht eine schnelle Anpassung an Veränderungen sowie KI-gestützte Risikoerkennung, Schutzmechanismen und Fehlerbehebung. XOps optimiert den Betrieb und verbessert Resilienz, Sicherheit und Kundenorientierung. Verteilte Infrastruktur ist heute ein Produkt: versioniert, dokumentiert, beobachtbar, sicher und durch XOps automatisiert.
Observability wird zum Betriebssystem für Vertrauen: Ein klares, kontextbezogenes Signal bildet die Grundlage für AIOps, Anomalieerkennung, Ursachenanalyse und sichere automatisierte Fehlerbehebung. Die durch Observability ermöglichte Resilienz im großen Maßstab gewährleistet proaktive Erkennung, schnelle Isolierung und automatisierte Schutzmechanismen.
Security by Design
Compliance-Frameworks wie PCI DSS und die Datenschutz-Grundverordnung (DSGVO) sind zwar notwendig, bilden aber nur die Grundlage und nicht das Endziel. Bei mandantenfähiger SaaS sind Authentifizierung, Autorisierung und Protokollierung nicht bloß Punkte auf einer Checkliste, sondern die grundlegende Betriebsphilosophie. Moderne Identitätsauthentifizierung schützt den Zugang, eine fein abgestufte Autorisierung beschränkt Berechtigungen zum richtigen Zeitpunkt auf den jeweiligen Mandanten, und unveränderliche Audit-Trails ermöglichen den Nachweis darüber, was wann und durch wen geschehen ist.
Da ein erheblicher Anteil des Authentifizierungsverkehrs von Bots stammt, benötigen SaaS-Plattformen zudem moderne End-to-End-Schutzmaßnahmen, die Webanwendungen, APIs und die Geschäftslogik abdecken. Da Angreifer zunehmend KI-Strategien einsetzen, müssen Abwehrmaßnahmen anpassungsfähig, transparent und vollständig automatisiert sein.
Stärken Sie die Bereitstellungsinfrastruktur in ihrem Kern durch Schutzmaßnahmen gegen Bots und Missbrauch, spielen Sie Patches für eigene Komponenten und Komponenten von Drittanbietern schnell ein und sorgen Sie dafür, dass die Schutzmaßnahmen anpassungsfähig und automatisiert bleiben. Betrachten Sie jede eingehende Anfrage als nicht vertrauenswürdig, bis Sie sie verifizieren können. Zero Trust muss an jedem Edge-, API- und Service-Endpunkt zur standardmäßigen Sicherheitsstrategie werden, denn nur dieser Ansatz lässt sich zuverlässig skalieren.
Das ist Ihr Lackmustest: ein einheitliches Regelwerk, eine zentrale Informationsquelle, ein einheitliches Ergebnis – vom Rechenzentrum über die Cloud bis zum Edge.
So sieht eine gute Lösung aus: Eine konvergente Plattform
Bei der Konsolidierung fragmentierter Kontrollen und dem Bestreben, schneller einen Mehrwert zu erzielen, ist die Konvergenz von Plattformen ein pragmatischer Beschleuniger. Die F5 Application Delivery and Security Platform (ADSP) fügt sich nahtlos in traditionelle und moderne Architekturen ein, automatisiert Mandantendienste über APIs und stellt einheitliche Kontrollen in Hybrid-, Multicloud- und Edge-Umgebungen bereit.
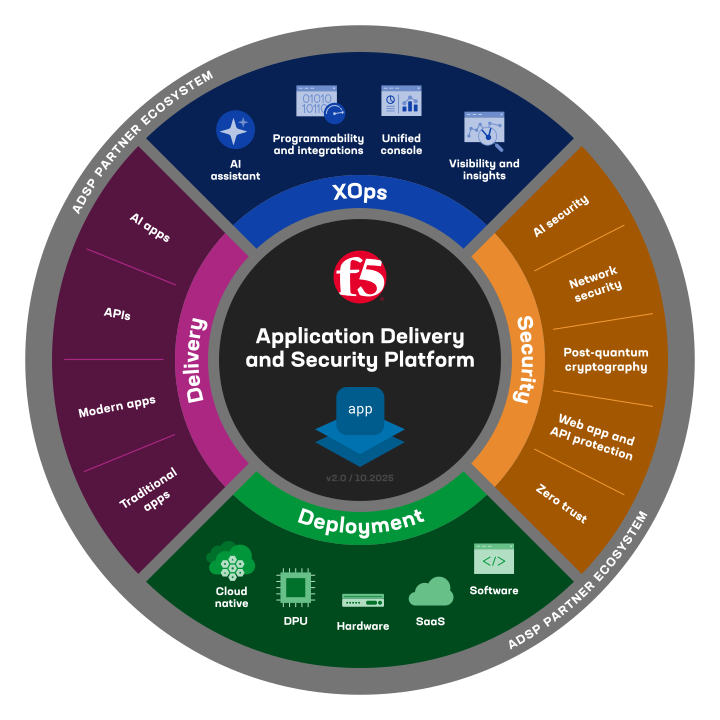
F5 ADSP vereint Anwendungsbereitstellung, Multicloud-Netzwerke, den Schutz von Webanwendungen und APIs, die Abwehr von DDoS-Angriffen und Bots sowie KI-Laufzeitsicherheit unter Policy-as-Code mit einheitlicher Telemetrie. Durch die Unterstützung von XOps führt F5 ADSP Observability, über Compliance hinausgehende Sicherheit und Kryptoagilität zu einer Blaupause für KI-fähiges SaaS zusammen. Das Ergebnis: weniger blinde Flecken, weniger anfällige Integrationen und mehr Zeit für die Funktionen, die Kunden lieben.
Das Fazit
Die Skalierung von SaaS ist komplex, dynamisch und mit zu hohen Risiken verbunden, um sie mit manuellen, fragmentierten Abläufen zu bewältigen. Konvergente Plattformen wie F5 ADSP reduzieren den Arbeitsaufwand, verkürzen die Markteinführungszeit und schützen das Vertrauen der Kunden. So können sich Ihre Teams auf die Entwicklung des nächsten bahnbrechenden Dienstes konzentrieren und zugleich Krypto-Agilität auf der Roadmap verankern, da die Vorbereitung auf die Post-Quanten-Ära weiterhin höchste Priorität genießt.
Weitere Informationen finden Sie im O’Reilly-Bericht „Modernisierung der Kerninfrastruktur für KI-fähige SaaS-Anwendungen“ von Lee Atchison.
Über den Autor
Ähnliche Blogbeiträge

Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.

Von einer App zu einer ganzen Agentenflotte: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Jetzt bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.

Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.

Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.