
Stand der APIs
In den vergangenen Jahren haben viele Organisationen eine digitale Transformation durchlaufen – ein Prozess, der sich durch die COVID-19-Pandemie beschleunigt hat.
Und APIs spielen bei dieser Transformation eine bedeutende Rolle. Im Zuge ihrer digitalen Transformation bezeichnen sich viele dieser Unternehmen inzwischen als „API-First“-Unternehmen. Ein „API-First“-Unternehmen beginnt bei der Entwicklung einer Anwendung zunächst mit dem Entwurf der APIs. Anschließend wird auf Grundlage dieser APIs der Rest der Anwendung konzipiert. Ziel ist es, dass die Anwendung ihre grundlegenden APIs nutzt, um mit anderen Anwendungen zu kommunizieren und Informationen von ihnen abzurufen.
Diese Organisationen entwickeln und nutzen in der Regel APIs, um ihre Partnerschaften mit externen Organisationen zu unterstützen, Entwicklungszeit und -kosten zu reduzieren und das Zusammenspiel zwischen internen Systemen, Tools und Teams zu verbessern.
Wie im „State of Application Strategy Report 2021“ von F5 Labs dargelegt, bilden APIs auch die Grundlage für die Modernisierung von Anwendungen. Sie werden eingesetzt, um ältere, klassische Anwendungen anzupassen und zu aktualisieren, damit diese neuere, modularere Anwendungssprachen, Tools und Plattformen unterstützen. Darüber hinaus entfällt inzwischen der überwiegende Teil des gesamten Web-Datenverkehrs auf APIs – sowohl auf gute als auch auf schlechte.
Das ist die erste Schneide des „zweischneidigen Schwerts“ der APIs.
Die zweite Seite des „zweischneidigen Schwerts“ bei APIs besteht laut Gartner darin, dass der Missbrauch von APIs bis 2022 zum häufigsten Angriffsvektor werden wird. Angreifer wissen, dass APIs Schwachstellen aufweisen können oder von manchen Unternehmen sogar ungeschützt gelassen werden, da diese auf einen offenen Daten- und Informationsfluss zwischen ihrer Anwendung und anderen Anwendungen angewiesen sind. In anderen Fällen handelt es sich schlicht um ein Versehen, das Angreifern jedoch einen schnellen und einfachen Einstiegspunkt bietet, um eine Anwendung zu kompromittieren. Diese Situation erfordert besondere Maßnahmen, etwa die native Unterstützung aller in der Branche verwendeten API-Protokolle und -Technologien.
GraphQL-APIs
Eine relativ neue API-Technologie, die in den vergangenen Jahren schnell gewachsen ist und sich immer stärker durchsetzt, ist GraphQL. GraphQL wurde 2012 intern von Facebook entwickelt, gehört heute zur Linux Foundation und löst wesentliche Herausforderungen, die bei REST-APIs bestehen. Unternehmen setzen bei der Entwicklung von APIs zunehmend auf GraphQL statt auf REST oder SOAP.
Zu diesen Herausforderungen gehören das Abrufen zu weniger oder zu vieler Daten, eine schnellere Frontend-Entwicklung ohne die Notwendigkeit neuer API-Endpunkte (GraphQL verwendet nur einen Endpunkt), umfassende Backend-Analysen mithilfe von GraphQL-Abfragen sowie ein strukturiertes Schema- und Typsystem.
Im vergangenen Jahr erreichte GraphQL bereits eine branchenweite Akzeptanz von mehr als 22 %1, womit es im Innovationsadoptionszyklus die Innovatoren, die frühen Anwender und die frühe Mehrheit erreichte.
Es wird erwartet, dass sich GraphQL in den kommenden Jahren zu einem der führenden Standards für APIs entwickeln wird.
GraphQL-Sicherheit
Das rasante Wachstum und die zunehmende Akzeptanz von GraphQL haben jedoch auch schnell die Aufmerksamkeit von Cyberkriminellen auf sich gezogen. Einige von ihnen haben bereits damit begonnen, Schwachstellen im GraphQL-Ökosystem auszunutzen und Tools für entsprechende Angriffe zu entwickeln.
Zu den Angriffstechniken auf APIs, die GraphQL verwenden, gehören altbekannte SQL-Injections sowie neuartige Angriffe, die sich die GraphQL-Spezifikation zunutze machen, um Informationen über die API offenzulegen und zum Vorteil des Angreifers zu verwenden.
Darüber hinaus wurden neue Methoden für Denial-of-Service-Angriffe (DoS) entwickelt, die auf mit GraphQL erstellte APIs abzielen und die Serverressourcen schnell erschöpfen.
Ab Advanced WAF v16.1 unterstützt F5 nun nativ die Absicherung von GraphQL-APIs.
In erster Linie hat F5 eine native Analyse des GraphQL-Datenverkehrs entwickelt, damit die Angriffssignaturen von Advanced WAF angewendet werden können.
Einerseits erkennt dieser Ansatz Angriffe an den richtigen Stellen der Nutzdaten (indem die Signaturen auf die Werte angewendet werden); andererseits verhindert er Fehlalarme, die dadurch entstehen, dass Angriffssignaturen auf die falschen Teile von GraphQL-Anfragen angewendet werden.
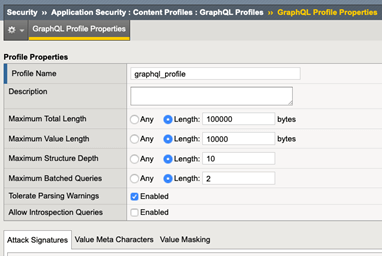
Zweitens erstellt F5 die GraphQL-Richtlinienvorlage und das Inhaltsprofil als Teil der Anwendungssicherheitsrichtlinie.
In diesem neuen Inhaltsprofil können Benutzer die Gesamtlänge und die Wertlänge von Parametern konfigurieren und sie gemäß ihrer Richtlinie begrenzen.
Darüber hinaus kann der Benutzer die maximale Strukturtiefe konfigurieren und so rekursive GraphQL-Abfragen unterbinden, die zu einem DoS-Angriff führen können. Außerdem kann er die maximale Anzahl gebündelter Abfragen festlegen und damit die Anzahl unterschiedlicher GraphQL-Abfragen in einer HTTP-Anfrage begrenzen.
Introspektionsabfragen können ebenfalls erzwungen werden, da sie Angreifern andernfalls helfen können, die API-Struktur zu verstehen und dadurch erfolgreicher in eine App einzudringen.
Um dem entgegenzuwirken, unterstützt F5 nun auch unsere deklarative Richtlinienkonfiguration, den Schutz vor volumetrischen DoS-Angriffen mithilfe unserer Behavioral-DoS-Funktion sowie die Filterung von Antworten mit der DataGuard-Funktion in F5 Advanced WAF.
Zusammenfassend lässt sich sagen, dass GraphQL neue Möglichkeiten bietet, APIs zu erstellen und zu verwalten, die Modernisierung bestehender klassischer Anwendungen voranzutreiben und die digitale Transformation zu unterstützen. Doch wie immer entstehen auch neue Bedrohungen, die Schwachstellen in neuen Technologien ausnutzen – und Sie könnten davon überrascht werden.
Schützen Sie Ihre GraphQL-APIs noch heute mit F5 Advanced WAF!
Weitere Informationen finden Sie in unserem DevCentral-Beitrag und in unserer Lightboard-Lektion auf YouTube.
1 API-Statusbericht 2020, Postman
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...