Als sich der Spartaner Leonidas vor die Aufgabe gestellt sah, Sparta gegen das weitaus größere und gefährlichere persische Heer zu verteidigen, wählte er dafür ganz bewusst den engen Pass bei den Thermopylen aus. In der Schlacht von Stirling Bridge nutzten William Wallace und seine schottischen Truppen den schmalen Brückenübergang zu ihrem Vorteil, um die Engländer zu besiegen. Wenn du bei einem Dungeon-Crawl in der Klemme steckst, stellst du dich in die Tür und sorgst so dafür, dass von den hundert Zombies immer nur zwei oder drei gleichzeitig angreifen können.
Die Strategie, einen Angreifer dazu zu zwingen, eine einzige, schwer passierbare Engstelle zu überwinden, ist uralt. Sie schmälert im Wesentlichen den Vorteil, den eine deutlich größere Zahl von Angreifern gegenüber den Verteidigern bietet.
Wir setzen diese Strategie in der Technologie schon seit Jahren ein. Sie wird als Firewall bezeichnet. Sie ist ein strategischer Kontrollpunkt und im Allgemeinen „das Tor“ zum Ziel (Anwendungen und Daten). Und das funktionierte wirklich gut, solange sich alles hinter der Firewall befand und sie der einzige Punkt war, über den ein Angreifer auf sein Ziel zugreifen konnte.
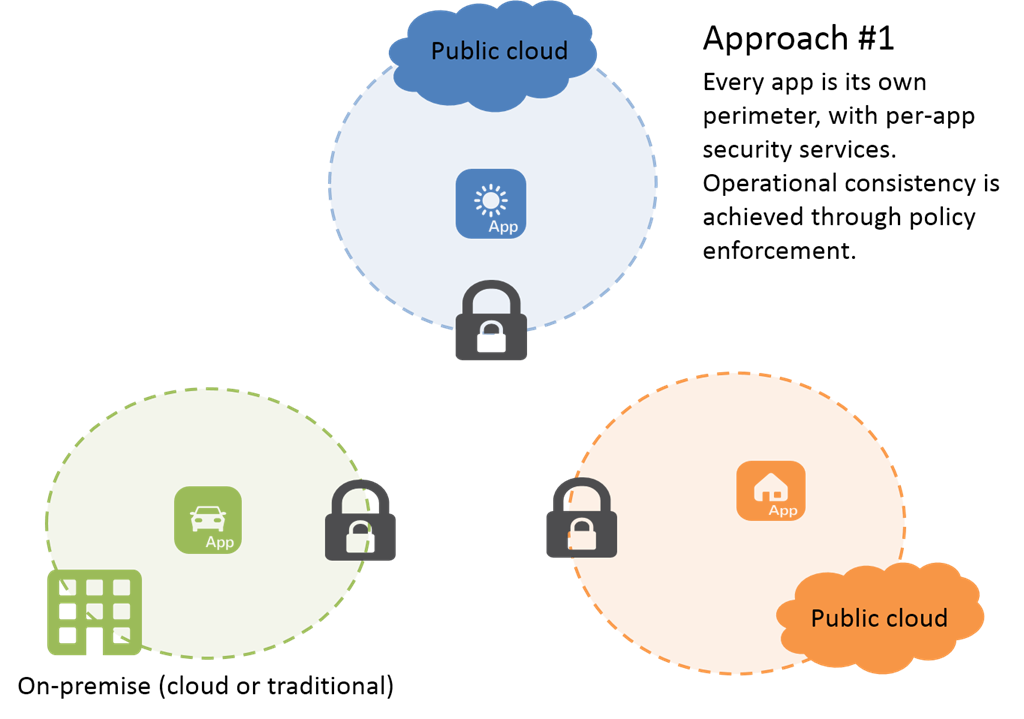
Angesichts der heutigen Verbreitung der Cloud stehen Angreifern jedoch wesentlich mehr Angriffspunkte zur Verfügung, über die sie ihre Ziele erreichen können. Jede App benötigt ihren eigenen Schutzbereich. Sie braucht einen eigenen DDoS-Schutz und individuelle, dedizierte Sicherheitsrichtlinien für Webanwendungen. Im Grunde benötigt sie dieselben Schutzmaßnahmen wie bisher – nur jetzt an anderer Stelle. Für den Schutz Ihrer über das riesige Schlachtfeld Internet verteilten geschäftlichen Ressourcen – also Ihrer Apps – ist die Architektur ebenso wichtig wie die eingesetzten Appliances.
Es stehen mehrere Optionen zur Verfügung. So können Sie beispielsweise den Schutz für einzelne Anwendungen als Teil eines umfassenderen „Anwendungsarchitekturpakets“ überall dort bereitstellen, wo auch die Anwendung bereitgestellt wird. Das kann lokal, in einer Cloud-ähnlichen Umgebung oder in der Public Cloud sein. Wo auch immer sich die Anwendung befindet, stellen Sie dort auch Ihre Schutzmaßnahmen bereit. Zusammen mit der Anwendung bilden sie einen anwendungsspezifischen Schutzwall, der dieselbe strategische Kontrolle ermöglicht wie einst der Engpass bei den Thermopylen. Der Vorteil dabei ist, dass die Anwendungssicherheit zwangsläufig gemeinsam mit der Anwendung paketiert wird. So wird Zero Trust in die Cloud übertragen.
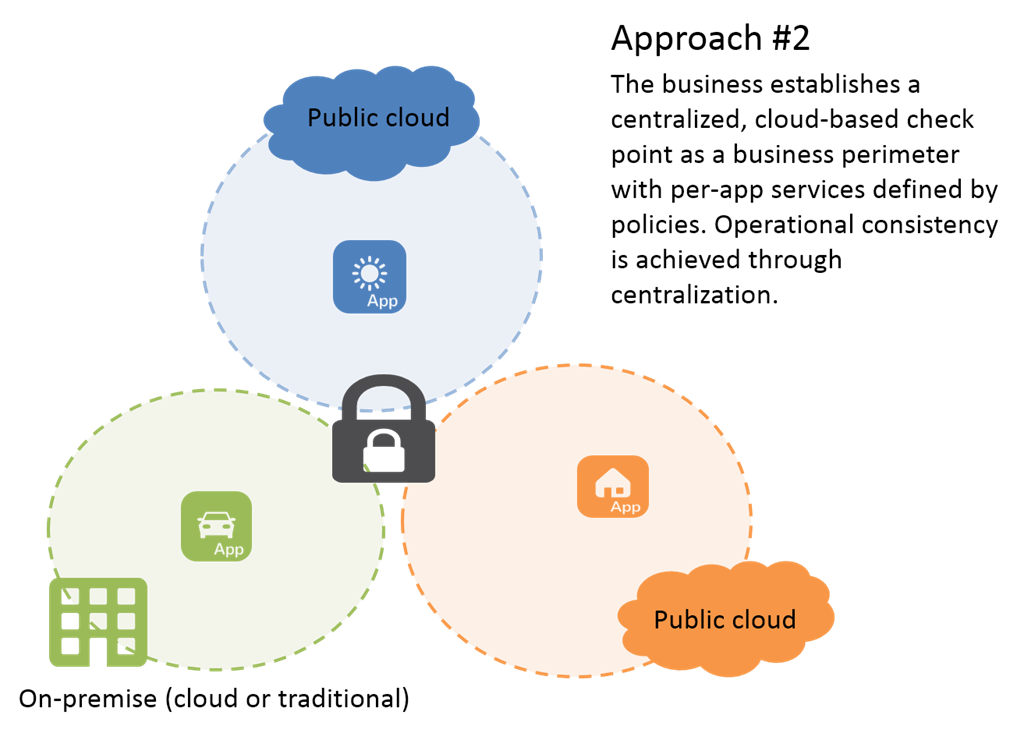
Eine weitere Strategie basiert auf Prinzipien, wie sie bei serverlosen Architekturen zu finden sind: ein Cloud-First-Ansatz zur Zentralisierung der Sicherheit (der auf der Wunschliste vieler Sicherheitsexperten nach wie vor weit oben steht), ohne auf die Vorteile einer vereinfachten, cloudbasierten Lösung zu verzichten. Dabei wird die herkömmliche strategische Kontrolle, die eine Firewall bietet, angepasst und in die Cloud verlagert – in ein „As-a-Service“-Modell. Ein solcher Ansatz ermöglicht es Unternehmen, die Anwendungssicherheit zu zentralisieren und zugleich ein voraussichtlich kostspieliges Modell zu vermeiden, bei dem das Rechenzentrum weiterhin die „primären“ Sicherheitsdienste bereitstellt und der gesamte Datenverkehr durch dieses Rechenzentrum fließen muss. Diese Ineffizienz lässt sich am besten beheben, indem Sicherheitsfunktionen wie DDoS-Schutz und Anwendungsfirewalls in die Cloud verlagert werden, wo Bandbreite, Kapazität und Zugriff umfassend verfügbar sind. Die Zentralisierung und der Wegfall der Geräteverwaltung bieten erhebliche Vorteile.
Unabhängig davon, für welchen Ansatz Sie sich entschieden haben (oder entscheiden möchten), zeichnet sich eine unumstößliche Realität ab: Der Unternehmensperimeter entspricht nicht mehr dem geschäftlichen Perimeter. Angesichts der wachsenden Zahl von Anwendungen in verschiedenen Clouds und des stetigen, aber unaufhaltsamen Wachstums des Internets der Dinge müssen Sicherheitsstrategien nicht nur berücksichtigen, wie sich Anwendungen in der Cloud schützen lassen, sondern auch, wie sich die Cloud nutzen lässt, um Anwendungen überall zu schützen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...