Proxys basieren auf der Annahme, dass sie dazu dienen, Anfragen von einem System an ein anderes weiterzuleiten. In der Regel bieten sie einen gewissen Mehrwert – andernfalls wären sie nicht zwischengeschaltet –, etwa durch Lastverteilung (Skalierbarkeit), Verhinderung von Datenlecks (Sicherheit) oder Komprimierung (Leistung).
Dabei wird die vom Client gesendete Anfrage ansonsten unverändert an ihr Ziel weitergeleitet.
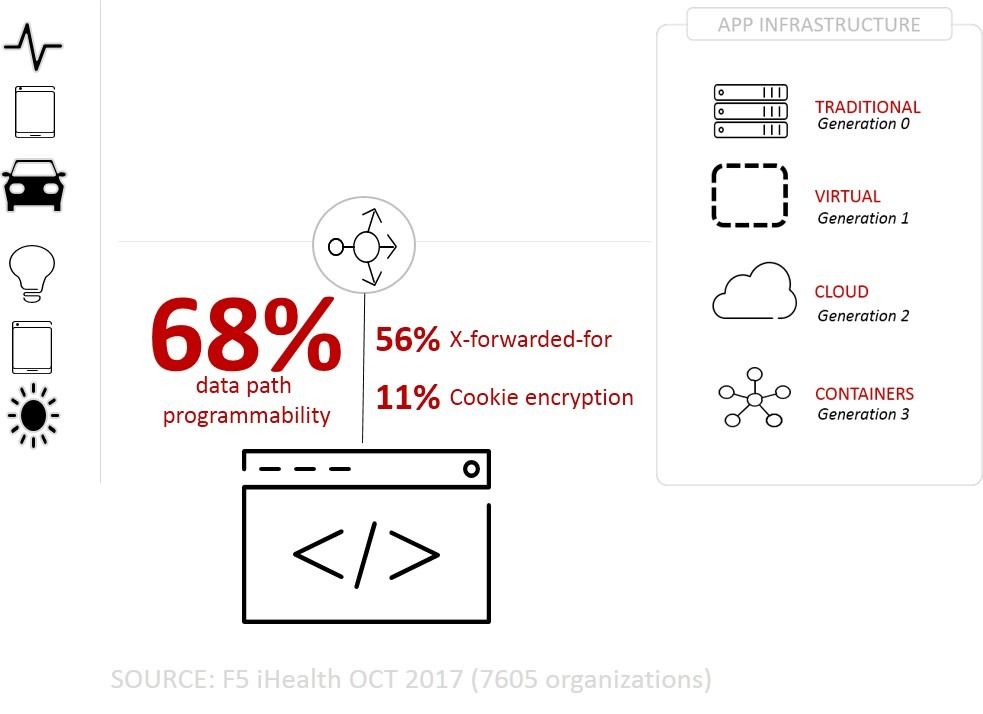
Hier kann es heikel werden. Heute stellen wir fest, dass mehr als die Hälfte aller über einen Proxy bereitgestellten Apps X-Forwarded-For verwenden. 56 % der tatsächlich im Einsatz befindlichen Apps nutzen diesen Header, was ihn zu einer ziemlich wichtigen Information macht. X-Forwarded-For ist der benutzerdefinierte HTTP-Header, der die ursprüngliche IP-Adresse eines Clients übermittelt, damit die App am anderen Ende sie kennt. Andernfalls würde sie nur die IP-Adresse des Proxys sehen, und das bereitet manchen Apps Probleme.
Das liegt daran, dass viele Anwendungen die tatsächliche IP-Adresse eines Clients kennen müssen, um Betrug zu verhindern und den Zugriff zu ermöglichen. Wenn Sie sich in letzter Zeit von einem anderen als dem üblicherweise verwendeten Gerät bei Ihrer Bank, Gmail oder Ihrem Xbox-Konto angemeldet haben (hey, dort ist schließlich Minecraft zu Hause, okay?), haben Sie möglicherweise eine Sicherheitswarnung erhalten. Denn auch Informationen darüber, von wo aus Sie sich anmelden, werden erfasst, unter anderem um Betrugsversuche und Missbrauch zu erkennen.
Ihre tatsächliche IP-Adresse wird in einigen Systemen auch dazu verwendet, den Zugriff zu erlauben oder zu verweigern und Ihren physischen Standort zu ermitteln. Deshalb enthalten solche E-Mail-Warnungen oft die Frage: „Waren Sie es, der sich aus Bulgarien angemeldet hat?“
Einige Systeme verwenden X-Forwarded-For auch zur Durchsetzung der Zugriffskontrolle. WordPress nutzt beispielsweise die Datei .htaccess, um den Zugriff anhand von IP-Adressen zu erlauben. Nein, das ist nicht die beste Lösung, aber eine gängige, und man muss ihnen zumindest zugutehalten, dass sie versuchen, die Anwendung vor Missbrauch zu schützen.
Unabhängig davon, ob das eine gute Idee ist oder nicht: Wenn Sie X-Forwarded-For als Teil Ihres Authentifizierungs- oder Autorisierungskonzepts verwenden, sollten Sie sich nach Kräften darum bemühen, sicherzustellen, dass es sich tatsächlich um die echte IP-Adresse des Clients handelt. Sie ist einer der häufiger verwendeten Faktoren im gesamten Sicherheitskonzept und schützt Verbraucher ebenso wie Unternehmensinteressen.
Wenn Sie jedoch blind alles akzeptieren, was der Client Ihnen in diesem Header sendet, ermöglichen Sie es möglicherweise jemandem, den Wert zu fälschen und dadurch Sicherheitsmechanismen zu umgehen, die unbefugten Zugriff verhindern sollen. Schließlich kann ich so ziemlich alles fälschen, was ich möchte, indem ich ein paar Zeilen Code schreibe oder eines der vielen Chrome-Plug-ins verwende, mit denen sich HTTP-Header mühelos manipulieren lassen.
Eine Möglichkeit, sicherzustellen, dass Sie die tatsächliche IP-Adresse erhalten, besteht darin, Benutzereingaben nicht zu vertrauen. Ja, da ist wieder die Sicherheitsregel Nummer null: Vertrauen Sie niemals Benutzereingaben. Und wir wissen, dass HTTP-Header Benutzereingaben sind, ob es nun so aussieht oder nicht.
Wenn Sie bereits einen Proxy haben, umso besser. Falls nicht, sollten Sie sich einen zulegen. Denn so können Sie den richtigen Wert ermitteln, in X-Forwarded-For eintragen und Spoofer auf der Stelle stoppen.
Im Grunde soll Ihr Proxy in der Lage sein, eine Anfrage zu untersuchen und die tatsächliche IP-Adresse zu ermitteln, die in ihrem IP-Paket verborgen ist. Bei manchen Proxys lässt sich das über die Konfiguration oder Richtlinien bewerkstelligen, bei anderen ist etwas Programmiermagie erforderlich. Wie auch immer Sie sie ermitteln: Genau das ist der Wert, den Sie in den HTTP-Header X-Forwarded-For eintragen. Danach fahren Sie wie gewohnt fort. So stellen Sie sicher, dass die Anwendungen oder nachgelagerten Dienste über korrekte Informationen verfügen, auf deren Grundlage sie ihre Entscheidungen treffen können – auch in Bezug auf Zugriff und Autorisierung.
Bei den meisten Architekturen und Anwendungsszenarien verringert dies das Risiko, dass ein gefälschter X-Forwarded-For-Header verwendet wird, um sich unbefugten Zugriff zu verschaffen. Wie immer gilt: Je mehr Informationen Ihnen zur Verfügung stehen, um den Client – und seine Legitimität – zuverlässig einzuschätzen, desto besser ist Ihre Sicherheit. Die Kombination der IP-Adresse (im X-Forwarded-For-Header) mit Gerätetyp, User-Agents und anderen Informationen, die automatisch über HTTP- und Netzwerkprotokolle übertragen werden, schafft einen aussagekräftigeren Kontext für eine fundierte Entscheidung.
Bleiben Sie sicher!
Ressourcen zum Umgang mit X-Forwarded-For:
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...