Wenn wir im Zusammenhang mit Netzwerken von der „letzten Meile“ sprechen, meinen wir in der Regel den Abschnitt des Internets, auf dem Daten zwischen dem Netzwerk des Anbieters und dem Netzwerk des Nutzers übertragen werden. Für die meisten Verbraucher war das früher ein einzelnes Gerät. Heute ist es eine Kombination aus Router und Access Point, die letztlich ein eigenes Netzwerk darstellt.
Das liegt daran, dass dies im Allgemeinen der Teil der Übertragungskette ist, über den wir (also die Anbieter von Lösungen zur Leistungsoptimierung) keine wirkliche Kontrolle hatten. Zu diesem Zeitpunkt hatten wir bereits alles getan, was wir tun konnten, um die Bereitstellung von Anwendungen zu beschleunigen. Denn an den Geräten, die diese letzte Meile zwischen dem Anbieter und dem Nutzer bildeten, konnten wir nicht wirklich etwas ändern.
Das trifft auch heute noch weitgehend zu, obwohl wir natürlich weiterhin Möglichkeiten haben, die höheren Schichten des Netzwerks (Schichten 4–7) zu beeinflussen, um die Leistung auch ohne diese Kontrolle zu verbessern. Doch wenn es um Sicherheit geht, ist die Herausforderung der letzten Meile sehr real – insbesondere für diejenigen, deren Nutzerbasis hauptsächlich aus Verbrauchern besteht.
Das liegt daran, dass die letzte Meile bei der Sicherheit der Nutzer ist – genauer gesagt das Gerät oder der PC des Nutzers beziehungsweise jenes „Ding“, das Daten an seine übergeordnete Anwendung im Netz (auch bekannt als Cloud) zurückmeldet. Da es bei vielen Interaktionen zwischen Verbrauchern und Anbietern um Geld geht, ist ein hohes Maß an Sensibilität für die Sicherheit dieser Transaktionen unerlässlich.
Diese sind, ähnlich wie die Leistungsprobleme der Vergangenheit, wirklich äußerst schwer zu bewältigen, wenn einem die „letzte Meile“ nicht gehört.
Das könnte erklären, warum 30 % der Befragten in der diesjährigen Umfrage „State of Application Delivery“ angaben, dass ein „Endgeräteschutz vor Betrug“ wichtig sei, damit ihr Unternehmen Cloud Computing einführen könne.
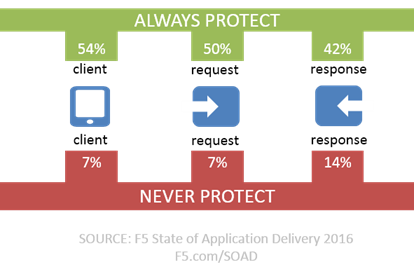
Bedenken Sie, dass dieselben Befragten heute Anwendungen über das gesamte Kommunikationsspektrum hinweg absichern: vom Client über die von ihm gestellten Anfragen bis hin zu den zurückgegebenen Antworten. Zwar scheint das Vorgehen der Unternehmen je nach Anwendung zu variieren, doch eine beträchtliche Anzahl von Unternehmen aktiviert stets (oder zumindest haben sie uns das so mitgeteilt) Schutzmaßnahmen für alle drei potenziellen Angriffsvektoren.
Angesichts der zunehmenden Menge an Malware und des anhaltenden Erfolgs von Phishing-Kampagnen überrascht es nicht, dass sich viele für Cloud-Anwendungen einen Schutz vor Betrug auf dem Client (Endgerät) wünschen. Überraschend wäre lediglich, wenn dies nicht auch für lokal betriebene Anwendungen gelten würde.
Beim Schutz vor Betrug geht es darum, Sicherheit für die „letzte Meile“ – den Benutzer – in einer Anwendungswelt zu gewährleisten, in der die Kontrolle über Geräte, vernetzte Objekte und Apps in den Händen des Benutzers nicht immer möglich ist. Moderner Betrugsschutz wird oft als rein finanzwirtschaftliches Anliegen betrachtet, doch tatsächlich werden nur 25 % der in der Praxis auftretenden Schadsoftware von Antivirenprogrammen erkannt. Und obwohl sie möglicherweise auf Finanzdaten abzielt, mit denen Endbenutzer interagieren, ist es ihr – wie dem Honigdachs – völlig egal, ob dabei auch Unternehmenszugangsdaten abgegriffen werden. Sobald diese auf dem freien Markt angeboten werden, können Sie darauf wetten, dass es jemanden gibt, der dafür bezahlt.
Der Sicherheitsperimeter verändert sich. Die Cloud, die Aufteilung von Anwendungen in Microservices und APIs sowie die Bereitstellung nativer mobiler Anwendungen haben zu einer deutlichen Abkehr vom traditionellen Schutzwall hin zu einem mobileren Ansatz geführt, bei dem zum Schutz von Apps gewissermaßen die Wagen zu einer Verteidigungsstellung zusammengeschoben werden. Die „App“ bildet nun den Perimeter. Wir müssen jedoch stets darauf achten, dass keine Komponente der „App“ ungeschützt bleibt. Mitunter bedeutet dies, den Perimeter auch auf den Client auszuweiten – selbst wenn dies nur vorübergehend geschieht.
Schutz vor Webbetrug ist längst nicht mehr nur für Banken relevant. Unternehmen, denen die allgemeine Stärke ihrer Sicherheitsarchitektur und ihr Anspruch, den Client „jederzeit“ zu schützen, wichtig sind, müssen moderne Lösungen zum Schutz vor Betrug daraufhin prüfen, wie sie verhindern können, dass Malware, Viren und andere verdeckte Angriffe Unternehmenszugangsdaten entwenden.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...