Rund um das Konzept des „Serverless Computing“ herrscht große Verwirrung. Das könnte daran liegen, dass die Bezeichnung ziemlich irreführend ist. Es geht weder um Server noch um Computing – zumindest nicht im herkömmlichen Sinne, in dem die meisten IT-Fachleute diese Begriffe verwenden.
Serverless wird viel treffender als Functions as a Service (FaaS) bezeichnet denn genau das wird damit angeboten. So wie FaaS serverlos ist, sind es auch SaaS und – wie man durchaus richtig schlussfolgern kann – PaaS. Denn aus Sicht des Nutzers, bei dem es sich in der Regel um einen Entwickler handelt, spielen der Server und damit die Rechenleistung keine Rolle mehr. Die Rechenressourcen (Server, Netzwerk) bleiben im Hintergrund und werden durch ein Geflecht aus Automatisierung und Orchestrierung, das letztlich vom Anbieter des Dienstes gesteuert wird, automatisch bereitgestellt, verwaltet und skaliert. Man bezahlt dafür, bekommt sie aber nie zu Gesicht.
Serverless FaaS ist weder ein Ersatz für SaaS noch für PaaS oder die Cloud im Allgemeinen. Vielmehr handelt es sich um eine weitere Option, die auf bestehenden Modellen aufsetzt und Entwicklern die spannende Möglichkeit bietet, Funktionen bei Bedarf aufzurufen. FaaS ist ereignisgesteuert, das heißt, die Funktion wird durch ein Ereignis ausgelöst. Bei diesem Ereignis handelt es sich häufig um den Aufruf einer API in Form einer HTTP-Anfrage mit einem ganz bestimmten URI. Ja, ein API-Aufruf.
Der am häufigsten genannte Anwendungsfall für FaaS ist die Bild- oder Videoverarbeitung. Das liegt daran, dass die benötigten Ressourcen sowohl hinsichtlich der Nutzungshäufigkeit als auch der Kapazität oft schwer vorhersehbar sind. FaaS bietet eine kostengünstige und effiziente Möglichkeit, solche Medien auf Einzelaufrufbasis zu verarbeiten. Ein weiteres Beispiel findet sich im IoT-Bereich, wo Aktionen durch Ereignisse ausgelöst werden, die entweder über eine Steuerungs-App oder vom Gerät selbst ausgehen. Und dann gibt es natürlich noch den Anwendungsfall eines API-Backends, der für die meisten Menschen oft nachvollziehbarer ist als andere Anwendungsfälle, da APIs häufig als URIs beschrieben werden, die Funktionen aufrufen. Unabhängig davon, welche Aufgabe die Funktion erfüllt, wird sie nur durch ein bestimmtes Ereignis ausgelöst und soll als einzelne, isolierte Funktion ausgeführt werden.
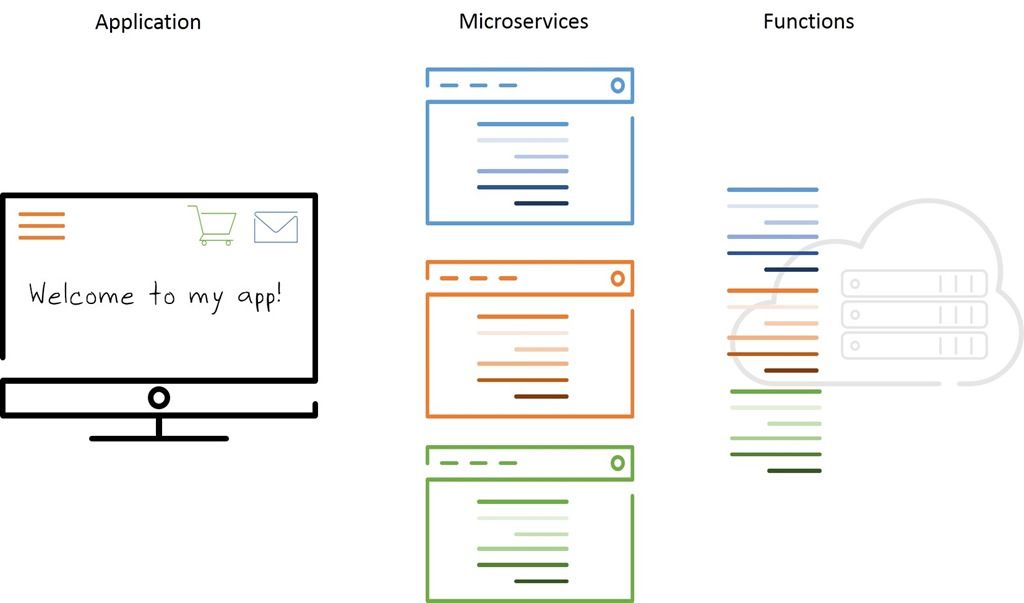
Dies entspricht nicht der Cloud, wie wir sie üblicherweise kennen oder diskutieren. Denn bei der Cloud (IaaS) geht es um Infrastruktur und Betrieb, während FaaS (sowie PaaS und SaaS) auf Anwendungen ausgerichtet sind. Sie dienen als Entwicklungsumgebung, in der Entwickler Code implementieren können, um bestimmte Aufgaben im Rahmen eines größeren Anwendungsvorhabens auszuführen. Lässt sich eine App aus mehreren FaaS-Implementierungen erstellen? Auf jeden Fall. In dieser Hinsicht verhält sich FaaS zu SaaS tatsächlich wie Microservices zu monolithischen Anwendungen.
Aber genau darum geht es. Bei FaaS geht es um Anwendungen, nicht um Server. Mit FaaS lässt sich keine Cloud implementieren, wohl aber eine Anwendung entwickeln. Eine Anwendung kann nicht einfach per „Lift and Shift“ in eine „serverlose“ Umgebung migriert werden. Sie muss zerlegt und anschließend neu aufgebaut – nein, als eine Sammlung von FaaS neu konzipiert – werden.
Die Kombinationsmöglichkeiten (oder sind es Permutationen?) sind vielfältig. Eine in IaaS bereitgestellte Anwendung könnte FaaS zusammen mit PaaS nutzen. IaaS und PaaS könnten lokal betrieben werden, während FaaS öffentlich bereitgestellt wird.
Das Besondere an SaaS, PaaS und FaaS ist, dass man die „Server“ nie zu Gesicht bekommt. Bei IaaS ist das anders: Dort bezeichnen wir Server als „Instanzen“ und müssen sie verwalten und warten. Denn bei IaaS – ob lokal oder öffentlich – geht es um die Bereitstellung von Infrastruktur und den Betrieb, nicht um Anwendungen. Das war schon immer so, doch im vergangenen Jahrzehnt konnten wir es ignorieren, weil „Server == Anwendung“ so lange die Norm war.
Doch mit dem Aufkommen von Microservices und APIs und nun auch FaaS können wir nicht länger nach dem Prinzip „Server == Anwendung“ arbeiten, weil es schlichtweg nicht mehr zutrifft.
Letztlich geht es bei FaaS weder um Server noch wirklich um die Cloud (in dem Sinne, wie wir sie bisher verstanden haben). Es stellt jedoch einen bedeutenden Wandel in der Art und Weise dar, wie wir Anwendungen konzipieren und aufbauen können.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...