Quanten computing zeichnet sich am Horizont ab und wird die kryptografischen Systeme grundlegend verändern, die unsere Daten, Kommunikation und Infrastruktur schützen. Jetzt ist es an der Zeit, mit den Vorbereitungen zu beginnen. In dieser sechsteiligen Blogreihe über Post-Quanten-Kryptografie (PQC) erläutern führende Kryptografieexperten von F5, welche Risiken bestehen, welche Chancen sich bieten und welche Maßnahmen Ihr Unternehmen bereits heute ergreifen kann, um auch in einer Post-Quanten-Welt sicher zu bleiben. Die Zukunft ist näher, als Sie denken. Bereiten wir uns gemeinsam darauf vor.
Im Jahr 2015 durchkreuzte die National Security Agency (NSA) der USA den branchenweiten Umstieg von den weitverbreiteten Rivest-Shamir-Adleman-Kryptosystemen (RSA) auf Elliptische-Kurven-Kryptografie (ECC) mit folgender Erklärung: „Partnern und Anbietern, die noch nicht auf die elliptischen Kurvenalgorithmen der Suite B umgestellt haben, empfehlen wir, zum jetzigen Zeitpunkt keine erheblichen Investitionen in diese Umstellung zu tätigen, sondern sich stattdessen auf den bevorstehenden Übergang zu quantenresistenten Algorithmen vorzubereiten.“
Seitdem gab es zahlreiche Prognosen und, offen gesagt, Spekulationen darüber, wann genau ein Quantencomputer verfügbar sein wird, der RSA und ECC knacken kann. Dazu gehört auch die Behauptung, es bestehe eine Wahrscheinlichkeit von eins zu sieben, dass weitverbreitete Kryptografie bis 2026 geknackt wird und eine Wahrscheinlichkeit von 50 %, dass sie bis 2031 unbrauchbar wird.
Vor Kurzem erklärte Satya Nadella, Chief Executive Officer von Microsoft, dass ein Prozessor mit einer Million Qubits in greifbarer Nähe sei. Microsoft sowie Hyperscaler wie IBM, Google und AWS stehen an der Spitze der Quantenforschung und haben in ihren jeweiligen Cloud-Plattformen Sandbox-Umgebungen bereitgestellt. F5 Labs weist in seinem Artikel „Prognosen zur Cybersicherheit 2025“ darauf hin, dass Quantencomputer, die Kryptografie direkt knacken können, zwar möglicherweise nicht unmittelbar bevorstehen, KI jedoch bereits 2025 eingesetzt werden wird, um herkömmliche Kryptografie zu brechen.
Post-quantum cryptography wird sich auf alle Branchen und Regionen auswirken.
Wir sind nicht gut darin, Prognosekurven zu erstellen
Der „Q-Day“ steht unmittelbar bevor. Der genaue Zeitpunkt ist unklar. Es ist nicht das erste Mal, dass die Sicherheitsbranche Prognosen abgibt, doch dies ist ein bemerkenswertes Beispiel dafür, wie Vordenker und Regulierungsbehörden versuchen, der Entwicklung einen Schritt voraus zu sein.
Im Jahr 2000 veröffentlichte Salesforce die erste öffentlich verfügbare API. 2019 rief das Open Worldwide Application Security Project (OWASP) sein erstes Projekt zur API-Sicherheit ins Leben. Es wurden verschiedene Prognosen dazu abgegeben, wann künstliche allgemeine Intelligenz (Artificial General Intelligence, AGI) erreicht sein wird (irgendwann zwischen 2040 und 2070). Der rasante Aufstieg generativer KI und die Fortschritte im Quantencomputing lassen jedoch erhebliche Zweifel daran aufkommen, dass diese Prognose zutreffen wird – wahrscheinlich wird es deutlich früher so weit sein.
Wie bereits im ersten Blogbeitrag dieser Reihe erwähnt, ist das Szenario „jetzt sammeln, später entschlüsseln“ real, und das US-amerikanische National Institute of Standards and Technology (NIST) hat bereits Leitlinien zu quantenresistenten Algorithmen veröffentlicht.
Der Q-Day wird sich auf alle Sicherheitsbereiche auswirken, darunter Webanwendungen, APIs und vernetzte KI-Ökosysteme.
Wie schneiden die verschiedenen Branchen also ab?
Quantencomputing wird es Angreifern ermöglichen, Stromnetze, Finanznetzwerke, Regierungssysteme und Telekommunikationsnetze gezielter anzugreifen. Viele Branchen, darunter das Gesundheitswesen und der E-Commerce, sind aufgrund regulatorischer Vorgaben verpflichtet, sensible Kundendaten zu schützen, unter anderem durch den Einsatz robuster Kryptografie.
Die größten Unternehmen in diesen Branchen verfügen über mehr als 30 Millionen Systeme, die nachgerüstet werden müssen, um Post-Quanten-Kryptografie (PQC) zu unterstützen. Sobald ein Quantencomputer verfügbar ist, der moderne Verschlüsselungsverfahren knacken kann, sind alle Unternehmen gefährdet – insbesondere jene, die mit geistigem Eigentum, Gesundheitsdaten, Finanztransaktionen oder Informationen mit Bezug zur nationalen Sicherheit arbeiten.
F5 Labs Untersuchungen zeigen, dass die Mehrheit der eine Million meistbesuchten Websites TLS 1.3 bevorzugt und damit potenziell PQC unterstützen kann. Bei weniger beliebten Websites nimmt die Unterstützung jedoch rapide ab. Safari unterstützt PQC bislang nicht, was die Analyse der clientseitigen Bereitschaft erheblich verzerrt. Obwohl die Auswirkungen weit über den Webverkehr hinausgehen, ist dies ein wichtiger Indikator für die Bereitschaft der Branche.
Die Branchen haben bei der Umstellung auf PQC Fortschritte erzielt, hinken jedoch weiterhin hinterher.
Tatsächlich haben selbst die Vorreiter in den verschiedenen Branchen bei der Unterstützung von PQC bisher kaum an der Oberfläche gekratzt, wodurch die gesamte Online-Welt äußerst verwundbar bleibt. Insbesondere Finanzinstitute, Gesundheitsorganisationen, Telekommunikationsanbieter und Behörden, die einen großen Teil der kritischen Infrastruktur ausmachen und wohl mit den geheimsten und sensibelsten Daten umgehen, weisen nur einen geringen Anteil an Websites mit PQC-Unterstützung auf.
Der Bankensektor fällt durch eine überraschend geringe Verbreitung von PQC auf: Nur 4 der 145 ermittelten Banken (2,9 %) unterstützen Post-Quanten-Verschlüsselungsverfahren. Von den eine Million meistbesuchten analysierten Websites unterstützen rund 8,5 % der Websites aus dem Gesundheitswesen und 7,1 % der Regierungswebsites PQC.
Der Technologiesektor ist mit fast 12 % der Websites, die PQC unterstützen, etwas besser aufgestellt. Kleinere Unternehmen nutzen eher eine Webhosting- oder SaaS-Plattform und profitieren dadurch von sämtlichen Sicherheitskontrollen dieser Plattform, einschließlich der Unterstützung für PQC.
Bewusstsein ist entscheidend (kein Wortspiel beabsichtigt …)
Die zunehmende Verbreitung von APIs und der Aufstieg generativer KI haben die Schlagzeilen zur Cybersicherheit beherrscht. Die Vorbereitung auf PQC muss jedoch auch auf Vorstandsebene Priorität erhalten. Risikomanagement angesichts einer sich wandelnden geopolitischen Lage isoliert zu betreiben, ist zum Scheitern verurteilt. Die Führungsebene muss die Verantwortung übernehmen, denn PQC ist nicht allein Aufgabe der Sicherheitsabteilung. Anwendungs-, Infrastruktur-, Sicherheits- und Risikoteams müssen zu PQC-Konzepten und Migrationsstrategien geschult und weitergebildet werden. Wichtige Stakeholder und Forschende müssen bei PQC-Standards, Angriffsmethoden und Leistungsverbesserungen stets auf dem neuesten Stand bleiben und dabei Best Practices und Testlabore nutzen.
Die Industrie wird eine entscheidende Rolle spielen und sollte mit Universitäten und Anbietern zusammenarbeiten. So sind beispielsweise Dienstleister mit zentralisierter Infrastruktur, internen Zertifizierungsstellen und engen Beziehungen zu Anbietern gut aufgestellt, um den zusätzlichen Aufwand größerer PQC-Schlüssel und -Signaturen zu bewältigen. Diese Netzwerke können neue PQC-Algorithmen schnell einführen und als Lackmustest für Nachzügler dienen.
Das Gleichgewicht zwischen Bereitschaft und Agilität
Eine Bestandsaufnahme ist von entscheidender Bedeutung und erfordert sowohl manuelle als auch automatisierte Ansätze, um Risiken zu bewerten und zu priorisieren. Der Fokus sollte dabei naturgemäß auf Technologiekomponenten liegen, die Finanz-, Reputations- und Kundendaten betreffen.
PQC erfordert eine kontinuierliche Pflege, um eine ordnungsgemäße Governance, die Bewertung neuer Algorithmen, die Beurteilung von Anbietern, die Einhaltung regulatorischer Rahmenbedingungen und die Einsatzbereitschaft von Sicherheitsprogrammen sicherzustellen.
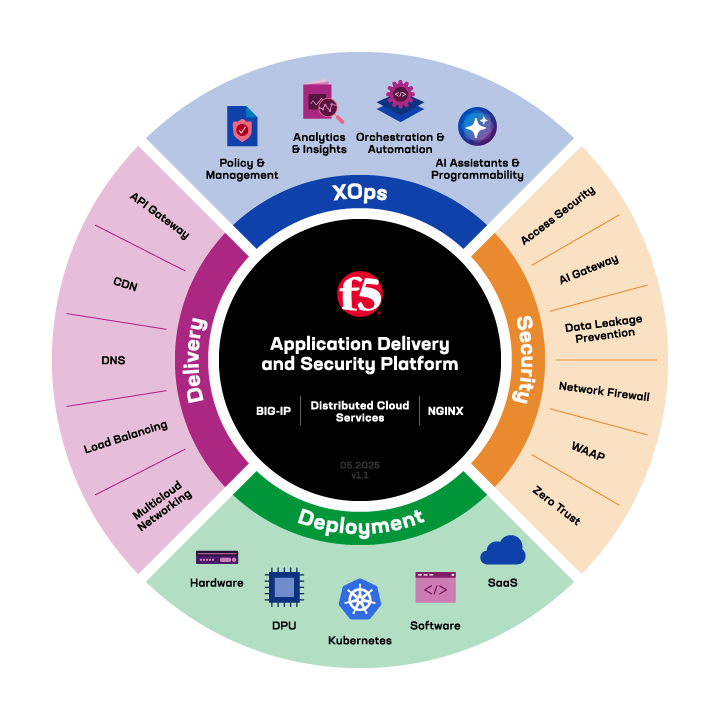
Die F5 Application Delivery and Security Platform (ADSP) ist PQC-fähig.
Hybride Cipher Suites, die klassische Algorithmen mit Post-Quanten-Algorithmen kombinieren, bieten Schutz vor klassischen wie auch vor Quantenangreifern. Unternehmen, die Anwendungen über eine CDN-, SaaS- oder Application-Delivery-Controller-Plattform (ADC) bereitstellen und absichern und dabei ihre Verschlüsselungsverfahren und Standards auf dem neuesten Stand halten, sind für den Q-Day gut gerüstet. Andere Unternehmen müssen ihr Gefährdungspotenzial schnell ermitteln und ihre Vorbereitungsstrategie entsprechend ausrichten.
Die Einführung von PQC ist keine einfache Entweder-oder-Entscheidung, sondern vielmehr ein schrittweiser Übergang, der sich nach Technologie, Leistung, Interoperabilität sowie den Anforderungen der jeweiligen Branche und den damit verbundenen Anwendungsfällen richtet.
Konvergente Plattformen versprechen die sichere Bereitstellung von Anwendungen, APIs und KI-Workloads in jeder Umgebung. Dabei bieten sie eine robuste PQC-Unterstützung und leistungsstarke XOps-Funktionen, die den Betriebsaufwand mithilfe von KI, Automatisierung, Analysen und Programmierbarkeit reduzieren.
Weitere Informationen finden Sie unter „F5-Lösungen zur Vorbereitung auf PQC“.
Und bleiben Sie gespannt auf den nächsten Blogbeitrag unserer Reihe, in dem wir die PQC-Standards und den Zeitplan erläutern.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...