
In den vergangenen Jahren haben wir beobachtet, wie Unternehmen mit Hochdruck daran arbeiten, ihre zunehmend umfangreichen Cloud- und Softwarebereitstellungen abzusichern. Und das zu Recht, denn aktuelle Untersuchungen von F5 Labs zeigen, dass bei mehr als der Hälfte der gemeldeten Sicherheitsverletzungen zunächst Anwendungen ins Visier genommen wurden. Doch während Unternehmen diesen Bereich ihres Geschäfts schnellstmöglich absichern, müssen sie wachsam bleiben und auch die Entwicklungen im Bereich Infrastruktur und Hardware aufmerksam im Blick behalten.
Der kürzlich erschienene Bloomberg-Artikel ist nicht der erste Bericht über einen mutmaßlichen Angriff auf die Lieferkette, einen sogenannten Supply-Chain-Hack. Seit mindestens fünf Jahren kursieren im Internet immer wieder Berichte darüber, dass Dritte Netzwerkgeräte innerhalb der Lieferkette abfangen, um Daten zu manipulieren, auszuspähen oder anderweitig zu kompromittieren.
Tatsächlich beschränkt sich die Gefahr von Manipulationen nicht auf die Hardware-Lieferkette. Sie bietet zwar eine recht einfache Möglichkeit, sich in den Prozess einzuschleusen, ist aber nicht der einzige Zugangspunkt. Um es klar zu sagen: Es gibt heute keinen Teil eines Systems – von der Hardware über die Firmware bis hin zum Betriebssystem und zur Software –, der nicht irgendeiner Bedrohung ausgesetzt ist. Täglich berichten Artikel über Schadsoftware und ausgenutzte Sicherheitslücken von kompromittierten Betriebssystemen und Anwendungen. Persistente Bedrohungen wurden bereits über BIOS-Rootkits (Firmware-Rootkits) eingeschleust. Und der zunehmende Einsatz von Subsystemen externer Hersteller im vergangenen Jahrzehnt macht es durchaus plausibel, dass ein Angriff auf die Lieferkette auch Hardware auf Platinenebene betreffen kann.
Ja, es ist möglich. Ja, ein Angriff auf die Lieferkette wäre schwer zu erkennen. Und ja, solange Hardware bei der Bereitstellung von Anwendungen in Rechenzentren und Cloud-Umgebungen eine Rolle spielt (sprich: auf absehbare Zeit), müssen sich Unternehmen mit diesem Thema auseinandersetzen – unabhängig davon, ob die jeweiligen Anbieter eigene Hardware oder die anderer Hersteller einsetzen.
Sichere Systeme müssen auch die Hardware berücksichtigen
Hardware- und firmwarebasierte Angriffe stellen im Vergleich zu anderen Angriffsarten ein besonderes Risiko dar, was zum Teil erklärt, warum dieses Thema Unternehmen und Organisationen so große Sorgen bereitet.
Hardware- und firmwarebasierte Angriffe sind für böswillige Akteure aus folgenden Gründen attraktiv:
- Schwer zu erkennen. Firmware arbeitet im Hintergrund und ist für Software oft nicht sichtbar. Moderne Systeme erschweren selbst den Zugriff auf die BIOS-Firmware, da unsachgemäße Änderungen ein System unbrauchbar machen können.
- Hohe Persistenz. Hat sich die Schadsoftware erst einmal eingenistet, lässt sie sich nur schwer von einer infizierten Plattform entfernen. Während sich Betriebssysteme relativ einfach neu installieren lassen, ist es wesentlich schwieriger, die Firmware in ihren ursprünglichen Zustand zurückzuversetzen.
- Hohe Berechtigungen. Jeder Code, der in Hardware oder Firmware ausgeführt wird, hat direkten Zugriff auf die Hardwareebene. Schadsoftware mit diesen Berechtigungen kann das gesamte System ausspionieren und sogar kontrollieren.
Insgesamt ergeben sich handfeste Vorteile für Unternehmen, die die Kontrolle über ihre eigene Hardware behalten. So überwacht F5 jeden Schritt – vom Design über den Prototypenbau und die Komponentenfertigung bis hin zur Endfertigung –, um die Integrität unserer Systeme sicherzustellen. Ohne dieses Maß an Kontrolle können Anbieter nur in vergleichsweise begrenztem Umfang gewährleisten, dass die ihren Systemen zugrunde liegende Hardware geschützt ist.
Die Herausforderung, zu schützen, was man nicht kontrolliert
An dieser Stelle möchte ich darauf hinweisen, dass F5 keine Fertigungsbeziehung zu Super Micro oder einem anderen OEM für Server-Mainboards unterhält. (Weitere Einzelheiten finden Sie im Artikel in der AskF5-Wissensdatenbank zu den jüngsten Branchennachrichten.) Dies ist jedoch eine gute Gelegenheit, die Bedeutung von Unternehmen hervorzuheben, die mit strengen Prozessen ihre Hardware, Firmware und Software in jeder Phase der Entwicklung, Fertigung und Montage vor Manipulationen schützen können. Wenn man sich ohnehin an irgendeiner Stelle auf Hardware verlassen muss, ist es dann nicht sinnvoller, auf einen Anbieter mit Hardware-Kompetenz zu setzen?
Sie werden zweifellos Anbieter finden, die die Hardwareaspekte der Sicherheit nur allzu gern zum „Problem anderer“ erklären. Dieser Ansatz greift jedoch oft zu kurz. Wenn Sie Gewissheit über die Sicherheit der Hardware benötigen, auf der Ihre Infrastruktur basiert, brauchen Sie einen Anbieter, der die Verantwortung für den Schutz Ihrer Ressourcen nicht wie eine heiße Kartoffel weiterreicht. Im weiteren Verlauf dieses Artikels erläutern wir daher, was F5 unternimmt, um dieses Risiko für seine Kunden zu minimieren. Anschließend stellen wir einige Fragen vor, die Sie Anbietern stellen können, um sicherzugehen, dass diese Ihre Risiken verantwortungsvoll begrenzen. Hier aber schon einmal die Kurzfassung: Wenn Sie nicht wissen, wie oder wo die Hardware Ihrer Infrastruktur entwickelt, gefertigt, getestet und montiert wird, besteht möglicherweise Anlass zur Sorge. Bei F5 hingegen bleibt der gesamte Prozess stets unter unserer Aufsicht.
Was F5 zu bieten hat: Der komplizierte Teil
F5 hat seinen Hauptsitz in Seattle. Das Design und die Entwicklung unserer Hardware erfolgen an einem Unternehmensstandort östlich von Seattle in Spokane. Das dortige Team betreut sämtliche Aspekte der Hardwareentwicklung bei F5. Dieser Ansatz entstand aus dem Wunsch, Hardware speziell für unsere ADC-Plattform BIG-IP zu entwickeln. So können wir der Sicherheit unserer Hardware mit geradezu fanatischer Sorgfalt (im positiven Sinne!) begegnen.
An dieser Stelle lohnt sich ein (sehr) kurzer Überblick darüber, wie Hardware entworfen und entwickelt wird. Der vorläufige Entwurf wird mit einer CAD-Software erstellt, die daraus eine Vektorgrafik der Leiterplatte erzeugt. Diese wird als Gerber-Datei bezeichnet, nach dem De-facto-Industriestandardformat für solche Grafiken. Anhand dieser Datei wird eine Leiterplatte (Printed Circuit Board, PCB) gefertigt. Die Leiterplatte ist lediglich die Basis mit den Leiterbahnen und Anschlussbelegungen. Im nächsten Schritt wird eine bestückte Leiterplatte (Printed Circuit Assembly, PCA) hergestellt, indem die eigentlichen Bauteile (CPUs, Speicher, ICs, Transistoren usw.) auf der Leiterplatte angebracht werden.
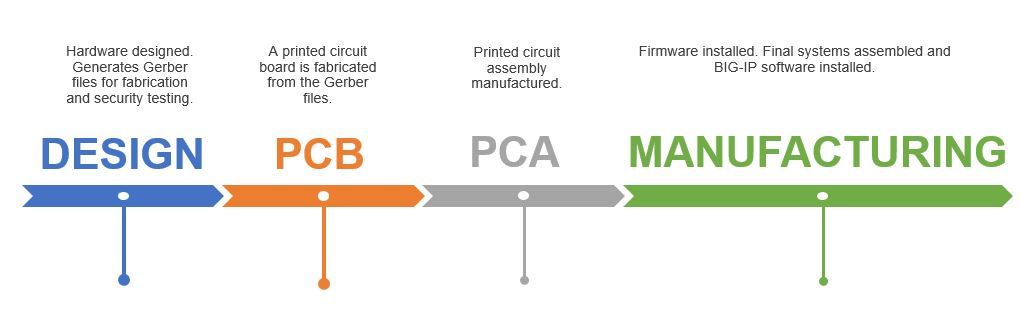
Die Prozesse von F5 umfassen auch Tests nach der Fertigung, um zum Schutz vor Angriffen auf die Lieferkette über Drittanbieter beizutragen. Wir kombinieren die automatische optische Inspektion (AOI) mit der 5DX- oder AXI-Röntgeninspektion. Diese Verfahren dienen dazu, verschiedene Probleme zu erkennen, die die Qualität und Integrität des Systems beeinträchtigen. Dazu gehört auch die Identifizierung von Komponenten, die nicht im Produktdesign vorgesehen sind.
Sowohl die AOI als auch die Röntgeninspektion sind automatisierte Prozesse, die auf Gerber-Dateien basieren. Diese beschreiben bis ins kleinste Detail, wie die Leiterplatte nach der Fertigung aussehen soll. Die Fertigungsingenieure von F5 überwachen die Einrichtung und Implementierung dieser Prüfteilsysteme ab der ersten bestückten Leiterplatte (PCA, Printed Circuit Assembly). Die Prüfteilsysteme werden kontinuierlich optimiert. So können wir das Endprodukt mit den Vorgaben abgleichen und überprüfen, ob es unseren Erwartungen entspricht.
Über diese Schutzmaßnahmen hinaus integrieren wir zwei zentrale Funktionen in unsere Hardware, um sie besser vor unbefugten Manipulationen an Firmware und Software zu schützen: Manipulationserkennung und Manipulationsschutz. Erstere wird durch die Integration eines TPM (Trusted Platform Module) ermöglicht. Ein TPM gemäß ISO/IEC 11889 ist ein dedizierter Mikrocontroller, der die Überprüfung der Systemintegrität mithilfe kryptografischer Verfahren ermöglicht. Die zweite Funktion besteht darin, nachfolgende Firmware-Updates kryptografisch zu signieren und vor der Installation zu validieren, wie dies auch bei F5-Software-Updates möglich ist.
Ich möchte außerdem hervorheben, dass die IT-Abteilung von F5 für die gesamte Hardware und Netzwerkinfrastruktur unserer Testsubsysteme verantwortlich ist und den Zugriff darauf kontrolliert.
Fragen an Ihren Anbieter
Wenn es um kritische Komponenten Ihres Netzwerks und Ihrer Sicherheitsinfrastruktur geht, sollten Vertrauen und offene Kommunikation immer eine Rolle spielen. Auch wenn die Fakten im Super-Micro-Bericht nach wie vor diskutiert werden, ist die darin beschriebene Art von Bedrohung durchaus real und ernst zu nehmen. Angesichts möglicher Angriffe auf Hardware und Firmware – ob über die Lieferkette oder auf anderem Wege – sollten Sie Ihrem Anbieter die folgenden Fragen stellen:
- Verwenden Sie bei der Entwicklung Ihrer Systeme Mainboards von Drittanbietern?
- Welchen Teil des Hardwaredesign- und -entwicklungsprozesses haben Sie gegebenenfalls unter Ihrer Kontrolle?
- In welchem Umfang führen Sie Sicherheitstests an der Hardware durch und zu welchem Zeitpunkt?
- Welche Schutzmaßnahmen setzen Sie ein, um Firmware- und Software-Updates abzusichern?
- Und schließlich: Welche Schutzmaßnahmen haben Sie ergriffen, um Manipulationen jeglichen Ursprungs entlang der gesamten Lieferkette zu verhindern und zu erkennen?
____
Weitere Informationen dazu, wie F5 die Anwendungssicherheit Ihres Unternehmens verbessern kann, finden Sie unter: https://www.f5.com/solutions/application-security
Über den Autor
Ähnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.