Namen haben Macht – zumindest haben uns das Mythen, Legenden und Zeichentrickserien am Samstagmorgen gelehrt. Shakespeare würde dem vielleicht widersprechen, doch jede Heldengeschichte gibt ihrem Helden oder ihrer Heldin einen ikonischen Namen.
Wenn wir also etwas einen Namen geben, wie etwa DevOps, schreiben wir ihm bestimmte Eigenschaften zu. Diese Eigenschaften zeichnen die Praktiker dieses Bereichs aus. Zwar hat diese wachsende Gruppe von Fachleuten einige Merkmale aus ihren Ursprüngen im entwicklungsorientierten IT-Betrieb übernommen, doch die Kombination aus ihren Präferenzen bei Tools und Methoden sowie ihren täglichen Arbeitsabläufen macht sie einzigartig. Sie sind weder Entwickler noch IT-Betriebsspezialisten.
Die Teilnehmerbasis unserer Studie „State of App Services“ ist stets gemischt, wobei traditionelle operative IT-Rollen aus den Bereichen Netzwerk, Sicherheit und Systembetrieb überwiegen. Wir beobachten jedoch eine stetig wachsende Zahl von Entwicklern sowie von Personen, die sich als DevOps- oder Site-Reliability-Engineers (SRE) verstehen. Angesichts ihrer einzigartigen und zunehmend wichtigen Rolle bei der digitalen Transformation haben wir die Daten gezielt im Hinblick auf die Einstellungen, Wahrnehmungen und Präferenzen von DevOps-Fachleuten untersucht.
Doch bevor Sie tiefer einsteigen, möchten wir noch einmal betonen, dass DevOps einzigartig ist. Wenn Sie glauben, dass DevOps-Fachleute lediglich Entwickler sind, die Skripte schreiben und CI/CD-Pipelines verwalten, liegen Sie falsch. Und wenn Sie glauben, dass es sich lediglich um Betriebsexperten handelt, die sich auf die Entwicklungspipeline konzentrieren, liegen Sie ebenfalls falsch.
Was wir in den Daten gefunden haben, sind einzigartige Sichtweisen und Perspektiven auf Technologie – von App-Diensten über Tools bis hin zu Defiziten bei den Sicherheitskompetenzen: Diese drei Berufsgruppen vertreten unterschiedliche Meinungen.
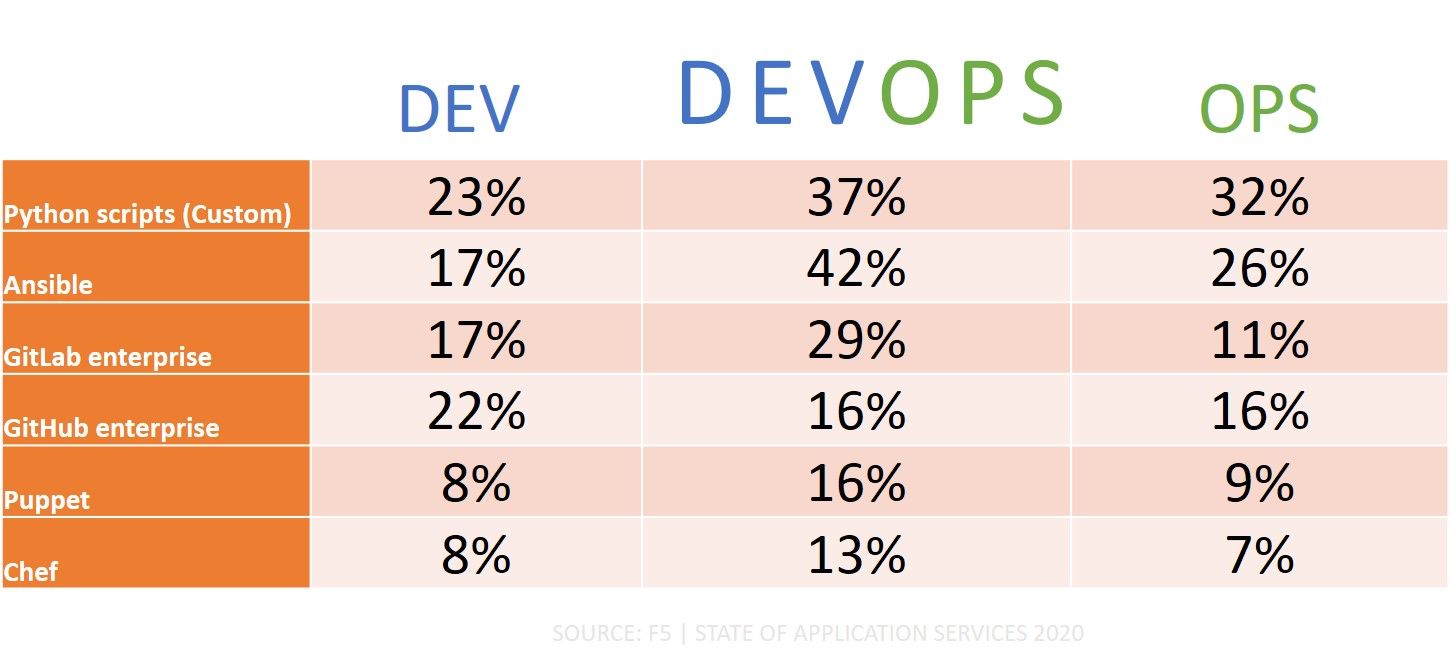
Tools sind heute ein integraler Bestandteil aller drei Gruppen, da in allen Bereichen großer Wert auf Automatisierung und Orchestrierung gelegt wird. Zwar setzen alle drei Gruppen eine beträchtliche Anzahl von Tools ein, doch bei der Betrachtung der Nutzung nach selbst angegebener Rolle zeigen sich unterschiedliche Präferenzen.
Beispielsweise setzen DevOps-Fachkräfte deutlich häufiger Ansible ein als Mitarbeitende im IT-Betrieb oder Entwickler. Außerdem verwenden sie etwas häufiger benutzerdefinierte Skripte (meist in Python) und bevorzugen GitLab, während Entwickler eher GitHub den Vorzug geben.
Auch bei den Präferenzen der einzelnen Gruppen in Bezug auf Anwendungsdienste zeigen sich deutliche Unterschiede. Zwar liegt die Hauptverantwortung für die Bereitstellung und den Betrieb von Anwendungsdiensten – sowohl in der Public Cloud als auch in lokalen Umgebungen – weiterhin beim IT-Betrieb. Entwickler tragen nur wenig operative Verantwortung, doch DevOps gewinnt an Bedeutung, da sich container-native Anwendungsdienste zusammen mit den von ihnen unterstützten Anwendungen zunehmend verbreiten. Das ist wichtig, wenn man betrachtet, welche Eigenschaften die einzelnen Gruppen bei der Bereitstellung von Anwendungsdiensten bevorzugen – unabhängig vom Standort.
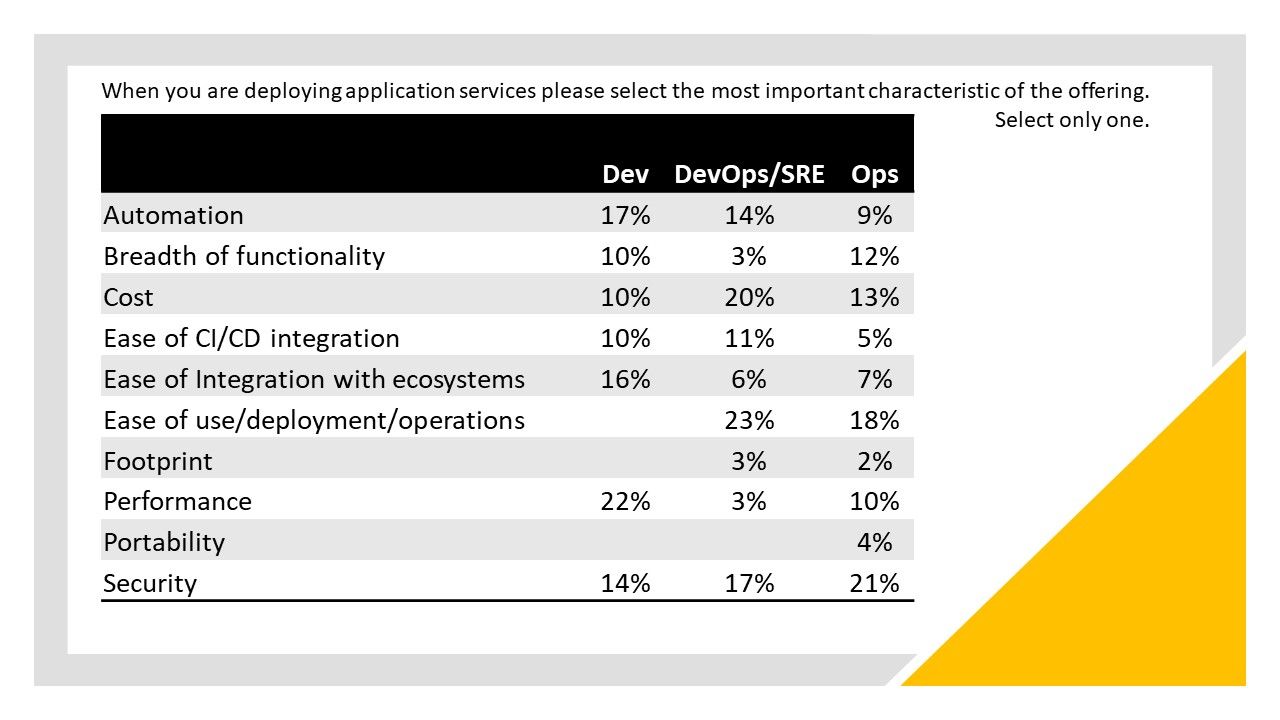
Entwickler konzentrieren sich, wie schon seit Jahren, in erster Linie auf die Performance. Interessanterweise sind sie sich mit dem IT-Betrieb einig, dass ein breiter Funktionsumfang wichtig ist, etwa eine umfassende Auswahl an Optionen für den Lastenausgleich. Für DevOps spielt dies jedoch kaum eine Rolle; dort stehen stattdessen eine einfache Nutzung, Bereitstellung und Verwaltung sowie die Kosten im Vordergrund. Entwickler, deren wichtigste Berührungspunkte mit Anwendungsdiensten wahrscheinlich bei container-nativen Optionen liegen, legen deutlich mehr Wert auf eine einfache Integration in die Ökosysteme, in denen solche Anwendungen und Anwendungsdienste bereitgestellt und betrieben werden.
Die Besonderheiten von DevOps zeigen sich auch bei den selbst eingeschätzten Defiziten im Bereich der Sicherheitskompetenzen. Die Hälfte (50 %) der DevOps-Fachkräfte nannte Netzwerksicherheit als ihr größtes Kompetenzdefizit im Sicherheitsbereich, gefolgt von Endpunktsicherheit (41 %) und Anwendungssicherheit (41 %). Entwickler nannten Anwendungssicherheit (49 %) als ihr größtes Defizit, gefolgt von Netzwerksicherheit (46 %) und – bezeichnenderweise – DevOps (43 %). Mehr als die Hälfte der Befragten aus dem IT-Betrieb bezeichnete Anwendungssicherheit als ihre größte Schwäche (56 %), gefolgt von Netzwerksicherheit (41 %) und – möglicherweise aufgrund ihrer Verantwortung für die Bereitstellung und den Betrieb von Anwendungsdiensten – der Sicherheit in der Public Cloud (39 %).
Die wichtigste Erkenntnis ist, diese drei unterschiedlichen Berufsgruppen nicht über einen Kamm zu scheren. Jede von ihnen hat eigene Präferenzen bei der Auswahl von Tools sowie eigene Herausforderungen und Anforderungen an die Anwendungsdienste, die sie bereitstellt und betreibt.
Vor diesem Hintergrund möchte ich Sie ermutigen, sich eingehender mit der DevOps-Ausgabe des State of App Services 2020 zu befassen, um weitere Erkenntnisse und Analysen zu den weltweit im DevOps-Bereich tätigen Fachkräften zu erhalten.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...