Falls Sie mit dem Konzept noch nicht vertraut sind:
Der Kobayashi Maru ist ein Test im fiktiven Star-Trek-Universum.
Es handelt sich um eine Sternenflotten-Trainingsübung, mit der die charakterliche Eignung von Kadetten der Kommandolaufbahn an der Sternenflottenakademie geprüft werden soll. Der Name des Tests wird unter Star-Trek-Fans oder mit der Serie vertrauten Personen gelegentlich als Bezeichnung für ein auswegloses Szenario oder für eine Lösung verwendet, bei der das Problem neu definiert und die eigene charakterliche Eignung auf die Probe gestellt wird.
Ach, schau mich nicht so an. Du wusstest doch, dass ich Star Trek, Star Wars und so was mag. Machen wir weiter, sonst kommen wir nie zum eigentlichen Punkt, ja?
In der IT scheint das „No-Win-Szenario“ zu lauten: „Entscheide dich für die Cloud oder für On-Premises.“ Doch ganz gleich, wofür man sich entscheidet, man verliert natürlich immer etwas. Bei einer extern betriebenen (Public) Cloud gibt man Kontrolle und die Möglichkeit auf, bestehende Sicherheitsarchitekturen nachzubilden, gewinnt dafür aber Agilität und Skalierbarkeit. Entscheidet man sich hingegen für ein herkömmliches On-Premises-Rechenzentrum, verzichtet man zugunsten der Kontrolle auf Agilität und Kosteneinsparungen.
Was Sie wirklich wollen, sind Kontrolle, Agilität und Kosteneinsparungen in einem einzigen, praktischen Gesamtpaket. Doch die verfügbaren Optionen bieten das nicht. Sie bekommen entweder das eine oder das andere, aber nicht beides. Sie können nicht gewinnen.
Doch, das können Sie. Es gibt einen guten Grund dafür, dass die meisten Umfragen – unsere eingeschlossen – ein anhaltendes Wachstum und kontinuierliche Investitionen in Technologien zur Unterstützung von Private Clouds belegen. Auch wenn Sie kaum Artikel finden werden, die diese Realität verkünden, ist es doch so, dass Unternehmen durch „Cloud-Shaming“ zum Schweigen gebracht wurden. Wie sich herausstellt, lautet die erste Regel bei der Implementierung einer Private Cloud: Man spricht nicht über die Implementierung seiner Private Cloud.
Und das ist bedauerlich, denn aus diesen Implementierungen lassen sich zahlreiche Erkenntnisse und Erfahrungen gewinnen, die all jenen als Orientierung dienen könnten, die gerade erst mit der Umsetzung einer Private Cloud beginnen oder dabei auf Schwierigkeiten stoßen. Dafür sind eine geeignete Architektur, Automatisierung und Orchestrierung, Erfahrung mit Frameworks sowie die Anwendung einer zentralen DevOps-Philosophie erforderlich: die Zusammenarbeit über IT-Silos hinweg bis hinein in die Anwendungsentwicklung.
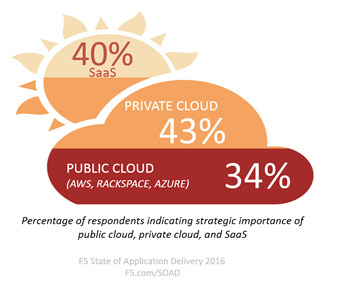
Dies ist kein triviales Unterfangen, und dennoch sehen wir die Private Cloud durchweg vor ihrem öffentlichen Pendant (ungeachtet der SaaS-Einführung, wobei SaaS ohnehin einem völlig anderen Paradigma folgt). Im vergangenen Jahr investierten mehr Unternehmen in die Private Cloud (38 %) als in die Public Cloud (25 %), während SaaS genau dazwischen lag (32 %). Das gilt weltweit. In jeder Region wurde mehr in die Private Cloud als in die Public Cloud investiert. Auch aus strategischer Sicht ergab sich dasselbe Bild. Weltweit maßen mehr Unternehmen der Private Cloud (43 %) eine hohe Bedeutung bei als ihrem öffentlichen Pendant (34 %).
Ich habe keinen Grund zu der Annahme, dass sich dieser Trend in diesem oder auch im nächsten Jahr umkehren wird. Aus Sicherheitsperspektive ist das nicht überraschend. Sicherheit ist nach wie vor ein wichtiger Treiber für alle Technologien, ob Cloud, IoT oder APIs. Und bei der Public Cloud bestehen weiterhin Sicherheitsbedenken. Dabei geht es nicht um die Sicherheit der Cloud-Infrastruktur selbst, sondern um die Fähigkeit von Unternehmen, Richtlinien über unterschiedliche Umgebungen hinweg zu vereinheitlichen, im Rechenzentrum und in der Cloud dieselben Sicherheitsrichtlinien anzuwenden sowie Authentifizierung und Autorisierung einheitlich zu verwalten.
Dies sind die Sicherheitsherausforderungen, mit denen Unternehmen beim Einsatz der Public Cloud nach wie vor konfrontiert sind. Angesichts der zunehmenden Zahl und des Ausmaßes von Sicherheitsverletzungen und Angriffen in den vergangenen zwei Jahren sind sie von erheblicher Bedeutung. Das Risiko verfolgt die IT wie eine sich langsam ausbreitende Seuche, gegen die etwas unternommen werden muss – unabhängig davon, ob die Bedrohung unmittelbar bevorsteht oder nicht. Denn sie ist existenziell. Auch wenn wir nichts darüber lesen, geschieht es dennoch. So stellte Ponemon Anfang dieses Jahres (am 16. Mai) fest, dass 89 % der Organisationen im Gesundheitswesen einräumten, in den vergangenen zwei Jahren Opfer einer Sicherheitsverletzung geworden zu sein. Ähnliche Statistiken finden sich zuhauf und erstrecken sich über verschiedene Branchen und Geschäftsbereiche hinweg. Eine beträchtliche Zahl von Unternehmen – mehr, als wir vermutlich zugeben möchten – war bereits von einer Sicherheitsverletzung betroffen. Ob diese zu einer weitreichenden Offenlegung von Daten geführt hat, entscheidet wahrscheinlich darüber, ob wir davon gelesen haben oder nicht.
Angesichts der Sicherheitsherausforderungen bei der Migration von Anwendungen in die Cloud und der Tatsache, dass Mainframes auch weiterhin Bestand haben werden. Sie halten das für reine Nostalgie? Dann sollten Sie noch einmal darüber nachdenken. Laut einem von BMC gesponserten Forrester-Bericht aus dem Jahr 2016:
Einundneunzig Prozent der Unternehmen gaben an, dass auf ihren Mainframes geschäftskritische Informationen gespeichert sind. Auch die Zukunft der Mainframe-Technologie sieht vielversprechend aus: Mehr als die Hälfte (57 %) der Unternehmen rechnet in den nächsten zwei Jahren mit einer steigenden Auslastung, während die Hälfte neue Mainframe-Anwendungen entwickelt.
Ja, Sie haben richtig gelesen. Lesen Sie es ruhig noch einmal, um sicherzugehen. Ich warte.
Heutzutage werden auf Mainframes ausgeführte Anwendungen routinemäßig in die Architekturen anderer Anwendungen eingebunden, nicht jedoch in die von Anwendungen, die außerhalb des Rechenzentrums ausgeführt werden, etwa in einer Public Cloud. Anwendungen hingegen, die lokal in einer Private Cloud betrieben werden, können über APIs auf die Daten der auf Mainframes ausgeführten Anwendungen zugreifen und deren „geschäftskritische Informationen“ weiterhin nutzen.
Deshalb sollte die Antwort auf das Kobayashi-Maru-Szenario der IT eigentlich gar nicht so schwierig sein: die Private Cloud. Sie vereint die Agilität und Geschwindigkeit der Cloud mit der Kontrolle und Zugänglichkeit des Rechenzentrums – vor Ort – und schafft so eine neue Realität.
Das kommt häufiger vor, als Sie denken. Und wie Spock sicherlich zustimmen würde, ist es die einzig logische Lösung.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...