Jeder, der sich mit Philosophie und insbesondere mit Logik beschäftigt hat, weiß, dass es eine Vielzahl logischer Fehlschlüsse gibt, die letztlich die eigene Argumentation untergraben. Den meisten Menschen ist wahrscheinlich der Ad-hominem-Fehlschluss bekannt, bei dem versucht wird, das Argument eines Gegners zu widerlegen, indem man den Gegner statt des Arguments angreift.
Ähnlich verhält es sich mit dem Ablenkungsmanöver – einem Fehlschluss, bei dem man bewusst das Thema wechselt, um eine Auseinandersetzung mit der ursprünglichen Prämisse gänzlich zu vermeiden, meist indem man einen Aspekt des ursprünglichen Arguments infrage stellt. Ein Beispiel wäre, auf die Aussage „Es ist moralisch falsch zu lügen“ mit „Was bedeutet moralisch?“ zu antworten.
Ein weiterer recht verbreiteter Fehlschluss, auf den jedoch aus irgendeinem Grund nur selten hingewiesen wird, ist das falsche Dilemma, bei dem man davon ausgeht, dass nur zwei Möglichkeiten zur Wahl stehen. Das bekannteste Beispiel lautet: „Entweder bist du für uns oder gegen uns.“ Oder wie wäre es mit: „Du kannst die rote oder die blaue Pille nehmen“, obwohl es mindestens zwei weitere Möglichkeiten gibt: Man kann keine von beiden oder beide nehmen.
Das ist ein bisschen wie die heutige Debatte über Formfaktoren. Man kann sich entweder für Software oder für Hardware entscheiden. Nur sind das nicht die einzigen Möglichkeiten – man kann sich auch für beides entscheiden.
Es stellt sich heraus, dass genau das die meisten IT-Fachleute bevorzugen: eine Mischung aus Hardware und Software. Das liegt wahrscheinlich sowohl an der fortschreitenden Aufspaltung des Netzwerks als auch an der Aufspaltung des Rechenzentrums: Einige Anwendungen befinden sich in der Cloud, wo Software ein Muss ist, andere hingegen im Rechenzentrum, wo sowohl Hardware- als auch Softwarelösungen verfügbar sind.
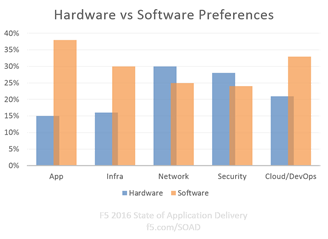
Tatsächlich zeigt sich, dass die Präferenzen hinsichtlich des Formfaktors von der Rolle eines IT-Experten im Rechenzentrum beeinflusst werden. Die IT-Experten in unserem Bericht von 2016 „State of Application Delivery“, die Hardware gegenüber Software bevorzugten, gaben an, im Bereich „Netzwerk“ oder „Sicherheit“ tätig zu sein. Wenig überraschend sind dies die IT-Bereiche, in denen Skalierbarkeit, Geschwindigkeit und Sicherheit von Daten, Anwendungen und sogar der Systeme selbst jeden Tag entscheidend für den Geschäftserfolg sind.
Tatsächlich zeigt sich, dass Hardware in manchen Bereichen besser ist als ihre softwarebasierten Pendants. Sicherheit gehört oft dazu, ebenso wie Leistung und Skalierbarkeit.
Das liegt daran, dass die Hardware in der Regel speziell für einen bestimmten Zweck entwickelt wird. Switch-Architekturen beispielsweise, die sich stark von universellen Rechnerarchitekturen unterscheiden, sind auf hohe Geschwindigkeit und Skalierbarkeit ausgelegt. Deshalb kann ein Switch der Enterprise- und Service-Provider-Klasse einen Datenverkehr von 100 Gbit/s verarbeiten, mein Laptop hingegen nicht. Allerdings kann derselbe Switch Angry Birds nicht ausführen – ein Vorteil bleibt universellen Rechnern also immerhin.
Bei Hardware geht es nicht nur darum, Rechen-, Speicher- und Netzwerkressourcen bereitzustellen. Sicher, das macht einen großen Teil aus, denn die für die Bereitstellung von Anwendungen benötigten Ressourcen entstehen schließlich nicht auf magische Weise, indem ein Einhorn durch das Rechenzentrum läuft und aus seinem Zauberhorn „Ressourcenstaub“ versprüht. Ressourcen stammen immer aus irgendeiner Form von Hardware. Manchmal geht es aber auch darum, wie diese Hardware mit den Ressourcen interagiert und sie verarbeitet. Im Netzwerk ist speziell entwickelte Hardware nach wie vor nicht nur wertvoll, sondern notwendig, um Geschwindigkeit, Skalierbarkeit und Sicherheit bei der Verarbeitung von Daten zu gewährleisten. Ohne sie muss man sich auf den Weg machen, dieselben Ergebnisse mit architektonischen Mitteln nachzubilden. Software mithilfe von Software horizontal zu skalieren, ist nicht unmöglich – das geschieht jeden Tag. Es führt jedoch zu einer deutlich weniger stabilen Umgebung mit wesentlich mehr beweglichen Teilen, die allesamt ausfallen und den Geschäftsbetrieb beeinträchtigen können.
Falls Sie nun dachten, dies sei ein Beitrag nach dem Motto „Setzen Sie auf Hardware, vergessen Sie Software!“, sollten Sie noch einmal darüber nachdenken, denn auch das wäre eine falsche Dichotomie. Denn das ist ebenfalls nicht die richtige Antwort. Es gibt gute Gründe, Software gegenüber Hardware zu bevorzugen, insbesondere wenn wir die Bedürfnisse und Anforderungen von Anwendungen sowie neue Methoden betrachten, bei denen Agilität und Geschwindigkeit im Vordergrund stehen, wie etwa Microservices und DevOps. In der Cloud gibt es natürlich überhaupt keine Wahl – dort führt kein Weg an Software vorbei. Das spiegelte sich auch in unserer Umfrage wider: Befragte, die sich den Bereichen „Anwendungen“, „Infrastruktur“ oder „Cloud/DevOps“ zuordneten, bevorzugten Software gegenüber Hardware. Bei den Befragten aus den Bereichen Anwendungen und Infrastruktur sogar mit deutlichem Abstand. Das liegt daran, dass Software als besser für ihren Bereich geeignet gilt, dessen Schwerpunkt auf Anwendungen und Anwendungsdiensten liegt, die agil und einfach bereitzustellen sein und schnell auf Veränderungen in der Umgebung reagieren müssen.
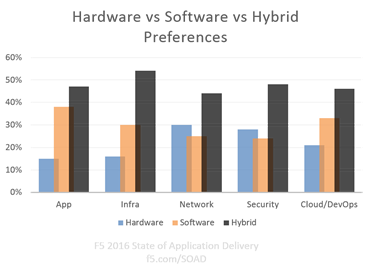
Es zeigt sich jedoch, dass in jeder Rolle ein Hybridmodell bevorzugt wird, das sowohl Hardware als auch Software umfasst. Denn sowohl Hardware als auch Software bieten Vorteile, und letztlich kommt es darauf an, was man erreichen möchte – und wo.
Lassen Sie sich also nicht in die Enge treiben und vor die falsche Wahl „Software oder Hardware“ stellen. Beides ist sinnvoll, und beide Optionen haben je nach Umgebung, Anwendung und konkretem Einsatzzweck der Lösung ihre Vor- und Nachteile.
Wie bei der Cloud geht es auch hier nicht um ein Entweder-oder, sondern um ein „Und“.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...