Außerdem ist es weitgehend wirkungslos
Das Internet funktioniert zu einem großen Teil dank DNS. Die Möglichkeit, eine Website einer IP-Adresse zuzuordnen – was erforderlich ist, um Anfragen und Antworten durch das Internet zu leiten –, macht das Internet letztlich erst nutzbar. Die meisten Nutzer wissen vermutlich gar nicht, dass es IP-Adressen überhaupt gibt. Denn cheese.com lässt sich einfach viel leichter merken.
Doch diese Verknüpfung – die Zuordnung einer eindeutigen Identität zu einer IP-Adresse – ist inzwischen so fest in unseren Köpfen verankert, dass wir sie auch auf andere Technologiebereiche übertragen. Selbst wenn sie dort völlig ungeeignet ist.
Zum Beispiel auf die Sicherheit.
Früher waren IP-Adressen ziemlich unveränderlich. Routen waren flexibel, doch IP-Adressen blieben größtenteils dort, wo sie zugewiesen worden waren. Heute hingegen sind IP-Adressen wie Bonbons. Sie werden häufiger verteilt und gehandelt, als SPAM in meinem Posteingang landet.
Die Cloud hat das Netzwerk zur Massenware gemacht. IP-Adressen gehören mir nur so lange, wie die Ressource, der sie zugewiesen wurden, in Betrieb ist. Auch die mobile Nutzung hat dazu beigetragen, IP-Adressen in praktisch bedeutungslose Oktette zu verwandeln. Eine kurze Suche fördert zahlreiche technische Dramen zutage, bei denen ein seriöses Unternehmen, das eine App in einer Public Cloud betreibt, automatisch durch Sperrlisten blockiert wurde, weil der vorherige Inhaber diese IP-Adresse missbräuchlich verwendet hatte.
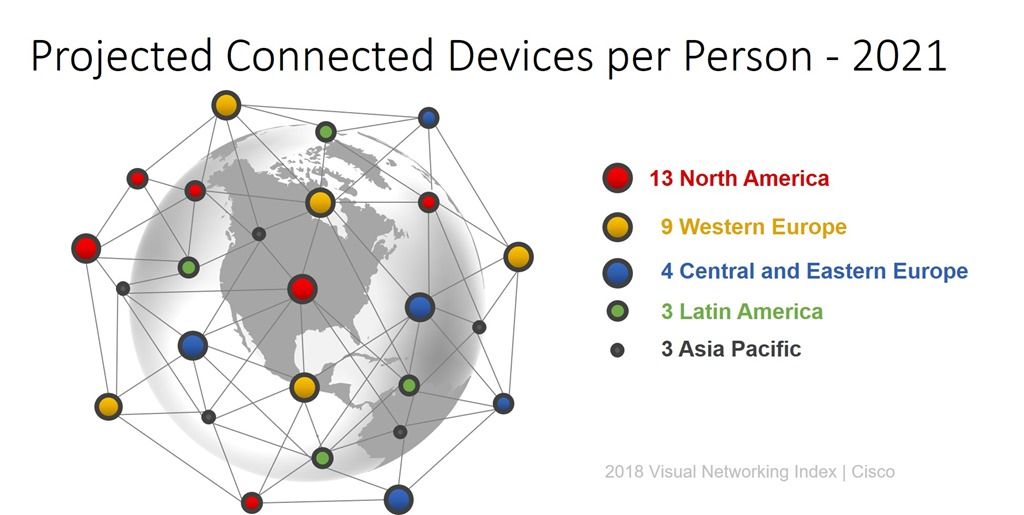
Nimmt man noch das moderne, vernetzte Zuhause mit seiner wachsenden Zahl internetabhängiger Geräte hinzu, ist es völlig sinnlos, IP-Adressen einzelnen Dingen oder Personen zuzuordnen.
Herkömmliche Sicherheitsmaßnahmen, die auf IP-Adressen basieren – in der Regel durch Sperrlisten und Blockierung –, sind dieser Flexibilität nicht gewachsen.
Daher ist es nicht überraschend, wenn ein Bericht erscheint, in dem darauf hingewiesen wird, dass die Fähigkeit bösartiger Bots, ihre IP-Adresse zu wechseln, ihre Identifizierung und Blockierung erschwert. Dies gilt insbesondere für Bots, die sich auf einem Mobilgerät eingenistet haben.
IP-Adressen als Grundlage für die Identifizierung von Geräten, Bots, Nutzern oder anderen Dingen zu verwenden, ist bequem. Sie sind zwar die am einfachsten zu erfassenden Daten, aber auch die am wenigsten vertrauenswürdigen.
Das ist nichts Neues. Die IT-Sicherheitsbranche weist bereits seit mehreren Jahren darauf hin, dass herkömmliche signaturbasierte Verfahren uns nicht mehr schützen werden. Denn sie beruhen auf der Annahme, dass sich böswillige Akteure erkennen lassen und wir wissen, wie sie aussehen. Das stimmt zwar, gilt aber nur für die Angriffe von gestern . Beim Angriff von morgen hilft uns das nicht wirklich weiter, denn wir haben keine Ahnung, wie dieser aussehen wird.
In Verbindung mit der zunehmenden Nutzung von Ende-zu-Ende-Verschlüsselung durch alles Mögliche – einschließlich Malware – können herkömmliche Sicherheitslösungen nur noch mutmaßen, ob eine bestimmte Interaktion legitim oder bösartig ist. Durch die Verschlüsselung blind geworden, sind signaturbasierte Lösungen kaum mehr als Hindernisse im Datenverkehr. Ohne die Möglichkeit, den Datenverkehr zu überprüfen, ist die netzwerkbasierte Sicherheit eine aussterbende Technologie, über die Bots nur spotten, während sie auf dem Weg sind, sich in Ihren Ressourcen einzunisten.
Es erfordert nur minimalen Aufwand, Endpunkte allein anhand von IP-Adressen zu identifizieren. Werden zusätzlich Informationen wie der User-Agent aus einem HTTP-Header herangezogen (bei dem es sich um eine Benutzereingabe handelt, die an sich nicht vertrauenswürdig ist), verbessert sich die Erfolgsquote kaum messbar. Angesichts der heute verfügbaren Rechenleistung spricht nichts dagegen, einige Mikrosekunden darauf zu verwenden, aus Verbindungen und Interaktionen ein breiteres Spektrum an Merkmalen zu extrahieren, aus denen wir, wenn schon nicht auf die Identität, so doch zumindest auf die Absicht schließen können.
Die alleinige Verwendung von IP-Adressen oder Signaturen reicht nicht aus, um Anwendungen und Netzwerke vor Angriffen zu schützen. Verhaltensanalysen, Challenge-Response-Verfahren und tiefgehende Prüfungen müssen gemeinsam eingesetzt werden, um schädliche Aktivitäten wirksam von legitimen zu unterscheiden.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...