
Auf die Frage, warum er Banken ins Visier nehme, antwortete der Bankräuber Willie Sutton schlicht: „Weil dort das Geld ist.“
Wenn der berüchtigte Willie Sutton, der dies in den 1930er-Jahren sagte, heute noch leben und eine moderne Variante lukrativer Verbrechen verfolgen würde, könnten wir ihn fragen: „Warum führen Sie Cyberangriffe auf Unternehmen im Gesundheitswesen durch?“
Der Grund dafür liegt auf der Hand. Die durchschnittlichen Kosten einer Datenschutzverletzung belaufen sich branchenübergreifend auf 4,24 Millionen US-Dollar pro Vorfall. Im Gesundheitswesen steigen die Kosten pro Datenschutzverletzung auf 9,23 Millionen US-Dollar, gegenüber 7,13 Millionen US-Dollar im Jahr 2021. Damit weist das Gesundheitswesen die höchsten Kosten durch Datenschutzverletzungen aller Branchen auf – einschließlich Finanzwesen, Pharmaindustrie, Technologie und Energie.
Warum ist eine Datenschutzverletzung im Gesundheitswesen kostspieliger? Unternehmen im Gesundheitswesen verfügen über eine für Cyberkriminelle besonders attraktive Kombination aus drei Arten von Daten: personenbezogene Daten (PII), geschützte Gesundheitsdaten (PHI) und Finanzdaten.
Der IBM-Bericht „Cost of a Data Breach Report 2021“ beziffert die durchschnittlichen Kosten für verlorene personenbezogene Kundendaten (PII) auf 180 US-Dollar pro Datensatz. Außerdem heißt es darin, dass kompromittierte Zugangsdaten mit einem Anteil von 20 % an allen Angriffen der häufigste ursprüngliche Angriffsvektor sind. Kombiniert man diese Zahlen mit dem Bericht des US-amerikanischen Department of Health and Human Services (HHS), dem zufolge im Jahr 2021 erschreckende 39.630.191 Konten durch „Hacking/IT-Vorfälle“ kompromittiert wurden, ergibt sich Folgendes: Geht man davon aus, dass 20 % der mehr als 39 Millionen Konten im Jahr 2021 aufgrund kompromittierter Zugangsdaten gehackt wurden und die Kosten pro Konto 180 US-Dollar betrugen, belaufen sich die Gesamtkosten auf über 1,4 Milliarden US-Dollar.
Die Entwicklung der Kriminalität bei Datenschutzverletzungen im Gesundheitswesen
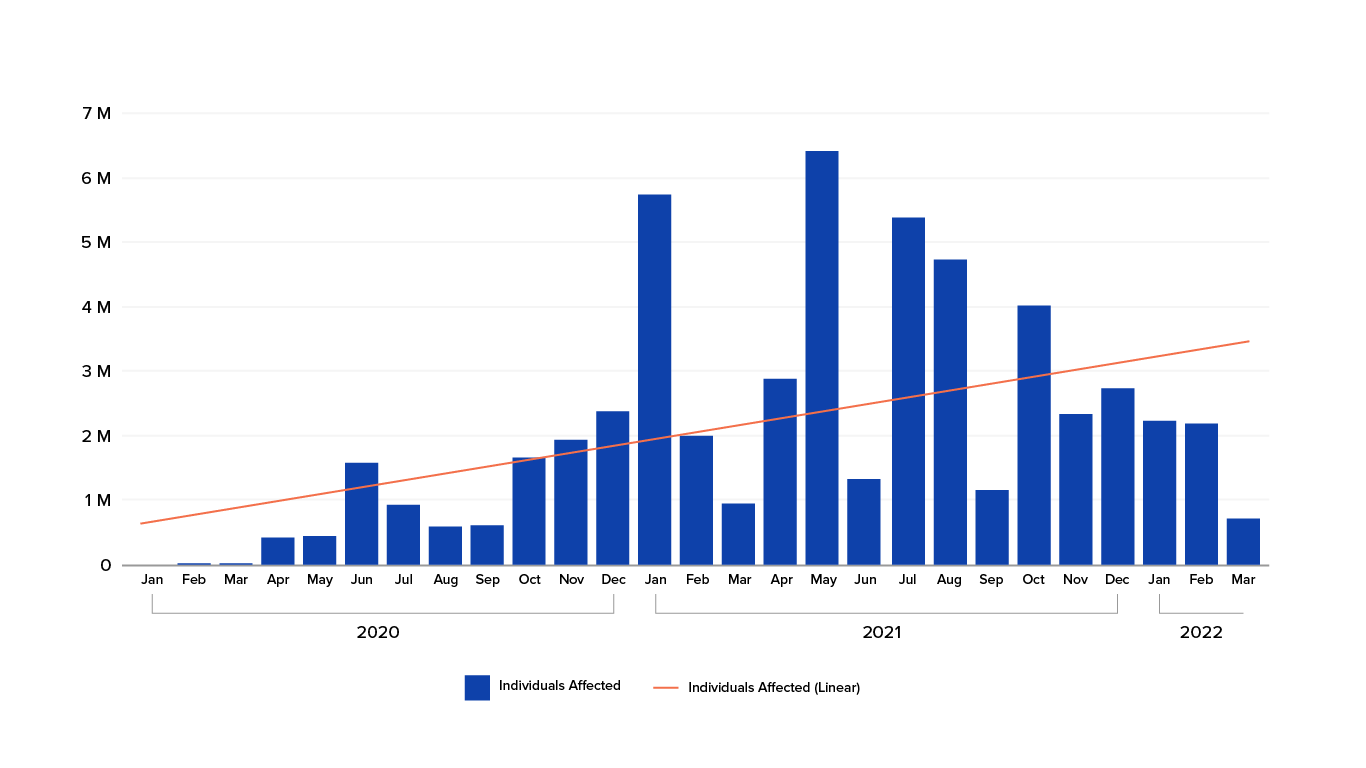
Das obige Diagramm zeigt den Anstieg der dem HHS gemeldeten Datenschutzverletzungen von Februar 2021 bis März 2022.
Sobald es zu einer Datenschutzverletzung kommt, nutzen Cyberkriminelle das Darknet, um diese kompromittierten Zugangsdaten zu erwerben. Sie fassen die Daten aus verschiedenen Datenschutzverletzungen zu größeren Sammlungen zusammen, die als „Combolists“ bezeichnet werden. So können Angreifer eine wesentlich umfangreichere Liste kompromittierter Zugangsdaten kaufen. „Collection #I“ wird seit 2019 zum Verkauf angeboten und enthält 773 Millionen eindeutige E-Mail-Adressen mit den zugehörigen Passwörtern.
Bei einem Credential-Stuffing-Angriff kaufen Cyberkriminelle solche Sammlungen kompromittierter Zugangsdaten und versuchen dann wiederholt, diese auf den Anmeldeseiten zahlreicher verschiedener Websites einzusetzen. Bei Erfolg übernimmt der Angreifer das Konto und nutzt es für betrügerische Zwecke. Die Erfolgsquote eines Credential-Stuffing-Angriffs liegt in der Regel bei 1 bis 2 Prozent. Wenn Cyberkriminelle 1 Million kompromittierte Zugangsdaten testen, können sie üblicherweise auf 10.000 bis 20.000 Konten zugreifen. Credential-Stuffing-Angriffe sind erfolgreich, weil Menschen dazu neigen, Passwörter für viele Konten wiederzuverwenden und mehrfach zu nutzen, sodass die im Darknet verfügbaren Passwörter bei zahlreichen Apps verwendet werden können.
Auch im Gesundheitswesen ist zunehmend zu beobachten, dass bösartige Bots immer mehr Inhalte auslesen. Insbesondere greifen Bots Informationen zu Krankenversicherungsplänen, Leistungsabrechnungen (Explanation of Benefits, EOB) und Ärzteverzeichnissen innerhalb von Versorgungsnetzwerken ab. Wettbewerber können Informationen zu Krankenversicherungsplänen und Leistungsabrechnungen nutzen, um niedrigere Preise anzubieten und Erkenntnisse über die Konkurrenz zu gewinnen. Ärzteinformationen können für Phishing-Kampagnen verwendet werden, um Zahlungen und andere geschützte Gesundheitsinformationen (PHI) von Patienten zu erlangen.
Angriffen zuvorkommen
Wie lässt sich das Risiko von Datenschutzverletzungen und Credential-Stuffing-Angriffen am besten reduzieren? Darauf gibt es keine allgemeingültige Antwort. Ein guter Ausgangspunkt ist jedoch die Einführung einer Zero-Trust-Architektur und die Identifizierung böswilliger Akteure, die Ihre Webanwendungen missbrauchen.
Eine Zero-Trust-Architektur verwirft die Vorstellung eines vertrauenswürdigen Netzwerks innerhalb eines festgelegten Perimeters. Mit anderen Worten: Es handelt sich um ein Sicherheitsmodell, bei dem vor der Gewährung des Zugriffs jeder Benutzer und jedes Gerät überprüft wird – sowohl innerhalb als auch außerhalb der Grenzen eines Unternehmens. Der Zero-Trust-Ansatz konzentriert sich in erster Linie auf den Schutz von Daten und Diensten, kann jedoch auf sämtliche Unternehmensressourcen ausgeweitet werden.
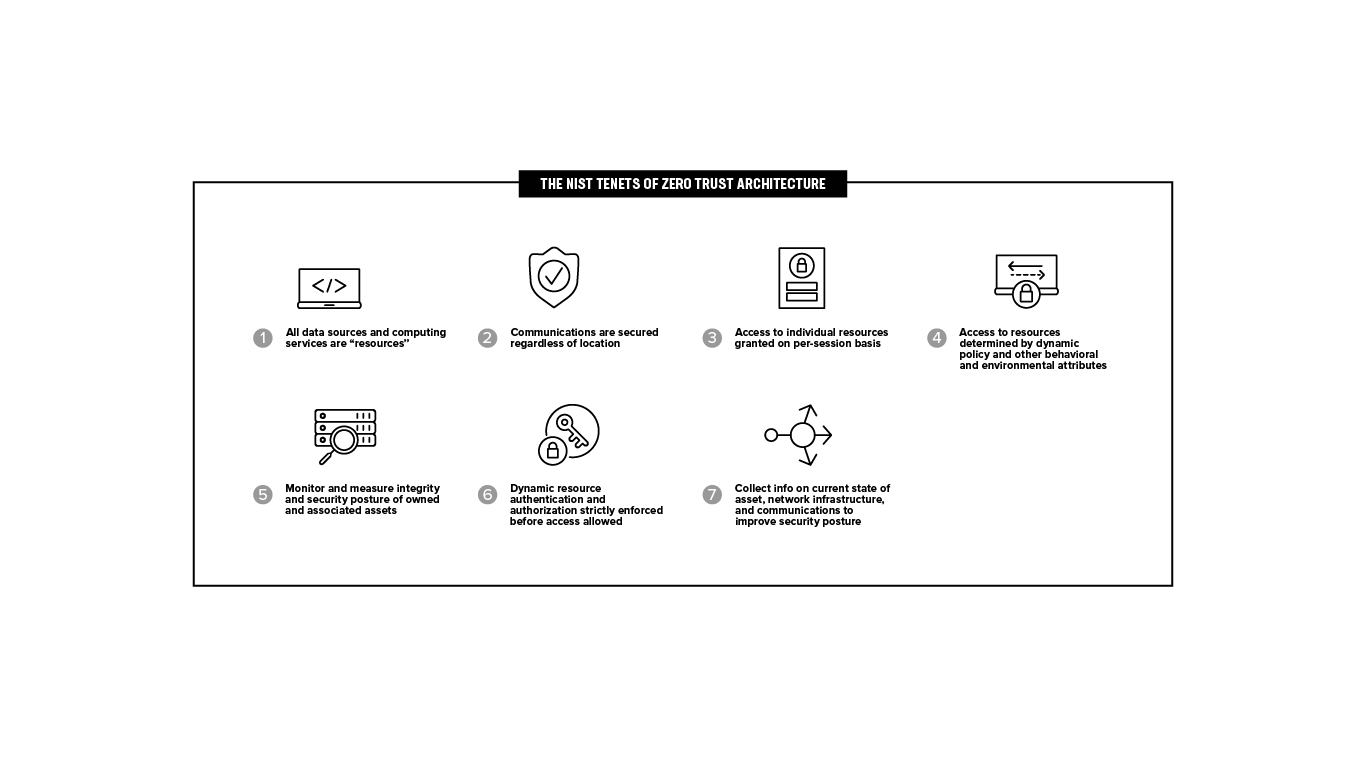
F5 stützt sich bei seinen Bemühungen rund um Zero Trust maßgeblich auf die NIST-Sonderveröffentlichung 800-207 „Zero Trust Architecture“, da sie allgemeine branchenspezifische Bereitstellungsmodelle und Anwendungsfälle beschreibt, in denen Zero Trust die allgemeine IT-Sicherheitslage eines Unternehmens verbessern könnte. Das Architekturdokument erläutert Zero Trust für Sicherheitsarchitekten in Unternehmen und trägt zum Verständnis von Zero Trust für nicht als geheim eingestufte zivile Systeme bei. Darüber hinaus bietet es einen Fahrplan für die Migration und Implementierung von Zero-Trust-Sicherheitskonzepten in einer Unternehmensumgebung.
Lösungen zur Bekämpfung von Cyberkriminalität im Gesundheitswesen
F5 Distributed Cloud Bot Defense und Distributed Cloud Account Protection schützen Websites vor dem Missbrauch durch böswillige Akteure. All die zuvor erwähnten Credential-Stuffing-Angriffe? Sie gehen allesamt von bösartigen, automatisierten Bots aus. Herkömmliche Schutzmaßnahmen wie CAPTCHA und Geofencing können von heutigen Angreifern leicht umgangen werden. Es gibt sogar kostenpflichtige Dienste, mit denen Angreifer jede Art von CAPTCHA überwinden können. Eine dieser Websites, 2captcha.com, stellt Angreifern eine API zur Verfügung, mit der sie Ihre Schutzmaßnahmen automatisiert umgehen können. 2Captcha löst normale Captchas, Text-Captchas, ClickCaptchas, Rotate Captchas, reCAPTCHA V2 & V3, reCAPTCHA Enterprise, FunCaptcha, TikTok Captcha und mehr.
Distributed Cloud Bot Defense schützt Anwendungserlebnisse, Webpräsenzen, mobile Apps und Transaktionen an API-Endpunkten vor ausgeklügelten Bot-Angriffen, indem die Lösung auf intelligente Weise umfassende JavaScript- und HTTP-Signale auf Netzwerkebene sowie Telemetriedaten aus jeder Client-Transaktion erfasst, ohne den Datenverkehr über einen Proxyserver umzuleiten. Die Plattform identifiziert bösartiges automatisiertes Bot-Verhalten mithilfe mehrerer Ebenen maschineller Lernverfahren. Das System überwacht, markiert, erkennt und identifiziert neu konfigurierte Angriffe und wehrt automatisierte Angriffe in Echtzeit ab.
Aufgrund der großen Geldsummen, die im US-amerikanischen Gesundheitswesen und weltweit im Umlauf sind, beschränken sich böswillige Akteure nicht auf automatisierte Angriffe. Wenn Sie deren automatisierte Angriffe abwehren, gehen sie zu manuellen Angriffen über. Distributed Cloud Account Protection hilft Unternehmen, die Absichten von Besuchern zu erkennen. Distributed Cloud Account Protection bewertet jede Online-Transaktion anhand verschiedener Telemetrie-, Umgebungs- und verhaltensbiometrischer Daten – vom ersten Besuch einer geschützten Web- oder Mobilanwendung über die Kontoerstellung oder Anmeldung bis hin zu allen weiteren Phasen der User Journey.
Distributed Cloud Account Protection kann sogar Zusammenhänge zwischen verschiedenen Browsern und Geräten erkennen, die von demselben Benutzer verwendet werden, und Erkenntnisse aus seinem globalen Netzwerk von Organisationen nutzen, um die Absichten des Benutzers präzise zu bestimmen. Distributed Cloud Account Protection kann entweder als Closed-Loop-Modell eingesetzt werden, das auf einer KI-gestützten Betrugserkennungs-Engine basiert und einen äußerst zuverlässigen Score zur Bewertung der Besucherabsicht liefert, oder Unternehmen können die Daten aus Account Protection in ihre eigene Risiko-Engine einbinden und mit weiteren Datenpunkten zur Betrugserkennung kombinieren.
Die Kosten von Datenschutzverletzungen und Credential-Stuffing-Angriffen im Gesundheitswesen steigen kontinuierlich. Warum? Wegen des Geldes – und zwar sehr viel davon. Unternehmen können dieses Risiko durch die Einführung von Zero-Trust-Architekturen und die Abwehr von Credential-Stuffing-Angriffen mithilfe von F5 Distributed Cloud Bot Defense und Account Protection reduzieren.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...