In der Schlacht bei den Thermopylen wurden Leonidas und seine dreihundert Spartaner der Überlieferung zufolge nicht durch den erwarteten Frontalangriff besiegt. Nein, die Perser schlichen sich über einen schmalen Ziegenpfad um sie herum und fielen ihnen in die Flanke. So konnten sie hinter der spartanischen Verteidigungslinie an den Heißen Toren* Fuß fassen.
Es war vielleicht ein strategischer Fehler, den weniger offensichtlichen Angriffsweg über einen Ziegenpfad nicht zu sichern. Im Nachhinein ist man immer klüger, und so erkennen wir heute, dass es verheerende Folgen haben kann, nicht jeden potenziellen Zugang zu bewachen.
Haben wir also aus der Geschichte gelernt, oder sind wir dazu verdammt, sie zu wiederholen?
Den Ergebnissen unserer Umfrage „State of Application Delivery 2018“ zufolge tun wir unser Bestes, um die Geschichte zu wiederholen.
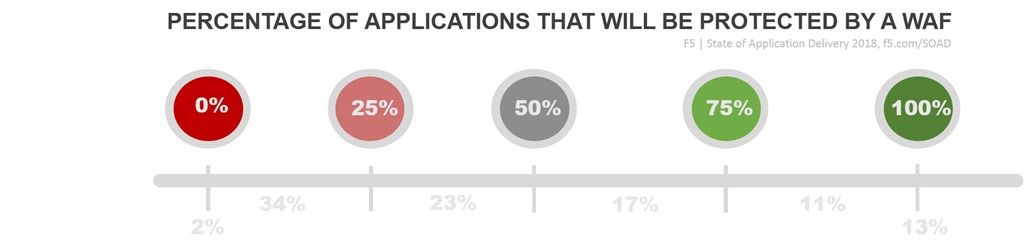
Dieses Diagramm zeigt, dass 2 % der Unternehmen eine WAF einsetzen, um … nichts zu schützen. Keine ihrer Anwendungen wird durch diese Technologie geschützt. Im Gegensatz dazu schützen 13 % der Unternehmen alle ihre Apps (100 %) mit einer WAF.
Dazwischen liegt die Mehrheit der Unternehmen: 34 % schützen höchstens ein Viertel (1–24 %) ihrer Anwendungen. Diese Apps sind wahrscheinlich mit den Thermopylen vergleichbar. Sie sind am sichtbarsten und werden von Ihnen aktiv beworben. Sie verzeichnen den meisten Datenverkehr und sind daher logischerweise der wahrscheinlichste Angriffsweg.
Der Rest sind Ziegenpfade: schmale, überwucherte Wege ins Rechenzentrum, die nur selten genutzt werden und bei denen ein Angriff am unwahrscheinlichsten ist. Zumindest hoffen Sie das.
In unserer Branche sprechen wir häufig von „geschäftskritischen“ Anwendungen. Das sind die Anwendungen, die ein Unternehmen rund um die Uhr für seinen Betrieb benötigt. Dazu gehören Ihr CRM, Ihre SFA-Lösung, Ihr Onlineshop und die APIs, über die Ihre Partner Ihnen Aufträge vermitteln. Über diese Anwendungen sprechen wir mit besonderer Ehrfurcht. Sie müssen sie vor Angriffen schützen, entsprechend der Nachfrage skalieren und ihre Leistung optimieren, damit selbst die anspruchsvollsten Kunden von Ihrem Augenmerk auf die Benutzerfreundlichkeit begeistert sind.
Wir neigen dazu, die „unkritischen“ Anwendungen zu vernachlässigen. Manchmal schieben wir sie sogar einfach irgendwo in eine Public Cloud ab, ohne die erforderlichen Sicherheitskontrollen einzurichten, die Daten und Zugangsdaten schützen.
Heute sage ich: So wie sich jener Ziegenpfad als entscheidender Zugangspunkt zu den Verteidigungsanlagen der Spartaner erwies, verhält es sich auch mit all diesen „anderen“ Anwendungen. Wenn sie mit dem Internet verbunden sind – und da sie mit einem Netzwerk verbunden sind, ist das wahrscheinlich der Fall –, stellen sie einen potenziellen Zugangspunkt für Angreifer dar. Wenn sie dieselben Plattformen und Protokolle wie Ihre „kritischen“ Anwendungen nutzen – und das tun sie wahrscheinlich –, gefährden sie jede Anwendung, da sie dieselben Schwachstellen aufweisen.
Ein einziger schmaler Zugang zum Netzwerk über eine beliebige Anwendung genügt, um das gesamte Unternehmen (den Geschäftsbetrieb) zu gefährden. Wer sich Zugang zu einer Anwendung oder einem Server verschafft, dem eröffnen sich zahlreiche weitere Angriffsmöglichkeiten. Von Zugangsdaten bis hin zu Verbindungen: Ein einziger Angriffspunkt innerhalb des Rechenzentrums (ob in der Public Cloud oder lokal) stellt eine größere Bedrohung dar, als wir uns eingestehen möchten.
Es gibt keinen Grund, „unkritische“ Anwendungen in puncto Sicherheit zu ignorieren. Tatsächlich gibt es Hunderte, vielleicht sogar Tausende gute Gründe, ihnen Aufmerksamkeit zu schenken und sie durch eine WAF zu schützen: Zugangsdaten von Mitarbeitern. Personenbezogene Daten. Zugangswege zu anderen, attraktiveren Anwendungen und Diensten.
Wenn es um Sicherheit geht, gibt es keine unkritischen Anwendungen.
Ignorieren Sie nicht die Trampelpfade zugunsten der Thermopylen.
*Ja, die Perser hätten wahrscheinlich ohnehin gewonnen, aber jetzt werden wir es nie erfahren, oder?
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...