Bereits 2009, als sich die Cloud gerade zu der Technologie entwickelte, die höchstwahrscheinlich nun ja, einfach alles grundlegend verändern würde, begannen viele von uns, sich mit dem Problem der Konsistenz auf Infrastrukturebene zu befassen. Unter dem Schlagwort „Infrastruktur 2.0“ untersuchten wir die Rolle der Programmierbarkeit – APIs, Vorlagen, Konfigurationsmodelle – sowie die Frage, wie sich in einer damals von uns als „Intercloud“ bezeichneten Welt eine konsistente Bereitstellung und Durchsetzung von Richtlinien erreichen lässt.
Heute nennen wir das Hybrid- oder Multi-Cloud, doch die Frage bleibt: Wie erreichen wir einheitliche Richtlinien in einer Umgebung, die traditionelle Infrastrukturmodelle mit Cloud-Computing verbindet?
Und das ist nach wie vor ein Problem. CloudPassage, ein Anbieter von Managed Cloud Security, gab eine Umfrage in Auftrag an der sich mehr als 1.000 Personen zum Thema Cloud und Sicherheit beteiligten. Dabei stellte sich heraus, dass „Konsistenz in der gesamten IT-Infrastruktur“ und „kontinuierlicher Schutz“ die wichtigsten Faktoren für den Schutz der Cloud-Infrastruktur waren. Dem stimmten 60 % beziehungsweise 58 % der Befragten zu. Auf die Frage nach Methoden, um die Sicherheitslücke in der Cloud zu schließen, die Unternehmen weiterhin zu schaffen macht, wurde am häufigsten die „Möglichkeit zur Durchsetzung konsistenter, kontinuierlicher Sicherheitsrichtlinien“ genannt.
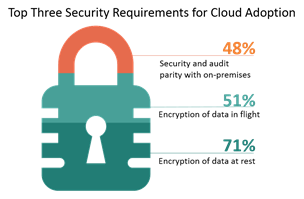
Dieser Wunsch nach einheitlichen Richtlinien in der Cloud und in lokalen Umgebungen zeigte sich erneut, als Wir (damit ist das Unternehmen gemeint) in diesem Jahr unsere jährliche State of Application Delivery Umfrage durchführten, bei der 48 % der mehr als 3.000 Befragten die „Gleichwertigkeit von Sicherheit und Audits mit lokalen Umgebungen“ als eine der drei wichtigsten Sicherheitsanforderungen für die Cloud-Einführung nannten.
Das Problem, das wir bereits 2009 lösen wollten, besteht weiterhin: Wie können wir einheitliche Richtlinien für lokale und cloudbasierte Infrastrukturen gewährleisten, ohne die Sicherheitsvorkehrungen auf ein Minimum zu reduzieren, nur um eine möglichst breite Palette an Optionen zu unterstützen? Schließlich unterscheiden sich die Konfigurationsmodelle der verschiedenen Anbieter bereits erheblich. Durch Cloud Computing nimmt die Vielfalt der Modelle und Methoden zur Verwaltung und Kontrolle der Sicherheit nur noch weiter zu. Eine standardmäßige Anwendungssicherheitsrichtlinie, die beispielsweise zur Implementierung einer Richtlinie für eine Web Application Firewall (WAF) in einer lokalen Umgebung verwendet wird, kann nicht einfach von einem Cloud-Anbieter wiederverwendet werden. Es muss eine separate Richtlinie erstellt werden, die anschließend gepflegt, verwaltet und geprüft werden muss. Um in solchen Situationen einheitliche Richtlinien zu gewährleisten, muss sorgfältig darauf geachtet werden, dass beide Richtlinien in beiden Umgebungen dasselbe Sicherheitsniveau durchsetzen.
Das ist auf Dauer nicht tragbar. Es ist operativ schwierig, administrativ aufwendig und birgt ein hohes Fehlerpotenzial. Fehler, die teuer werden können.
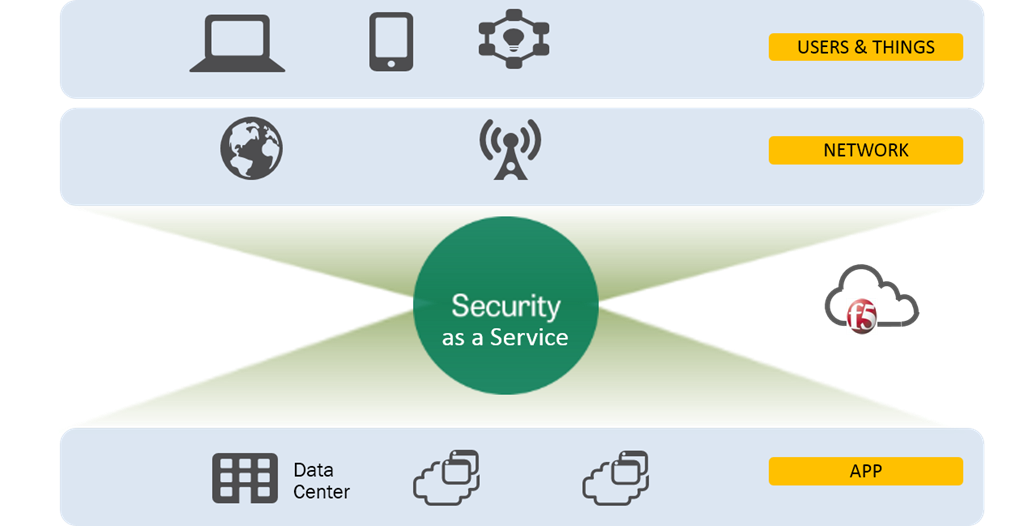
Eine Möglichkeit, die gewünschte Konsistenz zu erreichen, besteht darin, auf die Cloud selbst zurückzugreifen, nämlich auf jene Sicherheitsdienste, die als Service angeboten werden können, in der Cloud. Solche Dienste sind in der Regel der Anwendung vorgelagert und für die Überprüfung und Bereinigung zuständig, bevor Anwendungsanfragen die Anwendung erreichen dürfen. DDoS-Schutz, WAF-Dienste, Spam-Abwehr und Malware-Erkennung gehören allesamt zu den vorgelagerten Anwendungsdiensten, die sich effektiv an einen cloudbasierten Dienst auslagern lassen, um einheitliche Richtlinien für alle Anwendungen zu gewährleisten – unabhängig davon, ob sie in der Cloud oder lokal betrieben werden. Ähnlich wie ein CDN Caching-Dienste auslagert, sorgen diese Security-as-a-Service-Optionen für Konsistenz in Multi-Cloud-Umgebungen, da sie dieselben Richtlinien oder Basisrichtlinien für mehrere Anwendungen und Umgebungen verwenden können.
Die Notwendigkeit einer einheitlichen Durchsetzung von Richtlinien, insbesondere von Sicherheitsrichtlinien, wird weiter zunehmen, da sich das Internet der Dinge immer stärker durchsetzt und Unternehmen ihre Präsenz nicht nur in der Cloud, sondern in mehreren Clouds ausbauen. Abwechslung mag das Leben würzen, doch in puncto Sicherheit verderben zu viele Köche den Brei. Und wenn ich noch eine weitere Redewendung fände, die ich mit meinen Metaphern vermischen könnte, würde ich sie verwenden, denn das veranschaulicht auf geradezu existenzielle Weise die Herausforderung, die es zu bewältigen gilt.
Sicherheit ist schon schwierig genug. Wenn dann noch mehr Umgebungen, mehr Systeme sowie zusätzliche und unterschiedlichere Richtlinien hinzukommen, wird es nur noch komplizierter. Und in einer Welt, in der es an Sicherheitsfachkräften mangelt, ist es sinnvoll, nach Lösungen zu suchen und diese zu nutzen, die es erleichtern, Sicherheitsrichtlinien in einer zunehmend von Vielfalt in jeder Hinsicht geprägten Welt nicht nur bereitzustellen und zu verwalten, sondern auch durchzusetzen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...