Angesichts der unaufhaltsamen Weiterentwicklung des KI-gestützten Web-Scrapings stehen Unternehmen vor einer Herausforderung, die weit über grundlegende Transparenz und Monetarisierung hinausgeht. Eine wirksame Abwehr erfordert heute ein differenziertes Verständnis der Funktionsweise sowohl legitimer als auch bösartiger Bots – und der inhärenten Grenzen aktueller Lösungen, denen es nach wie vor schwerfällt, zuverlässig zwischen ihnen zu unterscheiden.
Gute Absichten, falsche Annahmen
Das Blockieren von Bots wie GPTBot, CCBot und ClaudeBot oder die Einführung von Pay-per-Crawl-Modellen sind positive Schritte, die den Rechten von Content-Erstellern Rechnung tragen. Diese Ansätze sind jedoch in hohem Maße darauf angewiesen, dass Bots sich freiwillig zu erkennen geben und Beschränkungen einhalten – ein Verfahren, das grundlegend dadurch geschwächt wird, dass es keine Compliance-Vorgaben gibt, die KI-Bots zur Selbstidentifizierung verpflichten. Viele der problematischsten Bots verschleiern ihre Identität, umgehen die Erkennung und ignorieren Maßnahmen, die lediglich den Anschein von Compliance erwecken. Da immer mehr KI-Bots riesige Mengen an Inhalten auslesen, wird es noch schwieriger werden, den besonders schwer erkennbaren, regelwidrigen Bot-Traffic aufzuspüren.
Die schwer fassbare Mehrheit: Der Herausforderung begegnen
Untersuchungen zeigen, dass fast die Hälfte der Bots, die sich der Erkennung entziehen, selbst fortschrittliche Schutzmaßnahmen auf Basis von Fingerprinting umgehen kann (Messung und Analyse von Inkonsistenzen bei Fingerprints im Datenverkehr von Bots, die sich der Erkennung entziehen – arXiv). Werden die Zugriffsbeschränkungen verschärft, nimmt die Einhaltung von robots.txt – dem Webstandard, der festlegt, welche Bereiche einer Website gecrawlt werden dürfen – drastisch ab (Scraper halten sich nur selektiv an robots.txt-Anweisungen – arXiv), da nicht regelkonforme Bots diese Vorgaben schlicht ignorieren.
Obwohl robots.txt ursprünglich als freiwilliges Regelwerk für ethisches Web-Crawling eingeführt wurde, hängt seine Wirksamkeit vollständig von der Bereitschaft der Bots ab, sich daran zu halten. Für kooperative Suchmaschinen und seriöse Crawler bleibt robots.txt ein wertvolles Instrument zur Zugriffssteuerung. Im zunehmend erbitterten Kampf gegen schwer erkennbare KI-Scraper verliert es jedoch immer mehr an Einfluss, da böswillige oder profitorientierte Bots diese Vorgaben als optional statt verbindlich betrachten und sie routinemäßig umgehen, um wertvolle Inhalte zu scrapen.
Da herkömmliche Schutzmaßnahmen für das Web immer besser werden, nehmen Angreifer zunehmend APIs und strukturierte Daten ins Visier, die häufig nicht ausreichend überwacht werden und immer wertvollere Informationen enthalten. Der Advanced Persistent Bots Report 2025 von F5 Labs zeigt, dass sich ein Großteil des heutigen automatisierten Datenverkehrs inzwischen auf mobile APIs und strukturierte Endpunkte konzentriert, insbesondere in sensiblen Branchen wie dem Finanzwesen, dem Einzelhandel und der Reisebranche. Diese hochentwickelten Bots fälschen Header, wechseln schnell ihre IP-Adressen und ahmen menschliches Surfverhalten nach, um nicht erkannt zu werden.
Erkennung als Grundlage: Der Weg nach vorn
Herkömmliche Abwehrmaßnahmen wie Sperrlisten reichen gegen fortschrittliche Bots, die sich der Erkennung entziehen, nicht mehr aus. Moderne Schutzmaßnahmen zur Bot-Abwehr müssen die Erkennung in den Mittelpunkt stellen: Verhaltenssignale analysieren, um Absichten zu erkennen, Headless-Browser und Proxys identifizieren, dynamisches Geräte-Fingerprinting einsetzen und anfällige API-Endpunkte kontinuierlich überwachen. In diesem neuen Umfeld ist die Erkennung nicht nur eine zusätzliche Funktion, sondern der unverzichtbare Kern jeder wirksamen Schutzstrategie.
Der Ansatz von F5 für das Bot-Management
F5 Distributed Cloud Bot Defense basiert auf der Überzeugung, dass echter Schutz im Web mit beispielloser Transparenz beginnt. Statt lediglich Bezahlschranken zu errichten oder bekannte böswillige Akteure zu blockieren, verfolgt F5 den Ansatz, das gesamte Spektrum automatisierter Aktivitäten sichtbar zu machen. So können Unternehmen nicht nur legitimen Bot-Traffic erkennen, sondern auch den Großteil des ausweichenden, regelwidrigen Bot-Traffics, der trotz der verschiedenen von ihnen eingesetzten Gegenmaßnahmen weiterhin besteht.
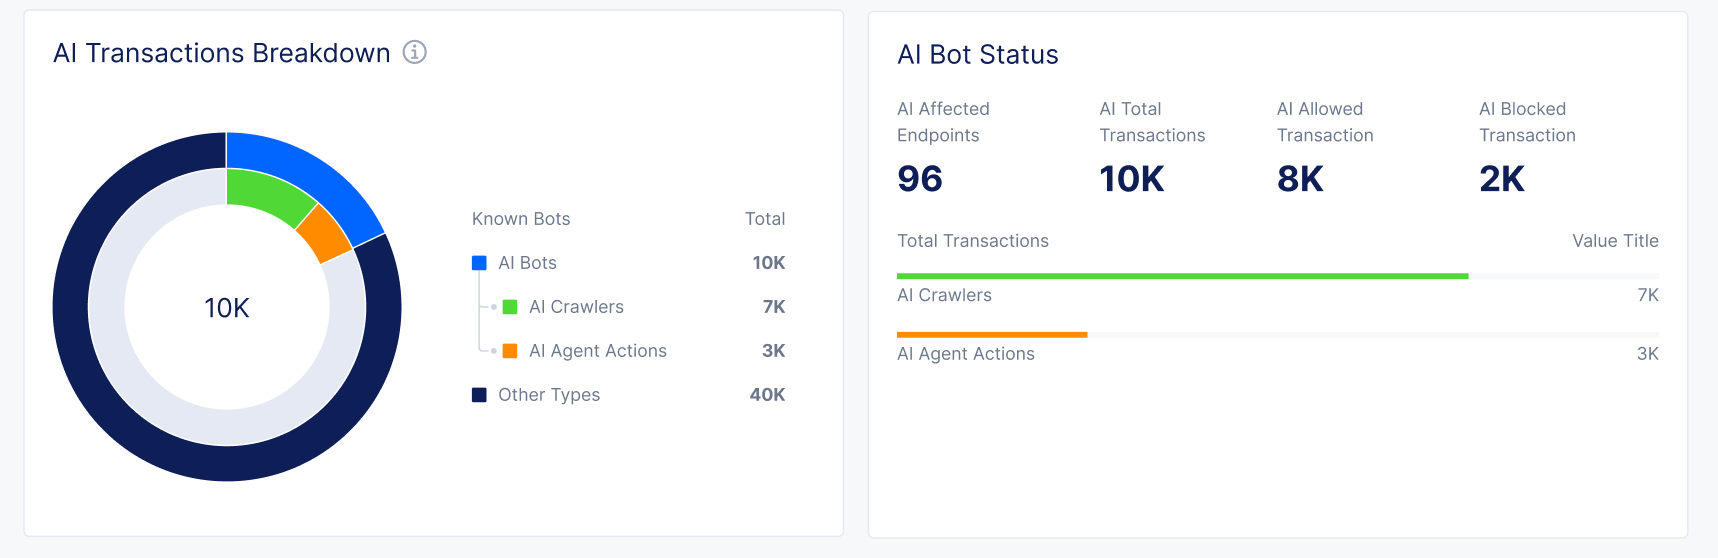
Künftige F5-Funktionen, die Einblick in KI-gesteuerte Transaktionen bieten
Die Strategie von F5 basiert auf einer Reihe dynamischer Erkennungstechnologien: Verhaltensanalysen zur Unterscheidung zwischen menschlichem und automatisiertem Datenverkehr, die Erkennung von Headless-Browsern und der Nutzung von Proxys sowie adaptives Fingerprinting, das sich parallel zu den Taktiken der Angreifer weiterentwickelt. F5 überwacht kontinuierlich APIs und Endpunkte für strukturierte Daten, die zunehmend zum Ziel besonders folgenschwerer Angriffe werden. So werden selbst die unauffälligsten Bots sichtbar. Das Ergebnis sind verwertbare Einblicke – nicht nur für Sicherheitsteams, sondern auch für Compliance, Monetarisierung und kontinuierliche Kontrolle. Mit F5 erhalten Unternehmen die nötige Transparenz, um fundierte Entscheidungen zu treffen und ihre digitalen Ressourcen in einer sich schnell wandelnden Bedrohungslandschaft zu schützen.
Fazit: Sichtbarkeit zuerst, alles Weitere folgt
Da das Ökosystem automatisierter Bedrohungen immer ausgefeilter wird, ist es unerlässlich, über herkömmliche Abwehrmaßnahmen hinauszugehen und einen proaktiven Ansatz zu verfolgen, der auf Echtzeiterkennung basiert.
Demo vereinbaren und unsere Erkennung in Aktion erleben. Vergleichen Sie Live-Ergebnisse, prüfen Sie anonymisierte Protokolle und lassen Sie Ihre Teams die Wirksamkeit unserer Lösung testen. Machen Sie den nächsten Schritt hin zu echter Transparenz und entdecken Sie, wie Klarheit Ihre Abwehr stärkt.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...