Die Nachfrage nach Anwendungen für Unternehmen und Verbraucher zeigt keine Anzeichen einer Abschwächung und hat zu einer rasanten Zunahme von Workloads in verteilten Multi-Cloud-Architekturen geführt. Gleichzeitig treten Cyberbedrohungen immer häufiger auf und werden zunehmend raffinierter, sodass Sicherheitsteams kaum eine andere Wahl bleibt, als umfassend in die neuesten und leistungsfähigsten Technologien zum Schutz ihrer Anwendungsportfolios und Daten zu investieren. Für viele bedeutet dies, eine Vielzahl unterschiedlicher Lösungen – in der Regel von zahlreichen Anbietern – einzusetzen, um sich wirksam gegen ein breites Spektrum von Bedrohungen abzusichern. Daraus folgt, dass jede Lösung wahrscheinlich eigene Funktionen für Ereigniswarnungen und Dashboards bietet, die voneinander isoliert sind. Dadurch wird die Erstellung eines umfassenden, lösungsübergreifenden Bedrohungsbildes mühsam, zeitaufwendig und äußerst ineffektiv. Dieses Szenario wird in Abbildung 1 unten schematisch dargestellt.
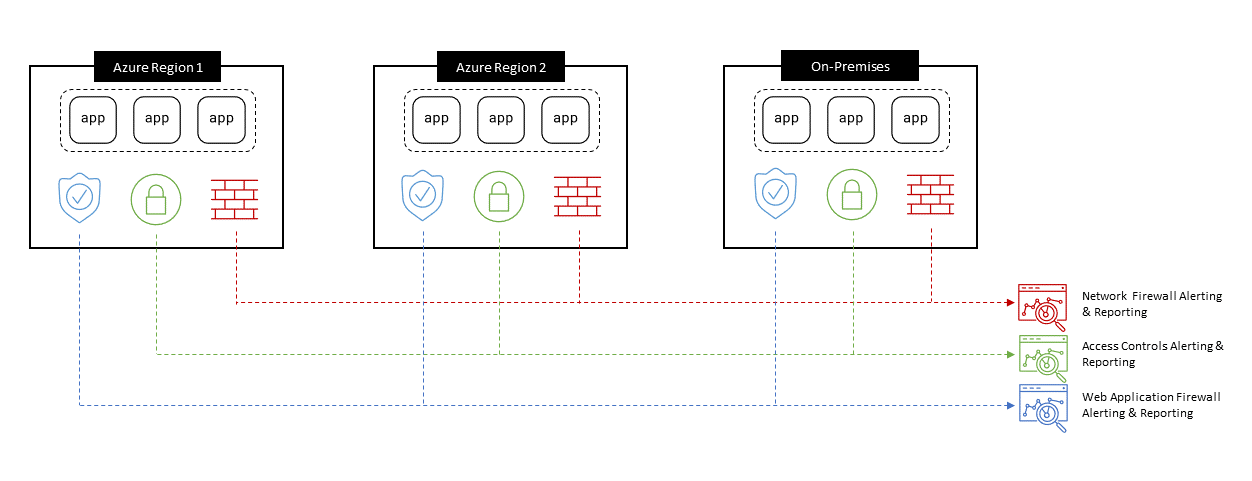
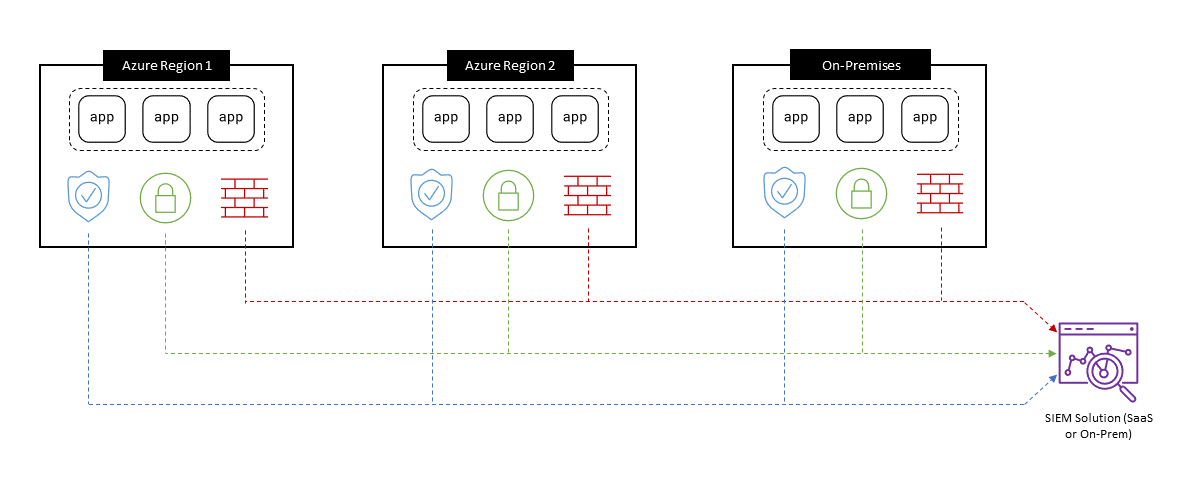
Da die Sicherheitsteams der meisten Unternehmen für den Schutz komplexer Architekturen verantwortlich sind, die aus weitaus mehr Sicherheitsgeräten und -umgebungen bestehen als in Abbildung 1 dargestellt, ist dieses Betriebsmodell eindeutig nicht skalierbar und könnte Anwendungen und Daten einem erhöhten Risiko aussetzen. Aus diesem Grund setzen viele auf Security Information & Event Management (SIEM)-Lösungen, um Daten aus mehreren Sicherheitssystemen zu aggregieren, zu analysieren und zu visualisieren. Wenig überraschend ergab eine 2022 durchgeführte SIEM-Umfrage von Cybersecurity Insiders, dass 80 % der Unternehmen bereits eine SIEM-Lösung implementiert haben oder dies in naher Zukunft planen. Die Hauptgründe dafür sind eine schnellere Erkennung von Ereignissen und effizientere Sicherheitsabläufe. Demselben Bericht zufolge folgte der SIEM-Markt zwischen 2021 und 2022 dem allgemeinen Markttrend hin zu Cloud- und SaaS-basierten Angeboten: Weniger Unternehmen entschieden sich für die lokale Bereitstellung hardware- oder softwarebasierter SIEM-Lösungen, während mehr Unternehmen zu cloudbasierten SaaS-Lösungen wie Azure Sentinel und Sumo Logic wechselten. Sofern Sicherheitsanbieter Integrationen mit SIEM-Lösungen anbieten, lässt sich unsere Beispielarchitektur aus Abbildung 1 erheblich vereinfachen, indem alle Bedrohungsereignisse in einem zentralen SIEM-Tool zusammengeführt werden, wie in Abbildung 2 dargestellt.
Nachdem F5 in den vergangenen Jahren eine zunehmende SIEM-Nutzung durch Kunden beobachtet hat, wurde die Validierung der SIEM-Integration in die eigene Produktpalette zu einem zentralen Schwerpunkt. Ob BIG-IP, NGINX oder F5 Distributed Cloud Services – jede Lösung ist mit einer Vielzahl führender SIEM-Plattformen kompatibel, darunter Splunk, Exabeam und Microsoft Azure Sentinel.
Was Letzteres betrifft, so bietet F5s BIG-IP Advanced WAF bereits seit mehreren Jahren eine Integration mit Azure Sentinel, die von einer beträchtlichen Anzahl von Azure-Kunden genutzt wird. Unabhängig davon, wo BIG-IP Advanced WAF-Instanzen bereitgestellt werden – lokal, in einem Colocation-Rechenzentrum, in Azure oder in einer anderen Cloud-Umgebung – ermöglicht diese Integration Sentinel, Echtzeitdaten von jeder Instanz zu erfassen und eine konsolidierte Übersicht über Bedrohungen im gesamten Anwendungsportfolio eines Unternehmens bereitzustellen. Dieses Szenario wird unten in unserem dritten und letzten Diagramm dargestellt.
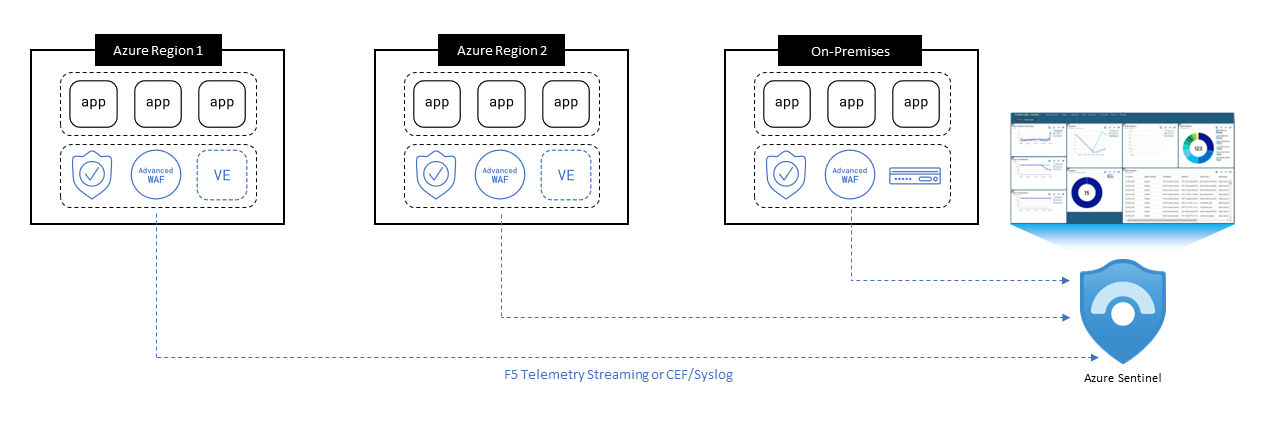
Derzeit gibt es zwei Methoden, um BIG-IP Advanced WAF-Instanzen mit Azure Sentinel zu verbinden. Beide werden empfohlen und sind vollkommen kostenlos. Die erste nutzt F5 Telemetry Streaming. Dabei handelt es sich, wie der Name schon sagt, um eine Erweiterung für BIG-IP, mit der Daten an Analyselösungen von Drittanbietern gestreamt werden können. Die einzige Voraussetzung für diesen Ansatz ist, dass auf jeder Instanz mindestens die Softwareversion v13.1 ausgeführt wird. Alternativ werden auch die gängigeren Branchenverfahren Syslog und CEF (Common Event Format) unterstützt.
Wenn Sie mehr darüber erfahren möchten, wie Sie Ihre BIG-IP Advanced WAF-Instanzen mit Azure Sentinel verbinden können, finden Sie in den unten aufgeführten Azure Marketplace-Einträgen weitere Informationen zu den einzelnen Integrationsmethoden:
- BIG-IP Advanced WAF & Azure Sentinel-Integration über F5 Telemetry Streaming
- BIG-IP Advanced WAF- und Azure Sentinel-Integration über CEF/Syslog
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...