Einleitung
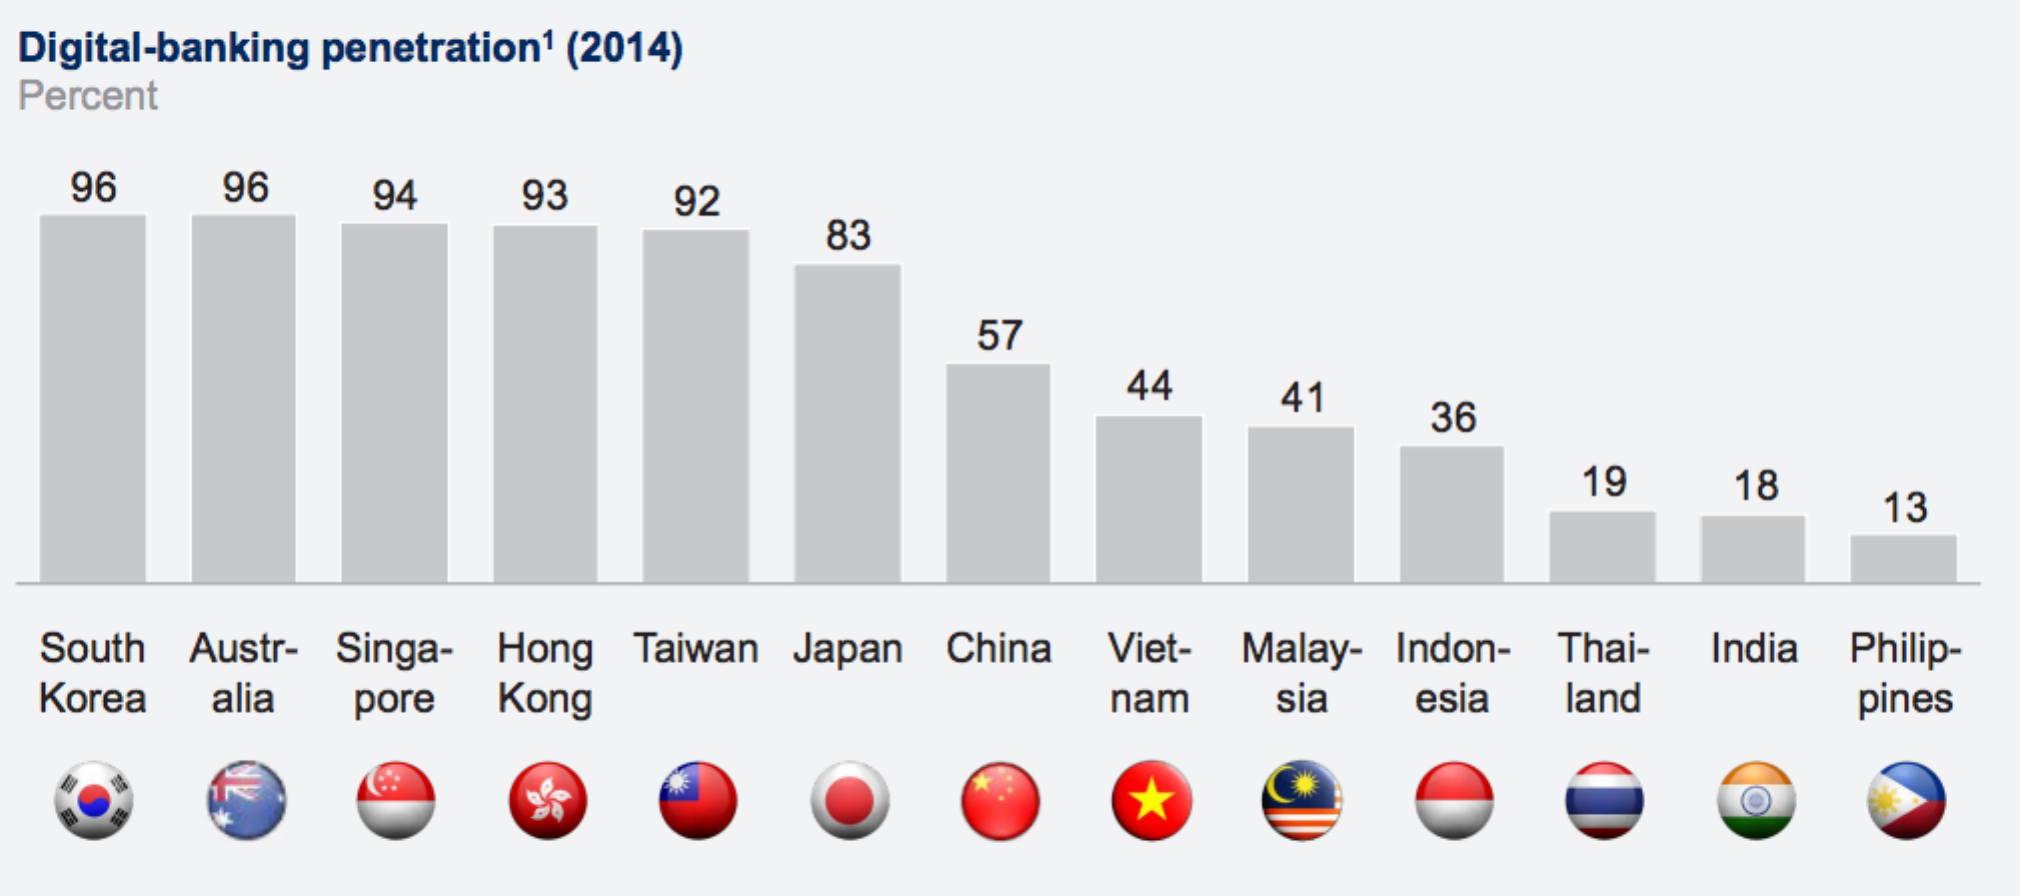
Das Internet revolutioniert die ganze Welt. Die durchschnittliche Internetdurchdringung im asiatisch-pazifischen Raum liegt bei 36 %, wobei sie in Ländern wie Neuseeland 91 % und in Singapur 81 % beträgt. Auch der Bankensektor kann sich diesem Trend nicht entziehen und wird zunehmend digital. Laut einer McKinsey-Umfrage gibt es in Asien mehr als 700 Millionen Nutzer digitaler Bankdienstleistungen.
Die folgende Grafik zeigt die Verbreitung des digitalen Bankings in Asien, wie sie von McKinsey & Company erfasst wurde.
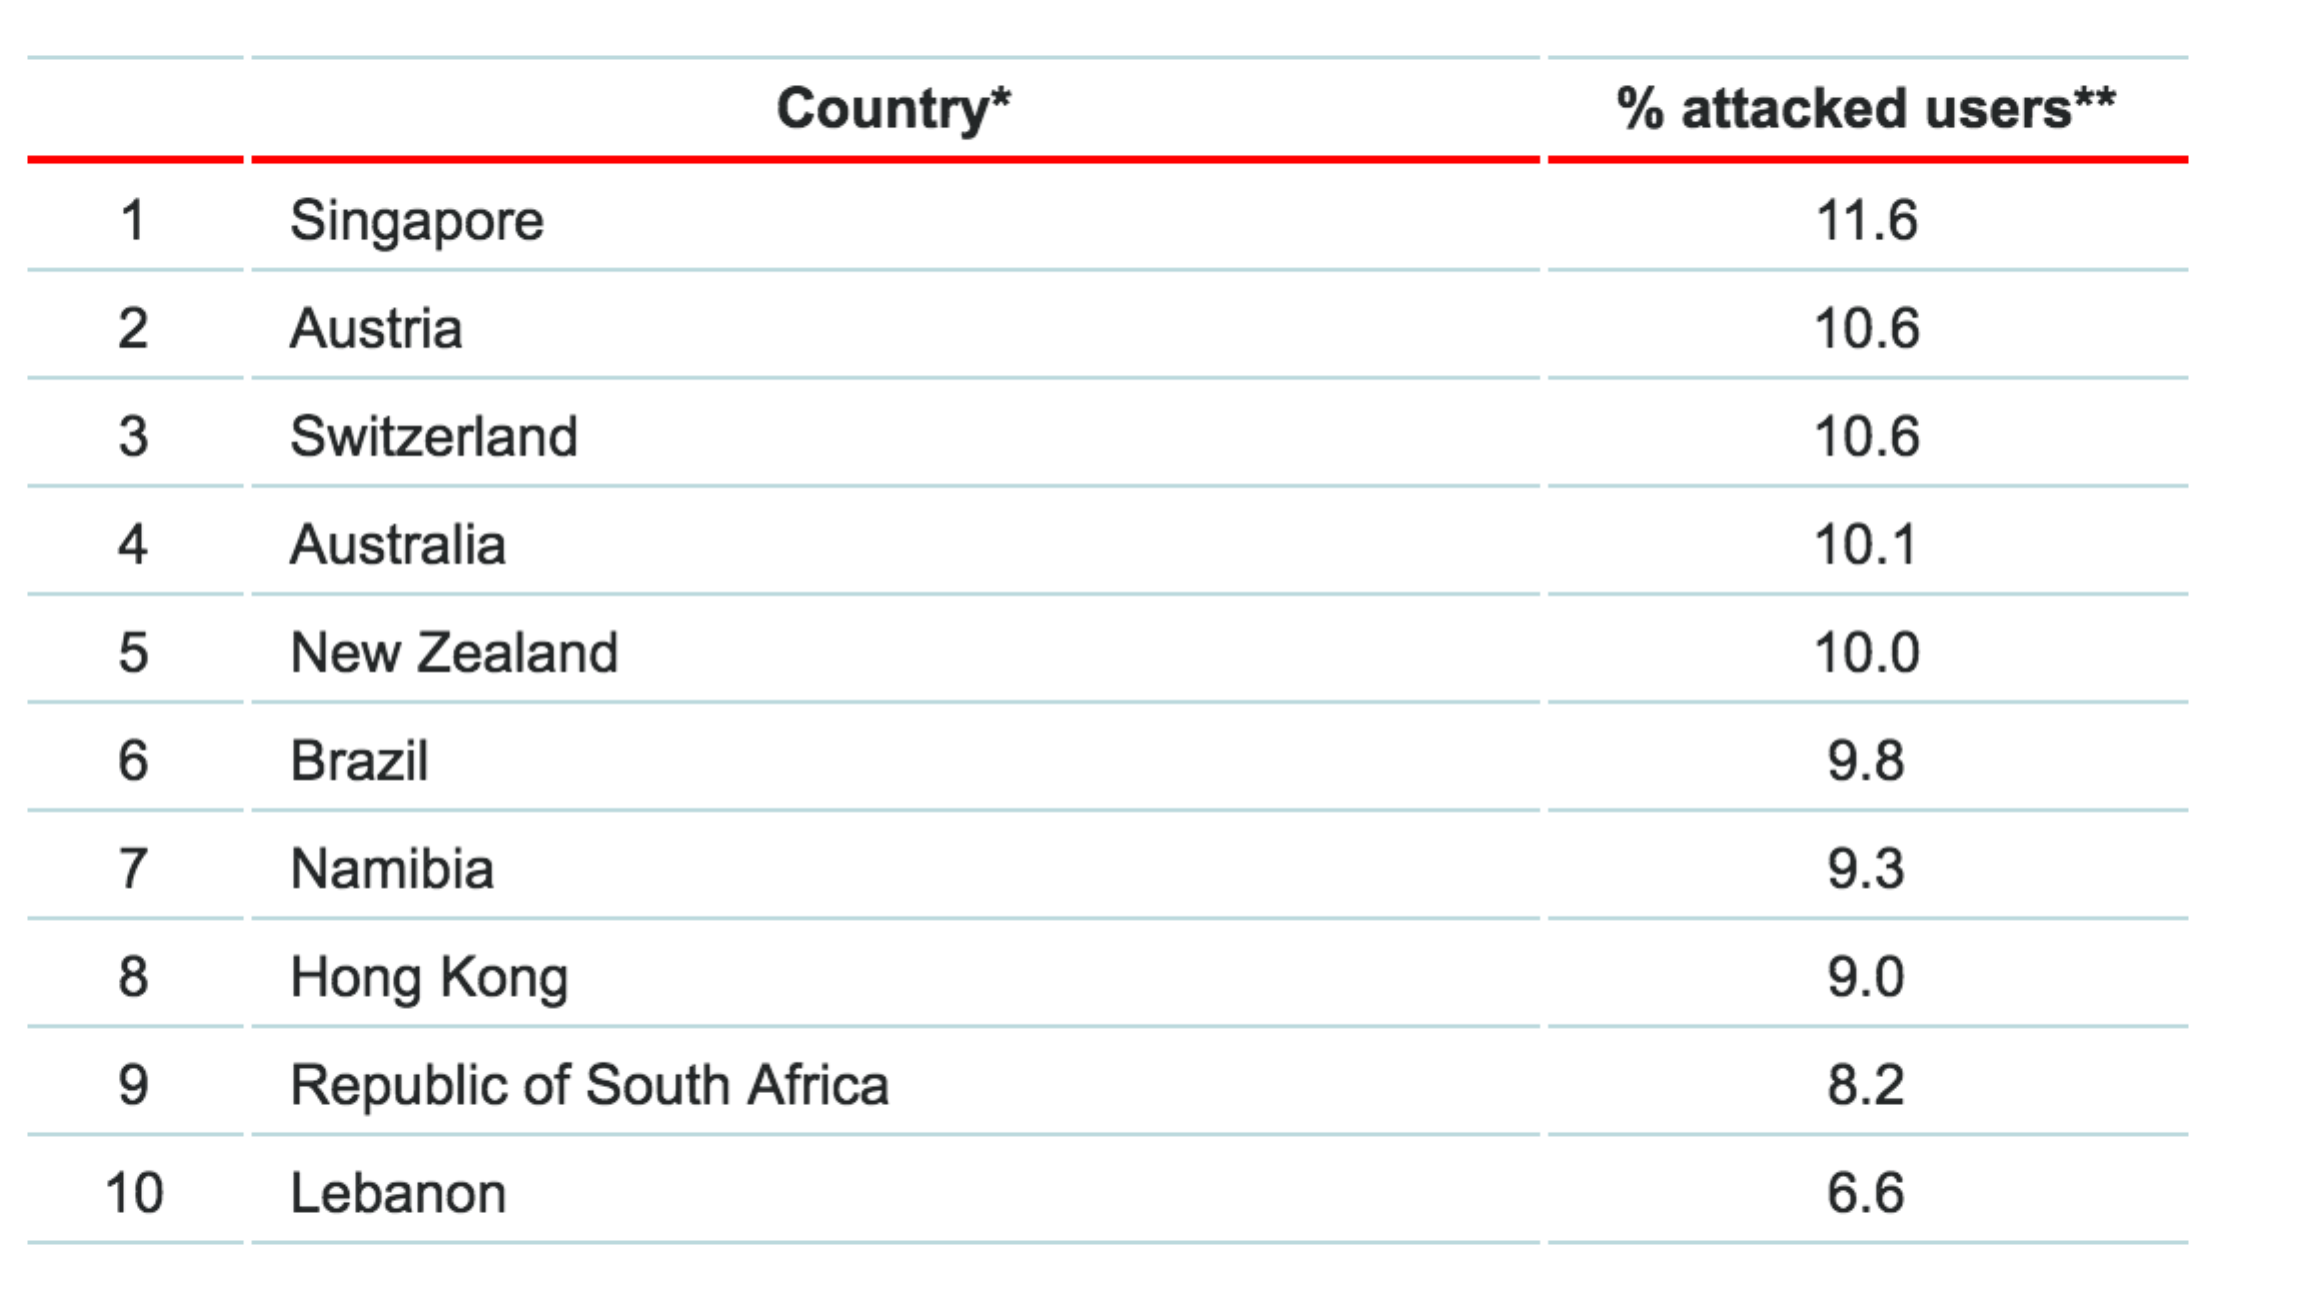
Mit der weiten Verbreitung des digitalen Bankings sind auch die Kriminellen dem Geld gefolgt, sodass Finanzinstitute heute zu den bevorzugten Zielen von Cyberangriffen zählen. Laut einem Bericht des Websense Security Lab ist die durchschnittliche Zahl der Angriffe auf Finanzdienstleister viermal so hoch wie bei Unternehmen in anderen Branchen. Zudem sind die Angriffe nicht auf eine bestimmte Region beschränkt, sondern weltweit verbreitet. Die nachstehende Grafik zeigt gemäß dem Kaspersky-Bericht von 2015 die zehn Länder mit dem höchsten Anteil angegriffener Nutzer und macht deutlich, dass der asiatisch-pazifische Raum ein Brennpunkt dieser Aktivitäten ist.
Trotz der Sicherheitsbedrohungen ist das Zeitalter des digitalen Bankings nicht mehr aufzuhalten. In diesem Artikel erörtern wir Strategien und Möglichkeiten zur Risikominderung, mit denen sich Angriffe auf Bankkanäle abwehren lassen.
Detaillierte Analyse der Bedrohung
Alle Finanzinstitute schützen ihre digitalen Vermögenswerte mit der gebotenen Sorgfalt und investieren erheblich in Technologien zur Absicherung ihrer Rechenzentren – unabhängig davon, ob diese lokal oder in der Cloud betrieben werden. Durch mehrschichtige Sicherheitskonzepte werden die wertvollsten Ressourcen von mehreren Schutzebenen abgeschirmt, was einen erfolgreichen Angriff erschwert. Angreifer müssen Zero-Day-Schwachstellen aufspüren und hochentwickelte Techniken einsetzen, um diese Abwehrmaßnahmen zu überwinden. Die Endgeräte, über die auf diese digitalen Dienste zugegriffen wird, sind hingegen oft nur unzureichend oder gar nicht geschützt. Die Sicherheit der Benutzergeräte kann durch veraltete Betriebssysteme, fehlenden Virenschutz oder Infektionen durch Drive-by-Downloads und Ähnliches beeinträchtigt sein. Dadurch stehen Angreifern zahlreiche Möglichkeiten offen, Geräte zu infizieren und die Sicherheit in der anwendungszentrierten Welt des digitalen Zeitalters zu untergraben. Cyberkriminelle müssen keine Computerexperten sein, um solchen Schaden anzurichten: Softwarelösungen zum Infizieren von Geräten und zum Datendiebstahl sind auf dem Schwarzmarkt erhältlich.
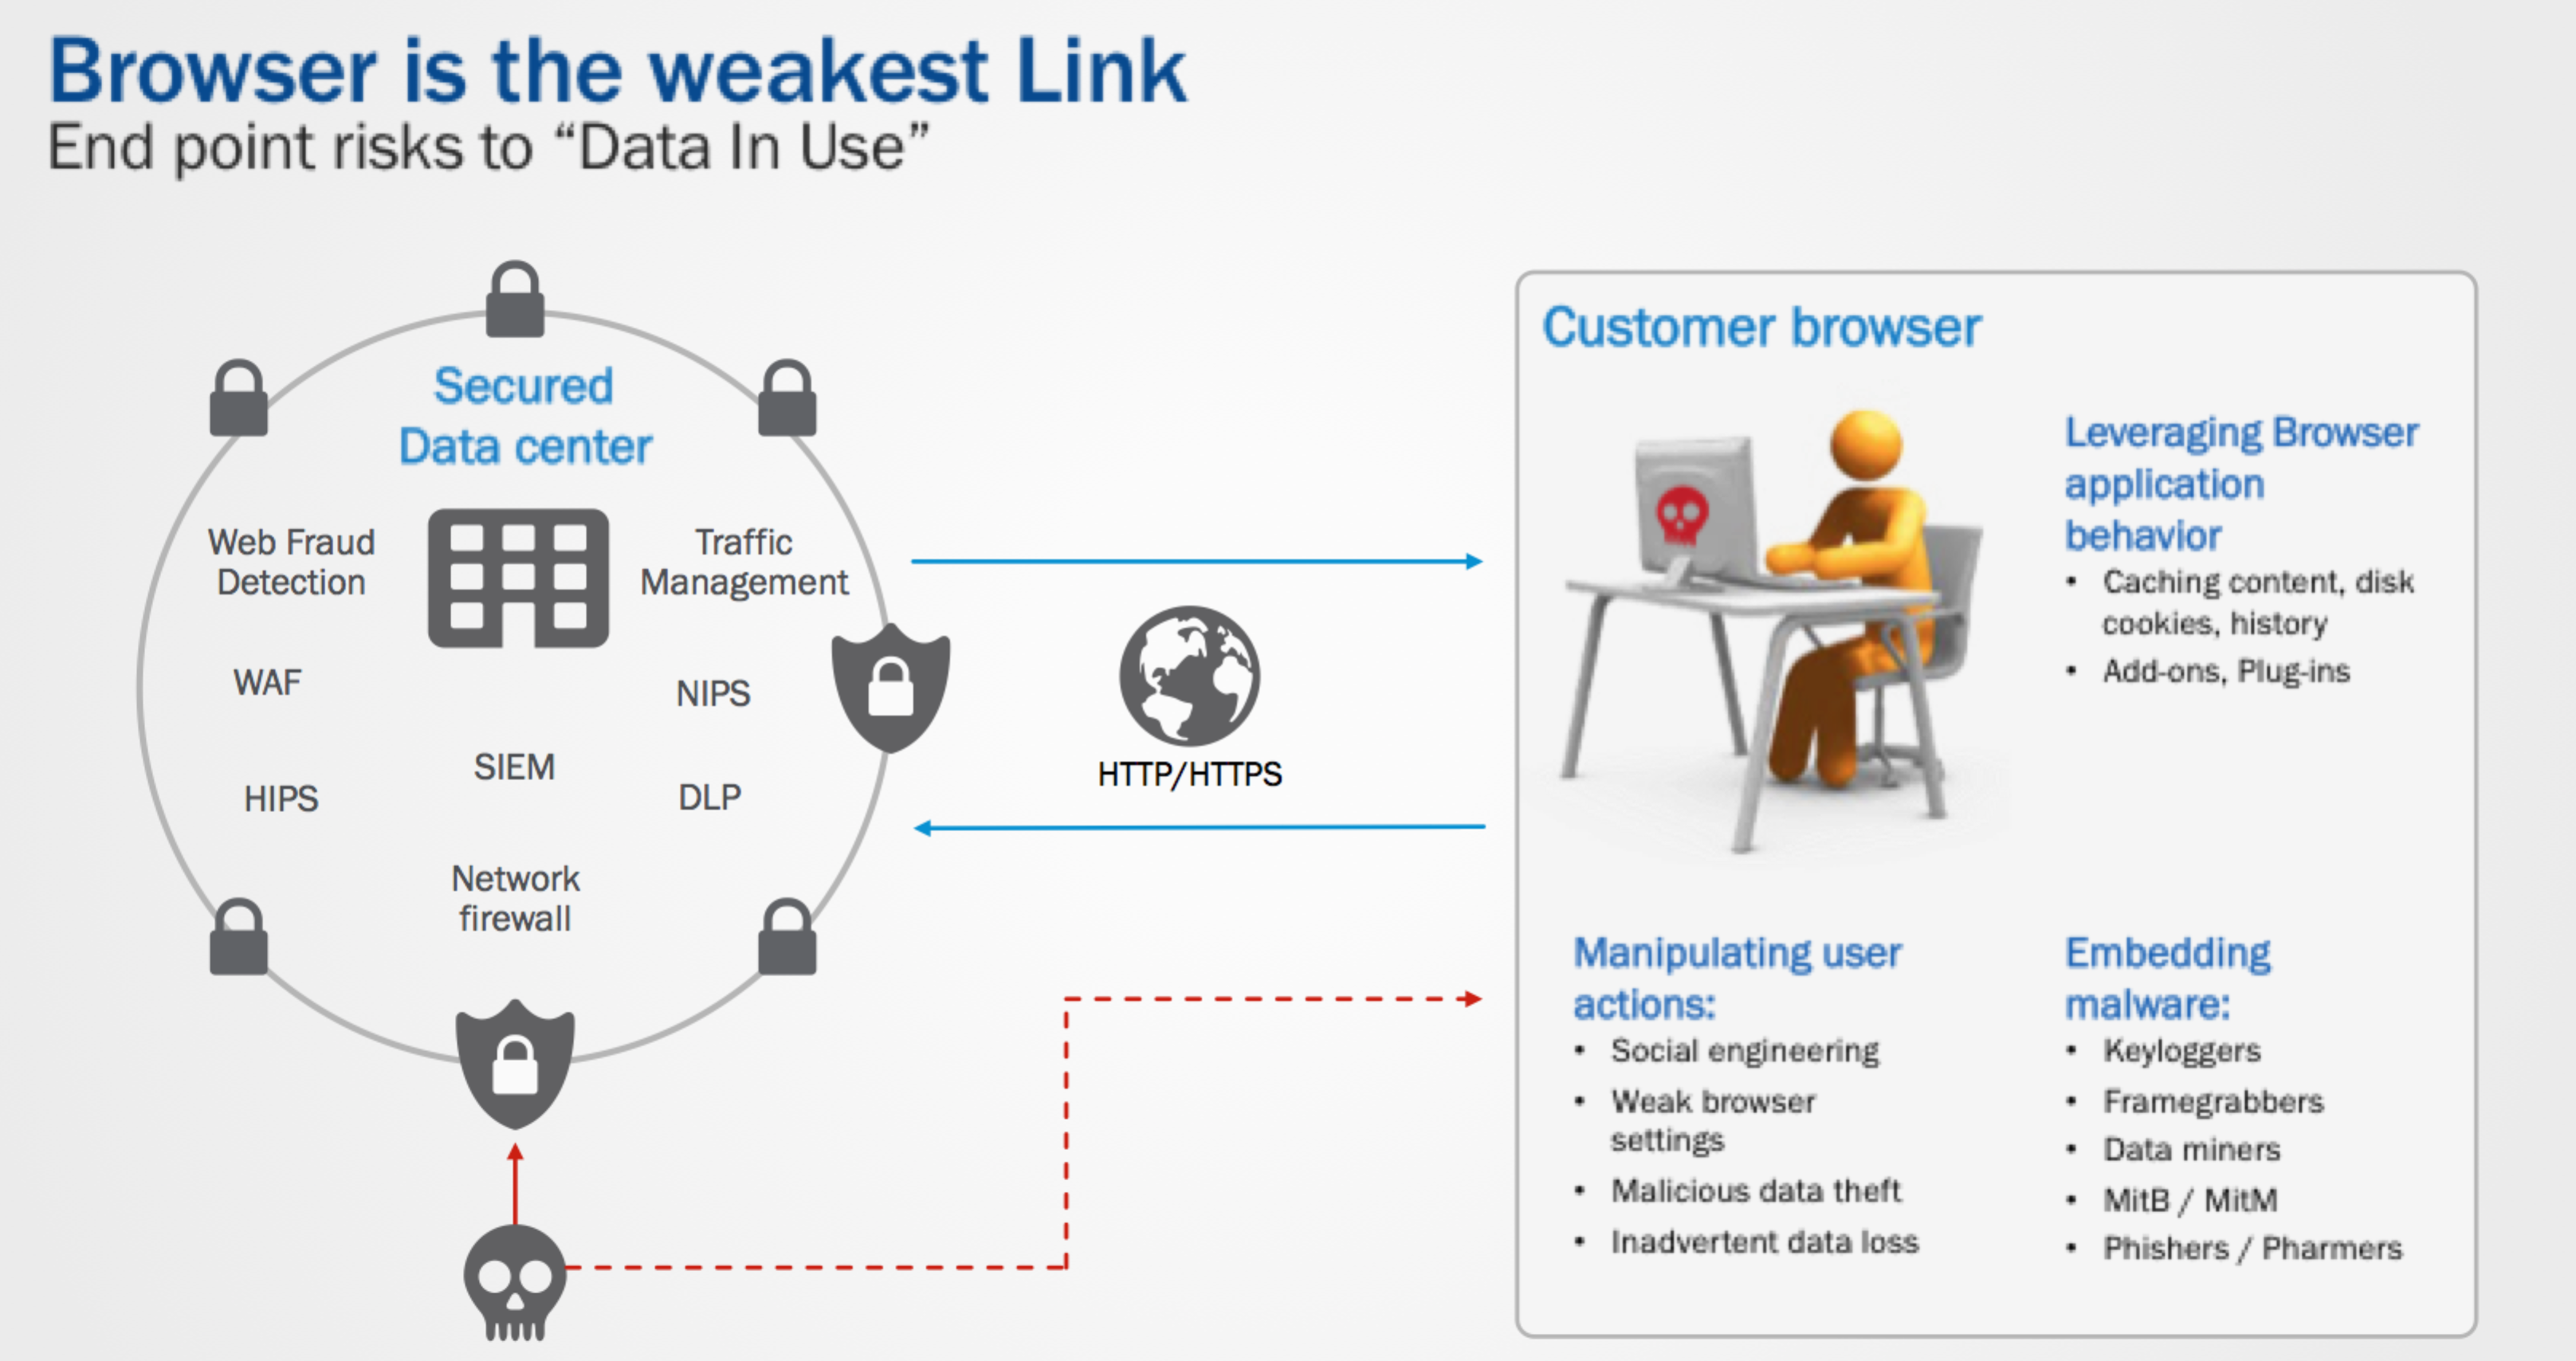
Toolset, auf das moderne Malware zurückgreift
Vektor | Beschreibung |
Form Grabbing & Keylogger | Form Grabber erfassen vertrauliche Daten aus HTML-Formularelementen, bevor ein Benutzer die Anfrage absendet.
Keylogger zeichnen Tastatureingaben auf, um Daten zu stehlen.
|
RAT & Back Connect | Dabei handelt es sich um Fernadministrationstools, mit denen ein externer Angreifer die Kontrolle über das System erlangt. Ein bösartiges RAT gelangt als Trojaner auf das Gerät eines Benutzers und verbirgt sich dort vor der Sicherheitssoftware. |
Man-in-the-Middle | Bei einem MITM-Angriff fängt der Angreifer Nachrichten zwischen Browser und Server ab und verändert sie, um vertrauliche Informationen zu stehlen oder die Sitzung zu übernehmen. |
Man-in-the-Browser | Ein MITB-Angriff verändert unbemerkt die Webseite und die Transaktionsinhalte, ohne dass der Benutzer oder der Hostserver dies bemerkt. |
Mobile Malware | Trojaner, die mit dem Ziel eingesetzt werden, SMS zu stehlen und damit Einmalpasswörter zu umgehen oder die DNS-Einstellungen des Geräts zu manipulieren, wodurch vertrauliche Informationen offengelegt und gestohlen werden können. |
Malware verstehen
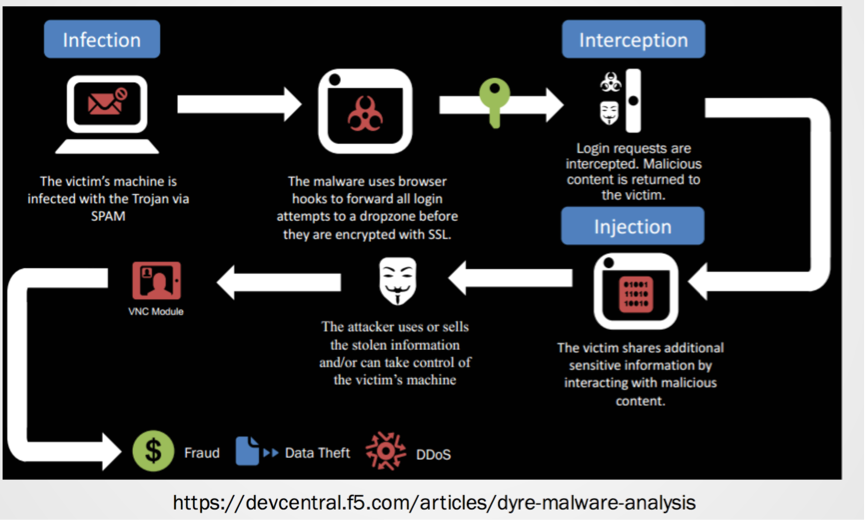
Moderne Schadsoftware wird mit dem Ziel entwickelt, Daten zu stehlen. Sehen wir uns die Funktionsweise einer besonders ausgeklügelten Schadsoftware namens Dyre an.
- Der Rechner des Opfers wird im Rahmen einer Spam-Kampagne infiziert.
- Nach der Aktivierung klinkt sich die Schadsoftware in den Browser ein, um Zugriffe der Benutzer auf Finanzwebsites zu erkennen und Anmeldedaten abzugreifen. Um Zwei-Faktor-Authentifizierungen und zusätzliche risikobasierte Authentifizierungsverfahren zu umgehen, zeigt die Schadsoftware HTML-Inhalte an, in denen weitere Informationen abgefragt werden.
- Alle erfassten Inhalte werden an eine Ablagestelle gesendet, wo der Angreifer die Zugangsdaten verwenden kann.
Der Bedrohung immer einen Schritt voraus
Um die Bedrohung durch moderne Schadsoftware einzudämmen und zu kontrollieren, müssen Unternehmen Technologien zur Erkennung und Abwehr einsetzen. Die folgende Tabelle zeigt einige der gängigen Grundprinzipien.
Prinzip | Definition |
Erkennung von Malware-Betrug
| Erkennung von Malware, die auf dem Gerät ausgeführt wird |
Phishing-Schutz
| Schutz vor dem Kopieren betrügerischer Websites vom Original sowie deren Entfernung |
Verschlüsselung auf Anwendungsebene
| Verhindert das Abfangen vertraulicher Informationen, die von Benutzern an Organisationen übermittelt werden, während sie sich noch im Browser befinden
|
Transaktionsschutz
| Schutz vor betrügerischen Transaktionen und verdächtigen Aktivitäten durch mehrstufige Transaktionsprüfungen und Risikobewertungen
|
Geräte- und Verhaltensanalyse
| Unterscheidung zwischen echten Benutzern und automatisierten, durch Skripte und Bots ausgelösten Transaktionen, um betrügerische Zahlungen und Überweisungen zu verhindern
|
Absicherung der mobilen App
| Erkennt Malware und Geräte mit Jailbreak, schützt vor MiTM-Angriffen, Keyloggern und betrügerischen Anwendungen und stellt sicher, dass Informationen für Angreifer unbrauchbar gemacht werden
|
Zwischen Gut und Böse findet ein ständiger Wettlauf statt. Technologien werden eingesetzt und kontinuierlich weiterentwickelt, um moderne Schadsoftware abzuwehren. Diese Technologien lassen sich grob in agentenbasierte und agentenlose Lösungen unterteilen.
| Agentenbasiert | Agentenlose Lösung | Hybridlösung |
Definition | Die Lösung wird mit einem auf dem Desktop ausgeführten Agenten bereitgestellt, der nach Angriffssignaturen sucht | Die Lösung wird mithilfe von Webtechnologie bereitgestellt, wobei JavaScript zur Erkennung von Angriffssignaturen eingesetzt wird | Eine Kombination aus einem auf dem Desktop ausgeführten Agenten und JavaScript wird zusammen mit der Anwendung bereitgestellt |
Stärken | Der Agent wird mit erhöhten Berechtigungen auf dem Desktop ausgeführt und kann Angriffe erkennen und abwehren | Die agentenlose Bereitstellung ermöglicht eine größere Abdeckung. Der Schutz ist sofort nach dem Einschalten aktiv und erfordert keine Aktivierung oder Installation durch den Benutzer | Eine Kombination, die die Stärken agentenbasierter und agentenloser Lösungen vereint |
Bereitstellung | Eine flächendeckende Einführung ist erforderlich | Auf der Clientseite ist keine Bereitstellung erforderlich | Für die agentenbasierte Lösung ist eine Einführung erforderlich |
Abdeckung | Der Schutz gilt nur für Benutzer, die auf den Desktop zugreifen, auf dem der Agent installiert ist | Schützt Benutzer unabhängig davon, welches Gerät sie verwenden | Schützt Benutzer auf allen Geräten |
Herausforderungen | Bei der Bereitstellung und flächendeckenden Einführung treten Akzeptanzprobleme auf.
Auch die Unterstützung einer Vielzahl unterschiedlicher Betriebssysteme erschwert die Umsetzung
| Eine Eindämmung des Problems bzw. Entfernung der Schadsoftware ist nicht möglich | Höhere Kosten, da der durch die agentenlose Bereitstellung gebotene Schutz in der Regel die meisten Szenarien hinsichtlich Erkennung und Warnmeldungen abdeckt
|
Fazit
In einer Zeit, in der Angriffe auf den Finanzsektor hohe Gewinne versprechen, müssen sich Unternehmen der Bedrohung bewusst sein und stets auf dem neuesten Stand bleiben, um zu verhindern, dass Schadsoftware finanzielle Schäden und Imageschäden verursacht.
Ressourcen
- F5-Lösung zur Betrugsbekämpfung
- Digital Banking in Asien: Was Verbraucher wirklich wollen
- Internetdurchdringung im asiatisch-pazifischen Raum im ersten Quartal 2015
Über den Autor
Shahnawaz Backer war Principal Security Advisor bei F5 Labs. Mit seinem ausgeprägten Interesse an moderner Anwendungsentwicklung, digitalen Identitäten und Betrugsvektoren konzentriert er sich darauf, Sicherheitsinformationen in Lösungen zu integrieren, und ist fest von einer automatisierten proaktiven Abwehr überzeugt.
Weitere Blogbeiträge von Shahnawaz BackerÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...