Apps sind die Strategie, auf die Unternehmen ihr digitales Überleben gesetzt haben, und Untersuchungen von F5 Labs zeigen, dass sie auch 2018 weiterhin Angriffen ausgesetzt sein werden. Nehmen wir uns dieses Jahr vor, sie konsequent zu schützen – ganz gleich, ob sie sich im Rechenzentrum oder in der Public Cloud befinden.
Das neue Jahr ist da, und wie es der Brauch will, haben sich viele von uns gute Vorsätze für 2018 vorgenommen. Meist geht es dabei darum, sich in irgendeiner Form zu verbessern. Ob wir fit bleiben, abnehmen, weniger ausgeben oder mehr sparen wollen – jedes Jahr nehmen wir uns vor, uns selbst zu verbessern.
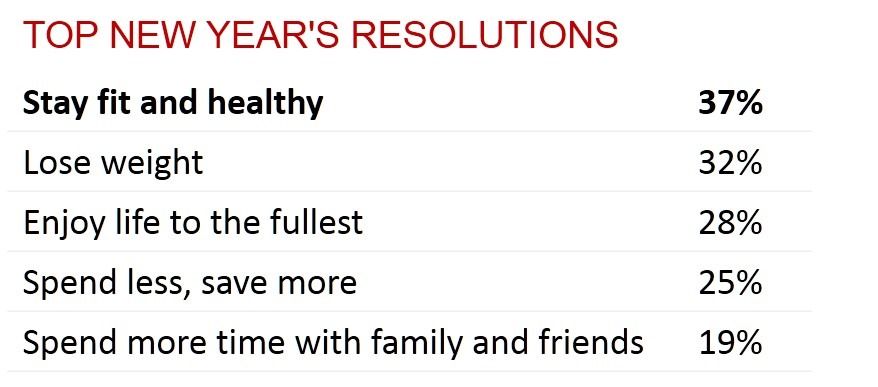
Ich denke, vielleicht ist es an der Zeit, auch IT-Vorsätze für das neue Jahr zu fassen. Ganz oben auf Ihrer Liste steht hoffentlich der Vorsatz, dem Schutz von Anwendungen mehr Aufmerksamkeit zu schenken.
Ich sage das, weil Apps unter Beschuss stehen. Ob Bots DDoS-Angriffe starten oder Schadsoftware versucht, die zum Schutz von Apps errichteten Sicherheitsbarrieren zu überwinden – Tatsache ist, dass jemand alle 39 Sekunden einen Angriff versucht. Das bedeutet: Bis Sie diese Statistik gelesen haben, wurde bereits ein System angegriffen.
Vielleicht eines Ihrer Systeme.
Wenn sie angreifen, wählen sie zunehmend den erfolgversprechendsten Angriffsvektor: Anwendungen und Identitäten. Das wissen wir, weil unsere Abteilung für Bedrohungsforschung, F5 Labs, eine umfassende Analyse von 443 Sicherheitsverletzungen aus dem vergangenen Jahrzehnt durchgeführt hat. Die Untersuchung ergab, dass die Angreifer in 86 % dieser Fälle Anwendungen ins Visier nahmen und/oder gestohlene Zugangsdaten verwendeten.
Noch alarmierender sind vielleicht sowohl die Zunahme der Fälle in den vergangenen Jahren als auch die reiche Beute, die den Opfern geraubt wurde.
Im vergangenen Jahrzehnt ist es Angreifern gelungen, zwölf MILLIARDEN Datensätze zu erbeuten. Ja, Sie haben richtig gelesen: MILLIARDEN. Im Englischen klingt „billion“ interessanterweise fast wie „bullion“ (Edelmetall), denn Datensätze sind das digitale Gegenstück zu den wertvollen Schätzen, nach denen die Piraten früherer Zeiten suchten.
Und wie die Piraten von einst nutzen auch heutige Angreifer eine Vielzahl von Methoden, um sich unbemerkt Zugang zu verschaffen. Die schiere Menge gestohlener Zugangsdaten hat zu einer Welle von Credential-Stuffing-Angriffen geführt. Die bekannte Behebungslücke zwischen der Offenlegung einer Schwachstelle auf Plattform- oder Framework-Ebene und der Bereitstellung eines Patches führt zu massenhafter Ausnutzung und zahlreichen erfolgreichen Angriffen.
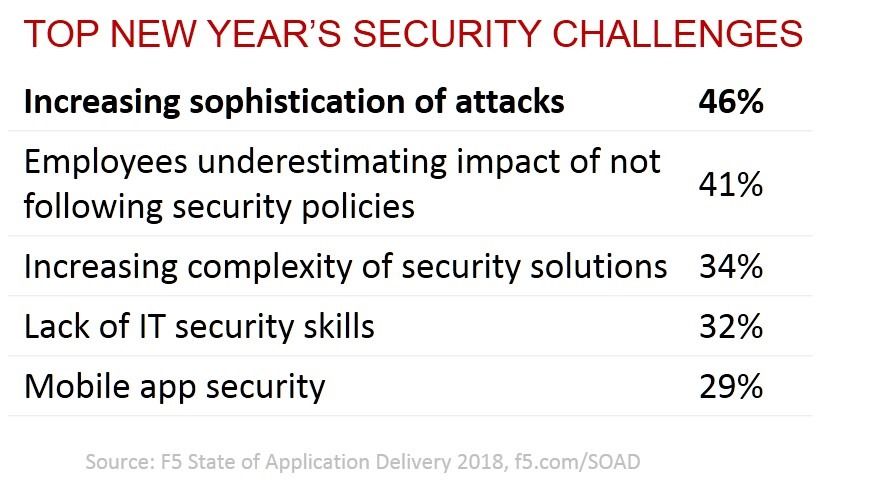
Angriffe werden immer raffinierter – und automatisierter. Es ist unwahrscheinlich, dass es 2018 weniger Sicherheitsverletzungen geben wird. Der Trend deutet vielmehr auf eine Zunahme hin. Wie Haie, die ein manövrierunfähiges Schiff umkreisen, lauern Angreifer ständig auf eine Gelegenheit.
Unsere Expansion in die relativ neuen, unerforschten Gewässer der Multi-Cloud macht Sicherheit nur noch wichtiger. Die Public Cloud birgt für Anwendungen und Daten dieselben Risiken wie lokale Umgebungen, und wir müssen uns mit demselben Nachdruck wie bei lokalen Umgebungen auf ihren Schutz konzentrieren. Dazu gehören Anwendungsdienste wie Web Application Firewalls, Identitätsföderation und die Zugriffskontrolle für Anwendungen. Außerdem gilt es, wann immer möglich Multi-Faktor-Authentifizierung (MFA) einzusetzen und Sicherheitskontrollen durchzusetzen – unabhängig davon, wo Anwendungen bereitgestellt werden.
Nehmen wir uns für das neue Jahr vor, den Schutz von Anwendungen in den Mittelpunkt zu stellen. Ob wir bestehende Sicherheitsprogramme überprüfen und ausbauen oder neue ins Leben rufen – lassen Sie uns 2018 alle wachsamer sein und uns stärker für die Anwendungssicherheit engagieren.
Den vollständigen Bericht von F5 Labs „Lessons Learned from a Decade of Breaches“ können Sie direkt hier herunterladen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...