Seit Jahren drückt sich die Branche vor den Realitäten – und den daraus resultierenden Herausforderungen – hybrider IT, indem sie diese als Multi-Cloud bezeichnet.
Damit soll nicht gesagt werden, dass Unternehmen nicht mehrere Clouds nutzen – das tun sie ganz gewiss. Vielmehr bringt der Begriff nicht vollständig zum Ausdruck, dass „Cloud“ ein Betriebsmodell ist, das nicht nur öffentlichen Anbietern von Infrastructure as a Service vorbehalten ist. Tatsächlich zeigen unsere Daten Jahr für Jahr, dass Unternehmen sowohl On-Premises-Clouds betreiben als auch deren öffentliche Varianten nutzen.
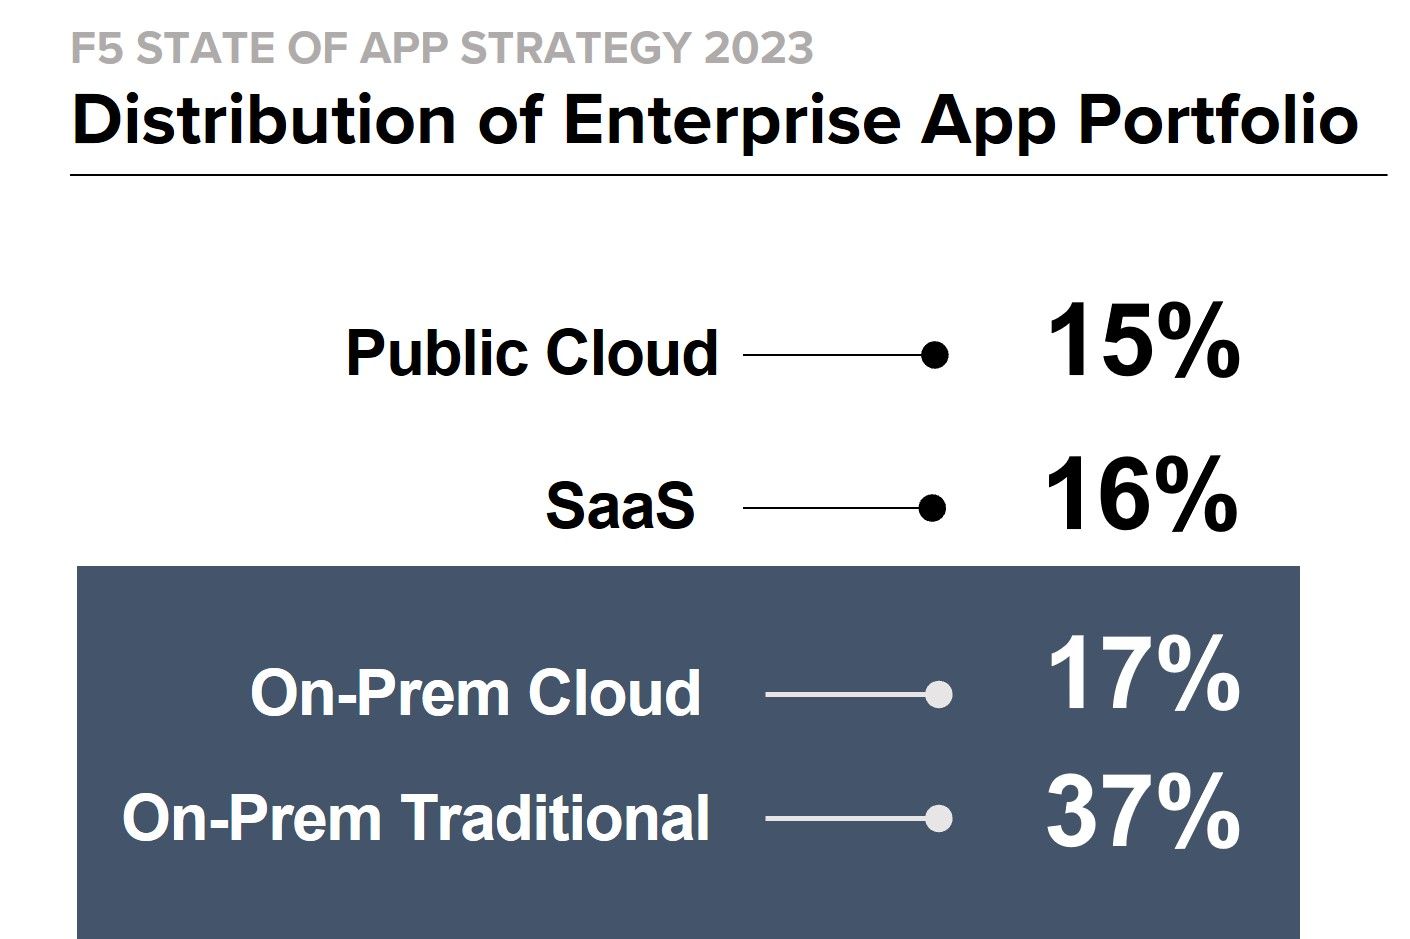
Doch selbst das lässt die Realität hybrider IT außer Acht, die direkt vor unserer Nase lag, seit die Cloud aufkam und die Geschäftswelt im Sturm eroberte. Das Wortspiel ist beabsichtigt. Denn obwohl Unternehmen die Cloud einführten, hatten es die meisten weiterhin mit traditionellen On-Premises-Umgebungen zu tun. Schließlich sind die meisten Unternehmen keine Neugründungen, sondern bereits seit zwanzig, dreißig oder sogar fünfzig Jahren tätig. Das bedeutet, dass sie über ein gewachsenes Portfolio verfügen, das alle Generationen wichtiger Anwendungsarchitekturen umfasst – von Monolithen bis zu Microservices, von Client-Server-Anwendungen bis hin zu mobilen Apps.
Für unsere diesjährige jährliche Studie haben wir lokale Umgebungen genauer untersucht, da wir die tatsächlichen Herausforderungen unserer Kunden verstehen wollten. Die Daten sprechen für sich: Unternehmen setzen seit jeher auf hybride Umgebungen und werden dies auch weiterhin tun.
Das gilt übrigens nicht nur für die Untersuchung zu diesem Bericht. Als F5 NGINX seine Open-Source-Community befragte, was kam dabei wohl – neben anderen interessanten Erkenntnissen – heraus? Genau: Hybride Umgebungen werden uns dauerhaft begleiten.
Ohne alle Ergebnisse unseres demnächst erscheinenden Berichts „State of Application Strategy“ vorwegzunehmen, kann ich sagen, dass der Trend zu modernen Anwendungen stark ist. Es gibt jedoch Anzeichen dafür, dass einige Unternehmen traditionelle Anwendungen wohl nie vollständig durch modernere Versionen ersetzen werden.
Folglich werden Unternehmen noch viele Jahre lang hybrid bleiben.
Doch das führt uns zu der Frage: Was bedeutet das für die Sicherheit? Insbesondere für die Sicherheit von Apps und APIs?
Die Auswirkungen auf die Sicherheit von Apps und APIs
Wenn wir davon ausgehen, dass Unternehmen sowohl in ihrem Kern (App-Portfolio) als auch in ihren Betriebsumgebungen hybrid aufgestellt sind, hat dies weitreichende Auswirkungen auf die App- und API-Sicherheit.
Das liegt daran, dass einige Anwendungsumgebungen, etwa Container, besondere Sicherheitsanforderungen haben, die sich mit herkömmlichen Sicherheitslösungen nicht erfüllen lassen. Da Anwendungen zudem weiterhin lokal betrieben werden, wird es für Unternehmen schwierig sein, einheitliche Sicherheitslösungen zu finden, die Anwendungsworkloads über Bereitstellungen im Rechenzentrum, in der Cloud und am Edge hinweg abdecken. Doch damit nicht genug! Denn auch der Bedarf an bestehenden herkömmlichen Lösungen verschwindet dadurch nicht einfach – insbesondere an solchen, die Anwendungen und APIs vor Protokollmissbrauch und Angriffen schützen.
Leider bedeutet eine hybride IT für Unternehmen nicht automatisch hybride Sicherheit – und kann dies auch gar nicht.
Mit hybrider Sicherheit meine ich die Kombination von App- und API-Sicherheitsdiensten verschiedener Anbieter. Die Verlagerung der Sicherheit nach links in den App-Lebenszyklus klingt zwar nach einer hervorragenden Lösung, führt jedoch allzu oft zum Weg des geringsten Widerstands – zu einer Vielzahl inkompatibler App- und API-Sicherheitsdienste, die die Bemühungen erschweren und behindern, alle Apps und APIs abzusichern.
Wir sehen bereits, wie sich die Komplexität von Cloud-Tools und APIs auf Unternehmen auswirkt: Sie sind nicht in der Lage, Sicherheitsmaßnahmen einheitlich auf alle Anwendungen anzuwenden. Ein beliebig kombinierter À-la-carte-Ansatz für die App- und API-Sicherheit funktioniert für die meisten Unternehmen nicht. Das zeigt der erhebliche Anstieg der Sicherheitsverletzungen im vergangenen Jahr, die auf Schwachstellen und deren Ausnutzung bei – man höre und staune – Apps und APIs zurückzuführen sind.
Die Realität hybrider IT in puncto Sicherheit zeigt, dass ein Flickenteppich aus einzeln zusammengestellten Lösungen zum Schutz von Anwendungen und APIs langfristig nicht funktionieren wird. Wir brauchen einen besseren Ansatz, der berücksichtigt, dass die IT und das Unternehmen auf absehbare Zeit hybrid sind und bleiben werden.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.