Der Erfolg von SaaS ist größtenteils darauf zurückzuführen, dass Unternehmen standardisierte Geschäftsprozesse identifizieren und in Software abbilden können. Dasselbe gilt für die Netzwerk- und Infrastrukturteams innerhalb des Unternehmens.
SaaS (Software as a Service) ist heute das größte Segment des „Cloud“-Marktes. Trotz der Begeisterung für IaaS (wie AWS, Azure und Google Cloud) hat SaaS in puncto Akzeptanz und anhaltendem Wachstum tatsächlich alle anderen Formen der „Cloud“ weit hinter sich gelassen.
Und es gibt keine Anzeichen dafür, dass sich dieser Trend abschwächt. Eine Umfrage von Anfang 2016 verdeutlichte dieses anhaltend rasante Wachstum von SaaS. Die Befragten gaben an, dass die Zahl der offiziell von der IT unterstützten SaaS-Anwendungen innerhalb nur eines Jahres um 50 % gestiegen sei – von 8 im Jahr 2015 auf 12 im Jahr 2016. Der Bericht prognostiziert, dass diese Zahl weiter steigen und 2017 bei 17 liegen wird.
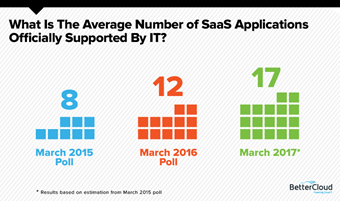
Wenn man bedenkt, dass die „Cloud“ inzwischen zehn Jahre alt ist, sind das ziemlich beeindruckende Akzeptanzraten für Anwendungen, die traditionell als Standard gelten. Die Rede ist von CRM, ERP, CMS sowie produktivitätsorientierten Office-Paketen und Filesharing-Diensten.
Sie fragen sich wahrscheinlich, was SaaS mit der Automatisierung von Infrastrukturen zu tun hat. Schließlich vergleicht man hier Äpfel mit Steaks. Die Automatisierung der Bereitstellung und Skalierung im Netzwerk hat mit SaaS überhaupt nichts gemein.
Doch, irgendwie schon. Geben Sie mir einen Moment, ich erkläre es Ihnen.
Eines der gemeinsamen Merkmale aller SaaS-Anwendungen ist die Standardisierung von Funktionen. Drag-and-drop für die Dateifreigabe ist ein weithin bekanntes Konzept zum Teilen von Dateien – ob auf dem Desktop über freigegebene Ordner im Netzwerk oder über eine browserbasierte Oberfläche. Dasselbe gilt für Dokumente und Präsentationen und sogar für die Veröffentlichung von Inhalten. Es gibt einen ziemlich klar definierten Prozess dafür, wie man X oder Y erledigt. Ob die Benutzeroberfläche nun ein Webbrowser oder eine eigenständige Anwendung ist, ändert am Prozess selbst nicht wirklich etwas, sondern nur an den Symbolen und der Oberfläche.
Auch viele Geschäftsfunktionen sind stark standardisiert (zur Massenware geworden). Der Prozess, dem ein Kundendienstmitarbeiter folgt, wenn er Ihren äußerst wichtigen Anruf entgegennimmt (und das ist er wirklich, wie man Ihnen stets versichert), ist wahrscheinlich weitgehend derselbe, unabhängig davon, mit wem Sie es zu tun haben. Ob Sie wegen einer Bestellung beim Kabelanbieter oder bei einem Einzelhandelsunternehmen anrufen – Sie machen dabei eine ziemlich standardisierte Erfahrung. Aber verlassen Sie sich nicht nur auf mein Wort: Hier ist ein hervorragender Artikel aus der Harvard Business Review (von 2005) über genau diese Entwicklung hin zur Standardisierung von Prozessen, die kurz darauf zu dem Phänomen führen sollte, das heute als „SaaS“ bekannt ist.
“Standardisierte Prozesse erleichtern auch die Auslagerung von Prozesskompetenzen. Um Prozesse effektiv auslagern zu können, benötigen Unternehmen eine Möglichkeit, neben den Kosten drei weitere Aspekte zu bewerten. Der erste betrifft die Aktivitäten des externen Dienstleisters und deren Ablauf. Da sich Unternehmen beispielsweise noch nicht darauf geeinigt haben, was genau zur Kostenrechnung oder zur Verwaltung von Personalzusatzleistungen gehört, bleibt unklar, welche Leistungen jeweils von Auftraggebern und Dienstleistern erbracht werden sollten. Daher benötigen Unternehmen Standards für Prozessaktivitäten, damit sie sich bei der Abstimmung über ausgelagerte Prozesse einfach und effizient verständigen können. Solche Standards für Prozessaktivitäten und -abläufe entstehen derzeit in zahlreichen Unternehmen und Branchen. Einige gehen auf die Arbeit von Prozessverbänden wie dem Supply-Chain Council zurück, dem mehr als 800 Unternehmen angehören.”
Sobald ein Prozess standardisiert (zur Standardware gemacht) ist, lässt er sich recht einfach in Code abbilden und mit einem verkäuflichen Frontend versehen. Ich würde sogar behaupten, dass es die zugrunde liegende Standardisierung dieser Geschäftsfunktionen war, die den frühen SaaS-Anbietern zu ihrem rasanten Aufstieg verhalf. Mit einem grundlegenden Datenmodell und einer Benutzeroberfläche war es ziemlich einfach, die von den Kunden benötigten minimalen Anpassungen vorzunehmen, um den Prozess an die Bedürfnisse des Kunden anzupassen. Voilà. Ein sofortiger Erfolg.
Wenden wir das nun auf die Infrastruktur und das Netzwerk an. Es gibt eine ganze Reihe von Prozessen im Zusammenhang mit der Bereitstellung, Verwaltung und Skalierung, die anwendungsübergreifend so standardisiert sind, dass das Netzwerkbetriebsteam die erforderlichen Befehle im Schlaf eingeben kann. Die einzigen Abweichungen sind anwendungsspezifische Variablen wie Ports, IP-Adressen und Routen. Solche Änderungen sind bei Änderungsgremien beliebt, weil sie nicht weiter darüber nachdenken müssen. „Ach, Sie wollen eine Firewall-Regel für diese Anwendung hinzufügen. Genehmigt.“
Ebenso wie ihre Ausführung durch den Netzwerkbetrieb kaum Aufmerksamkeit erfordert, bedarf auch ihre Genehmigung nur geringer Überlegung, da sie bereits hundertmal durchgeführt wurden, der Prozess immer derselbe ist und alle wissen, was vor sich geht. Sie sind konsistent, vorhersehbar und wiederholbar.
Genehmigt.
Dies sind die standardisierten IT-internen Prozesse, die sich ideal für die Automatisierung und Orchestrierung eignen. Sie sind die besten Ansatzpunkte, wenn Sie schnelle Erfolge erzielen möchten, um den geschäftlichen Nutzen von Investitionen in die Automatisierung nachzuweisen. Erstellen Sie eine Benutzeroberfläche für einen solchen standardisierten Prozess und binden Sie sie anstelle der derzeit verwendeten manuellen Methoden in den Prozess ein (Integration). Voilà. Damit haben Sie die Kosten für die Ausführung dieses Prozesses gesenkt. Als zusätzlichen Vorteil läuft er schneller ab, da Sie nicht auf die nächste Sitzung des Change Control Boards warten mussten (möglicherweise können Sie diese sogar ganz überspringen, was an sich schon ein Vorteil ist).
Ja, es kostet Zeit und wahrscheinlich auch Geld (und erfordert möglicherweise Investitionen in Tools und Schulungen), doch der kurzfristige Aufwand wird sich langfristig auszahlen. Durch die Automatisierung zeitaufwendiger, standardisierter Prozesse gewinnen Ingenieure und Architekten Freiräume für andere Projekte – Projekte, die vom Change Control Board wahrscheinlich nicht automatisch genehmigt würden.
SaaS ist dann erfolgreich, wenn es ein Unternehmen betrachtet, einen gängigen Prozess versteht und eine einfachere, schnellere Möglichkeit bietet, diesen zu durchlaufen. Das galt 2006 und gilt auch heute noch. Dasselbe trifft auf die Automatisierung der Infrastruktur zu. Identifizieren Sie die gängigen Prozesse und bieten Sie eine einfachere, schnellere Möglichkeit, sie zu durchlaufen – unabhängig davon, ob sie sich an „Endbenutzer“ oder andere Techniker richtet.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...