
Schon vor der Pandemie griffen viele Beschäftigte von zu Hause, aus Cafés oder unterwegs mit firmeneigenen oder privaten Geräten auf Anwendungen und Datenressourcen zu. Heute ermöglichen viele Unternehmen ihren Beschäftigten, von überall aus zu arbeiten (Work from Anywhere, WFA), um Pendelzeiten zu verkürzen, die Vereinbarkeit von Beruf und Privatleben zu verbessern und ihnen die freie Wahl ihres Wohnorts zu ermöglichen. Unternehmen setzen auf WFA, weil sie durch die Zusammenlegung oder sogar Schließung einiger Standorte Kosten sparen können. Zudem haben sie erkannt, dass ihre Beschäftigten von überall aus produktiv arbeiten können.
WFA bietet zwar zweifellos Vorteile, doch dieser Trend erhöht den Druck auf Unternehmen, beim Fernzugriff durch Benutzer strengste Sicherheitsmaßnahmen umzusetzen und gleichzeitig einen reibungslosen Zugriff auf Anwendungen und Daten zu gewährleisten. Zudem werden Anwendungen und der Zugriff darauf noch einige Zeit hybrid bleiben: Einige Anwendungen befinden sich in der Public Cloud – etwa cloudnative oder SaaS-Anwendungen –, andere werden lokal, in einem Rechenzentrum oder in einer Private Cloud betrieben. Dadurch wird der Anwendungszugriff für Benutzer und Unternehmen gleichermaßen deutlich komplexer und wesentlich schwieriger abzusichern. Außerdem stellt dies Unternehmen, die eine Zero-Trust-Architektur für all ihre Anwendungen unabhängig von deren Standort implementieren möchten, vor zusätzliche Herausforderungen.
Die meisten geschäftskritischen Anwendungen – etwa klassische und benutzerdefinierte Anwendungen – können nicht in die Cloud migriert werden. Klassische Anwendungen, beispielsweise von Oracle und SAP, sowie benutzerdefinierte Apps unterstützen moderne Authentifizierungsstandards und -protokolle wie SAML und OIDC in der Regel nicht oder sind dazu nicht in der Lage. Auch die Unterstützung für Identitätsföderation und Single Sign-on (SSO) ist häufig nicht verfügbar. Viele unterstützen zudem keine Multi-Faktor-Authentifizierung (MFA). Das bedeutet, dass Ihr Unternehmen mehrere Stellen und Verfahren für die Benutzerauthentifizierung verwalten muss, während die Benutzer unterschiedliche Anmeldedaten sowie verschiedene Authentifizierungs- und Zugriffsverfahren für unterschiedliche Anwendungen handhaben müssen. Dies führt zu einer komplizierten und unübersichtlichen Benutzererfahrung für Mitarbeiter und Auftragnehmer, erhöht den Arbeitsaufwand für Ihre Administratoren und lässt die Kosten für den IT-Support steigen.
Unternehmen müssen einen einfachen und sicheren Benutzerzugriff auf alle Anwendungen ermöglichen, unabhängig davon, wo diese gehostet werden. Dies verbessert die Benutzererfahrung unabhängig vom Standort der Benutzer und erleichtert gleichzeitig den Administratoren die Arbeit.
BIG-IP Access Policy Manager (APM) ist die sichere, hochskalierbare Proxy-Lösung von F5 für das Zugriffsmanagement, die eine zentralisierte, globale Zugriffskontrolle für Benutzer, Geräte, Anwendungen und APIs ermöglicht. Microsoft Azure Active Directory (AD) ist die umfassende cloudbasierte Plattform von Microsoft für das Identitäts- und Zugriffsmanagement.
Gemeinsam ermöglichen BIG-IP APM und Azure AD einen nahtlosen, sicheren Zugriff auf alle Anwendungen – unabhängig davon, wo sie gehostet werden: in der Public Cloud, als cloudnative oder SaaS-Anwendungen, lokal, in einem Rechenzentrum oder in einer Private Cloud. Die integrierte Lösung vereinfacht Ihren Mitarbeitern den Zugriff auf Anwendungen, verbessert dadurch deren Benutzererlebnis erheblich und reduziert zugleich die mit dem Anwendungszugriff verbundenen Sicherheitsrisiken für Ihr Unternehmen deutlich. Sie ermöglicht Mitarbeitern den sicheren Zugriff auf alle autorisierten Anwendungen – unabhängig davon, ob diese moderne Authentifizierungsstandards und -protokolle oder klassische Authentifizierungsmethoden wie Kerberos oder headerbasierte Verfahren unterstützen.
Mit der Veröffentlichung von BIG-IP v16.1 erweitern BIG-IP APM und Microsoft Azure AD die Sicherheit des Anwendungszugriffs, indem sie die Funktionalität für bedingten Zugriff von Azure AD in die Benutzeroberfläche von BIG-IP APM integrieren.
Azure AD Conditional Access ist ein Tool, mit dem Azure AD Signale zusammenführt, Entscheidungen trifft und Unternehmensrichtlinien durchsetzt. In ihrer einfachsten Form sind Richtlinien „Wenn-dann“-Anweisungen: Wenn ein Benutzer auf eine Ressource zugreifen möchte, muss er die festgelegten Richtlinien erfüllen bzw. einhalten. Mithilfe von Richtlinien für bedingten Zugriff können Sie bei Bedarf die richtigen Zugriffskontrollen anwenden, um die Sicherheit Ihres Unternehmens zu gewährleisten.
Zu den gängigen Signalen, die Microsoft Azure AD Conditional Access bei einer Richtlinienentscheidung berücksichtigen kann, gehören:
- Benutzer- oder Gruppenmitgliedschaft
- IP-Standortinformationen
- Gerätezustand
- Anwendungstyp
- Benutzer- und Sitzungsrisiko
Anschließend wird auf Grundlage dieser Signale entschieden, ob der Benutzerzugriff zugelassen, gewährt oder blockiert wird. Azure AD Conditional Access fungiert als Richtlinienmodul, in dem die Echtzeitauswertung erfolgt, und arbeitet zur Durchsetzung mit BIG-IP APM zusammen.
Unten sehen Sie einen Screenshot dieser neuen Benutzeroberfläche:
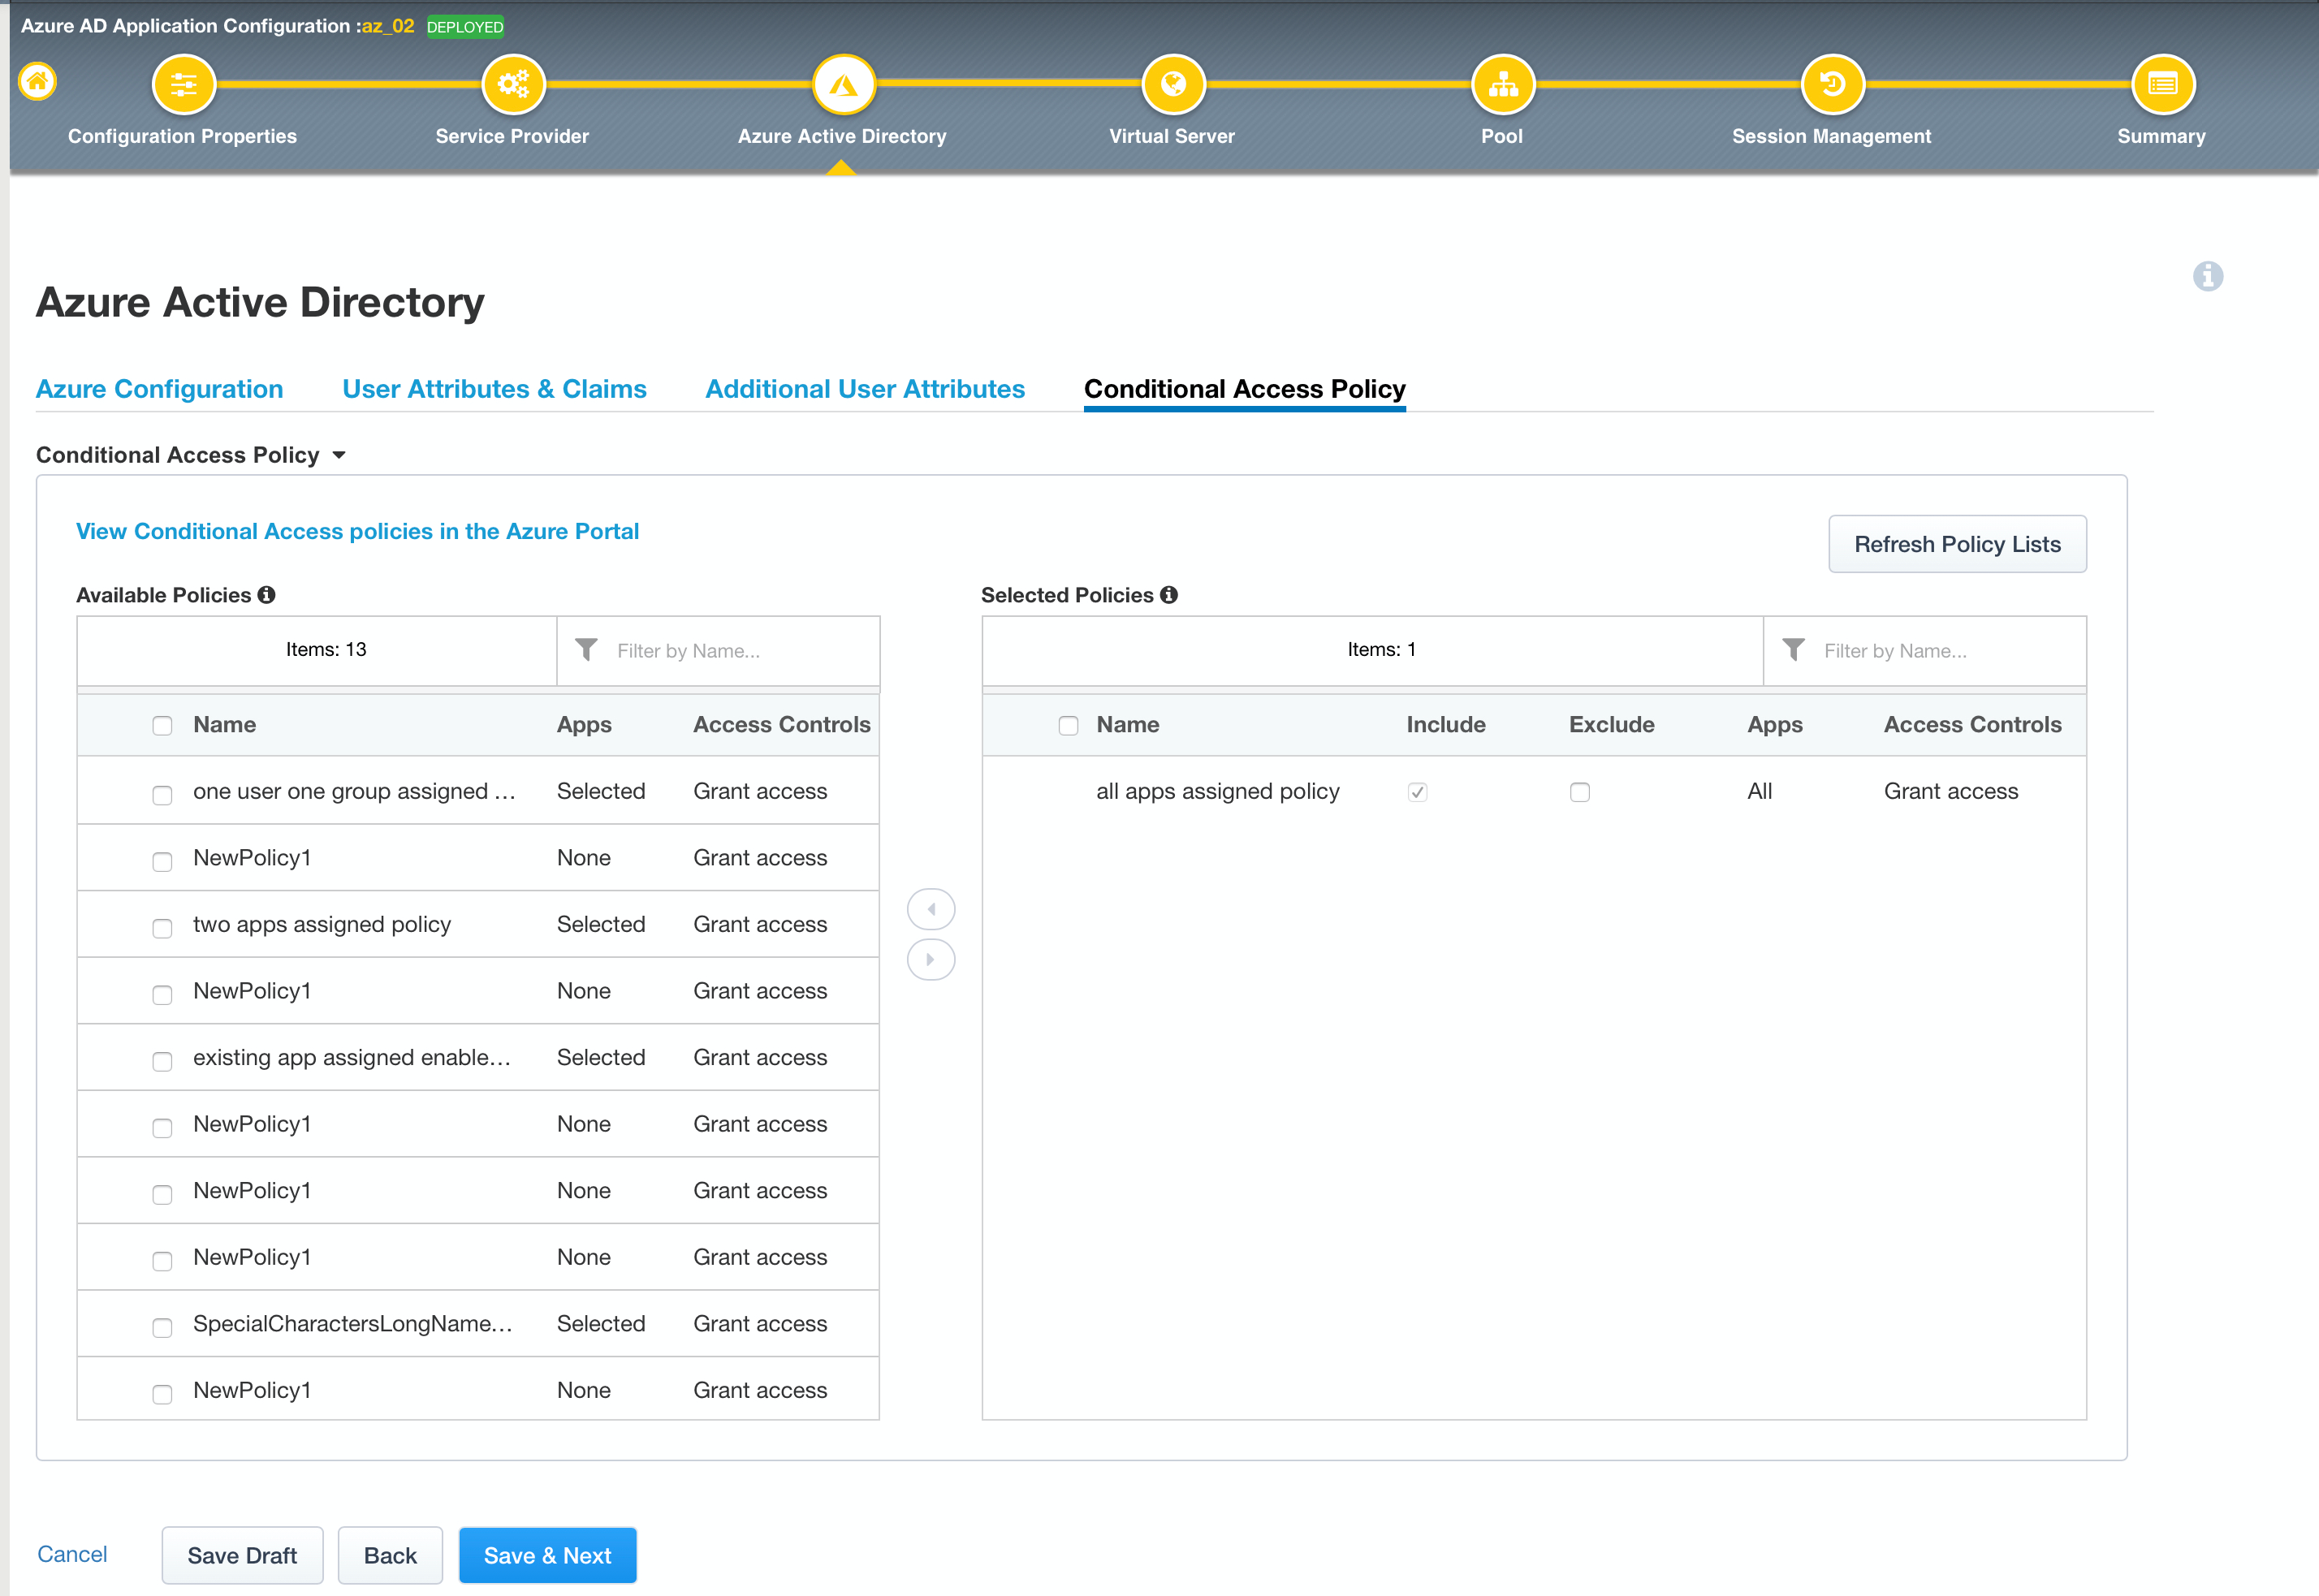
Durch diese neue Integration können BIG-IP APM und Azure AD:
- Nutzen Sie eine zentrale und benutzerfreundliche Oberfläche für Ihre Anwendungen: Mit der Access Guided Configuration (AGC) von BIG-IP APM können Administratoren über eine zentrale Oberfläche die Richtliniensteuerung für alle Anwendungen konfigurieren und verwalten – einschließlich benutzerdefinierter und klassischer Anwendungen wie Oracle E-Business Suite (EBS), Oracle JD Edwards und SAP ERP – und so ein unkompliziertes Onboarding ermöglichen.
- Ermöglichen Sie Ihren Benutzern, überall und jederzeit produktiv zu sein: Durch die Integration von Azure AD Conditional Access und BIG-IP APM können Benutzer einfach und nahtlos auf cloudbasierte sowie benutzerdefinierte und klassische Anwendungen zugreifen, sofern sie die von ihren Administratoren festgelegten Bedingungen erfüllen.
- Benutzerauthentifizierung zentralisieren: Administratoren müssen nicht unterschiedliche Authentifizierungsmethoden für cloudbasierte Apps und für klassische bzw. benutzerdefinierte Anwendungen verwalten.
- Schützen Sie die Ressourcen Ihrer Organisation: Durch die Integration von Azure AD und BIG-IP APM können bei Bedarf zusätzliche geeignete Zugriffskontrollen angewendet werden, um Anwendungen und Daten zu schützen. BIG-IP APM bietet noch weitergehenden Schutz, indem Benutzern der Zugriff für jede Anwendungsanfrage einzeln gewährt wird.
F5 und Microsoft werden auch weiterhin eine erstklassige integrierte Lösung bereitstellen, mit der Sie Zero Trust für all Ihre Anwendungen einführen und anpassen können. Gleichzeitig wird F5 Administratoren weiterhin Tools zur Verfügung stellen, die die Zugriffsverwaltung und Konfiguration Ihrer Anwendungen erheblich vereinfachen.
Weitere Informationen zur gemeinsamen Lösung von BIG-IP APM und Microsoft Azure AD finden Sie hier.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...