
Zero Trust ist heutzutage ein beliebtes Thema in Cybersicherheitskreisen, doch ich ernte immer noch irritierte Blicke, wenn ich das Konzept „von einer Sicherheitsverletzung ausgehen“ als einen zentralen Bestandteil der Zero-Trust-Denkweise anspreche. Ich vermute, dass diese Reaktion auf eine von zwei möglichen Bedenken zurückzuführen ist. Erstens könnten manche Sicherheitsexperten dies als eine äußerst pessimistische Weltsicht auffassen; sie verstehen „von einer Sicherheitsverletzung ausgehen“ etwa so: „Du willst also sagen, dass wir alle verloren sind. Na gut, dann können wir auch gleich die Hände in den Schoß legen und es gar nicht erst weiter versuchen.“ Andere, vielleicht die etwas Stolzeren, vertreten womöglich die Haltung: „Nun, deine Systeme werden vielleicht kompromittiert, aber meine Sicherheitsvorkehrungen sind absolut solide, und die Angreifer werden meine Abwehr auf keinen Fall überwinden.“
Meine Absicht entspricht keinem dieser beiden Extreme. Vielmehr möchte ich betonen, wie wichtig es ist, sich die Realität des Handelns in einer digitalen Welt bewusst zu machen: Sicherheitsverletzungen werden auftreten und können und sollten daher bei der Konzeption jedes Sicherheitssystems berücksichtigt werden. Dieses Konzept ist keineswegs neu, und wir sollten uns von den Erkenntnissen inspirieren lassen, die Generationen von Handwerkern und Facharbeitern gewonnen haben, die sich diesen Grundsatz zu eigen gemacht haben.
Installateure, Elektriker und andere Fachleute, die in der physischen Welt tätig sind, haben das wahre Wesen des Prinzips „von einer Sicherheitsverletzung ausgehen“ längst verinnerlicht. Da sie Lösungen entwickeln müssen, die sich in realen Umgebungen als robust erweisen, akzeptieren und berücksichtigen sie ganz selbstverständlich die einfache Tatsache, dass Fehler auftreten können. Sie wissen auch, dass Fehler weder ihre Fähigkeiten infrage stellen noch ein Grund sind, auf ihre Dienste zu verzichten. Vielmehr sind es gerade die kompetentesten Fachleute, die im Bewusstsein, dass ihre Konstruktionen irgendwann versagen werden, Erkenntnisse aus früheren Fehlern einbeziehen und wahrscheinliche künftige Fehler vorhersehen können.
Kürzlich hatte ich mit einem solchen Ausfall zu tun: Eine Abwasserleitung in meinem Haus war mitten im Leitungsverlauf verstopft. Das Haus ist mehr als 30 Jahre alt, daher sollte ein Ausfall – eine Sicherheitsverletzung – nicht überraschen. Schließlich nähert sich die Wahrscheinlichkeit einer Sicherheitsverletzung bei jedem System über einen längeren Zeitraum hinweg 100 %.
Genau darum geht es. Bei einer Anwendungssicherheitslösung muss man ebenso damit rechnen, dass sie im Laufe der Zeit versagt, wie bei meinem Abwassersystem. Darüber hinaus ist die Annahme „Mein Abwassersystem wird niemals versagen“ als Strategie für die Instandhaltung eines Haushalts genauso wenig angemessen wie die Annahme „Meine Cyberabwehr wird niemals überwunden werden“.
Daher sollte sowohl der Installateur als auch der Cybersicherheitsexperte darauf eingestellt sein, mit dem Ausfall – also dem Sicherheitsverstoß –, der früher oder später eintreten wird, umzugehen.
Drei zentrale strategische Komponenten des Assume-Breach-Ansatzes
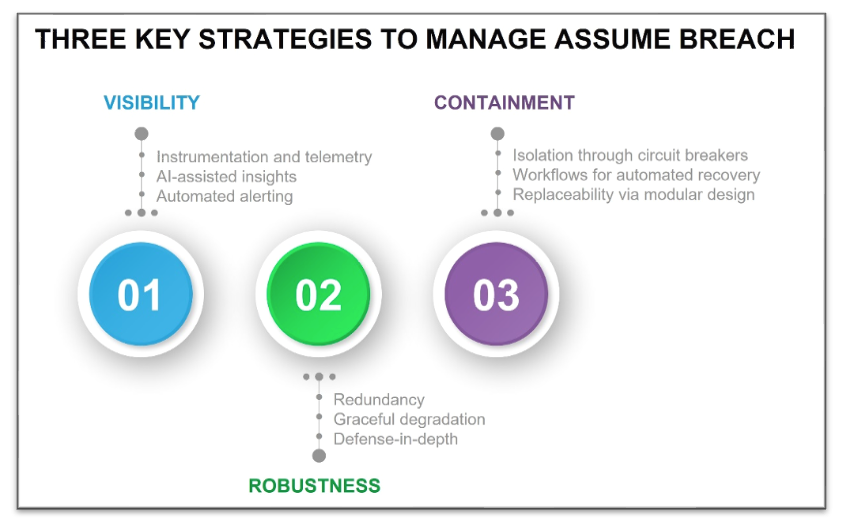
Eine wirksame Strategie für den Umgang mit dem Ausfall physischer oder digitaler Systeme umfasst in der Regel drei Komponenten.
- Transparenz. Sorgen Sie für ausreichende Transparenz, damit ein Ausfall so schnell wie möglich erkannt werden kann. Bleibt ein Leck in der Abflussleitung eines Badezimmers unbemerkt, führt dies zu Fäulnis sowie Stockflecken oder Schimmel im darunterliegenden Unterboden, was möglicherweise erst nach Monaten oder Jahren auffällt. Es kann auch vorkommen, dass Wasser von der Decke des Raums unter einem Badezimmer im Obergeschoss tropft, nachdem eine Auffangwanne unter dem Boden übergelaufen ist und sich die Trockenbauplatte mit Wasser vollgesogen hat. In beiden Fällen wird das Problem erst einige Zeit nach dem ursprünglichen Ausfall und nachdem weitere Folgeschäden entstanden sind, erstmals erkannt. Der erste Grundsatz bei der Annahme eines Ausfalls oder einer Sicherheitsverletzung muss darin bestehen, möglichst bald nach dem Ausfall eindeutige Hinweise auf eine mögliche Kompromittierung bereitzustellen – idealerweise sogar durch aktive Benachrichtigungen über wahrscheinliche Ausfälle. Keller, die zur Wasserableitung auf Sumpfpumpen angewiesen sind, verfügen beispielsweise üblicherweise über Sensoren, die Alarm auslösen, sobald der Wasserstand einen festgelegten Schwellenwert überschreitet. In anderen Situationen, in denen eine proaktive Alarmierung nicht für alle wahrscheinlichen Ausfallarten möglich ist, werden routinemäßige Wartungskontrollen durchgeführt, beispielsweise halbjährliche Inspektionen von Warmwasserbereitern. In der Cybersicherheit bedeutet dies, dass die Sicherheitsarchitektur der Anwendung eine durchdachte und getestete Telemetriestrategie umfassen muss, die die wichtigsten Ausfallarten berücksichtigt und zeitnah Einblick in mögliche Sicherheitsverletzungen bietet. In der Praxis sollten Telemetriedaten unter Anwendung von AISecOps-Verfahren an Analyse- und Benachrichtigungstools gestreamt und gleichzeitig zur späteren Verwendung in Datenspeichern dauerhaft gespeichert werden. KI- und Alarmierungstools sollten eingesetzt werden, um die Wirksamkeit zu erhöhen, Menschen den nötigen Kontext bereitzustellen und eine zeitnahe Reaktion sicherzustellen. Die gespeicherten Daten sollten genutzt werden, um daraus zu lernen und künftig die weitere Verbesserung der Robustheit zu unterstützen.
- Robustheit. Lösungen müssen Möglichkeiten vorsehen, einen Ausfall zu umgehen oder seine Dauer zu verkürzen. Gängige Muster für Robustheit in diesem Zusammenhang sind (a) kontrollierte Leistungsminderung oder (b) Redundanz. Die Wahl hängt davon ab, ob ein Betrieb mit einer beeinträchtigten Komponente möglich ist. Einige Systeme wie Warmwasserbereiter können beides bieten. Mein Warmwasserbereiter verwendet beispielsweise ein pumpenbetriebenes Zirkulationssystem, damit jederzeit sofort Warmwasser zur Verfügung steht. Fällt die Pumpe jedoch aus, erhalte ich weiterhin Warmwasser, muss aber etwas länger darauf warten. Fällt hingegen ein Sensor der Heizspirale aus, sodass sich das Heizelement nicht abschaltet, kann dies zu einem katastrophalen Ausfall führen. Daher kommt Redundanz in Form eines Überdruckventils zum Einsatz. Robustheit sollte auf mehreren Systemebenen berücksichtigt werden. Betrachtet man beispielsweise nur die Abflussleitung, könnte ein Installateur bei einer gewerblichen Lösung zwei redundante Abflussleitungen installieren, sodass der Ausfall einer der beiden Leitungen den Abfluss nicht unbrauchbar machen würde. Ein Architekt, der auf der Abstraktionsebene des Gesamtsystems arbeitet, könnte Redundanz hingegen auf Systemebene vorsehen, etwa durch ein zweites Waschbecken oder eine weitere Toilette in der Nähe. Dies hätte zudem den Vorteil, mehr Ausfallarten abzudecken als lediglich verstopfte Abflussleitungen. Redundanz ist in der Cybersicherheit zweifellos gängige Praxis, da viele Sicherheitsgeräte entweder im Aktiv/Standby-Modus (vollständige Redundanz) oder im Aktiv/Aktiv-Modus (kontrollierte Leistungsminderung) eingesetzt werden. Die Welt der Cybersicherheit unterscheidet sich jedoch etwas von der physischen Welt. Erstens führen aktive Angreifer, die zielgerichtet und intelligent vorgehen, dazu, dass Ausfälle nur selten natürliche Ursachen haben. Ein zweiter, noch bedeutenderer Unterschied liegt in der Skalierung. Da Software virtuell und nicht physisch ist, folgt sie dem Prinzip „einmal schreiben, vielfach bereitstellen“. Dies ist zwar eine hervorragende Eigenschaft für die Skalierung, bedeutet aber auch, dass eine Schwachstelle im Code einer zentralen Softwarekomponente wahrscheinlich alle Instanzen dieses Codes im System betrifft. Daher beruht die Cybersicherheitslösung für Robustheit auch darauf, einzelne Ausfallpunkte sowie ganze Klassen gleichartiger Ausfallelemente zu vermeiden – eine Strategie, die mitunter als „Defense in Depth“ bezeichnet wird. Die Multi-Faktor-Authentifizierung ist ein hervorragendes praktisches Beispiel für dieses Konzept. Die Ausfallart – also die Art der Kompromittierung – ist bei jedem Faktor unterschiedlich, und die Kompromittierung nur eines Faktors führt nicht zur Kompromittierung des Gesamtsystems.
- Eindämmung. Es ist von entscheidender Bedeutung, die Auswirkungen – den Schadensradius – eines Ausfalls zu begrenzen. So wie wir akzeptieren, dass Ausfälle oder Sicherheitsverletzungen auftreten werden, müssen wir auch akzeptieren, dass wir einzelne Ausfallpunkte nicht vollständig vermeiden oder für jede funktionale Anforderung Redundanz schaffen können. Daher sollte der Architekt auch überlegen, wie sich die Auswirkungen eines Ausfalls minimieren lassen, wobei sowohl der Aufwand als auch die Folgen als zwei wichtige Qualitätsmaßstäbe dienen. Beispielsweise kann ein Installateur strategisch platzierte Reinigungsöffnungen in Abwasserleitungen einbauen, um die Behebungszeit zu verkürzen. Bei schwerwiegenderen Ausfällen könnte ein Handwerker PVC anstelle von verzinkten Abwasserrohren wählen, damit sich ein Leck in der Leitung leichter abdichten und so der Behebungsaufwand reduzieren lässt. Eine gängige Praxis bei Hausinstallationen ist der Einbau von Absperrventilen, um die Folgen eines (erkannten) Ausfalls zu begrenzen und dadurch Folgeschäden an Waschtischunterschränken und Böden zu verhindern. In der Cybersicherheit lauten die entsprechenden Konzepte Isolation, Wartbarkeit und Modularität. Isolation zielt darauf ab, Kollateralschäden zu minimieren oder die Ausbreitung des Schadens zu stoppen. Eine bewährte Vorgehensweise besteht darin, eine Infrastruktur einzusetzen, die mithilfe von Technologien wie Mikrosegmentierung als Schutzschalter fungieren kann. Wartbarkeit bedeutet, nach Möglichkeit einen schnellen und wenig aufwendigen Weg von einem kompromittierten zurück zu einem nicht kompromittierten Zustand zu ermöglichen. Beispielsweise könnte der Neustart einer durch Speicherüberlaufangriffe kompromittierten Workload eine wirksame, wenn auch unvollständige, Gegenmaßnahme sein. Modularität bezeichnet die Praxis, Systeme so zu konzipieren, dass vergleichbare funktionale Komponenten problemlos ausgetauscht werden können. Dadurch wird der für die Behebung erforderliche Aufwand minimiert, wenn eine Wartung nicht möglich oder nicht ausreichend ist.
Dies sind einige der bewährten Vorgehensweisen, die ich im Umgang mit Sicherheitsverletzungen kennengelernt habe, wobei ich keineswegs behaupte, dass es nicht noch weitere gibt. Wichtiger ist, dass die mit dem Schutz von Anwendungen betrauten Entwickler und Sicherheitsexperten verstehen, dass Schutzmaßnahmen umgangen werden können und es unweigerlich zu Sicherheitsverletzungen kommen wird. Vor diesem Hintergrund ist die Art und Weise, wie wir uns auf solche Vorfälle vorbereiten und mit ihnen umgehen, ebenso wichtig und verdient genauso viel sorgfältige Überlegung wie unsere Maßnahmen zur Verringerung ihrer Häufigkeit.
Letztlich werden wir nicht nur danach beurteilt, wie häufig Sicherheitsverletzungen auftreten, sondern auch danach, wie gut wir auf diese reagieren, wenn sie unweigerlich doch eintreten.
Über den Autor
Ähnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.