
Was ist die Durchsetzung von Richtlinien?
Die Richtliniendurchsetzung bezeichnet den Prozess, bei dem die Konnektivität, der Zugriff und die Nutzung von Netzwerken und Anwendungen gemäß einer oder mehreren Richtlinien verwaltet werden, die festlegen, unter welchen Bedingungen der Zugriff zulässig ist.
Was ist die Durchsetzung von Richtlinien?
Im IT-Kontext bezeichnet Policy Enforcement in der Regel die Erstellung, Kategorisierung, Verwaltung, Überwachung und automatisierte Umsetzung bestimmter Anforderungen an die Nutzung eines Computers oder Kommunikationsnetzwerks – also nicht nur die Durchsetzung von Richtlinien, sondern ganz allgemein auch deren Definition, Anwendung und Verwaltung.
Richtlinien können praktisch alle Parameter hinsichtlich des „Wer, Was, Wo, Wann, Wie oder Warum“ abdecken. Dazu gehört, wer wann, von wo und mit welchen Geräten oder welcher Software auf Ressourcen zugreifen darf, was Benutzer nach der Zugriffsgewährung tun dürfen und was nicht, wie lange der Zugriff gilt und welche Prüf- oder Überwachungsmaßnahmen dabei zum Einsatz kommen. Richtlinien können auch technischere Interaktionen oder Anforderungen regeln, etwa welche Protokolle akzeptiert, welche Ports verwendet oder welche Zeitüberschreitungen für Verbindungen festgelegt werden.
Warum ist die Durchsetzung von Richtlinien wichtig?
Unternehmen erstellen Richtlinien, um ihre Ressourcen und Dienste zu kontrollieren, zu verwalten und mitunter zu monetarisieren. Die Durchsetzung von Netzwerkrichtlinien trägt dazu bei, Sicherheitsmaßnahmen für Daten und Ressourcen zu automatisieren, einschließlich BYOD-Anforderungen. So kann ein Dienstanbieter beispielsweise unterschiedliche Tarife für bestimmte Dienste oder Nutzungszeiten festlegen. Darüber hinaus lassen sich damit unternehmensinterne ethische Standards besser durchsetzen (etwa hinsichtlich der Nutzung von Firmeneigentum und Arbeitszeit für private Zwecke) sowie die Netzwerknutzung besser nachvollziehen und verwalten.
Wie funktioniert die Richtliniendurchsetzung?
Die Durchsetzung von Richtlinien erfolgt in der Regel durch Software oder Hardware, die als Gateway, Proxy, Firewall oder andere zentrale Kontrollinstanz im Netzwerk fungiert. Zunächst müssen Richtlinien sowie eine oder mehrere Maßnahmen definiert werden, die bei einem Verstoß ergriffen werden. Sobald die Richtlinien festgelegt sind, wird die Software oder Hardware zu einem Richtliniendurchsetzungspunkt im Netzwerk – einer zentralen Stelle, an der die Richtliniendurchsetzung in drei Schritten erfolgt:
- Eine Bewertung der Verbindung oder Anfrage
- Ein Vergleich des bewerteten Status mit bekannten Richtlinien, um festzustellen, ob die Verbindung gegen eine oder mehrere davon verstoßen würde
- Eine daraus resultierende Maßnahme, die von der Bearbeitung der Anfrage bis hin zur Trennung der Verbindung oder Aufnahme in eine Sperrliste reicht.
Beispielsweise kann eine Richtlinie bekannte schädliche IP-Adressen identifizieren und festlegen, dass jeglicher Datenverkehr von diesen Adressen abgewiesen wird. Komplexere Richtlinien können einem bestimmten Benutzer erlauben, eine Verbindung zu einigen Anwendungen herzustellen, zu anderen jedoch nicht, oder nach dem Herstellen der Verbindung bestimmte Aktionen auszuführen, für die höhere Gebühren anfallen als für andere (etwa die Nutzung eines Streamingdienstes auf einem hochauflösenden Gerät). Auf diese Weise stellen Systeme für Authentifizierung, Autorisierung und Abrechnung (AAA) eine Form der Richtliniendurchsetzung dar.
Die Durchsetzung von Netzwerkrichtlinien kann die Einhaltung komplexerer und detaillierterer Parameter erfordern, etwa das Vorhandensein gültiger Zertifikate, den Typ oder die Version eines für die Verbindung verwendeten Geräts oder Browsers oder das Fehlen von Verhaltensmustern, die mit Angriffen in Verbindung gebracht werden.
Die Überwachung oder Dokumentation des gesamten Durchsetzungsprozesses, insbesondere von Verstößen gegen die Richtlinie, ist häufig Bestandteil einer Lösung zur Richtliniendurchsetzung.
Mehrere F5-Produkte können als Gateways oder vollständige Proxys eingesetzt werden und ermöglichen die granulare Steuerung der Richtlinienerstellung und -durchsetzung über einen einzigen, zentralen Kontrollpunkt. Insbesondere bietet BIG-IP Policy Enforcement Manager (PEM) ausgereifte Steuerungsfunktionen für Serviceanbieter, die ihre Dienste monetarisieren und die Netzwerkleistung verbessern möchten. Für Unternehmen ermöglicht BIG-IP Access Policy Manager (APM) die kontextbasierte Verwaltung des Zugriffs auf Anwendungen. Die grafische Benutzeroberfläche Visual Policy Editor (VPE) erleichtert dabei das Erstellen, Bearbeiten und Verwalten identitätsbezogener, kontextbasierter Richtlinien.
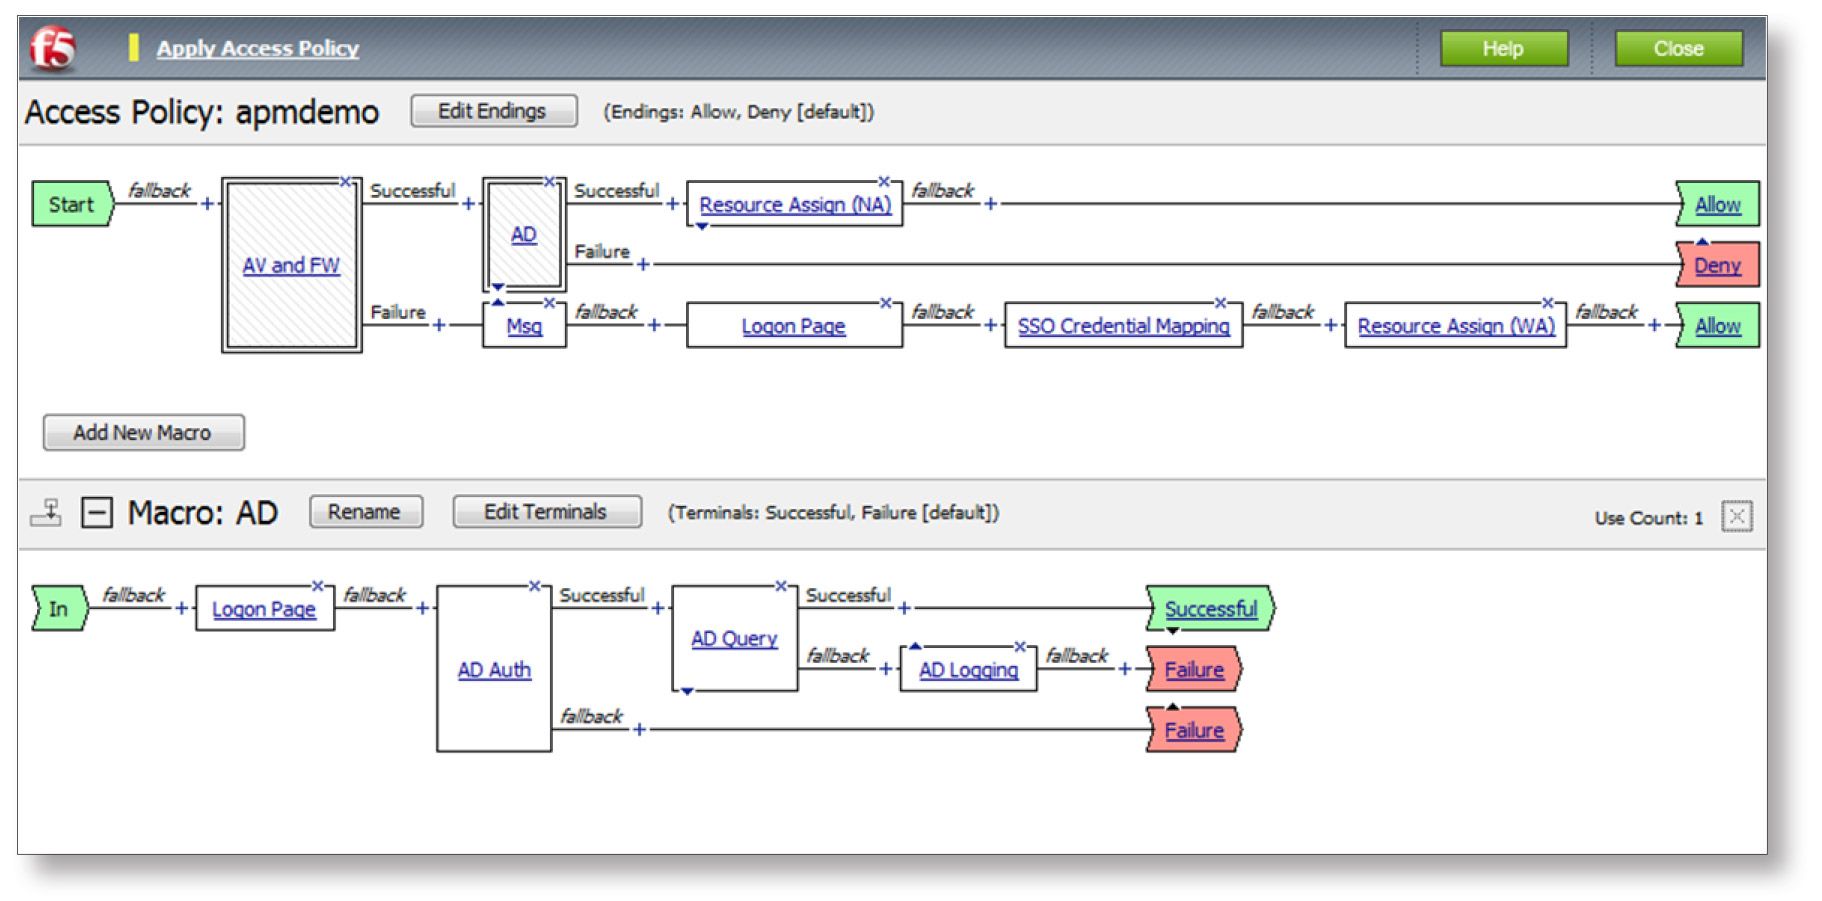
Abbildung 1: Der visuelle Richtlinieneditor von BIG-IP APM
