Sicherheitstests für Webanwendungen: Bleiben Sie neuen Bedrohungen immer einen Schritt voraus
Tools für Sicherheitstests von Webanwendungen sind heute unverzichtbar für moderne Unternehmen, die in der schnelllebigen, KI-getriebenen Welt von heute vorankommen wollen. Viele Unternehmen entwickeln und implementieren Anwendungen mit beispielloser Geschwindigkeit und in einem nie dagewesenen Umfang. Ihre Anwendungsportfolios werden zunehmend komplexer und verteilter, wobei sich die Dienste über lokale Infrastrukturen, Multicloud- und Edge-Umgebungen erstrecken. Diese Entwicklung hat zu einer rasant wachsenden Angriffsfläche geführt, auf der neue Schwachstellen immer schneller entstehen. Angreifer nutzen Schwachstellen umgehend aus, sodass herkömmliche Sicherheitsansätze, die sich ausschließlich auf die OWASP Top 10 konzentrieren, nicht mehr ausreichen.
Warum Unternehmen Unterstützung bei der Anwendungssicherheit benötigen
Das Ausmaß des Wandels ist enorm. Laut dem F5 2025 State of Application Strategy Report stellen 94 % der Unternehmen Anwendungen in mehreren Umgebungen bereit. Zudem machen moderne Anwendungen inzwischen 53 % des durchschnittlichen Portfolios aus und haben damit traditionelle monolithische Anwendungen überholt.
APIs werden unterdessen schneller denn je bereitgestellt: 63 % der Unternehmen können eine API innerhalb einer Woche oder weniger vom Konzept bis zur Produktion bringen, so der Postman’s 2024 State of API Strategy Report.
Und nach außen zugängliche Webanwendungen bleiben der häufigste Angriffsvektor und standen 2024 laut dem „Verizon 2025 Data Breach Investigations Report“ mit 34 % aller Sicherheitsverletzungen in Verbindung.
Das Ergebnis ist eine stetig wachsende und sich immer schneller verändernde Angriffsfläche. Apps und APIs verbreiten sich nicht nur über unterschiedlichste Umgebungen hinweg, sondern moderne Entwicklungspraktiken führen auch dazu, dass in rasantem Tempo neue Dienste und potenzielle Schwachstellen hinzukommen.
Kontinuierliche Tests, Überwachung, Erkennung und Schutz sind längst keine Option mehr. Sie sind entscheidend, um moderne Anwendungsportfolios abzusichern.
Tools und Strategien für einen umfassenden Testplan
Für Unternehmen, die die heute weitläufige Bedrohungslandschaft für Anwendungen beherrschen möchten, ist Transparenz das A und O. Die Herausforderung besteht nicht nur darin, bekannte Risiken zu identifizieren, sondern auch neue Risiken vorherzusehen, die durch schnelle Entwicklungszyklen, komplexe Integrationen und moderne Architekturen entstehen.
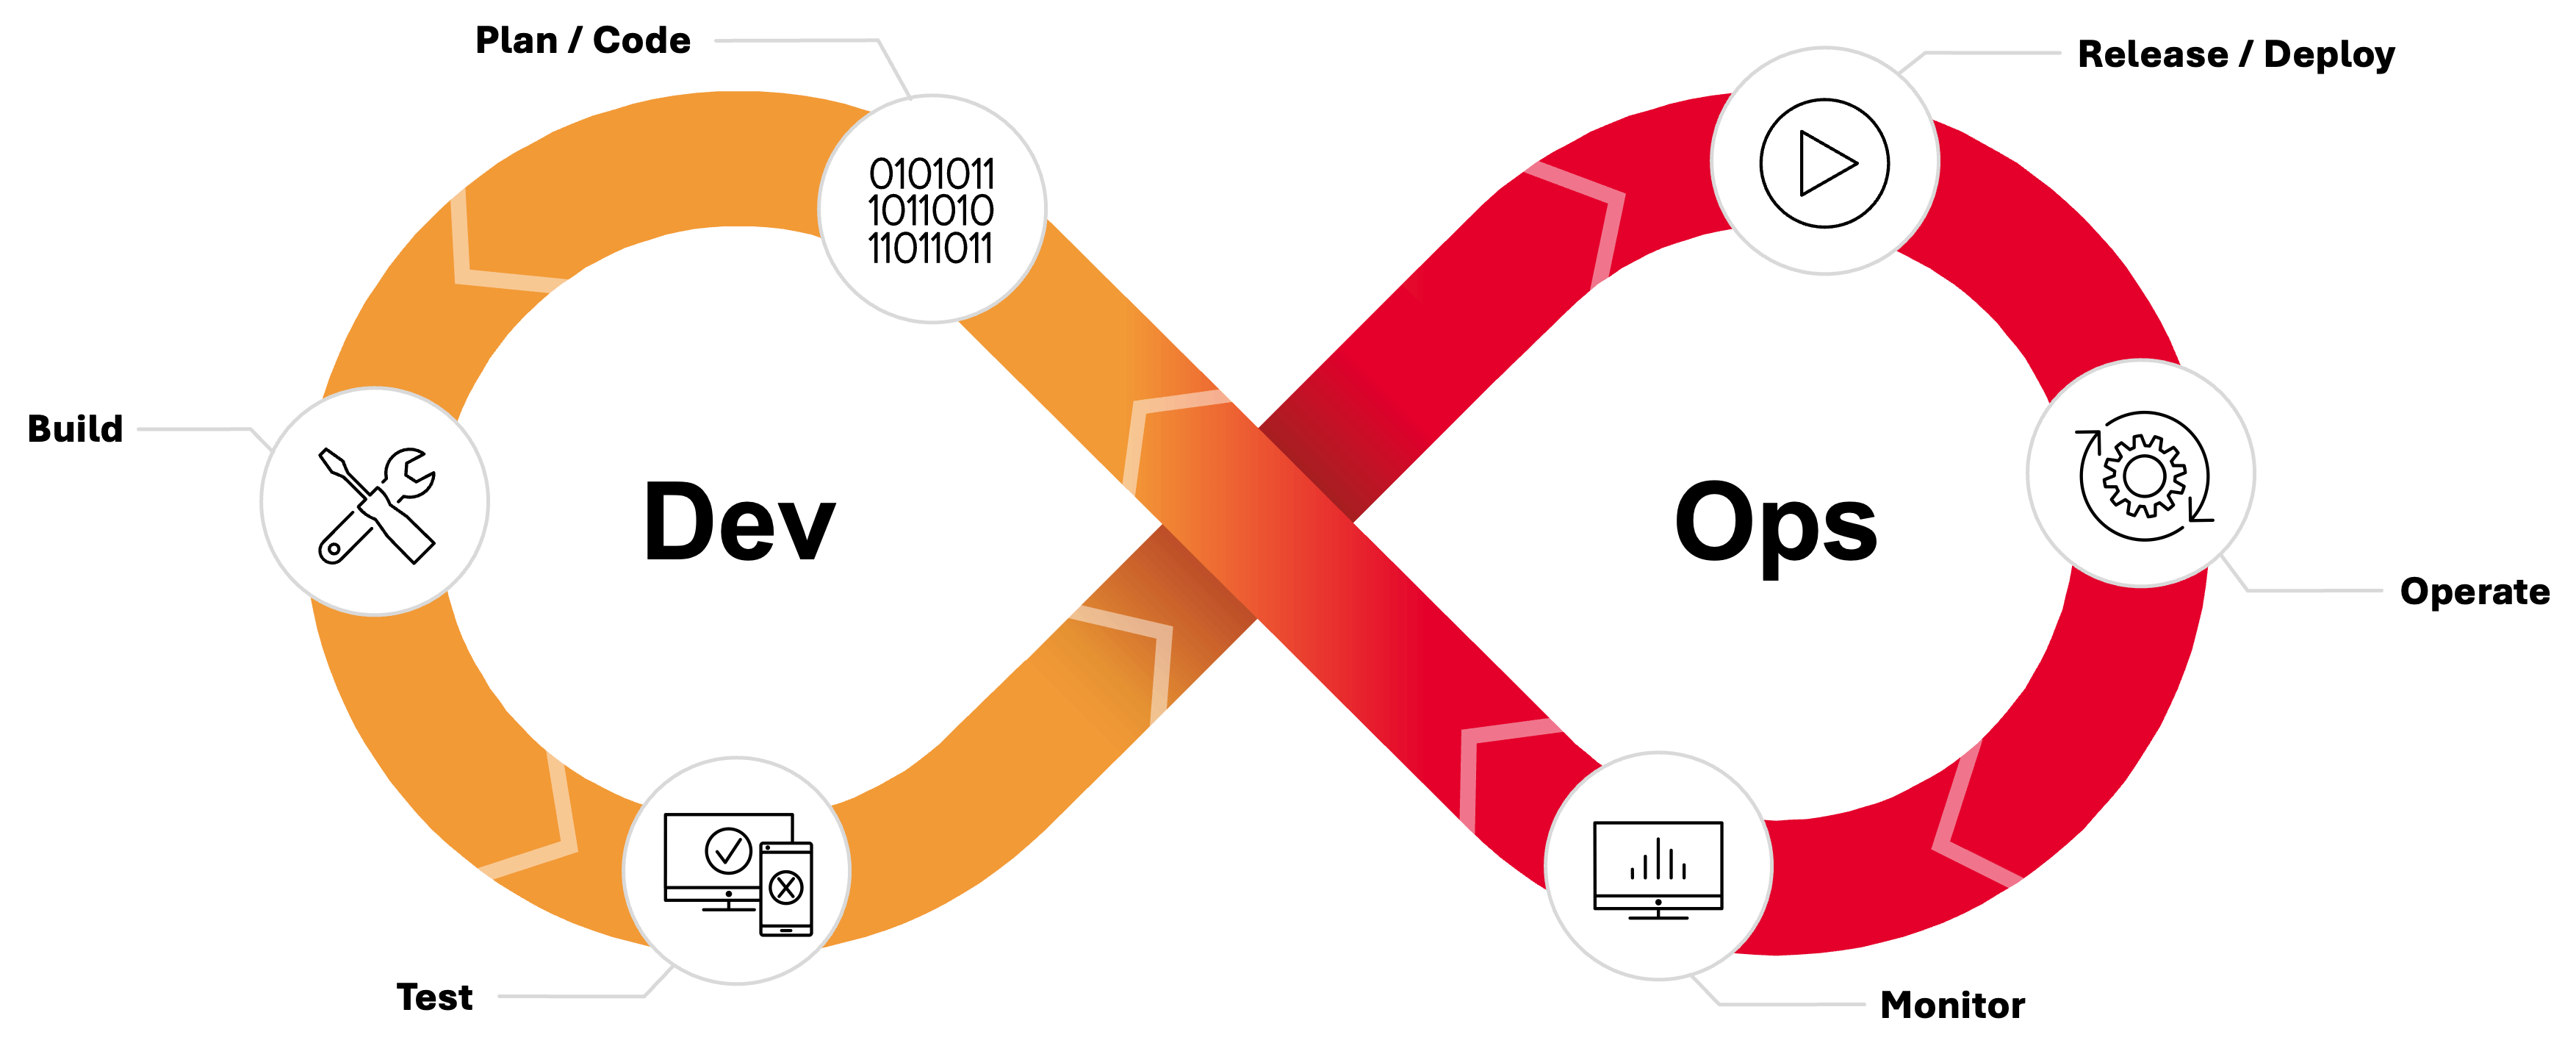
Die Lösung beginnt mit einem umfassenden Testplan, der mehrere Ansätze kombiniert, um eine mehrschichtige Abdeckung über den gesamten Softwareentwicklungslebenszyklus (SDLC) hinweg zu gewährleisten. Folgendes sollte er umfassen:
Die wichtigsten Testmethoden
- Statische Anwendungssicherheitsprüfung (SAST): SAST analysiert den Quellcode, Bytecode oder Binärdateien einer Anwendung, ohne diese auszuführen. Dieses Verfahren eignet sich besonders gut, um Programmierfehler wie Pufferüberläufe, SQL-Injection oder eine unsichere Datenverarbeitung zu erkennen.
- Dynamische Anwendungssicherheitstests (DAST): DAST analysiert Anwendungen während der Ausführung und simuliert dabei externe Angriffe auf eine Live-Umgebung. Dieser „Blackbox“-Ansatz deckt Schwachstellen auf, auf die ein Angreifer stoßen und die er ausnutzen könnte.
- Penetrationstests: Penetrationstests gehen über die Automatisierung hinaus, indem ethische Hacker reale Angreifer simulieren. Mit einer Kombination aus automatisierten Tools und manueller Expertise – etwa Webscannern, Sniffern, Proxys und Tools zum Knacken von Passwörtern – suchen Penetrationstester nach Schwachstellen und dokumentieren Sicherheitslücken samt Empfehlungen zu deren Behebung.
Neue Techniken
Moderne Anwendungslandschaften erfordern mehr als nur die grundlegenden Methoden. Unternehmen setzen zunehmend auf fortschrittliche und KI-gestützte Ansätze:
- Fuzz-Testing: Dabei werden ungültige oder zufällige Eingaben an Anwendungen übergeben, um Abstürze oder unerwartetes Verhalten auszulösen.
- Interaktive Anwendungssicherheitstests (IAST): Kombiniert SAST und DAST, indem die Codeausführung innerhalb der Anwendung überwacht wird.
- Runtime Application Self-Protection (RASP): Bietet Echtzeitschutz, indem Angriffe in der Produktionsumgebung überwacht und unmittelbar blockiert werden.
- KI-gestützte Tests: Nutzen maschinelles Lernen, um Befunde zu priorisieren, Fehlalarme zu reduzieren und Anomalien effizienter zu erkennen.
Integration von Tests in den SDLC
Keine einzelne Methode ist für sich genommen ausreichend. Die robustesten Strategien integrieren Tests frühzeitig und führen sie über den gesamten Lebenszyklus der Anwendung hinweg fort:
- Entwurfsphase: Führen Sie eine Bedrohungsmodellierung durch, um Risiken bereits vor Beginn der Programmierung zu erkennen.
- Entwicklungsphase: SAST einsetzen, um unsicheren Code frühzeitig zu erkennen.
- Test-/QA-Phase: Verwenden Sie DAST und Fuzzing, um Laufzeitfehler zu finden.
- Release-Phase: Führen Sie Penetrationstests durch und überprüfen Sie die API-Sicherheitskonfigurationen.
- Nach der Bereitstellung/im Betrieb: Produktionsumgebungen kontinuierlich mit DAST, RASP und Tools zur Anomalieerkennung überwachen.
“Die Lösung beginnt mit einem umfassenden Testplan, der mehrere Ansätze kombiniert, um über den gesamten Softwareentwicklungszyklus hinweg eine mehrschichtige Abdeckung zu gewährleisten.”
Die Vorteile kontinuierlicher und integrierter Tests
Die Einbettung von Sicherheitstests in den gesamten Lebenszyklus – manchmal auch als „Shift-Left“- und „Shield-Right“-Security bezeichnet – bietet klare geschäftliche Vorteile:
- Schnellere Behebungszyklen: Probleme werden frühzeitig erkannt und schnell behoben. Alternativ werden kompensierende Kontrollen eingesetzt, während Patches entwickelt werden.
- Geringeres Risiko von Sicherheitsverletzungen: Kontinuierliche Feedbackschleifen verkürzen das Zeitfenster, das Angreifern zur Verfügung steht.
- Geringere Kosten für Fehlerbehebungen: Die Behebung von Schwachstellen, die erst im Produktivbetrieb entdeckt werden, kostet ein Vielfaches mehr als die Behebung von Schwachstellen, die bereits während der Entwicklung erkannt werden.
Durch die Kombination von SAST, DAST, Penetrationstests und neuen Verfahren in einem kontinuierlichen, integrierten Workflow können Unternehmen die Anwendungssicherheit von einer reaktiven Maßnahme zu einem proaktiven Innovationstreiber machen.
“Die Einbindung von Sicherheitstests über den gesamten Lebenszyklus hinweg bietet klare geschäftliche Vorteile.”
Machen Sie den nächsten Schritt mit F5
Erfahren Sie, wie F5 mit einer kostenlosen Sicherheitsbewertung für Webanwendungen dazu beitragen kann, die Sicherheitslage Ihrer Anwendungen zu verbessern. Diese umfasst die Ermittlung Ihrer öffentlich zugänglichen Webanwendungen über die Domains und IP-Adressen Ihres Unternehmens hinweg sowie umfassende Penetrationstests Ihrer exponierten Webanwendungen.
Wir helfen Ihnen, den aktuellen Sicherheitsstatus Ihrer Webanwendungen zu bewerten, und liefern Ihnen zugleich wichtige Erkenntnisse, mit denen Sie die Sicherheit Ihrer Webanwendungen verbessern können. Kontaktieren Sie F5 noch heute.