F5 WAF for NGINX und F5 DoS for NGINX (ehemals bekannt als NGINX App Protect)
Eine schlanke, leistungsstarke Web Application Firewall mit DoS-Schutz, die APIs und moderne Anwendungen schützt.
Plattformunabhängige Sicherheit für moderne Apps und APIs
Moderne Anwendungen und APIs mit einer plattformunabhängigen WAF schützen, automatisieren und skalieren
Schützen Sie Ihre Anwendungen und APIs mit einer softwarebasierten Sicherheitslösung, die sich nahtlos in DevOps-Umgebungen integrieren lässt und eine schlanke Web Application Firewall (WAF), Schutz vor Denial-of-Service-Angriffen (DoS) auf Layer 7, Bot-Schutz, API-Sicherheit und Threat-Intelligence-Dienste bietet. F5 WAF for NGINX und F5 DoS for NGINX gewährleisten einen einheitlichen Schutz in verteilten Architekturen und hybriden Umgebungen.
- Sichere Anwendungsentwicklung für DevOps: Veröffentlichen Sie Anwendungen schneller – mit automatisierten Sicherheitsmaßnahmen, die sich nahtlos in den Anwendungsentwicklungsprozess integrieren lassen.
- Berührungslose Richtlinienkonfiguration: Nutzen Sie maschinelles Lernen, um die Betriebskosten zu senken, und adaptives Lernen für die berührungslose Richtlinienkonfiguration.
- Verwaltung vereinfachen: Profitieren Sie von zentraler Transparenz und einer einfachen Verwaltung von Sicherheitsrichtlinien, um Ihre gesamte WAF-Flotte vollständig zu kontrollieren.
Schützen Sie Ihre Gateway-API-Bereitstellung mit einer WAF für Unternehmen
Der Schutz der Kubernetes Gateway API erfordert ein höheres Maß an Sicherheitsautomatisierung und Skalierbarkeit, um zunehmend automatisierte Angriffe abzuwehren. F5 WAF for NGINX bietet eine Lösung auf Enterprise-Niveau, die sich in NGINX Gateway Fabric integrieren lässt und einen robusten WAF-Schutz gewährleistet.
- WAF auf Enterprise-Niveau: Durch die Integration mit NGINX Gateway Fabric erhalten Sie Sicherheitsmaßnahmen, ohne auf Plug-ins oder externe Filter angewiesen zu sein.
- Richtlinienorchestrierung: Verwalten, validieren und ändern Sie Sicherheitsrichtlinien (z. B. in den Formaten JSON, YAML oder Bundle) nahtlos direkt in Kubernetes.
- Kritische Schutzmaßnahmen auf Layer 7: Schützen Sie sich vor kritischen Bedrohungen aus den OWASP Top 10 und zunehmend ausgefeilten Angriffen auf KI-Anwendungen.
- WAF-Orchestrierung innerhalb von Kubernetes-Clustern: Erreichen Sie mit WAF-Workflows in Kubernetes mehr Sicherheitsagilität, Compliance und Skalierbarkeit.
- Zentrale Richtlinienverwaltung für die gesamte hybride Anwendungslandschaft: Eine intuitive, zentrale Verwaltungsoberfläche vereinfacht den Lebenszyklus von Richtlinien und bietet ein einheitliches Dashboard zur Verwaltung von Konfigurationen in lokalen Umgebungen, in der Cloud und in Containern.
Vor Angriffen schützen
Nutzen Sie eine einzige leistungsstarke Sicherheitslösung mit geringer Latenz für Cloud- und verteilte Architekturen. Skalieren Sie die Sicherheit Ihrer Anwendungen in Kubernetes-Clustern und in der Cloud und senken Sie dabei die Computing-Kosten erheblich.
- APIs absichern: Unterstützung für gRPC, GraphQL, REST und die OWASP API Security Top 10.
- Angriffe auf Anwendungsebene verhindern: Profitieren Sie von einer überlegenen Angriffserkennung, die über die Analyse von Client-Datenverkehrsmustern hinausgeht und mit kombinierten Dienststatusprüfungen arbeitet.
- Mehrschichtige Abwehr: Wehren Sie Angriffe schneller mit einer mehrschichtigen, auf eBPF-Technologie basierenden Abwehrstrategie ab, die von Anwendungsteams verwaltet wird.
Digitale Assets und Systeme schützen
Halten Sie mit sich ständig weiterentwickelnden Bedrohungen und Angriffstechniken Schritt, um Ihr Unternehmen vor einer Vielzahl von Sicherheitsrisiken und Schwachstellen zu schützen.
- Gezielte Angriffskampagnen stoppen: Schützen Sie sich vor laufenden Cyberangriffskampagnen.
- Automatisierte Angriffe und Bots verhindern: Umfassender Schutz vor automatisierten Angriffen und Bots.
- Schutz vor bekannten und unbekannten Bedrohungen: Gehen Sie mit über 7.500 fortschrittlichen Signaturen über den grundlegenden Schutz vor den OWASP Top 10 hinaus.
Produktübersicht
F5 WAF for NGINX
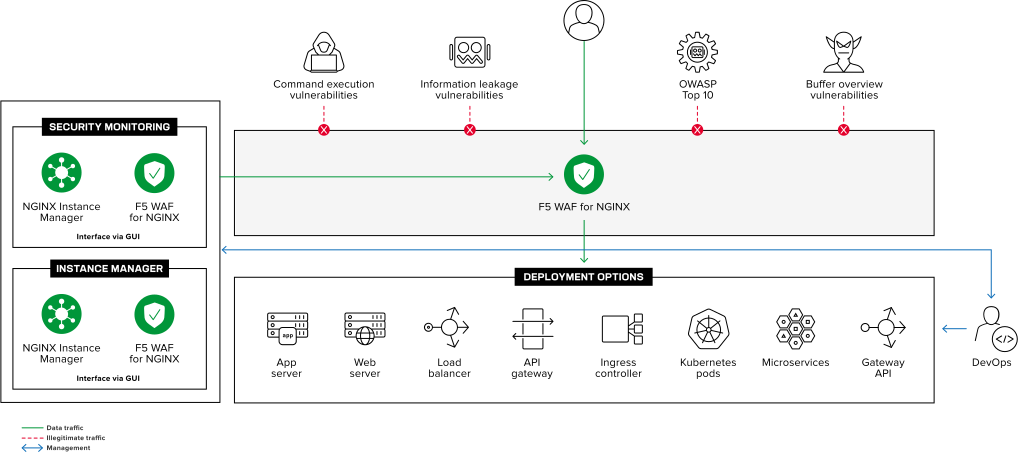
Setzen Sie die Sicherheit Ihrer Anwendungen und APIs in verteilten Architekturen und hybriden Umgebungen durch, automatisieren und skalieren Sie sie
Mit F5 WAF for NGINX, einer fortschrittlichen, schlanken und leistungsstarken Web Application Firewall (WAF) für moderne Anwendungen und APIs in DevOps-Umgebungen, können Sie Ihre Anwendungen und APIs ganz einfach vor Angriffen schützen. F5 WAF for NGINX ist Teil des Premium-Pakets NGINX One und wird nativ auf F5 NGINX Plus und F5 NGINX Ingress Controller ausgeführt. Die Lösung ist plattformunabhängig und unterstützt Bereitstellungsoptionen, die von Edge-Load-Balancern bis hin zu einzelnen Pods in Kubernetes-Clustern reichen.
F5 DoS für NGINX
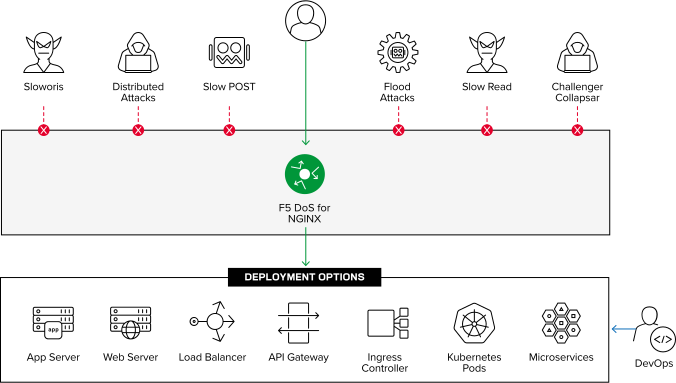
Wehren Sie Layer-7-Denial-of-Service-Angriffe (DoS) auf Ihre Apps und APIs ab
Schützen Sie Ihre Apps und APIs umfassend vor DoS- und DDoS-Angriffen auf Anwendungsebene – mit einer mehrschichtigen, adaptiven und automatisierten Abwehrstrategie für DevOps-Umgebungen. F5 DoS for NGINX ist Teil des Premium-Pakets NGINX One und wird nativ auf F5 NGINX Plus und F5 NGINX Ingress Controller ausgeführt. Die Lösung ist plattformunabhängig und unterstützt Bereitstellungsoptionen, die von Edge-Load-Balancern bis hin zu einzelnen Pods in Kubernetes-Clustern reichen.
Kernkompetenzen
Leistungsstarker, automatisierter und schlanker WAF- und DoS-Schutz für verteilte Architekturen und Umgebungen mit F5 WAF for NGINX und F5 DoS for NGINX.
Plattformunabhängig
Anwendungszentrierte Sicherheit zum Schutz der Anwendung und zur Bereitstellung von Sicherheitskontrollen.
Erweiterbare API-Sicherheit
Stellt Tools zum Schutz von REST-, GraphQL- und gRPC-APIs sowie weiteren APIs bereit.
Sicherheit als Code
Deklarative API-basierte Bereitstellung und Konfiguration ermöglichen es, Sicherheit als „Code“ bereitzustellen.
DoS-Abwehr
Verhaltensanalysen und maschinelles Lernen ermöglichen eine präzise Erkennung und Abwehr von DoS-Angriffen auf Layer 7.
Proaktive Bot-Abwehr
Schützt Anwendungen vor automatisierten Angriffen durch Bots und andere bösartige automatisierte Tools.
Schutz vor den OWASP Top 10
Schützt kritische Anwendungen vor den größten aktuellen Sicherheitsrisiken, einschließlich der in den OWASP Top 10 aufgeführten Risiken.
Cyberangriffe erkennen und abwehren
Korrelieren Sie einzelne Angriffsvorfälle mithilfe von Threat Intelligence und der Expertise des SOC-Teams, um sie als Teil komplexer, ausgefeilter Angriffskampagnen zu erkennen.
Skalierbarer Schutz
Integrieren Sie WAF- und DoS-Sicherheit in NGINX-Daten- und Managementebenen in Multi-Cloud-Umgebungen.
Ressourcen
Vorgestellt
Einführung in F5 WAF for NGINX und F5 DoS for NGINX
F5 WAF for NGINX und F5 DoS for NGINX sind moderne Lösungen für Anwendungssicherheit, die sich nahtlos in DevOps-Umgebungen integrieren und dabei helfen, Anwendungen vom Code bis zum Kunden bereitzustellen.
Datenblätter und E-Books
Moderne Apps und APIs absichern, automatisieren und skalieren ›
Schützen, anpassen und Layer-7-DoS-Angriffe abwehren ›
Das Geheimnis moderner Anwendungssicherheit ›
Komplexität und Kosten beim Betrieb von Kubernetes in großem Maßstab reduzieren ›
Webinare
WAF- und API-Sicherheit mit NGINX App Protect erschließen ›
Apps in Kubernetes mit NGINX vor Hackerangriffen schützen ›
Shift Left für sicherere Apps mit F5 NGINX ›
Blogs
KI-Zero-Days sind da: Was CISOs wissen müssen ›
Eine containerisierte WAF zum Schutz von Anwendungen und APIs ›
Schützen Sie Ihr API-Gateway mit NGINX App Protect WAF ›
NGINX App Protect Denial of Service blockiert DoS-Angriffe auf Anwendungsebene ›