F5 BIG-IP Zero-Trust-Zugriff (ehemals BIG-IP Access Policy Manager)
Ermöglichen Sie Zero-Trust-Zugriff auf alle Anwendungen – ob Legacy- oder moderne Anwendungen – mit hochskalierbaren, identitäts- und kontextbasierten Zugriffskontrollen.
Zero Trust beginnt mit sicherem Zugriff auf alle Anwendungen
Zero-Trust-App-Zugriff
Implementieren Sie eine auf detaillierten Kontextinformationen basierende Validierung nach dem Zero-Trust-Modell, um jede Zugriffsanfrage auf Anwendungen abzusichern.
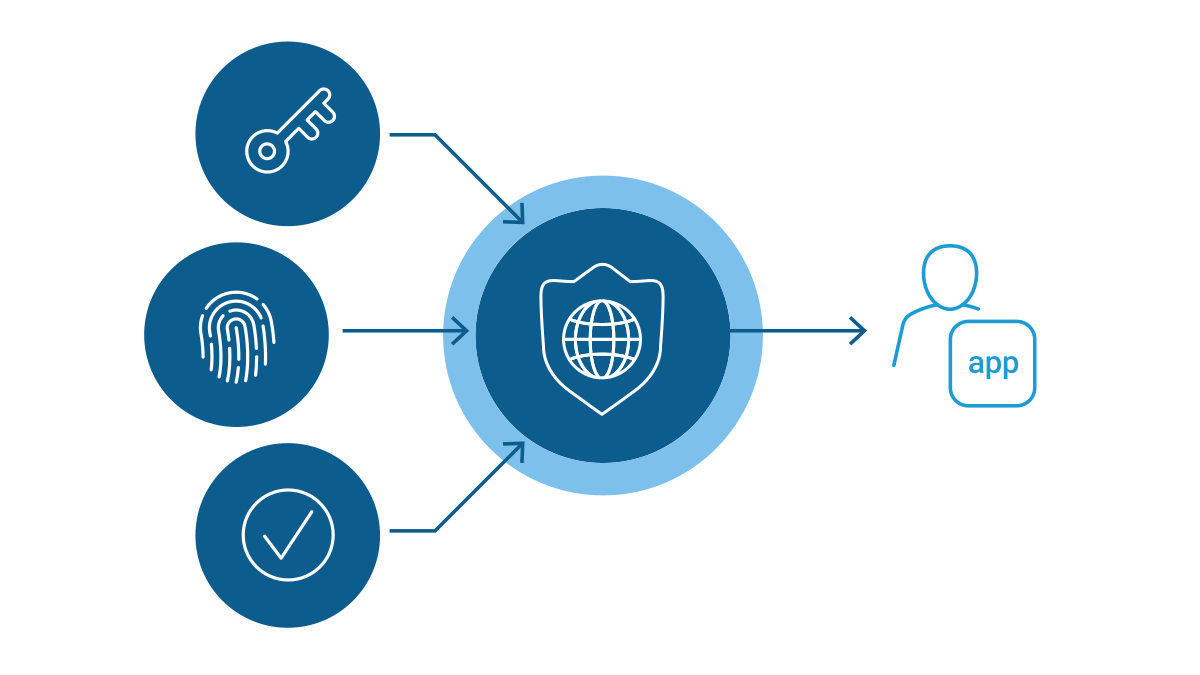
- Identity-Aware Proxy – Sichern Sie den Zugriff auf Anwendungen durch einen granularen Ansatz für die Benutzerauthentifizierung und -autorisierung, der ausschließlich kontext- und identitätsabhängigen Zugriff für jede einzelne Anfrage ermöglicht.
- Single Sign-On (SSO) und Zugriffsföderation – Durch die Integration in bestehende SSO- und Identitätsföderationslösungen können Benutzer mit einer einzigen Anmeldung auf alle ihre Geschäftsanwendungen zugreifen, unabhängig davon, ob die Anwendung SAML unterstützt oder nicht.
- Unterstützung für OAuth 2.0 und OIDC – Ermöglichen Sie die Anmeldung über soziale Netzwerke, um die Zugriffsautorisierung durch vertrauenswürdige externe Identitätsanbieter wie Google, LinkedIn, Okta, Azure AD und andere zu vereinfachen.
- Dynamische Client-Registrierung (DCR) – Erstellt einen sicheren Registrierungsendpunkt, der Client-Metadaten verarbeitet, Client-Anmeldedaten ausstellt und neue Clients nahtlos registriert. Dadurch entfällt die manuelle Konfiguration, während die Registrierung und sichere Autorisierung für Model-Context-Protocol-(MCP-)Server und KI-Agenten vereinfacht werden.
Robuste Endpunktsicherheit
Führen Sie Sicherheits- und Integritätsprüfungen auf Geräten durch und ermöglichen Sie den VPN-Zugriff pro App, ohne dass Benutzer eingreifen müssen.
- Step-up-Authentifizierung – Fordern Sie zusätzliche Authentifizierungsformen an – z. B. Multi-Faktor-Authentifizierung (MFA) –, wenn der Standort des Benutzergeräts oder die Vertraulichkeit der App-Daten eine weitere Überprüfung erfordern.
- Integration der Mobilgeräteverwaltung – Integration mit führenden Lösungen für Mobile Device Management (MDM) und Enterprise Mobility Management (EMM), darunter VMware Horizon ONE (AirWatch), Microsoft Intune und IBM MaaS360.
- PQC-Unterstützung in Zero-Trust-Access-Clients – Umfasst client- und serverseitige Unterstützung für gängige PQC-Chiffren (ML-KEM) in BIG-IP Zero Trust Access und den zugehörigen Clients und schützt so vor heutigen Bedrohungen sowie vor künftigen Bedrohungen durch Quantencomputer.
Sicherer Fernzugriff
Profitieren Sie von einer Ende-zu-Ende-Datenverschlüsselung mit hochgradig anpassbarer Authentifizierung und Zugriffskontrolle für einzelne Anwendungen, Netzwerke und Ressourcen.
- App-spezifisches VPN – Ermöglichen Sie eine granulare Kontrolle des Zugriffs auf das Unternehmensnetzwerk, indem Sie sicherstellen, dass von verwalteten Apps übertragene Daten ausschließlich durch einen separaten VPN-Tunnel geleitet werden.
- Visual Policy Editor (VPE) – Die fortschrittliche grafische Benutzeroberfläche ermöglicht eine schnelle und einfache Erstellung und Verwaltung detaillierter Zugriffsrichtlinien für einzelne Benutzer oder Gruppen.
- Zugriffsgeführte Konfiguration – Nutzen Sie eine zentrale, benutzerfreundliche Oberfläche, um Ihre Legacy-Anwendungen einzubinden und Richtlinien für den bedingten Zugriff von Azure AD bereitzustellen.
- IPSec-VPN – Ein privater, sicherer Tunnel über öffentliche Netzwerke, der End-to-End-Sicherheit für Standort-zu-Standort- und Client-zu-Standort-Verbindungen bietet.
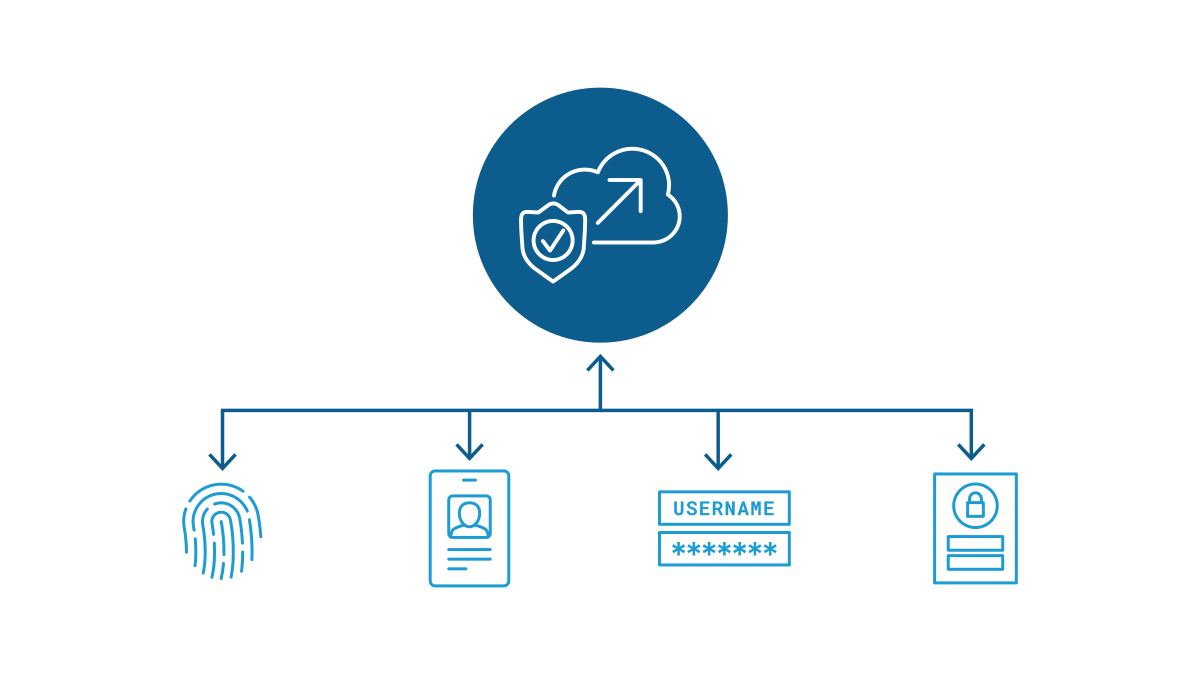
Zugriff auf Hybrid-Apps
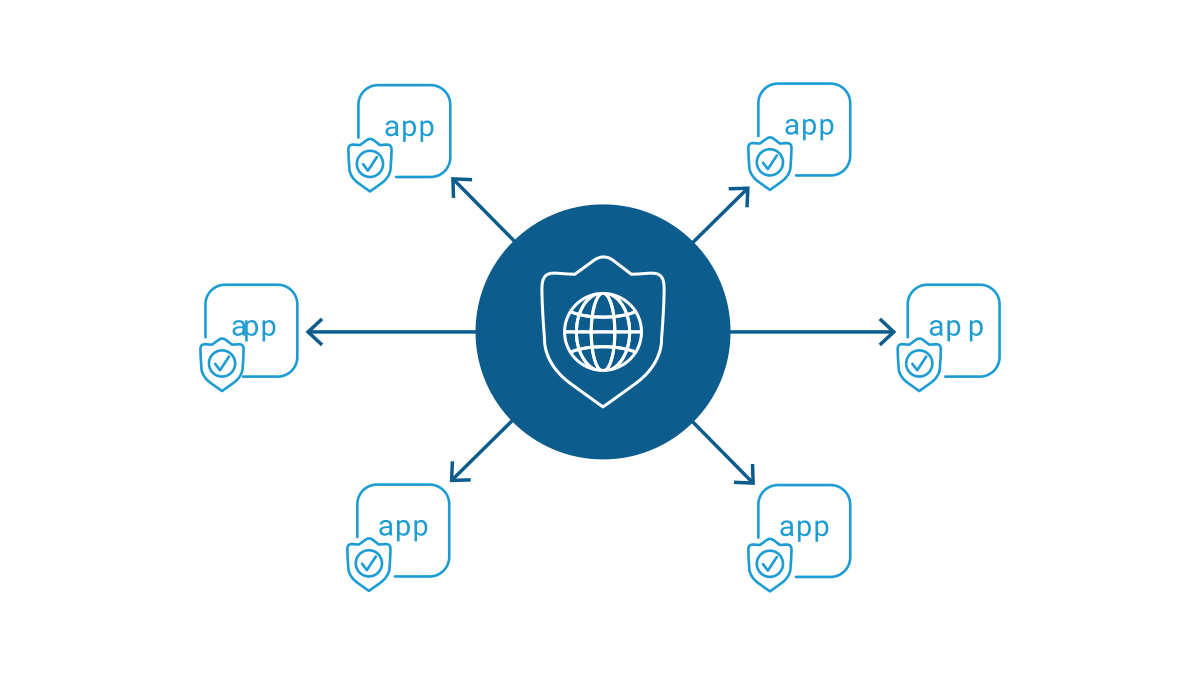
Durch die Integration mit IDaaS-Anbietern wie Azure AD können Sie die Authentifizierung für all Ihre Anwendungen zentralisieren – für Cloud-native- und SaaS-Anwendungen ebenso wie für lokale Anwendungen.
- Identity-Aware Proxy – Sichern Sie den Zugriff auf Anwendungen durch einen granularen Ansatz bei der Benutzerauthentifizierung und -autorisierung. IAP ermöglicht ausschließlich kontext- und identitätsabhängigen Zugriff auf Anfrageebene.
- Azure AD-Integration für bedingten Zugriff – Stellen Sie Richtlinien für bedingten Zugriff mithilfe der Access Guided Configuration (AGC) von BIG-IP APM ganz einfach bereit.
- Integration mit Risikobewertungs-Engines von Drittanbietern – Nutzen Sie UEBA- und Risiko-Engines von Drittanbietern über REST-APIs, um mithilfe des API Connectors richtlinienbasierte Zugriffskontrollen zu steuern und so eine mehrschichtige Sicherheit zu gewährleisten.
Produktübersicht
Sichern, vereinfachen, zentralisieren
F5 BIG-IP Zero Trust Access schützt, vereinfacht und zentralisiert den Zugriff auf alle Apps, APIs und Daten und ermöglicht so einen äußerst sicheren und zugleich benutzerfreundlichen App-Zugriff – unabhängig davon, wo sich Benutzer befinden oder wo ihre Apps gehostet werden.
BIG-IP Zero Trust Access ist in allen Geschäftsmodellen verfügbar, darunter unbefristete Lizenzen, Abonnements, öffentliche Cloud-Marktplätze und ELAs.
Kernfunktionen
Identitätsbewusster Proxy (IAP)
Implementiert eine Validierung nach dem Zero-Trust-Modell auf Basis detaillierter Kontextinformationen und sichert so jede Zugriffsanfrage auf Anwendungen ab.
Moderne Authentifizierung
Nutzt SAML, OAuth und OIDC für eine nahtlose und sichere Benutzererfahrung über alle Anwendungen hinweg.
Dynamisches Split-Tunneling
Schließt Internetdatenverkehr dynamisch vom VPN aus, um Bandbreite zu sparen.
Zentrale Verwaltung und Bereitstellung
Lässt sich in F5 BIG-IQ Centralized Management integrieren, um die Bereitstellung zu vereinfachen und die Kosteneffizienz bei großflächigem Einsatz zu steigern.
Leistung und Skalierbarkeit
Unterstützt bis zu 1 Mio. Zugriffssitzungen auf einem BIG-IP Gerät und bis zu 2 Mio. auf einem einzelnen VIPRION-Chassis.
PKCE-Unterstützung
Sorgen Sie mit einem sichereren, auf OAuth 2.0 basierenden Autorisierungsablauf für eine zusätzliche Sicherheitsebene bei öffentlichen und mobilen Apps.
IPSec-VPN
Bietet private, getunnelte Ende-zu-Ende-Sicherheit für Standort-zu-Standort- und Client-zu-Standort-Verbindungen.
Dynamische Client-Registrierung
Erleichtert die Registrierung und sichere Autorisierung von Model-Context-Protocol-(MCP)-Servern und KI-Agenten durch die nahtlose Registrierung neuer Clients.
Plattformunterstützung und Integrationen
Technologieallianzen
F5 arbeitet mit führenden Anbietern von Sicherheits-, IT- und Infrastrukturlösungen zusammen, um Identitäts- und Zugriffslösungen der nächsten Generation zu unterstützen.

Ressourcen
EMPFOHLEN
Motorists Insurance Group bietet Kunden mit der Lösung von F5 und Okta ein nahtloses Erlebnis
Mit einer maßgeschneiderten Sicherheitslösung von F5 und Okta in einer hybriden Multi-Cloud-Umgebung konnte die Motorists Insurance Group Versicherungsvertretern und ihren Kunden ein nahtloses Nutzererlebnis bieten.
Erfolgsgeschichte lesenLösungsübersichten
BIG-IP Access Policy Manager – Übersicht ›
BIG-IP Zero Trust Access (ehemals Access Policy Manager (APM)): Gateway zur Zero-Trust-Architektur ›
F5 BIG-IP APM und bedingter Zugriff mit Azure Active Directory ›
Datenblatt
BIG-IP Access Policy Manager Datenblatt ›
DevCentral und F5 Labs
F5 BIG-IP Access Policy Manager (APM): Identitätsbasierte Steuerung mit SSL Orchestrator (SSLO) ›