Warum Checkbox-Bot-Management scheitert: von Automatisierung überlistet
Der F5 Labs 2025 Advanced Persistent Bot Report, der 200 Milliarden reale Web- und API-Transaktionen analysiert, zeigt, wie moderne Automatisierung herkömmliche Sicherheitsmaßnahmen umgehen, gezielt bestimmte Branchen und Transaktionen ins Visier nehmen und Schwachstellen durch wiederholte Angriffe ausnutzen kann. Beachten Sie diese zentralen Erkenntnisse und nächsten Schritte, um die wertvollsten Ressourcen Ihres Unternehmens zu schützen:
Bots umgehen einfache Schutzmaßnahmen mühelos
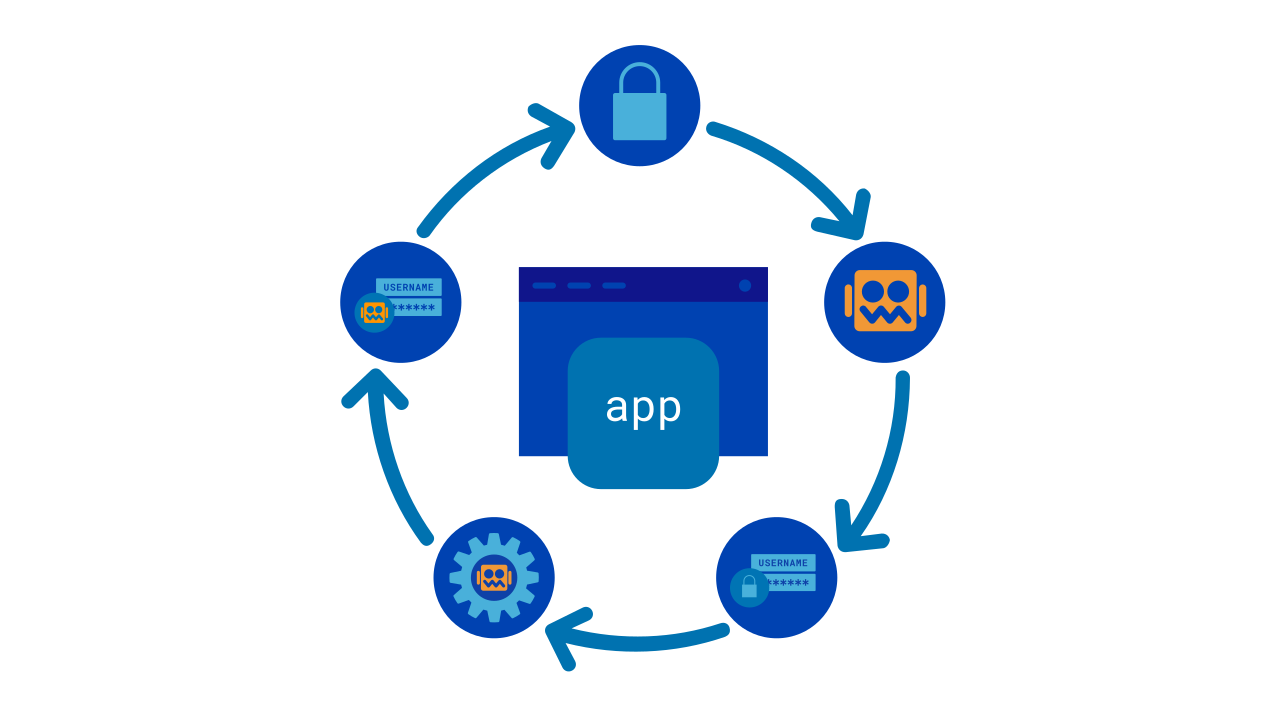
Fortschrittliche Bots verstärken ihre Aktivitäten nach grundlegenden Abwehrmaßnahmen
- Selbst nach der Abwehr entfielen branchenübergreifend durchschnittlich 10,2 % des gesamten Datenverkehrs auf automatisierte Zugriffe und 4,8 % auf unerwünschte Bots. Sie erreichten die geschützten Ressourcen zwar nicht, versuchten es aber weiterhin.
- Auch nach der Abwehr entfielen weiterhin 10,6 % des Web-Anmeldeverkehrs auf böswillige Anmeldeversuche. Credential-Stuffing-Angriffe auf Websites und mobile APIs im E-Commerce- und Unterhaltungsbereich waren besonders hartnäckig.
- Die Automatisierung nahm nach der Abwehr bei 57 % der Web-Traffic-Flüsse zu.
- Mehr als 9 von 10 automatisierten Bewertungsversuchen wurden von hochentwickelten Bots durchgeführt, die darauf ausgelegt waren, die Betrugserkennung zu umgehen.
Das Kundenerlebnis zahlt den Preis
Scraper und Wiederverkäufer-Bots dürfen nicht ignoriert werden
- 50 % aller Seitenaufrufe von Webinhalten und 22,3 % der Websuchen stammten von nicht autorisierten Scrapern, die die Leistung und das Kundenerlebnis beeinträchtigen.
- Das Scraping von Webinhalten nahm 47,7 % im Jahr 2024 gegenüber 2023 zu. Dieser Anstieg geht mit dem Aufschwung der KI einher.
- Wiederverkäufer-Bots führten mehr als jede fünfte „In den Warenkorb“-Transaktion aus. Diese wettbewerbsschädliche Plage war der zweithäufigste Angriff in unserer Studie und trat besonders häufig im Web auf.
Vertrauen lässt sich leicht ausnutzen
Residential Proxies umgehen herkömmliche Schutzmaßnahmen
- Mehr als 20 Proxyware-Familien sind weltweit im Einsatz.
- Dutzende Millionen IP-Adressen mit hoher Reputation können im Laufe der Zeit missbraucht werden, wodurch reputationsbasierte Sicherheitsmaßnahmen wirkungslos werden. Um Bots abzuwehren, die sich hinter Residential Proxies verbergen, sind daher umfassendere Bedrohungsinformationen und die Erkennung von Verhaltensanomalien erforderlich.
Um sich zu wehren, müssen sich Sicherheitslösungen im Laufe der Zeit anpassen
Um die hochentwickelte Automatisierung von heute abzuwehren, benötigt eine effektive Bot-Abwehr drei zentrale Funktionen:
- Umfassende Transparenz
- Präzise Wirksamkeit, die Fehlalarme und Reibungsverluste für Kunden minimiert
- Ausgereifte Anpassungsfähigkeit, um Angreifern stets einen Schritt voraus zu sein
F5 Distributed Cloud Bot Defense stellt sich der Herausforderung
- Beispiellose Transparenz, um selbst die raffiniertesten Bots zu entlarven
- Hohe Erkennungsgenauigkeit für eine minimale Anzahl an Fehlalarmen
- Für mobile APIs und modernen Datenverkehr konzipierte Sicherheit, einschließlich SDK-basierter Erkennung
- Kompetenter Support, der sich schneller weiterentwickelt als die Angriffe
Erfahren Sie mehr darüber, wie Sie eine Abwehrstrategie gegen die hartnäckigen, intelligenten Bedrohungen von heute entwickeln können – in Automatisierung überlisten: Ein strategischer Leitfaden für Führungskräfte im Bereich Sicherheit und Betrugsprävention von F5.