Vorteile der Einführung von Zero Trust aus der Perspektive der Frameworks MITRE ATT&CK und D3FEND
Von Mudit Tyagi und Ken Arora
Cyberangreifer durchsuchen die Netzwerke und Anwendungen ihrer Zielorganisationen – deren digitale Angriffsfläche –, um mehrstufige Angriffe zu entwickeln, bei denen sie verschiedene Techniken und Verfahren einsetzen, die bekannte und Zero-Day-Schwachstellen ausnutzen. In diesem Beitrag betrachten wir verschiedene Bedrohungsklassen, gegen die sich Unternehmen schützen müssen, und zeigen auf, wie sich durch die Anwendung von Zero-Trust-Prinzipien die Wahrscheinlichkeit erhöhen lässt, die durch gegnerische Aktivitäten verursachten Schäden einzudämmen. Anschließend werfen wir einen kurzen Blick auf die im MITRE ATT&CK-Framework erfassten Taktiken, Techniken und Verfahren von Angreifern. Abschließend erörtern wir das MITRE D3FEND-Framework und ordnen es den Zero-Trust-Prinzipien zu.
Was ist die Angriffsfläche?
In seinem Glossar des Computer Security Resource Center (CSRC) definiert das National Institute of Standards and Technology (NIST) den Begriff „Angriffsfläche“ abstrakt als „die Gesamtheit der Punkte an der Grenze eines Systems, eines Systemelements oder einer Umgebung, an denen ein Angreifer versuchen kann, in dieses System, Systemelement oder diese Umgebung einzudringen, darauf einzuwirken oder Daten daraus zu extrahieren“.
Eine andere Möglichkeit, sich die „Angriffsfläche“ vorzustellen, besteht darin, alle bekannten und unbekannten Schwachstellen zu betrachten, die in den verschiedenen Komponenten der digitalen Umgebung verborgen sind. Eine unvollständige Liste solcher Komponenten umfasst:
- Physische und virtuelle Netzwerk-, Rechen- und Speicherressourcen
- Hypervisoren, virtuelle Maschinen, Container-Orchestrierungssysteme, Service Meshes
- Software, die auf diesen Assets ausgeführt wird, z. B. Firmware, Betriebssysteme, Datenbankmanagementsoftware und Anwendungssoftware
- Repositorys für Container-Images, VM-Images und Code
- Interne und externe APIs, Microservice-Endpunkte, Anwendungsportale
- Dienste außerhalb der lokalen Umgebung, die jedoch lokal genutzt werden, wie etwa Dienste zur Identitätsprüfung, Zeitserver und entfernte Datenspeicher
- Identitätsspeicher, Benutzerkontodatenbanken, Geschäftsdatenbanken
Bedrohungsklassen verstehen
Um Geschäftsrisiken zu minimieren, müssen Unternehmen ihre eigenen digitalen Ressourcen und ihr geistiges Eigentum ebenso schützen wie die Privatsphäre ihrer Kunden und Mitarbeiter und dabei zugleich alle regulatorischen Compliance-Anforderungen erfüllen. Gleichzeitig müssen sie sicherstellen, dass Geschäftsabläufe und digitale Erlebnisse weiterhin verfügbar und zuverlässig bleiben. Die Lösung für diese Herausforderung besteht darin, Zero-Trust-Prinzipien zu befolgen: minimale Zugriffsrechte gewähren, explizit verifizieren, kontinuierlich bewerten und von einer Sicherheitsverletzung ausgehen.1 Auf diese Weise können Unternehmen verschiedene Bedrohungsklassen adressieren, die in den folgenden Abschnitten erläutert werden.
DATENBEDROHUNGEN
Daten sind das Lebenselixier moderner digitaler Unternehmen. Daher haben Angreifer starke finanzielle Anreize, es auf die Daten eines Unternehmens abgesehen zu haben. Einmal gestohlen, können die Daten im Darknet verkauft und von anderen Akteuren dazu verwendet werden, dem Dateneigentümer weiteren Schaden zuzufügen. Ein Unternehmen kann auch Opfer von Ransomware werden, bei der Angreifer seine Daten unzugänglich machen, indem sie diese entweder direkt verschlüsseln oder vollständig aus der Infrastruktur des Unternehmens entfernen. Anschließend können die Angreifer vom Opfer eine Zahlung – ein „Lösegeld“ – für die Wiederherstellung der Daten verlangen. Eine dritte Art von Datenangriffen, die von Akteuren eingesetzt wird, die lediglich Schaden anrichten wollen, besteht darin, die Daten unauffällig zu manipulieren und dadurch Geschäftsprozesse sowie die davon abhängigen digitalen Erlebnisse zu beeinträchtigen.
Datenabfluss
Ein Datenleck bzw. eine Datenschutzverletzung liegt vor, wenn sich ein Angreifer ohne Zustimmung des Eigentümers Zugang zu vertraulichen Informationen verschafft. Neben den Auswirkungen auf das geistige Eigentum führen solche Angriffe häufig zu Imageschäden und Vertrauensverlust. Unternehmen und Organisationen sind gesetzlich verpflichtet, Datenverluste zu melden, wenn diese personenbezogene Daten betreffen. Phishing, das Ausnutzen von Schwachstellen in öffentlich zugänglichen Anwendungen und die Kompromittierung der Lieferkette sind gängige Methoden, um in die digitale Umgebung einzudringen, in der die Daten gespeichert sind.
Ein bemerkenswertes Beispiel aus jüngerer Zeit ist der SolarWinds-Lieferkettenangriff,2 den Angreifer nutzten, um in Tausende von Unternehmen und Regierungsorganisationen einzudringen. Dieser Erstzugriff diente als Ausgangspunkt für weitere Angriffsschritte, indem eine dauerhafte Präsenz in der digitalen Infrastruktur etabliert wurde, die laterale Bewegungen über mehrere Anwendungen und Netzwerke der Opfer hinweg ermöglichte. Letztlich führten diese Taktiken zu den eigentlichen Zielen der Angreifer: Zugangsdaten und Passwörter zu kompromittieren und Daten der Opfer zu exfiltrieren.
Ransomware
Eine weitere Form von Angriffen auf Daten sind sogenannte Ransomware-Angriffe, bei denen Hacker Schadsoftware einsetzen, um wichtige Geschäftsprozesse zu stören oder vollständig zu blockieren. Meist werden dabei geschäftskritische Daten verschlüsselt oder gelöscht, wodurch zentrale Arbeitsabläufe beeinträchtigt werden. In einigen Fällen werden auch Daten im Speicher für Identitätsauthentifizierungsdaten verschlüsselt oder gelöscht, sodass berechtigte Benutzer faktisch vollständig aus dem System ausgesperrt werden. Erst nach Erhalt des „Lösegelds“ stellen die Angreifer den Zugriff auf das System wieder her oder entschlüsseln die Daten. Im Mai 2021 legte ein Ransomware-Angriff die Colonial Pipeline lahm,3 über die Benzin und Flugzeugtreibstoff in den Südosten der Vereinigten Staaten transportiert werden.
Unbemerkte Datenbeschädigung
Einige Angreifer verfolgen bei ihren Datenangriffen einen subtileren Ansatz. Anstatt die Daten auszuschleusen oder unzugänglich zu machen, nehmen diese versierten Angreifer eine kleine Anzahl gezielter Änderungen an den vor Ort gespeicherten Daten des betroffenen Unternehmens vor. Der daraus resultierende Vorteil wird ihnen über die regulären, nach außen gerichteten Abläufe der Anwendung verschafft. So können sie beispielsweise den Anteil der zu einem ermäßigten Preis angebotenen Flugplätze erhöhen, eine Bestandsdatenbank so manipulieren, dass mehr oder weniger Artikel zum Verkauf verfügbar zu sein scheinen, oder einer E-Commerce-Website einen speziellen Rabattcode hinzufügen. Diese oft nur schwer zu erkennenden „verdeckten“ Änderungen nutzen die unternehmenseigenen Geschäftsabläufe des Opfers aus, um dem Angreifer einen Vorteil zu verschaffen, und werden häufig erst entdeckt, wenn der Schaden bereits entstanden ist.
BEDROHUNGEN FÜR INFRASTRUKTURRESSOURCEN
Hacker starten Angriffe, die Ressourcen der Netzwerk- und Recheninfrastruktur beanspruchen, sodass Geschäftsprozesse zum Erliegen kommen oder nur noch ineffizient funktionieren. Die Ziele solcher Angriffe reichen von der Schädigung der Marke des betroffenen Unternehmens über die Erpressung von Zahlungen bis hin zum Erreichen eines bestimmten Geschäftsziels, beispielsweise indem der Online-Ticketverkauf lahmgelegt wird. Darüber hinaus nutzen versierte Angreifer diese Art von Angriff häufig als Ablenkungsmanöver, während sie gleichzeitig weitere Schritte eines komplexeren Angriffs durchführen.
DDoS
Angreifer nutzen Botnetze, um Angriffsverkehr auf die Ressourcen des Ziels zu lenken und so Distributed-Denial-of-Service-Angriffe (DDoS) durchzuführen. Volumetrische DDoS-Angriffe überfluten das Netzwerk des Ziels mit Datenverkehr und beanspruchen dadurch die gesamte verfügbare Bandbreite. Bei Protokoll-DDoS-Angriffen wird speziell präparierter Datenverkehr gesendet, um die Verbindungstabellen zustandsbehafteter Netzwerkgeräte – etwa Firewalls – zu füllen, sodass legitime Verbindungen verworfen werden. Anwendungs-DDoS-Angriffe beanspruchen durch unzulässige Anfragen Ressourcen auf den Servern.
CPU-Diebstahl
Angreifer können sich unbefugten Zugriff auf Rechenressourcen verschaffen, um Berechnungen für ihre eigenen Zwecke durchzuführen. Die Ergebnisse werden an einen Command-and-Control-Server zurückgemeldet. Meist geschieht dies, um unbemerkt vom Besitzer des Computers im Hintergrund Krypto-Mining-Code auszuführen. Phishing und Drive-by-Downloads sind typische Methoden, um Krypto-Mining-Code auf Computern einzuschleusen. Hacker nutzen die MITRE-ATT&CK-Taktik „Lateral Movement“, um ihre gestohlene CPU-Kapazität zu erhöhen, sowie die Taktik „Persistence“, um dauerhaft unbefugte Berechnungen ausführen zu können.
GESCHÄFTLICHE BEDROHUNGEN
Akteure mit böswilligen Absichten schaden Unternehmen, indem sie vorgesehene Arbeitsabläufe oder Benutzererlebnisse missbrauchen. Diese Bedrohungen können zu Umsatzeinbußen, einer Rufschädigung und höheren Betriebskosten für die Betrugsbekämpfung führen.
Erschöpfung geschäftlicher Ressourcen
Hacker nutzen aus persönlichem Gewinnstreben legitime Geschäftsprozesse, um Unternehmen zu schaden. Beispielsweise können sie automatisiert eine große Anzahl von Eintrittskarten für eine beliebte Veranstaltung kaufen, sodass andere keine Karten mehr erwerben können, und diese anschließend zu einem höheren Preis weiterverkaufen.
Business Intelligence
Geschäftsinformationen können von der öffentlichen Website eines Unternehmens ausgelesen oder aus internen Systemen gestohlen und anschließend zum Nachteil des Unternehmens verwendet werden. Beispielsweise könnte ein Wettbewerber Preisinformationen auslesen und seine eigenen Preise senken, um Kunden abzuwerben.
Angriffe auf die Marke
Hacker können die Inhalte einer öffentlich zugänglichen Website verändern und sie verunstalten, um eine Organisation bloßzustellen. Sie können die Inhalte auch so manipulieren, dass den Nutzern der Website falsche Informationen angezeigt werden.
Handelsbetrug
Betrüger finden Wege, Finanztransaktionen im Namen anderer Nutzer durchzuführen, um selbst davon zu profitieren. Sie verwenden gestohlene Zugangsdaten, um ein Konto zu übernehmen, oder verleiten arglose Nutzer dazu, eine Website aufzurufen, die einer ihnen vertrauten Website ähnelt, und dort ihre Zugangsdaten preiszugeben. Diese Art von Betrug findet typischerweise auf E-Commerce-Websites oder Portalen von Finanzinstituten statt. Während der COVID-Pandemie begingen viele Täter Arbeitslosenbetrug, indem sie unter Verwendung gestohlener Identitäten betrügerische Anträge auf Arbeitslosenunterstützung stellten und die Leistungen an sich selbst auszahlen ließen.4
MITRE-ATT&CK-Framework
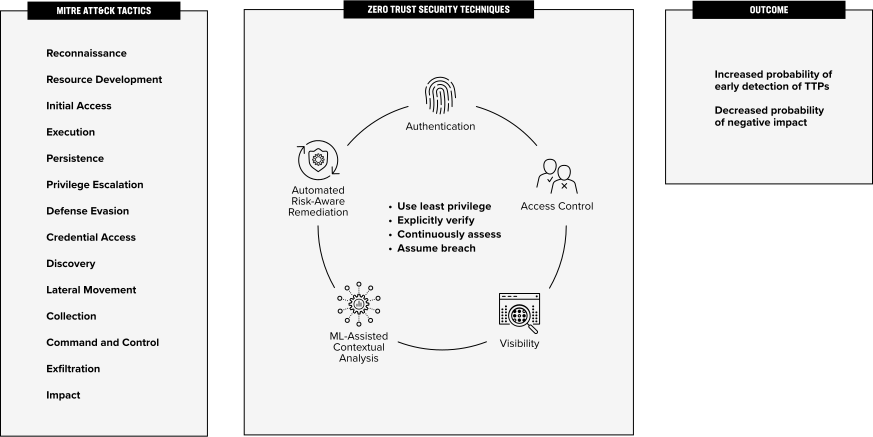
Ein hartnäckiger Angreifer, der eine Organisation bedroht, ist geduldig, organisiert und hoch qualifiziert. Um Schaden anzurichten, muss der Angreifer mehrere taktische Ziele erreichen, beispielsweise Informationen sammeln, sich erstmalig Zugang verschaffen, einen Brückenkopf etablieren, Informationen stehlen, Daten exfiltrieren und vieles mehr. Das MITRE ATT&CK-Framework5 führt taktische Ziele, Techniken zum Erreichen dieser Ziele sowie Verfahren zur Umsetzung dieser Techniken auf. Verteidiger können dieses Framework nutzen, um jeden Angriff in die zugehörigen Taktiken, Techniken und Verfahren (TTPs) zu zerlegen. Diese sind auf der Website des MITRE ATT&CK-Frameworks zu finden (https://attack.mitre.org/matrices/enterprise). Wir weisen darauf hin, dass bei jeder Taktik und den zugehörigen Techniken die konsequente Anwendung von Zero-Trust-Prinzipien in der gesamten digitalen Umgebung die Erfolgswahrscheinlichkeit des Angreifers verringert und die Wahrscheinlichkeit erhöht, seine Aktivitäten frühzeitig zu erkennen, wie in Abbildung 1 dargestellt.
Das MITRE-D3FEND-Framework folgt den Zero-Trust-Prinzipien
Das D3FEND-Framework bietet eine Wissensdatenbank und einen Wissensgraphen zu Gegenmaßnahmen, die „semantisch präzise Typen und Beziehungen enthalten, welche sowohl die zentralen Konzepte im Bereich der Cybersicherheitsmaßnahmen als auch die zur Verknüpfung dieser Konzepte erforderlichen Beziehungen definieren“.7 Dieses Framework hilft Sicherheitsexperten dabei, zu ermitteln, welche Fähigkeiten zur Abwehr von Bedrohungen erforderlich sind, die für ihre digitale Umgebung relevant sind.
Darüber hinaus lässt sich das Sicherheitsrisiko auch anhand des Vorbereitungsgrads auf die verschiedenen im MITRE ATT&CK-Framework aufgeführten TTPs beurteilen, indem geprüft wird, inwieweit die im D3FEND-Framework aufgeführten relevanten Gegenmaßnahmen umgesetzt werden können. Das verbindende Element zwischen den beiden Frameworks ist die Abstraktion des „digitalen Artefakts“. Wenn Angreifer eine Reihe von TTPs für ihren Angriff einsetzen, entstehen durch ihre Aktivitäten beobachtbare digitale Artefakte. Das D3FEND-Framework unterstützt Fachleute gezielt dabei, nach digitalen Artefakten zu suchen, die durch die Aktivitäten des Angreifers entstanden sind, und einen umsetzbaren Verteidigungsplan zu erstellen.
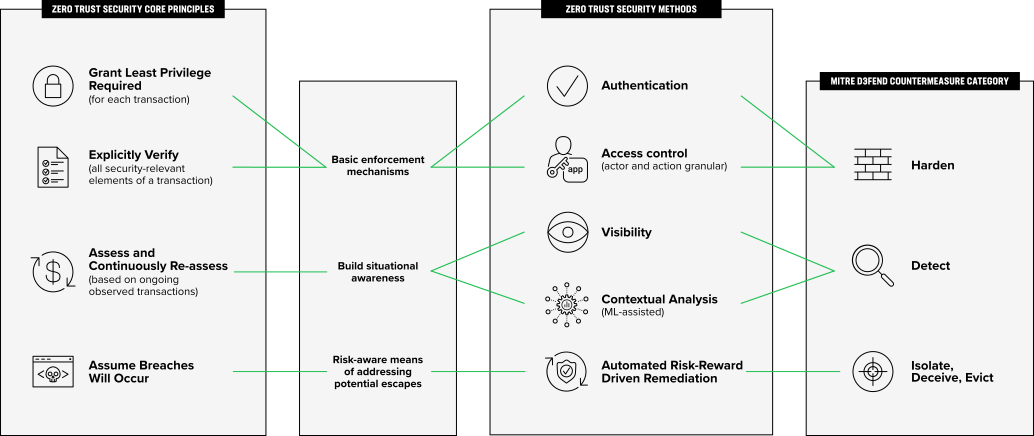
Wir stellen fest, dass sich die Kategorien der MITRE-D3FEND-Gegenmaßnahmen eindeutig den auf den Zero-Trust-Prinzipien basierenden Zero-Trust-Sicherheitstechniken zuordnen lassen, wie in Abbildung 2 dargestellt.
Fazit
Heutige Anwendungen und digitale Erlebnisse werden von dem geschäftlichen Wunsch nach einer intensiveren Interaktion mit einer größeren Vielfalt von Zielkunden bestimmt. Dazu zählen sowohl Menschen als auch intelligente Geräte – eingebettet in ein Ökosystem miteinander vernetzter digitaler Unternehmen, die eine zunehmend mobile Belegschaft und Kundenbasis bedienen. Gleichzeitig hat der Bedarf an immer größerer geschäftlicher Agilität und Effizienz dazu geführt, dass Anwendungsarchitekturen in wesentlich höherem Maße auf Open-Source- und SaaS-Komponenten zurückgreifen. Folglich ist die Kernanwendung heute stärker denn je von einer vielschichtigeren und weniger kontrollierten Infrastruktur abhängig. Moderne Geschäftsanforderungen haben die Komplexität von Anwendungsarchitekturen erhöht und dadurch eine größere und dynamischere Angriffsfläche geschaffen, die von hoch entwickelten Angreifern ausgenutzt wird, die besser finanziert und motivierter sind als je zuvor.
Das MITRE-ATT&CK-Framework bietet eine strukturierte Nomenklatur für Taktiken, Techniken und Verfahren, die böswillige Akteure zur Durchführung komplexer Angriffe einsetzen. Das MITRE-D3FEND-Framework definiert einen Wissensgraphen mit Gegenmaßnahmen, anhand dessen Unternehmen beobachtbare digitale Artefakte erkennen können, die durch die bei einem Angriff eingesetzten TTPs entstehen. MITRE-D3FEND-Gegenmaßnahmen lassen sich verschiedenen Zero-Trust-Prinzipien zuordnen, wobei die Einhaltung dieser Prinzipien die Wirksamkeit des jeweiligen Mechanismus zur Umsetzung der Gegenmaßnahme erhöht.
Ressourcen
1 https://www.f5.com/services/resources/white-papers/why-zero-trust-matters-for-more-than-just-access
2 https://en.wikipedia.org/wiki/2020_United_States_federal_government_data_breach
3 https://en.wikipedia.org/wiki/Colonial_Pipeline_ransomware_attack
4 https://www.f5.com/company/blog/unemployment-fraud-covid-19
5 https://attack.mitre.org/matrices/enterprise